
 #1

 trailofbits/gosentry
セキュリティ指向のGoツールチェーンで、最先端のファジング機能に重点を置いています。
 google/permhash
Chromium 拡張機能と APK で宣言された権限をハッシュ化し、潜在的に悪意のあるパッケージ間でのクラスタリング、ハンティング、ピボッティングを可能にするフレームワーク。
 controlplaneio/truffleproc
truffleproc — 在进程内存中搜寻秘密(TruffleHog 与 gdb 的结合)
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# スタブ - 修正版
 impalabs/hyperpom
Apple Silicon ハイパーバイザーをベースにした AArch64 ファザー
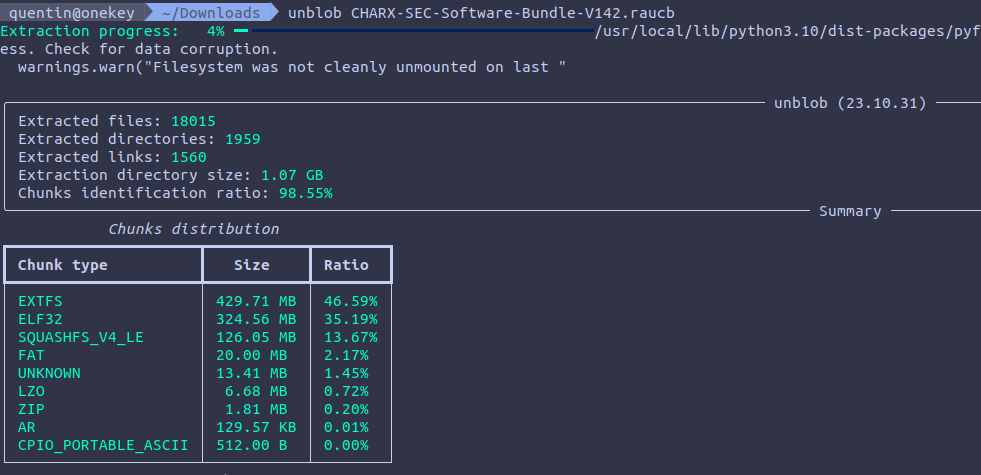 onekey-sec/firmware-workshop
このワークショップセッションでは、EV充電器からファームウェアを抽出し、そのファームウェアを詳しく解析して、最終的にエミュレートすることで、サービスとリアルタイムにやり取りできるようにします。
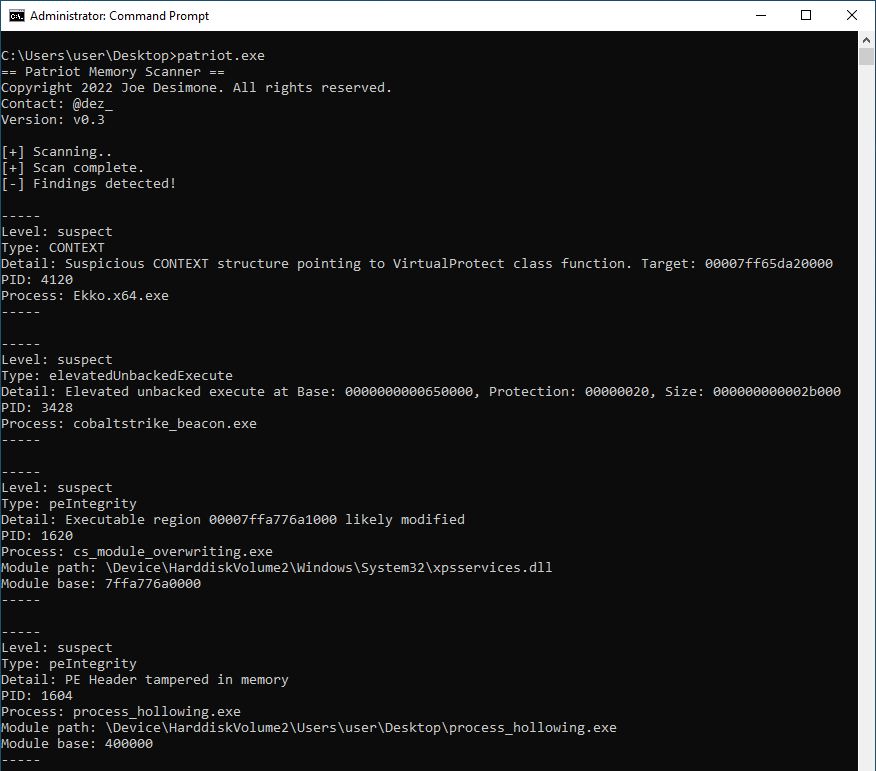 joe-desimone/patriot
プロセスハローイング、モジュールストンピング、未バックの実行可能領域、異常なCONTEXT構造を特定するインメモリステルス検出ツールで、エンドポイント防御とフォレンジック分析に対応します。
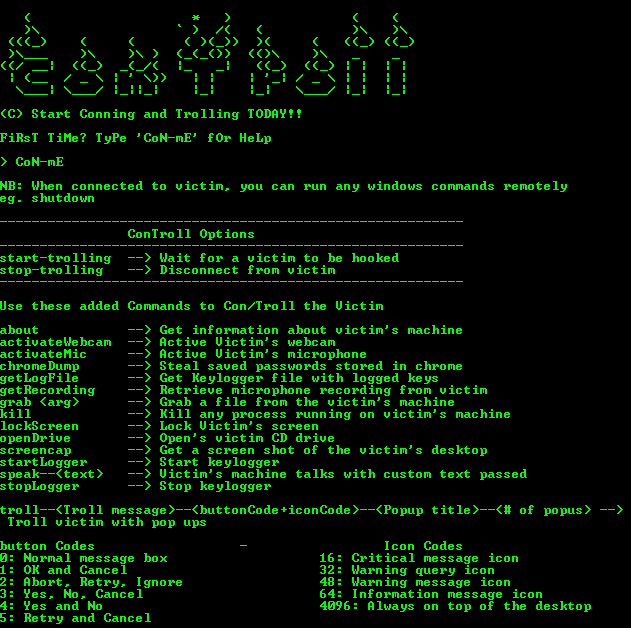 lithium876/controll_remote_access_trojan
感染したWindowsマシンに対して管理者権限を確立する、非常にシンプルなリモートアクセス型トロイの木馬を作成しました。
 adamwhitehat/judge-jury-and-executable
A file system forensics analysis scanner and threat hunting tool. Scans file systems at the MFT and OS level and stores data in SQL, SQLite or CSV.…
 kyxiaxiang/360wfp_exploit
BYOVD: 360 WFPドライバーを使用してEDR/XDRのネットワーク接続をブロックします。
 bytev0rtex/cve-2026-65343
CVE-2026-65343の概念実証。AppleKeyStoreにおける領域外読み取りにより、iOS 26.6のKASLRを無効化するカーネルポインタを漏洩させます。DYLD_INTERPOSEによるACMハンドル取得と、AKSセレクタにわたるプローブを含みます。
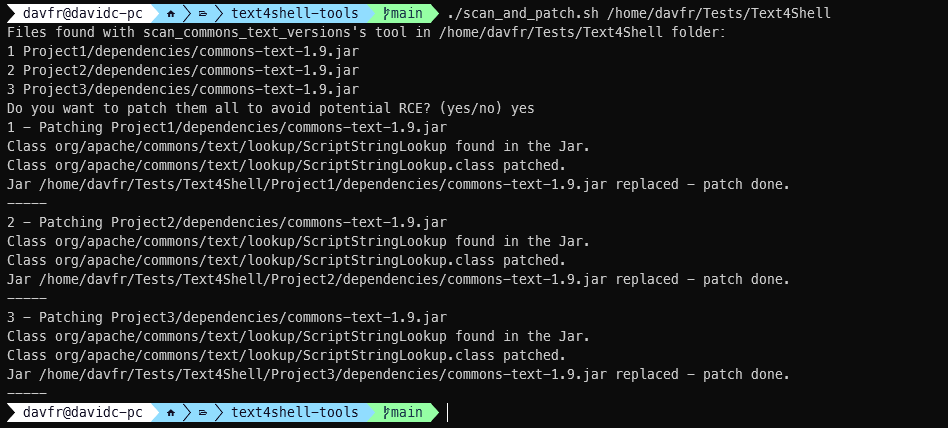 jfrog/text4shell-tools
JavaのJAR/WARアーティファクト内の脆弱なApache Commons Textを検出・パッチ適用し、クラスのフィンガープリントを作成して、CVE-2022-42889(Text4Shell)の呼び出し箇所をバイトコードスキャンで特定します。
 lightspin-tech/red-detector
スナップショットベースのオフライン分析によりVuls、Lynis、Chkrootkitを使用した、AWS EC2インスタンス向けの自動化された脆弱性、設定ミス、ルートキットスキャナー。
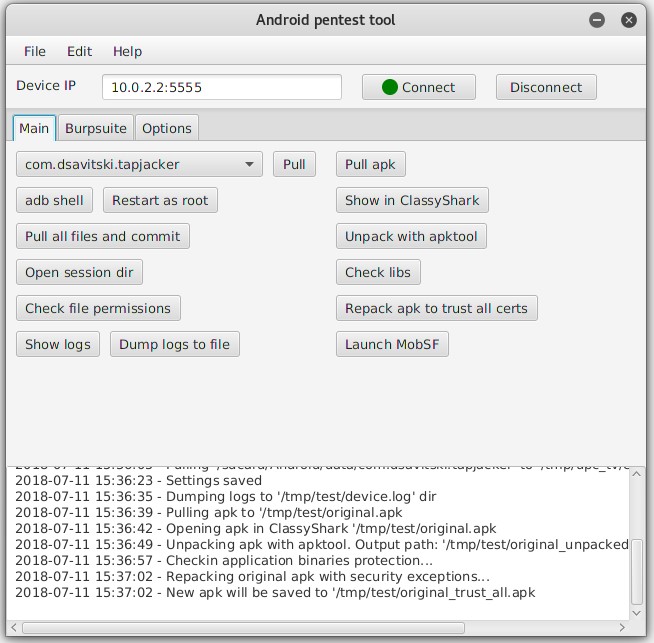 dzmitry-savitski/android-pentest-tool
Kali Linux用Androidペネトレーションテストツール
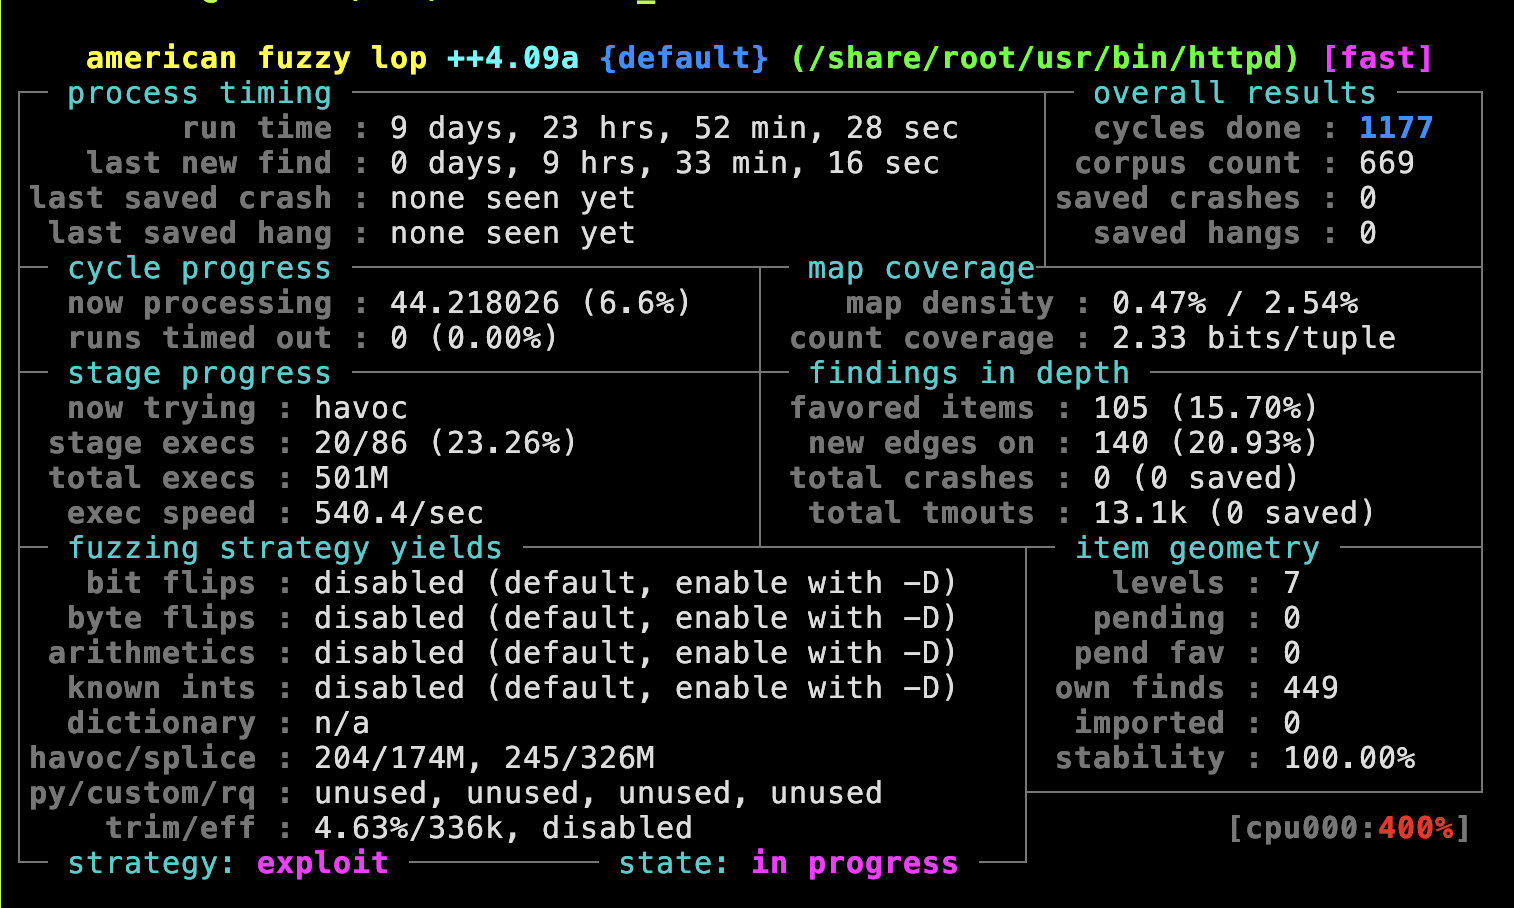 otsmr/blackbox-fuzzing
TL-WR902ACルーターを例にしたIoTデバイスのファジング
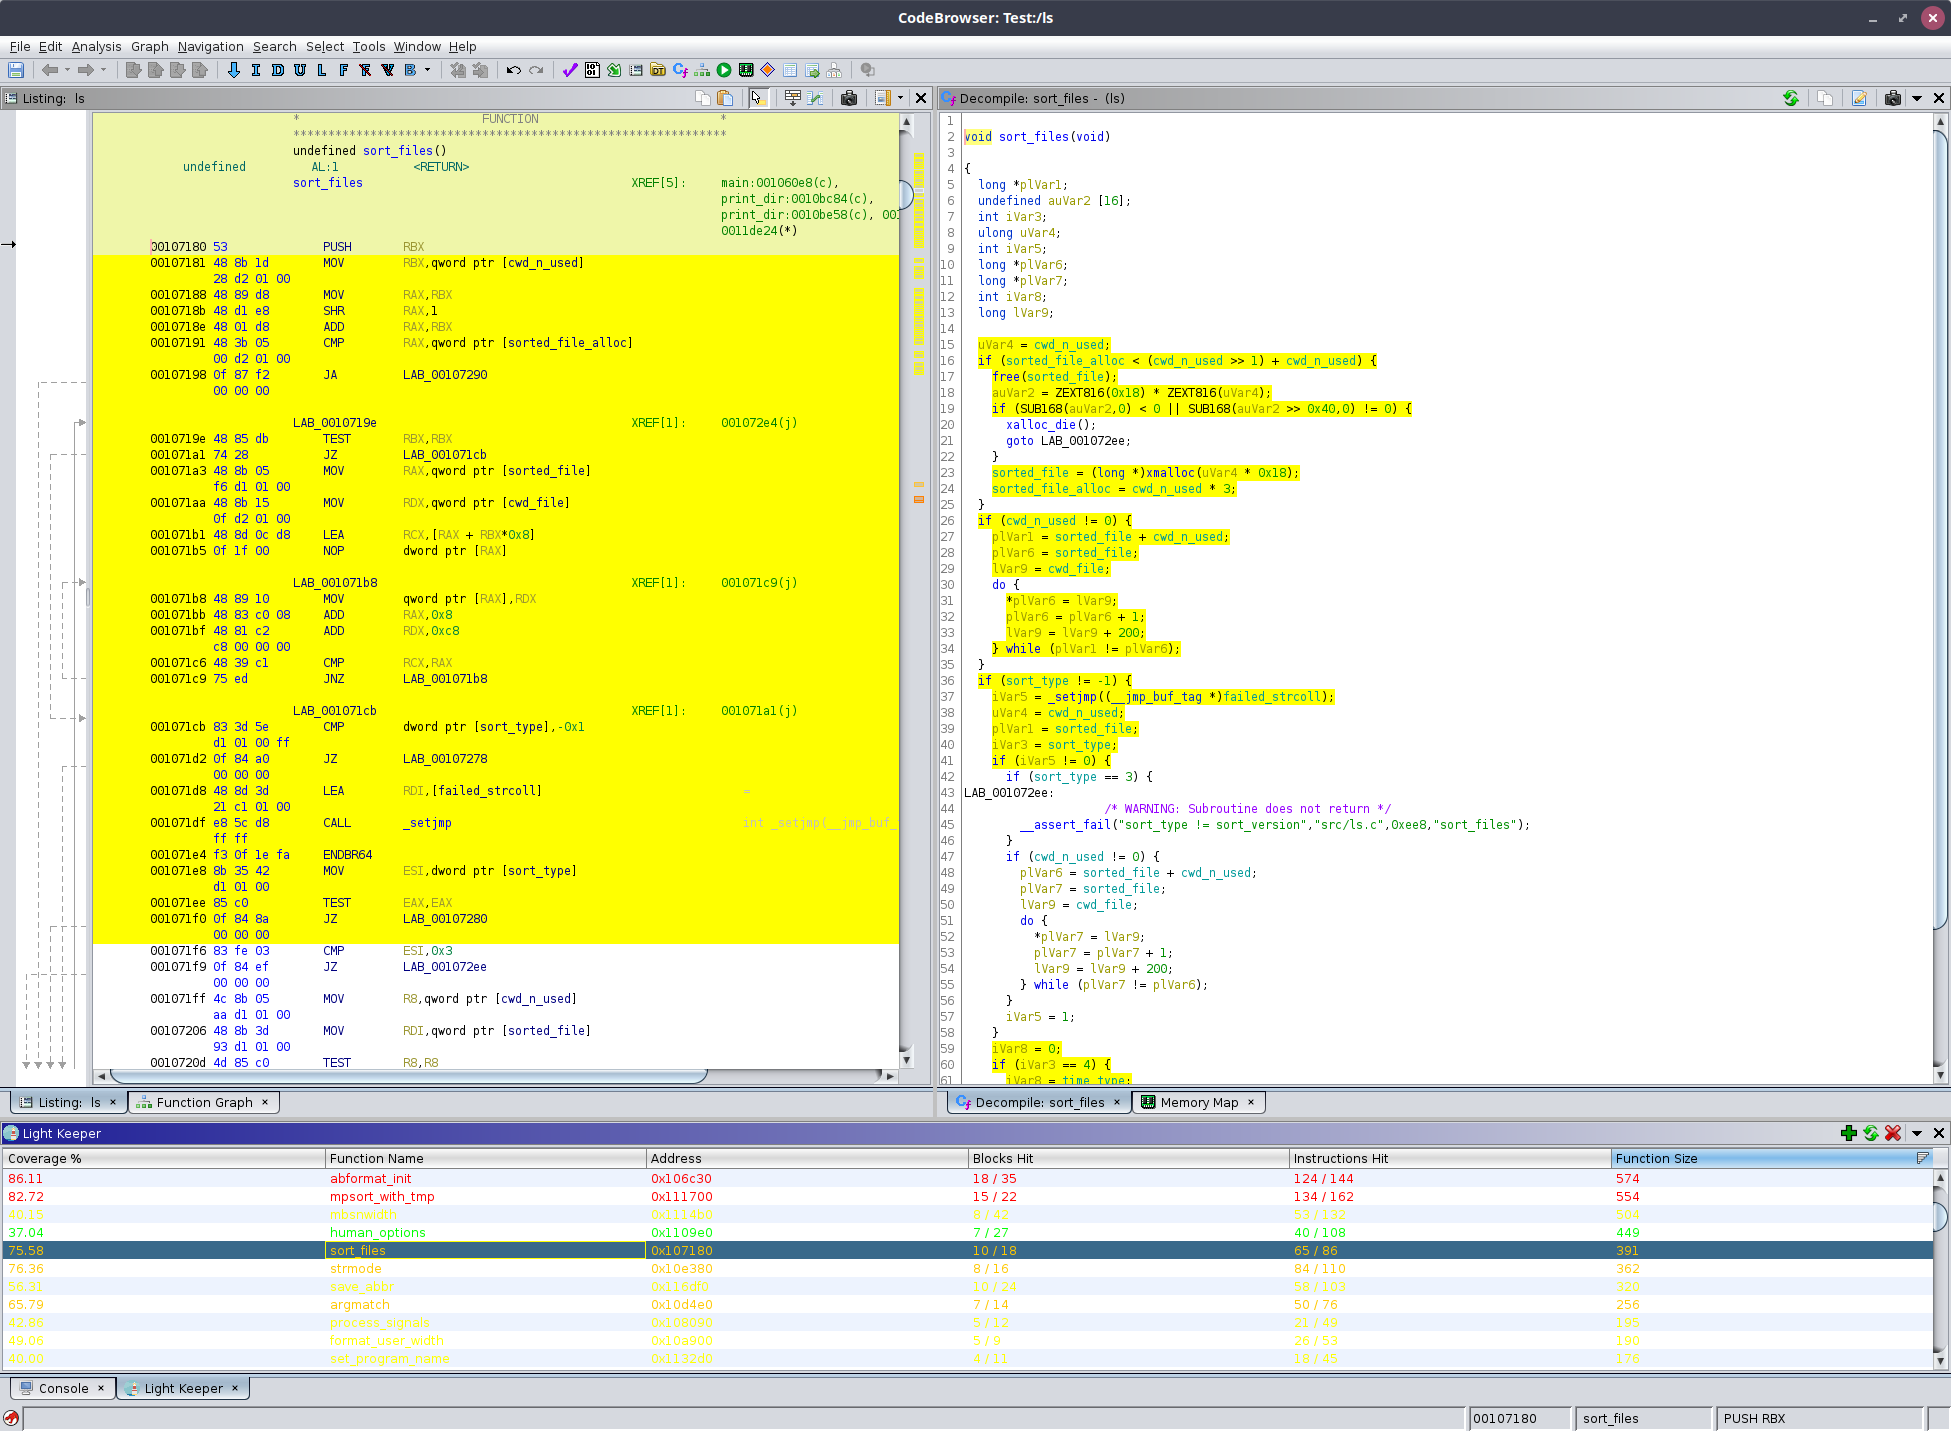 worksbutnottested/lightkeeper
実行カバレッジデータをGhidraの逆アセンブリにマッピングし、実行されたコードパスを強調表示することで、リバースエンジニアリングのワークフローを加速します。









