#1
 rog3rsm1th/frelatage
カバレッジベースのPythonアプリケーション向けファザー
 thannikudam/topazterminator
C言語ベースのツール。脆弱なwsftprm.sysカーネルドライバを悪用し、リバースエンジニアリングされたIOCTLディスパッチロジックを介して、Windows上の保護されたEDR/AVプロセス(PPLプロセスを含む)を強制終了します。
 kvesta/vesta
実践的なクラウドコンピューティングのペネトレーションテストに基づく、脆弱性の静的解析、Docker および Kubernetes クラスター構成検出ツールキット
 owasp/owasp-scs
OWASP スマートコントラクトセキュリティ(SCS)プロジェクト
 tindersec/gh-workflow-auditor
GitHub Action Workflowファイルの潜在的な脆弱性を監査するスクリプト。
 ariary/notionterm
Notion APIをプロキシとしてNotionページにリバースシェルを埋め込み、暗号化および認証された通信を用いたステルスなリモートシェルセッションを可能にし、レッドチームオペレーションを支援します。
 user1342/droiddetective
Androidアプリ向けの機械学習マルウェア解析フレームワーク。
 cbwang505/cve-2020-1066-exp
ローカル特権昇格エクスプロイト。CVE-2020-1066を対象とし、Windows 7およびServer 2008 R2を標的とする。Windows CardSpaceサービス(idsvc)のシンボリックリンク悪用による任意のファイル置換を利用して、SYSTEMレベルのコード実行を達成する。
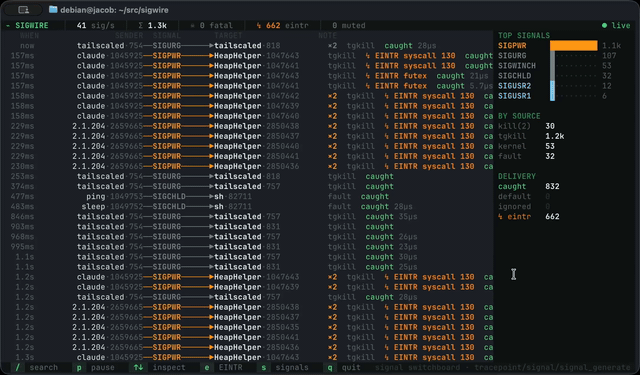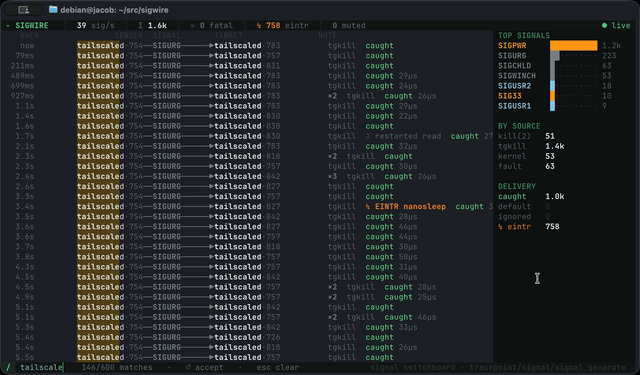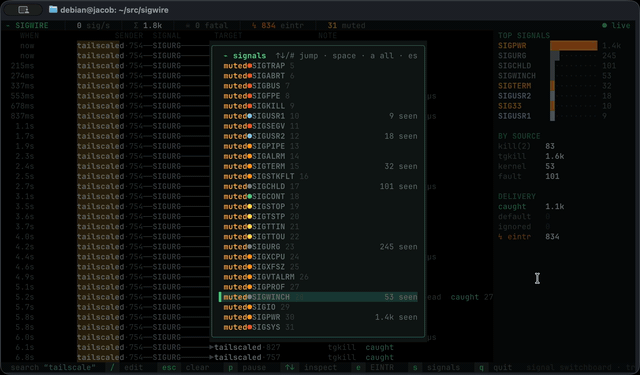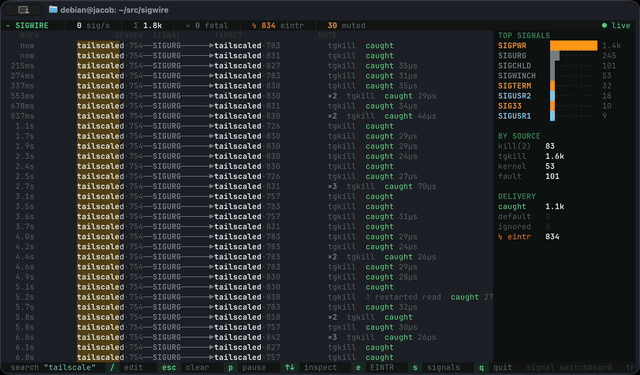 yeet-src/sigwire
eBPFトレースポイントを使用して、Linuxホスト上で発生するすべてのシグナルをリアルタイムでストリーミングし、送信元、ターゲット、処理方法、ハンドラレイテンシ、およびシステムコール割り込みを表示するライブカーネルシグナル観測ツール。
 withsecurelabs/modulestomping
モジュールストンピング(正規のWindowsモジュールに悪意のあるコードを隠す手法)に関する研究と概念実証。ドキュメントと実装の詳細を含む。
 malwaretech/basichook
x86 インラインフッキングエンジン(トランポリン方式)
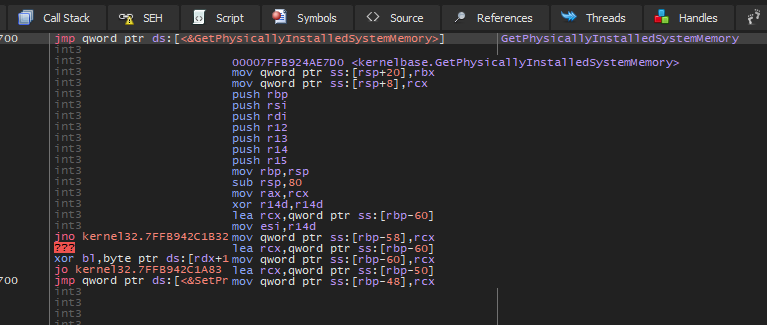 zeromemoryex/bypass-sandbox-evasion
Windows APIコールをパッチしてサンドボックスのRAMサイズチェックをバイパスし、隔離された解析環境でのマルウェア検出を回避するC++ツール。
 eqstlab/cve-2026-94545
CVE-2026-94545の概念実証エクスプロイト。Next.jsのnext/ogにおける未認証RCEで、SVGインジェクションとネイティブsharpラスタライザに対するROPチェーンを悪用する。
 youssefnoob003/sindrikit
運用上信頼性のある攻撃能力を構築するための基礎的なCライブラリ
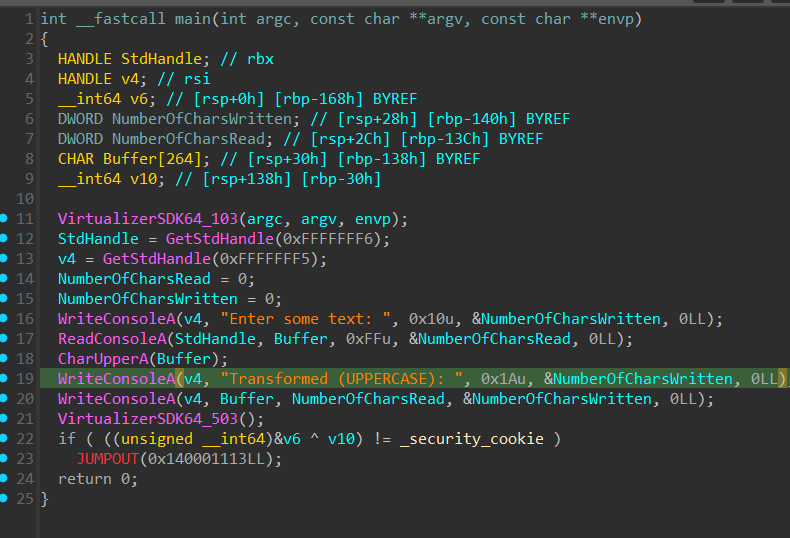 backengineering/themida-devirt
Themida Devirt 結果
 hamz-a/frida-android-libbinder
Android libbinderトラフィックを表示するためのPoC Fridaスクリプト