
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Bypass-Sandbox-Evasion — Windows APIコールをパッチしてサンドボックスのRAMサイズチェックをバイパスし、隔離された解析環境でのマルウェア検出を回避するC++ツール。 | Kitploit
ツール/GitHubGitHub/zeromemoryex/bypass-sandbox-evasion
IDS/IPS回避マルウェア分析バイナリ解析アンチボット
GitHubzeromemoryex/bypass-sandbox-evasion

Bypass-Sandbox-Evasion

Windows APIコールをパッチしてサンドボックスのRAMサイズチェックをバイパスし、隔離された解析環境でのマルウェア検出を回避するC++ツール。

リポジトリを見る
14220403年前Kitploit レビュー済み
共有

Bypass-Sandbox-Evasion

サンドボックスは、マルウェアを分析するために一般的に使用されます。一時的で隔離された安全な環境を提供し、疑わしいファイルが悪意のある動作を示すかどうかを観察できます。しかし、マルウェア開発者はサンドボックスや分析環境を回避する手法も開発しています。その一つが、マルウェアが実行されているマシンが実際のユーザーによって操作されているかどうかを確認するチェックを行うことです。そのようなチェックの一つがRAMサイズです。RAMサイズが非現実的に小さい場合(例:1GB)、そのマシンがサンドボックスである可能性があります。マルウェアがサンドボックスを検出すると、実際の悪意のある動作を実行せず、無害なファイルのように見えることがあります。

詳細

  • GetPhysicallyInstalledSystemMemory APIは、SMBIOSファームウェアテーブルからコンピュータに物理的にインストールされているRAMの容量を取得します。このAPIはPULONGLONGパラメータを受け取り、関数が成功するとTRUEを返し、TotalMemoryInKilobytesをゼロ以外の値に設定します。関数が失敗するとFALSEを返します。
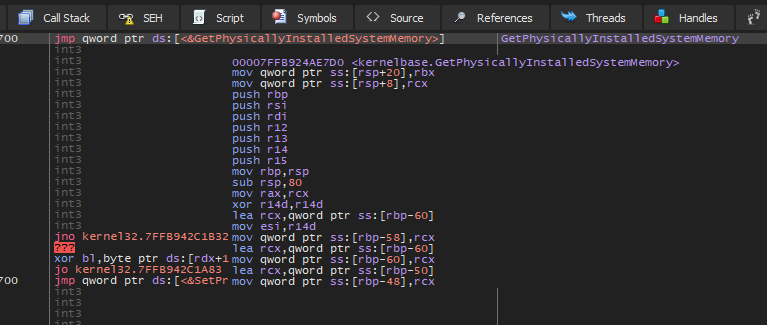

    image image

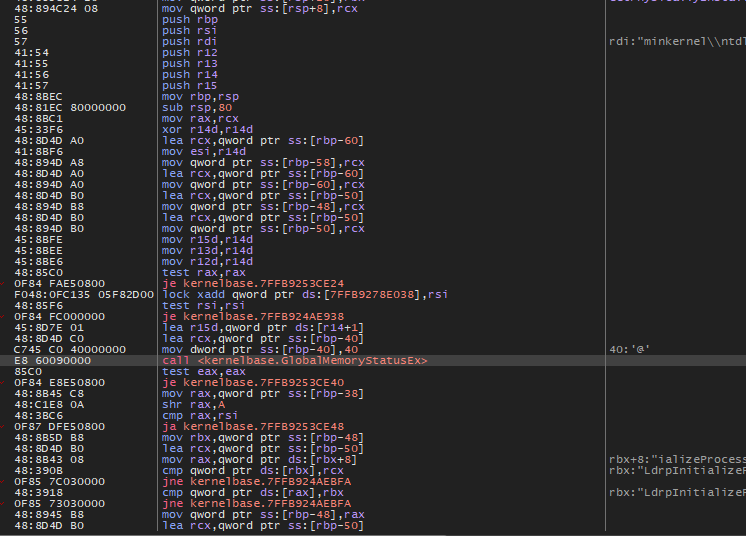
  • GetPhysicallyInstalledSystemMemory関数によって取得された物理メモリの容量は、GlobalMemoryStatusEx関数によって報告された容量以上である必要があります。それより少ない場合、SMBIOSデータが不正な形式であり、関数はERROR_INVALID_DATAで失敗します。不正なSMBIOSデータはユーザーのコンピュータに問題があることを示している可能性があります。
    image

  • レジスタrcxはパラメータTotalMemoryInKilobytesを保持します。GetPhysicallyInstalledSystemMemoryのジャンプアドレスを上書きするために、次のオペコードを使用します: mov qword ptr ss:[rcx],4193B840。これにより、値4193B840(1.1 TB)がrcxに移動されます。その後、ret命令を使用してリターンアドレスをスタックからポップし、そこにジャンプします。したがって、GetPhysicallyInstalledSystemMemoryが呼び出されるたびに、rcxがカスタム値に設定されます。


    image

VID

https://user-images.githubusercontent.com/60795188/184030477-2c6dc38a-0ef6-41ca-a118-88e9d8ee9e45.mp4

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







