
 #1
悪意のあるソフトウェアの動作を解剖し、理解し、リバースエンジニアリングするためのツール。
Kitploit おすすめ

 0sec-labs/0
Software infrastructure to build and deploy sovereign, persistent AI security agents that continuously find, prove and fix security risks. Open…
 bytedance/appshark
静的テイント分析プラットフォームで、Androidアプリ向けに、カスタマイズ可能なルールベースのスキャンと詳細な結果レポートを用いて脆弱性やコンプライアンス問題を検出します。
 target/strelka
エンタープライズ規模でのリアルタイム・コンテナベースのファイルスキャン
 owasp/java-html-sanitizer
サードパーティのHTMLを受け取り、Webアプリケーションに埋め込んでも安全なHTMLを生成します。高速で設定も簡単です。
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG、Ghidra、OllyDBG プラグインのキュレーションリスト。
 jkornev/hidden
プロセス、ファイルシステム、レジストリオブジェクトを隠蔽し、プロセスなどを保護できるユーザーモードインターフェースを備えたWindowsドライバ
 brandon7cc/mac-monitor
Advanced macOS system monitor leveraging Apple Endpoint Security to collect, enrich, and display process, file, memory, and XPC events for malware…
 intelxed/xed
IA32/Intel64 x86命令をエンコードおよびデコードするための低レベルライブラリであり、命令長、オペランド、カテゴリ、制御フローメタデータのAPIを提供します。
 mandiant/flare-learning-hub
FLARE teamによる、リバースエンジニアリングとマルウェア解析に関する無料の教育コンテンツ
 rurik/noriben
Pythonベースのマルウェア解析サンドボックスで、Sysinternals Procmonと統合し、ランタイムインジケーターを自動収集・分析・報告します。YARAスキャンとIOC生成に対応。
 cyber-buddy/apkhunt
Androidアプリ向けの静的コード分析ツール。OWASP MASVSに基づき、APKファイル内のセキュリティ脆弱性を低い誤検出率と最適化されたスキャンルールで検出します。
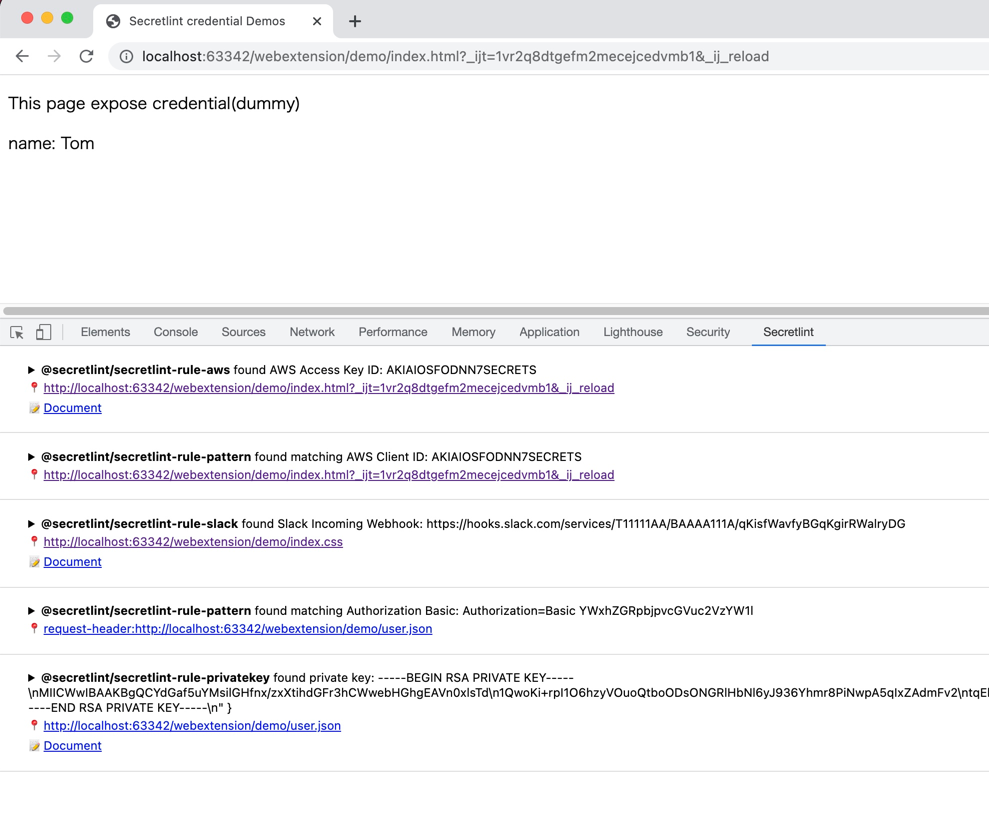 secretlint/secretlint
Pluggable linting tool to prevent committing credential.
 hahwul/mobilehackersweapons
モバイルハッカーの武器 / モバイルハッカーが使用するクールなツールのコレクション。Happy hacking , Happy bug-hunting
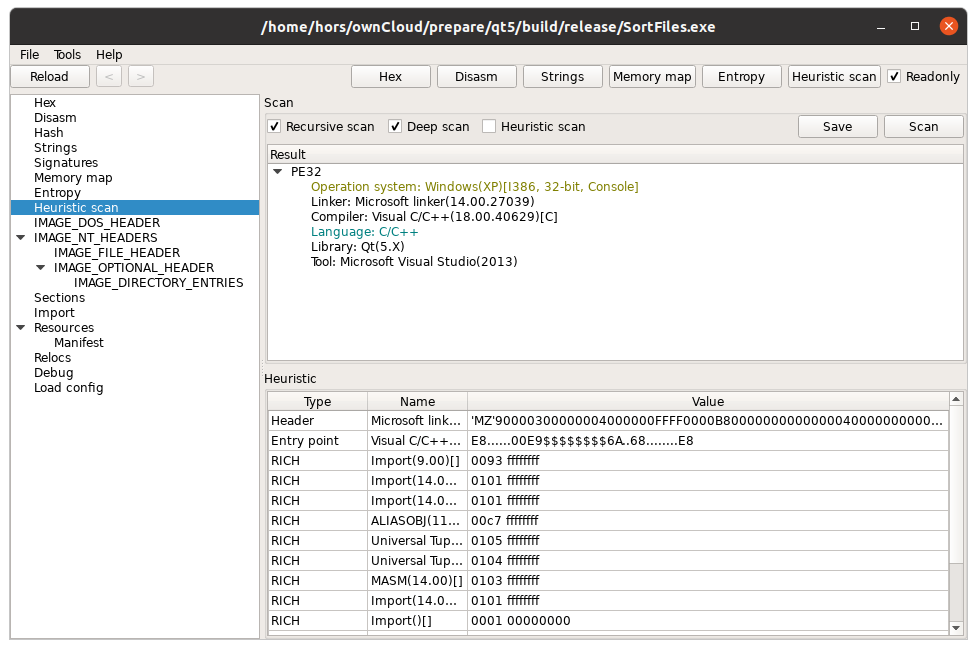 horsicq/xpeviewer
Windows、Linux、MacOS向けPEファイルビューア/エディタ。
 theopolis/uefi-firmware-parser
BIOS/Intel ME/UEFIファームウェア関連の構造(ボリューム、ファイルシステム、ファイルなど)を解析します。
 califio/publications
厳選されたセキュリティ研究論文、CVEエクスプロイトの解説記事、Apple内部のリバースエンジニアリング解析、および委託によるセキュリティ監査レポート(Mbed TLS、Shamir39)のコレクションです。
 fox-it/dissect
Dissectは、Fox-IT(NCC Groupの一部)によって開発された、デジタルフォレンジックおよびインシデントレスポンスのフレームワークとツールセットです。さまざまなディスクやファイル形式からフォレンジックアーティファクトに迅速にアクセスして分析できます。








