#1


 kavryxdev-group/sandboxed-untrusted-code-execution-runner
信頼できない Python、JavaScript、Bash を、5秒・128 MB・0.5コア・PID・出力制限付きの堅牢化された jail 内で実行します。
 fenkohq/dnsmonster
パッシブDNSキャプチャ・モニタリングツールキット
 yamato-security/hayabusa
マルチスレッド対応のWindowsイベントログフォレンジックタイムライン生成および脅威ハンティングツール。Sigmaルールを完全サポートし、Elastic Stack、Timesketch、Timeline Explorerで分析するためのCSV/JSONタイムラインを出力します。
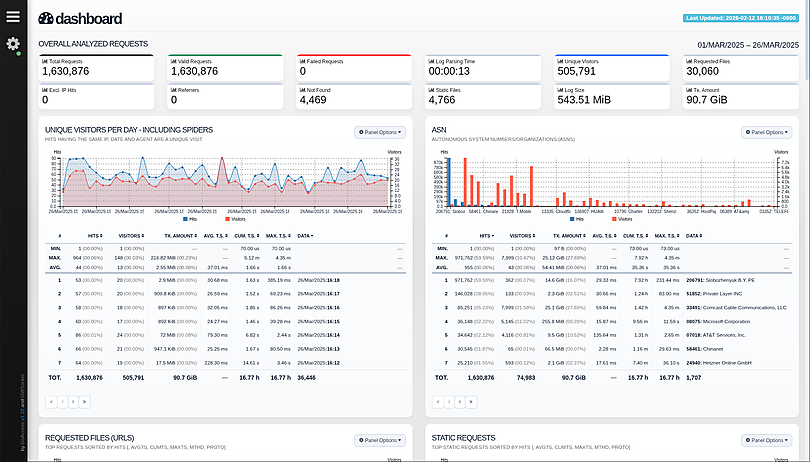 allinurl/goaccess
GoAccessは、*nixシステムのターミナルまたはブラウザ上で動作するリアルタイムWebログ解析・対話型ビューアです。
 neo23x0/process-watcher
エクスプロイトの検出を試みるプロセス監視ツール
 ossec/ossec-hids
OSSECは、ログ分析、ファイル整合性チェック、ポリシー監視、ルートキット検出、リアルタイムアラート、およびアクティブレスポンスを実行するオープンソースのホスト型侵入検知システム(HIDS)です。
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 osquery/osquery
SQLを活用したオペレーティングシステムの計装、監視、および分析。
 magicsword-io/lolrmm
脅威アクターに悪用されるRemote Monitoring and Managementツールの厳選カタログ。YAMLプロファイル、Sigma検知ルール、脅威ハンティングと防止のためのAPIアクセスを提供。
 cyb3rxp/awesome-soc
SOC(CSIRTを含む)を構築、運用、成熟させるための厳選されたナレッジベース。
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 oscerd/cve-2026-85260
CVE-2026-85260 の再現可能な Spring Boot および Quarkus の再現プログラム。影響を受けるバージョンにおける camel-mllp の PHI ログ出力と、修正後の抑制を実証します。
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 omerbenamram/evtx
Windows XML イベントログ (EVTX) フォーマットの高速(かつ安全)なパーサー
 log2timeline/plaso
ログ、ファイル、システムアーティファクトを解析してスーパータイムラインを構築し、調査における時系列イベントの相関付けを可能にするデジタルフォレンジックスエンジン。