
 omerbenamram/evtx
Windows XML イベントログ (EVTX) フォーマットの高速(かつ安全)なパーサー

あらゆるプラットフォームで使える Windows XML Event Log (EVTX) 形式のパーサー


evtx は Windows なしで .evtx イベントログを読み取ります。コマンドラインツール evtx_dump として、また Rust ライブラリとして提供されています。Python バインディングは pyevtx-rs にあります(pip install evtx)。
$ evtx_dump -o jsonl samples/security.evtx | jq -c 'select(.Event.System.EventID == 4720) | .Event.EventData | {SubjectUserName, TargetUserName}'
{"SubjectUserName":"WIN-03DLIIOFRRA$","TargetUserName":"fsir"}
{"SubjectUserName":"fsir","TargetUserName":"archir"}
機能:
--recover-records)、ディスクイメージやその他の生データからチャンクを切り出します(--carve)。.MTA ファイル(--mta)またはマシンのプロバイダー DLL(--messages)から、イベントビューアーが表示するメッセージテキストを追加します。unsafe コードを含まず、Rust の標準ライブラリが動作する環境であればどこでも動作します。evtx_dump をダウンロードしてください。cargo install evtx。evtx_dumpevtx_dump Security.evtx # XML, as Event Viewer shows it
evtx_dump -o jsonl Security.evtx # one JSON object per line
evtx_dump -o json Security.evtx # the same, with a "Record <id>" line before each
evtx_dump -o jsonl -f out.jsonl Security.evtx # to a file (asks before it overwrites one)
zcat Security.evtx.gz | evtx_dump -o jsonl - # from stdin
evtx_dump --events 100-200,950 Security.evtx # only these EventRecordIDs
evtx_dump info -i Security.evtx # the file and chunk headers, without parsing records
evtx_dump --help はすべてのオプションを一覧表示します。知っておく価値のあるいくつかのポイント:
-t 1 は単一スレッドを使用します。--no-indent は XML のみに影響します。--separate-json-attributes は "EventID": 6009, "EventID_attributes": {"Qualifiers": 32768} と書き込みますが、デフォルトでは "EventID": {"#attributes": {"Qualifiers": 32768}, "#text": 6009} と書き込みます。フィールドが 1 つの型を保つ必要がある場合(たとえば Elasticsearch など)に使用します。info はバージョン、dirty フラグと full フラグ、各チャンクのレコード番号と ID、および CRC32 が一致するかどうかを表示します。ログがおかしいと思ったときに最初に確認すべき場所です。evtx_dump は 1 つのログを読み取ります。フォルダの場合は、fd が残りを処理します:
fd -e evtx -x evtx_dump -o jsonl は現在のフォルダ以下のすべてのログを 1 つの JSON lines ストリームにダンプします。fd -e evtx -x evtx_dump '{}' -f '{.}.xml' は各ログの隣に XML ファイルを書き込みます。xargs(macOS では gxargs)と jq を使用します: fd -a -e evtx | xargs -I input sh -c "evtx_dump -o jsonl input | jq --arg path "input" '. + {path: \$path}'"ログをクリアするとそのチャンクはリセットされますが、古いレコードはチャンク内に残ります。--recover-records はそれらも読み取り、チャンクの最後のレコードの後に残ったスラック内のレコードも読み取り、それぞれに "recovered": true を付けてマークします。
--carve は使用可能なログファイルが存在しない場合に使用します。任意のファイル(ディスクイメージ、未割り当て領域、メモリダンプ、ファイルヘッダーが失われたログ)を受け取り、見つかったすべての EVTX チャンクを解析し、チャンクの完全なコピーはスキップします:
evtx_dump --carve -o jsonl unallocated.binevtx_dump --carve --recover-records -v -o jsonl disk.raw は各チャンクのスラックも読み取り、各チャンクが見つかった場所を一覧表示します。チャンクはそのレコードが必要とするテンプレートと文字列を保持しているため、レコードはチャンク単位でカービングされます。チャンクヘッダーが上書きされたレコードはレンダリングできません。ライブラリでは、evtx::carve::CarvedEvtx がソースを EvtxParser::from_read_seek 用の仮想 EVTX ファイルに変換します。
.MTA ファイルからのメッセージテキストレコードはイベント ID とその値を保持しています。イベントビューアーが表示するテキストはログには含まれていません。ログが表示情報付きで保存された場合(イベントビューアーの Save All Events As、または wevtutil al)、Windows はそのテキストと、レベル、タスク、オペコード、キーワードの名前を、.evtx の隣にある LocaleMetaData\<log>_<LCID>.MTA に書き込みます。evtx_dump はそれらを各レコードに RenderingInfo 要素として追加します。これは転送されたイベントが持つものと同じです:
evtx_dump --mta LocaleMetaData/Security_1033.MTA Security.evtx.MTA ファイルはそのログとともに保存されたものでなければなりません。ライブラリでは、これは ParserSettings::mta です(evtx::mta モジュールを参照)。docs/mta.md はファイル形式と、Windows がその文字列をイベントにどのように照合するかを説明しています。
.MTA ファイルがない場合、evtx_dump は Windows システムからコピーしたプロバイダー自身のバイナリから同じ RenderingInfo を構築します。すなわち、それらの WEVT_TEMPLATE リソース内のマニフェストと、メッセージテーブル内の文字列(en-US などのロケールフォルダ内の .mui ファイル)です。メッセージの挿入部分(%1、%2、...)はイベントのデータで埋められます。
evtx_dump --messages C:/copy/of/Windows/System32 Security.evtx--messages はフォルダまたは単一のバイナリを受け取り、複数回指定できます。--messages-locale は別のロケールフォルダを選択します。ログを書き込んだマシンのバイナリを使用してください。テキストは Windows のビルドによって異なります。メッセージを使用したレンダリングは数倍遅くなります。ライブラリでは、これは ParserSettings::messages と wevt_templates::messages::MessageCatalog です。
レコードはテンプレートを参照しており、通常は同じチャンクに格納されています。そのテンプレートが欠落しているか破損している場合、レコードをレンダリングできません。同じテンプレートはプロバイダーのバイナリ(EXE、DLL、SYS)内にあり、evtx_dump はそれらをキャッシュファイルに収集し、フォールバックとして利用できます。
.wevtcache ファイルであるキャッシュをビルドする: evtx_dump extract-wevt-templates --input <provider.dll> --output /tmp/wevt_cache.wevtcache --overwriteevtx_dump --wevt-cache /tmp/wevt_cache.wevtcache <log.evtx>。キャッシュは、テンプレート GUID の欠落または破損が原因で失敗したレコードに対してのみ参照されるため、正常なログの出力は変わりません。これをデバッグする際に役立つ 2 つのコマンドがあります:
evtx_dump dump-template-instances --input <log.evtx> --record-id <ID> は、レコードのテンプレートインスタンスの置換値を JSON 行として出力します。最初のインスタンスは System を埋め、2 番目は通常プロバイダー自身のテンプレートです。evtx_dump apply-wevt-cache --cache /tmp/wevt_cache.wevtcache --template-guid <GUID> --evtx <log.evtx> --record-id <ID> は、レコードの値で 1 つのテンプレートを XML としてレンダリングします。詳細と背景(issue #103)については docs/wevt_templates.md を参照してください。
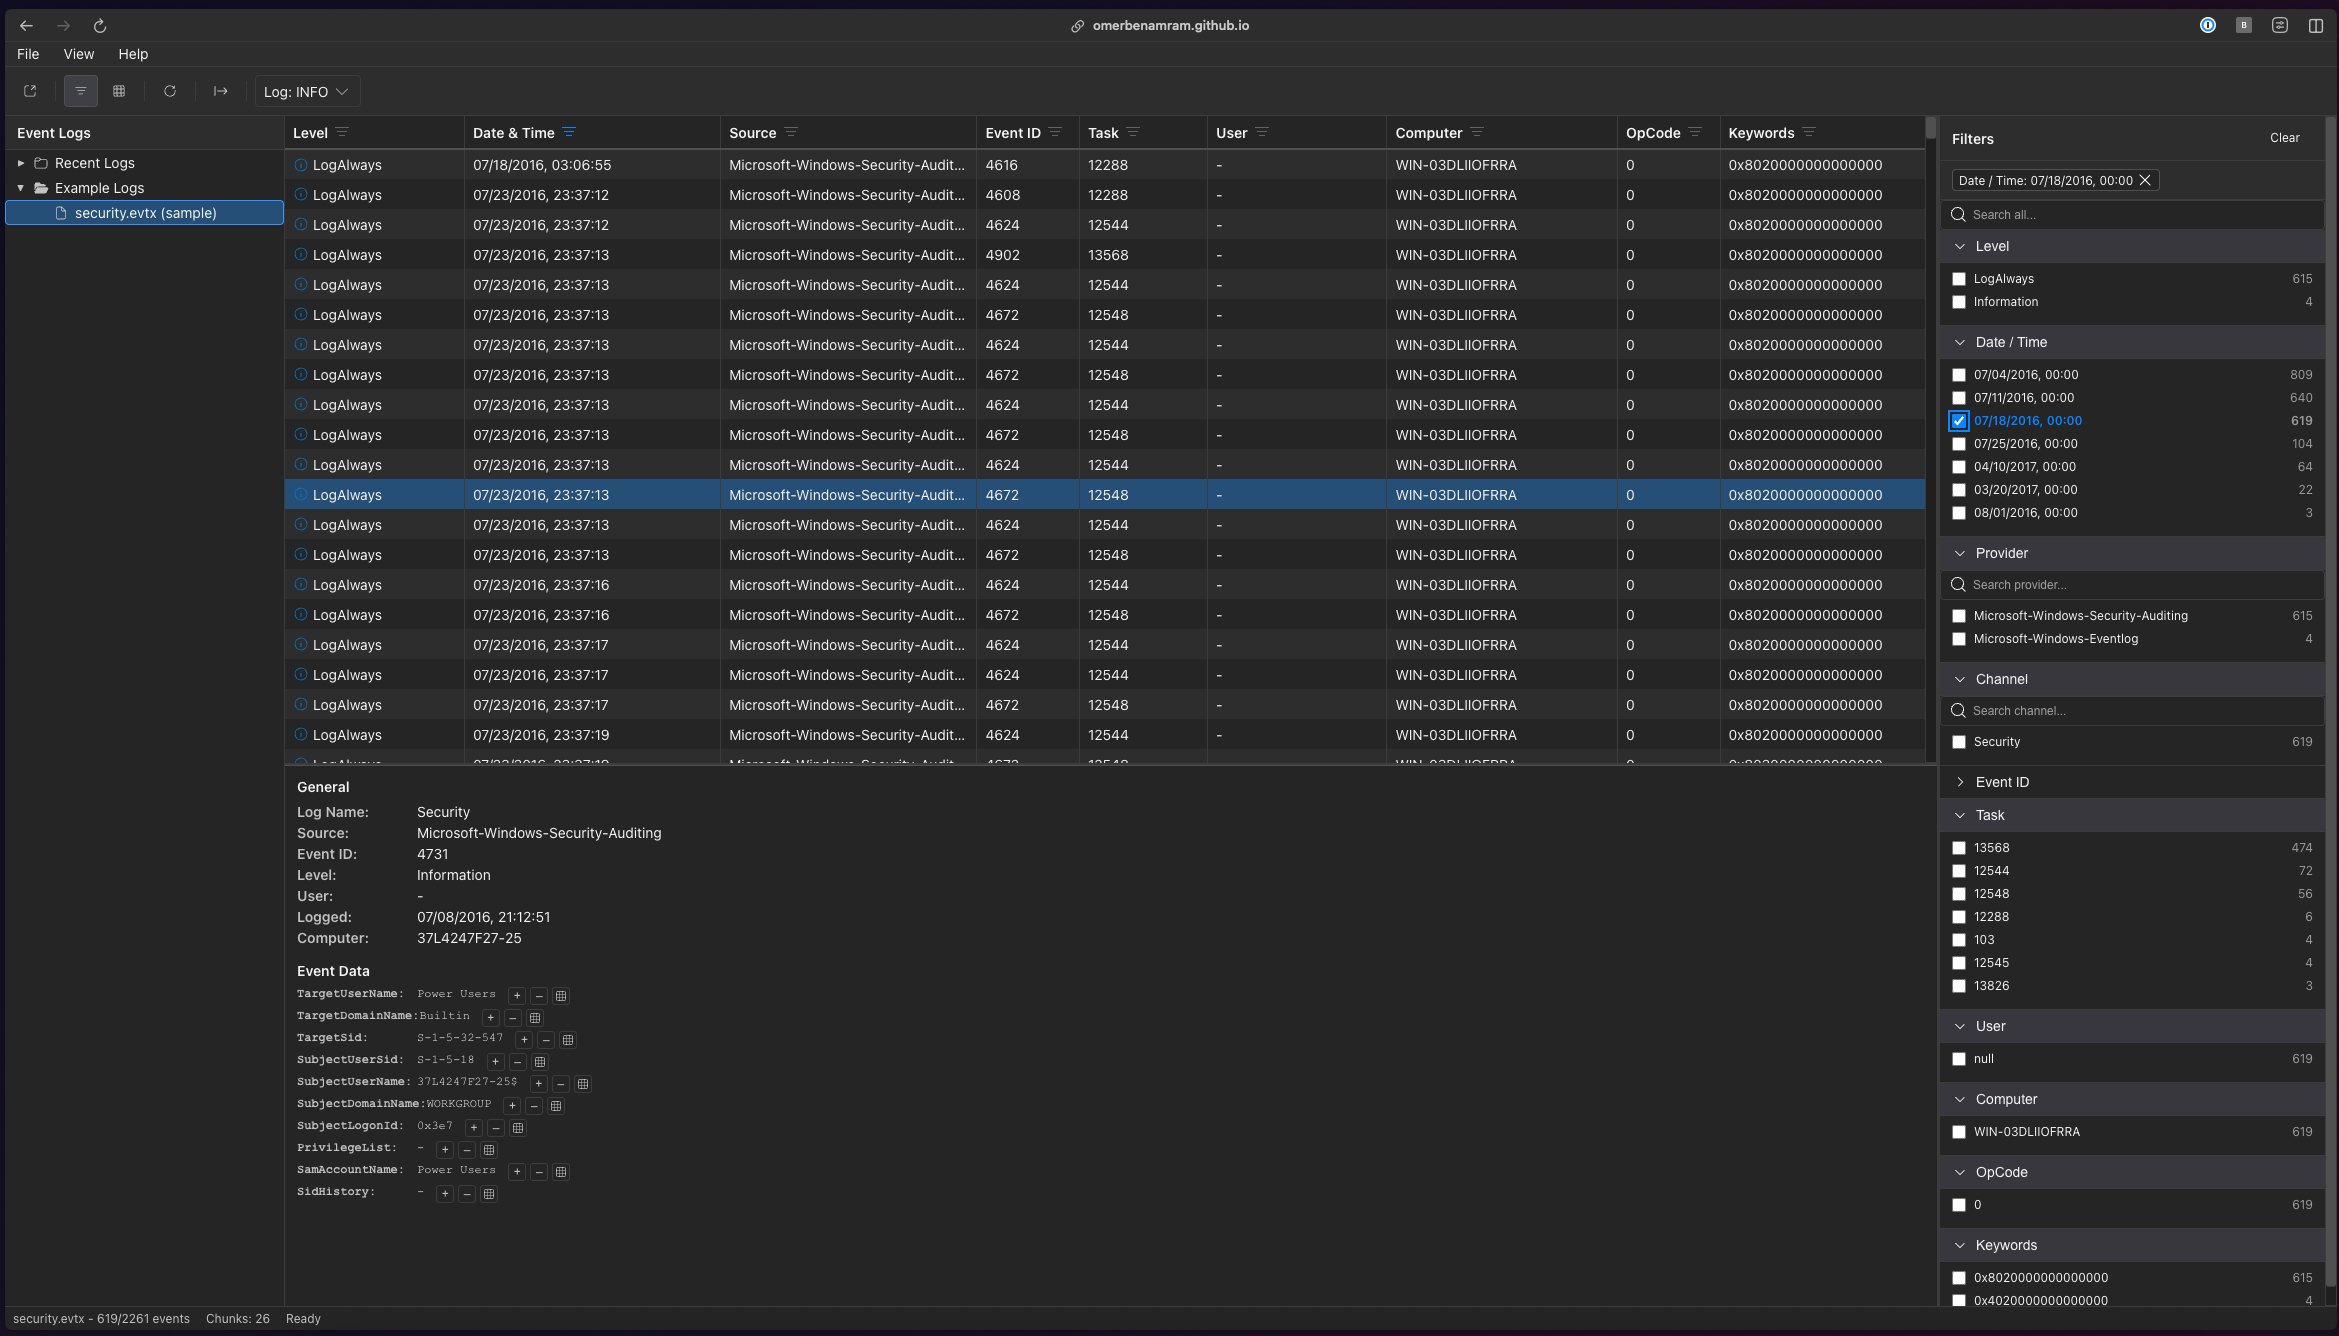
https://omerbenamram.github.io/evtx/ は、同じパーサーを WebAssembly にコンパイルして構築されたビューアです。.evtx ファイルをページにドロップしてください。ファイルはブラウザ内で解析され、どこにもアップロードされず、初回読み込み後はページがオフラインで動作します。
レベル、プロバイダー、チャネル、イベント ID、および EventData フィールドに対するフィルター(DuckDB-WASM で実行)、全文検索、列の選択、フィルターされたイベントの JSON または XML エクスポートを備えています。大規模なログは、画面に表示される行のみをレンダリングすることで処理します。
use evtx::EvtxParser;
use std::path::PathBuf;

// Change this to a path of your .evtx sample.
let fp = PathBuf::from(format!("{}/samples/security.evtx", std::env::var("CARGO_MANIFEST_DIR").unwrap()));

let mut parser = EvtxParser::from_path(fp).unwrap();
for record in parser.records() {
    match record {
        Ok(r) => println!("Record {}\n{}", r.event_record_id, r.data),
        Err(e) => eprintln!("{}", e),
    }
}
records() は XML を、records_json() は JSON 文字列を、records_json_value() は serde_json::Value を返します。各項目は Result であるため、1 つの破損レコードがイテレーションを終了させることはありません。ParserSettings には、evtx_dump がフラグとして持つオプションが用意されています。複数スレッドでのパースには multithreading フィーチャーが必要で、これはデフォルトで有効になっています。
API リファレンスは docs.rs にあります。






