
 #1

 ntop/ntopng
Webベースのトラフィックおよびサイバーセキュリティネットワークトラフィック監視
 googlecloudplatform/professional-services
監査ログ監視、DLP非識別化、暗号鍵管理、IAMパターンに関するGoogle Cloudのソリューション例と運用ユーティリティのコレクションです。
 ossec/ossec-hids
OSSECは、ログ分析、ファイル整合性チェック、ポリシー監視、ルートキット検出、リアルタイムアラート、およびアクティブレスポンスを実行するオープンソースのホスト型侵入検知システム(HIDS)です。
 clong/detectionlab
セキュリティツールとログ管理のベストプラクティスを備えたラボ環境の作成を自動化します。

 0x4d31/awesome-threat-detection
脅威検知およびハンティングリソースの厳選リスト:検知ルール、SIEM・ログ分析ツール、エンドポイント/ネットワーク監視、データセット、トレーニング、ラボ。
 google/timesketch
インシデントレスポンスとDFIR調査を支援するため、イベントログの取り込み・検索・注釈付けを行う協調型フォレンジックタイムライン分析プラットフォーム。
 the-tcpdump-group/tcpdump
TCPdump ネットワークディセクタ
 olafhartong/sysmon-modular
Sysmon構成モジュールのリポジトリ
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 elastic/detection-rules
Elastic Security 向けの SIEM 検出ルールを開発・検証・公開するためのツール。Python CLI ツール、KQL パース、Kibana 統合、パッケージ化された脅威ハンティングクエリを備えています。
 cyb3rxp/awesome-soc
SOC(CSIRTを含む)を構築、運用、成熟させるための厳選されたナレッジベース。
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
非常に高速なDDoSセンサー(sFlow/Netflow/IPFIX/SPAN対応)
 withsecureopensource/chainsaw
Windowsフォレンジックアーティファクトを迅速に検索・ハント
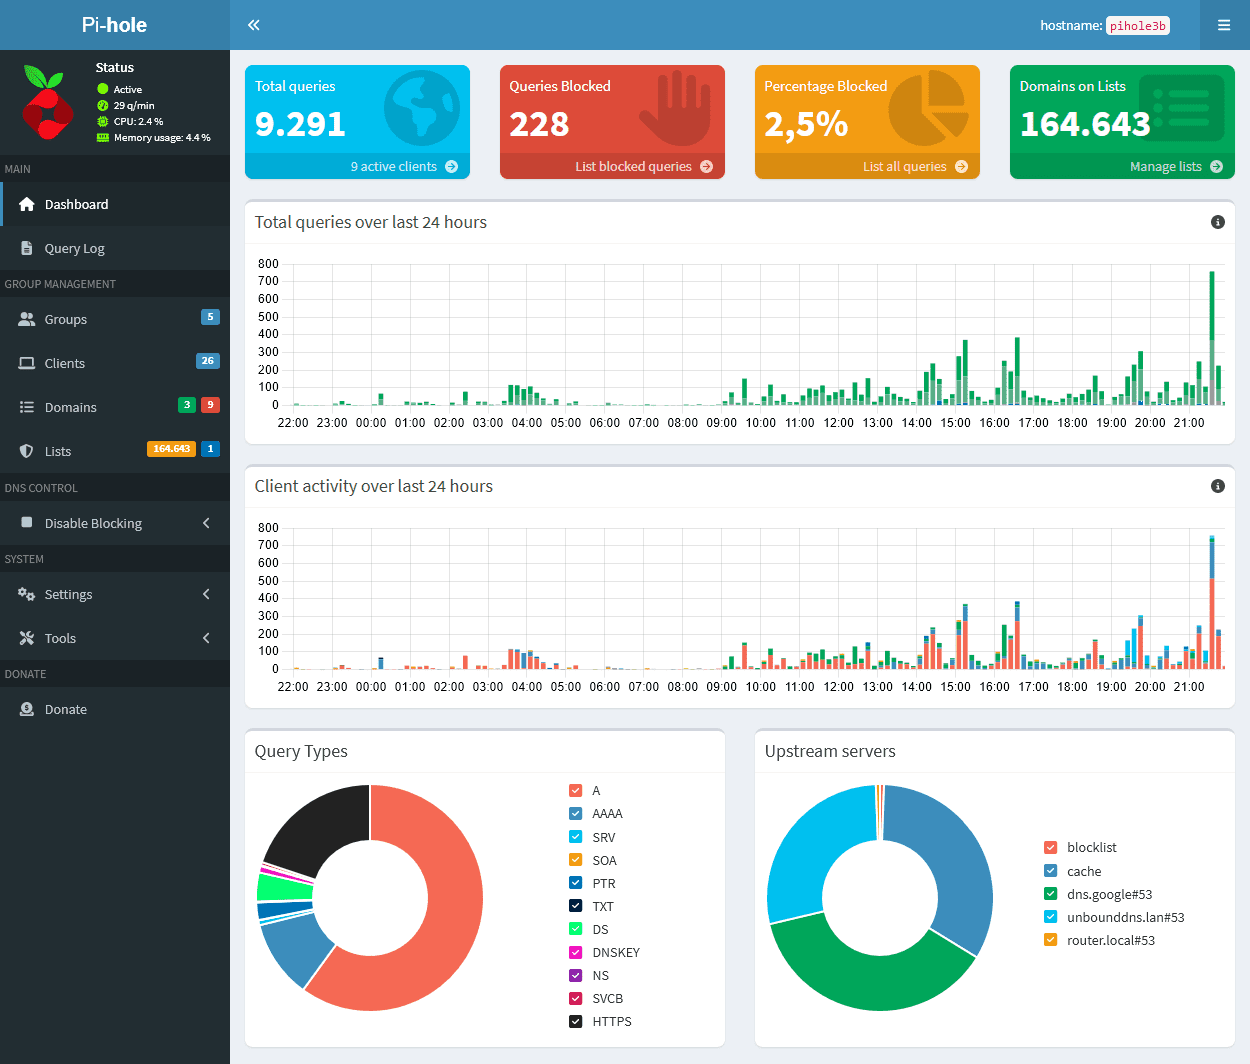
 yamato-security/hayabusa
マルチスレッド対応のWindowsイベントログフォレンジックタイムライン生成および脅威ハンティングツール。Sigmaルールを完全サポートし、Elastic Stack、Timesketch、Timeline Explorerで分析するためのCSV/JSONタイムラインを出力します。







