
 #1

 taisa456/network-security-snort
Kali上のSnort 3 IDS → IPSラボ。ICMP偵察、Nmap SYNスキャン、Hydra FTPブルートフォース、vsftpd 2.3.4バックドア(CVE-2011-2523)に対するカスタム検出ルール+iptablesによる強制。
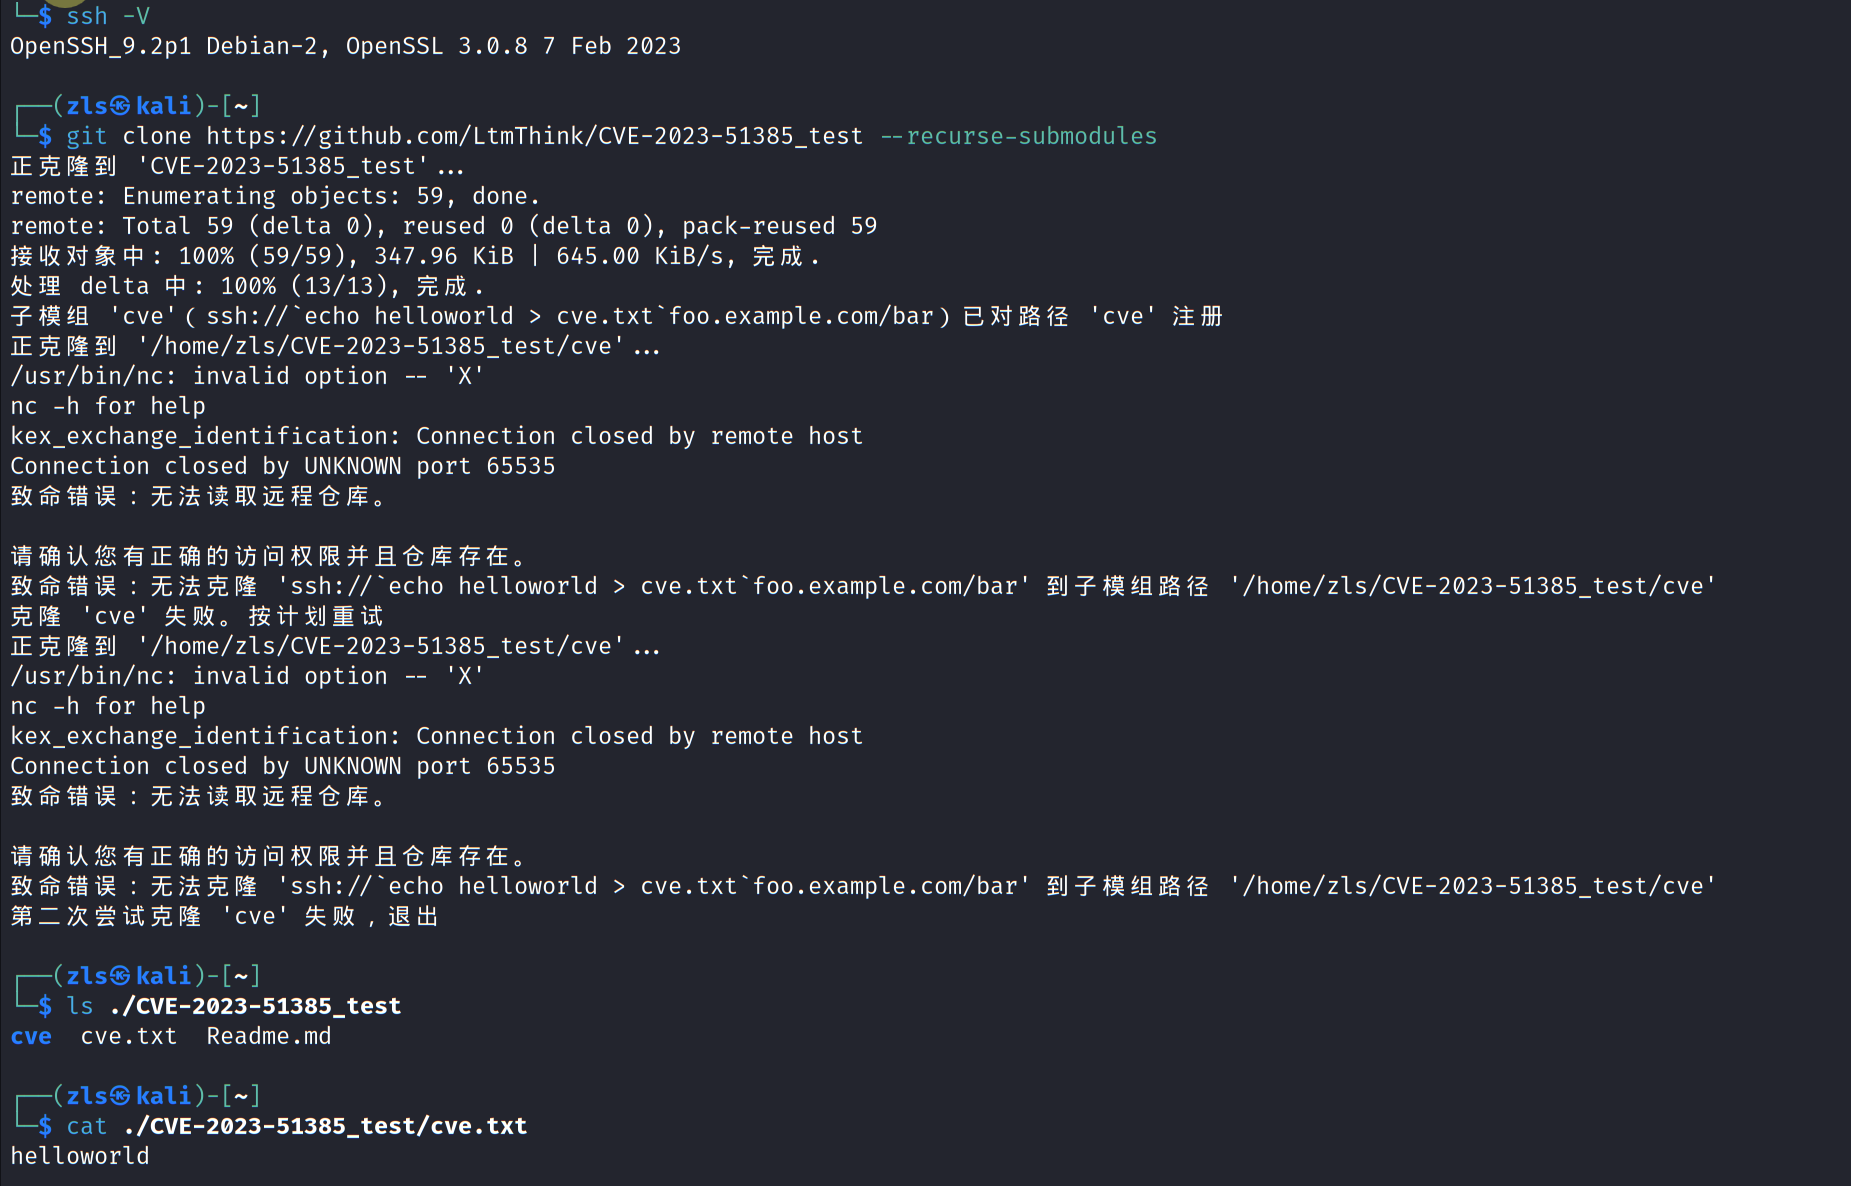 lsp1025923/cve-2023-51385
CVE-2023-51385 の再現ラボ: 悪意のある git サブモジュール URL を介した OpenSSH ProxyCommand でのコマンドインジェクション。脆弱性を検証するためのステップバイステップガイド。
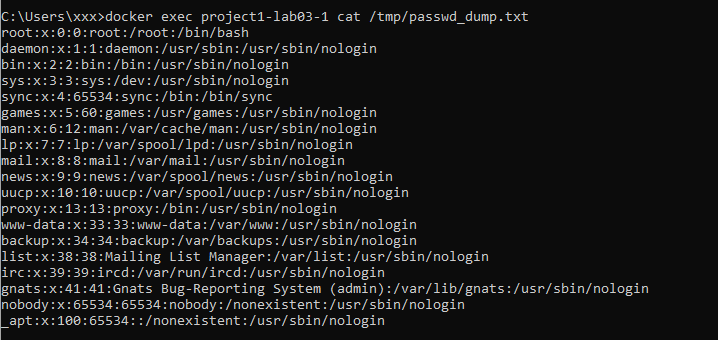 dungsocool/cve-2017-11610
CVE-2017-11610(Supervisord XML-RPC RCE)のステップバイステップのエクスプロイト解説(攻撃対象領域の分析、名前空間トラバーサルの発見、Dockerラボ環境でのポストエクスプロイト技術を含む)
 rootdirective-sec/cve-2026-44338-lab
PraisonAIのレガシーFlask APIにおけるCVE-2026-44338の認証バイパスを実演するDockerベースのラボです。ローカルでのセキュリティ研究用に、脆弱なサービスと修正済みサービス、PoCスクリプトを含んでいます。
 rootdirective-sec/cve-2026-34234-lab
CtrlPanel Web インストーラーの CVE-2026-34234 認証されていない RCE を実証するローカル Docker ラボ。脆弱なコンテナとパッチ適用済みコンテナ、PoC スクリプト、根本原因分析が含まれ、セキュリティ調査と防御的検証に役立ちます。
 vasilysaint/cve-2025-24893
Linux XWiki向けOSCPライクなCVE-2025-24893エクスプロイト
 facundomfernandez/pentesting-obioba
ブラックボックス・ペネトレーションテスト: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。rootへの権限昇格。エグゼクティブレポートおよび技術レポート。
 h-gunp/cve-2023-25813-test
Sequelize Sql Injection 脆弱性実装
 benmevic/cve-2025-22457
Altayチームの週次プレゼンテーションのために私が作成したcve-2025-22457脆弱性のデモアプリケーション
 pssec-io/cve-2026-48907
CVE-2026-48907 の POC
 ivoalbacete/kali-metasploitable
脆弱性スキャン、Wiresharkによるトラフィック解析、安全なネットワーク環境におけるCVE-2011-2523(vsftpd 2.3.4)の管理されたエクスプロイト実行。
 indiquarks/vsftpd-cve-2011-2523-lab
Pen Tesing Lab が Metasploit Framework 経由で VSFTPD 2.3.4 のバックドアを悪用する
 heventafese/penetration-testing-walkthrough-hacksudo-thor
HackSudo Thor に対するブラックボックス方式のペネトレーションテスト : Apache mod_cgi 経由の CVE-2014-6271 Shellshock RCE を、sudo 設定ミスと bash eval インジェクションと連鎖させ、完全な権限昇格を実現。CSRF…
 rootdirective-sec/cve-2026-56011-lab
CVE-2026-56011を再現・検証するためのDockerベースのラボ。WordPress用MapPress Mapsの認証なしXSS脆弱性で、脆弱なターゲットとパッチ適用済みターゲットを比較できます。
 mishaqdev/cve-2010-2075-analysis
CVE-2010-2075 の技術解説およびペネトレーションテストレポート。UnrealIRCd バックドアの悪用とその修復方法を実証しています。
 atlasvector/dirty-frag-cve-2026-43284
DirtyFrag (CVE-2026-43284) のラボ検出演習 - xfrm-ESP ページキャッシュ破損による Linux カーネル特権昇格。エクスプロイト実行、検出のギャップ、Elastic Stack を使用した修正済み EQL ルールを網羅した完全な解説。
 jayhutajulu1/cve-2026-43494-pintheft-poc
CVE-2026-43494(PinTheft)の概念実証(PoC):RDS zerocopy 参照カウントバグ + io_uring fixed buffers を介した Linux LPE → SUID ページキャッシュの上書き。許可された研究のみ。









