#1


 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 microsoft/whatthehack
チャレンジベースのハッカソンのコレクションです。学生ガイド、コーチガイド、講義プレゼンテーション、サンプル/指示コード、テンプレートが含まれています。 What The Hackのウェブサイトをご覧ください: https://aka.ms/wth
 athena-os/athena
Athena OSは、Arch/NixベースのCybersecurityに特化したディストリビューションです。あらゆるハッキングツールを使って学び、練習し、楽しみましょう!
 digininja/dvwa
意図的に脆弱性を持たせたPHP/MariaDBウェブアプリケーション。合法的で管理された環境で、複数の難易度レベルにわたる一般的なWebセキュリティ脆弱性の練習ができます。
 j3ssie/dynast-bench
意図的に脆弱性を含むアプリ群を対象としたDASTベンチマークで、スキャナーのスコアリング用に正解キーを備えています。
 owasp/wrongsecrets-binaries
OWASP WrongSecrets のバイナリのソースコード
 screenpipe/screenpipe
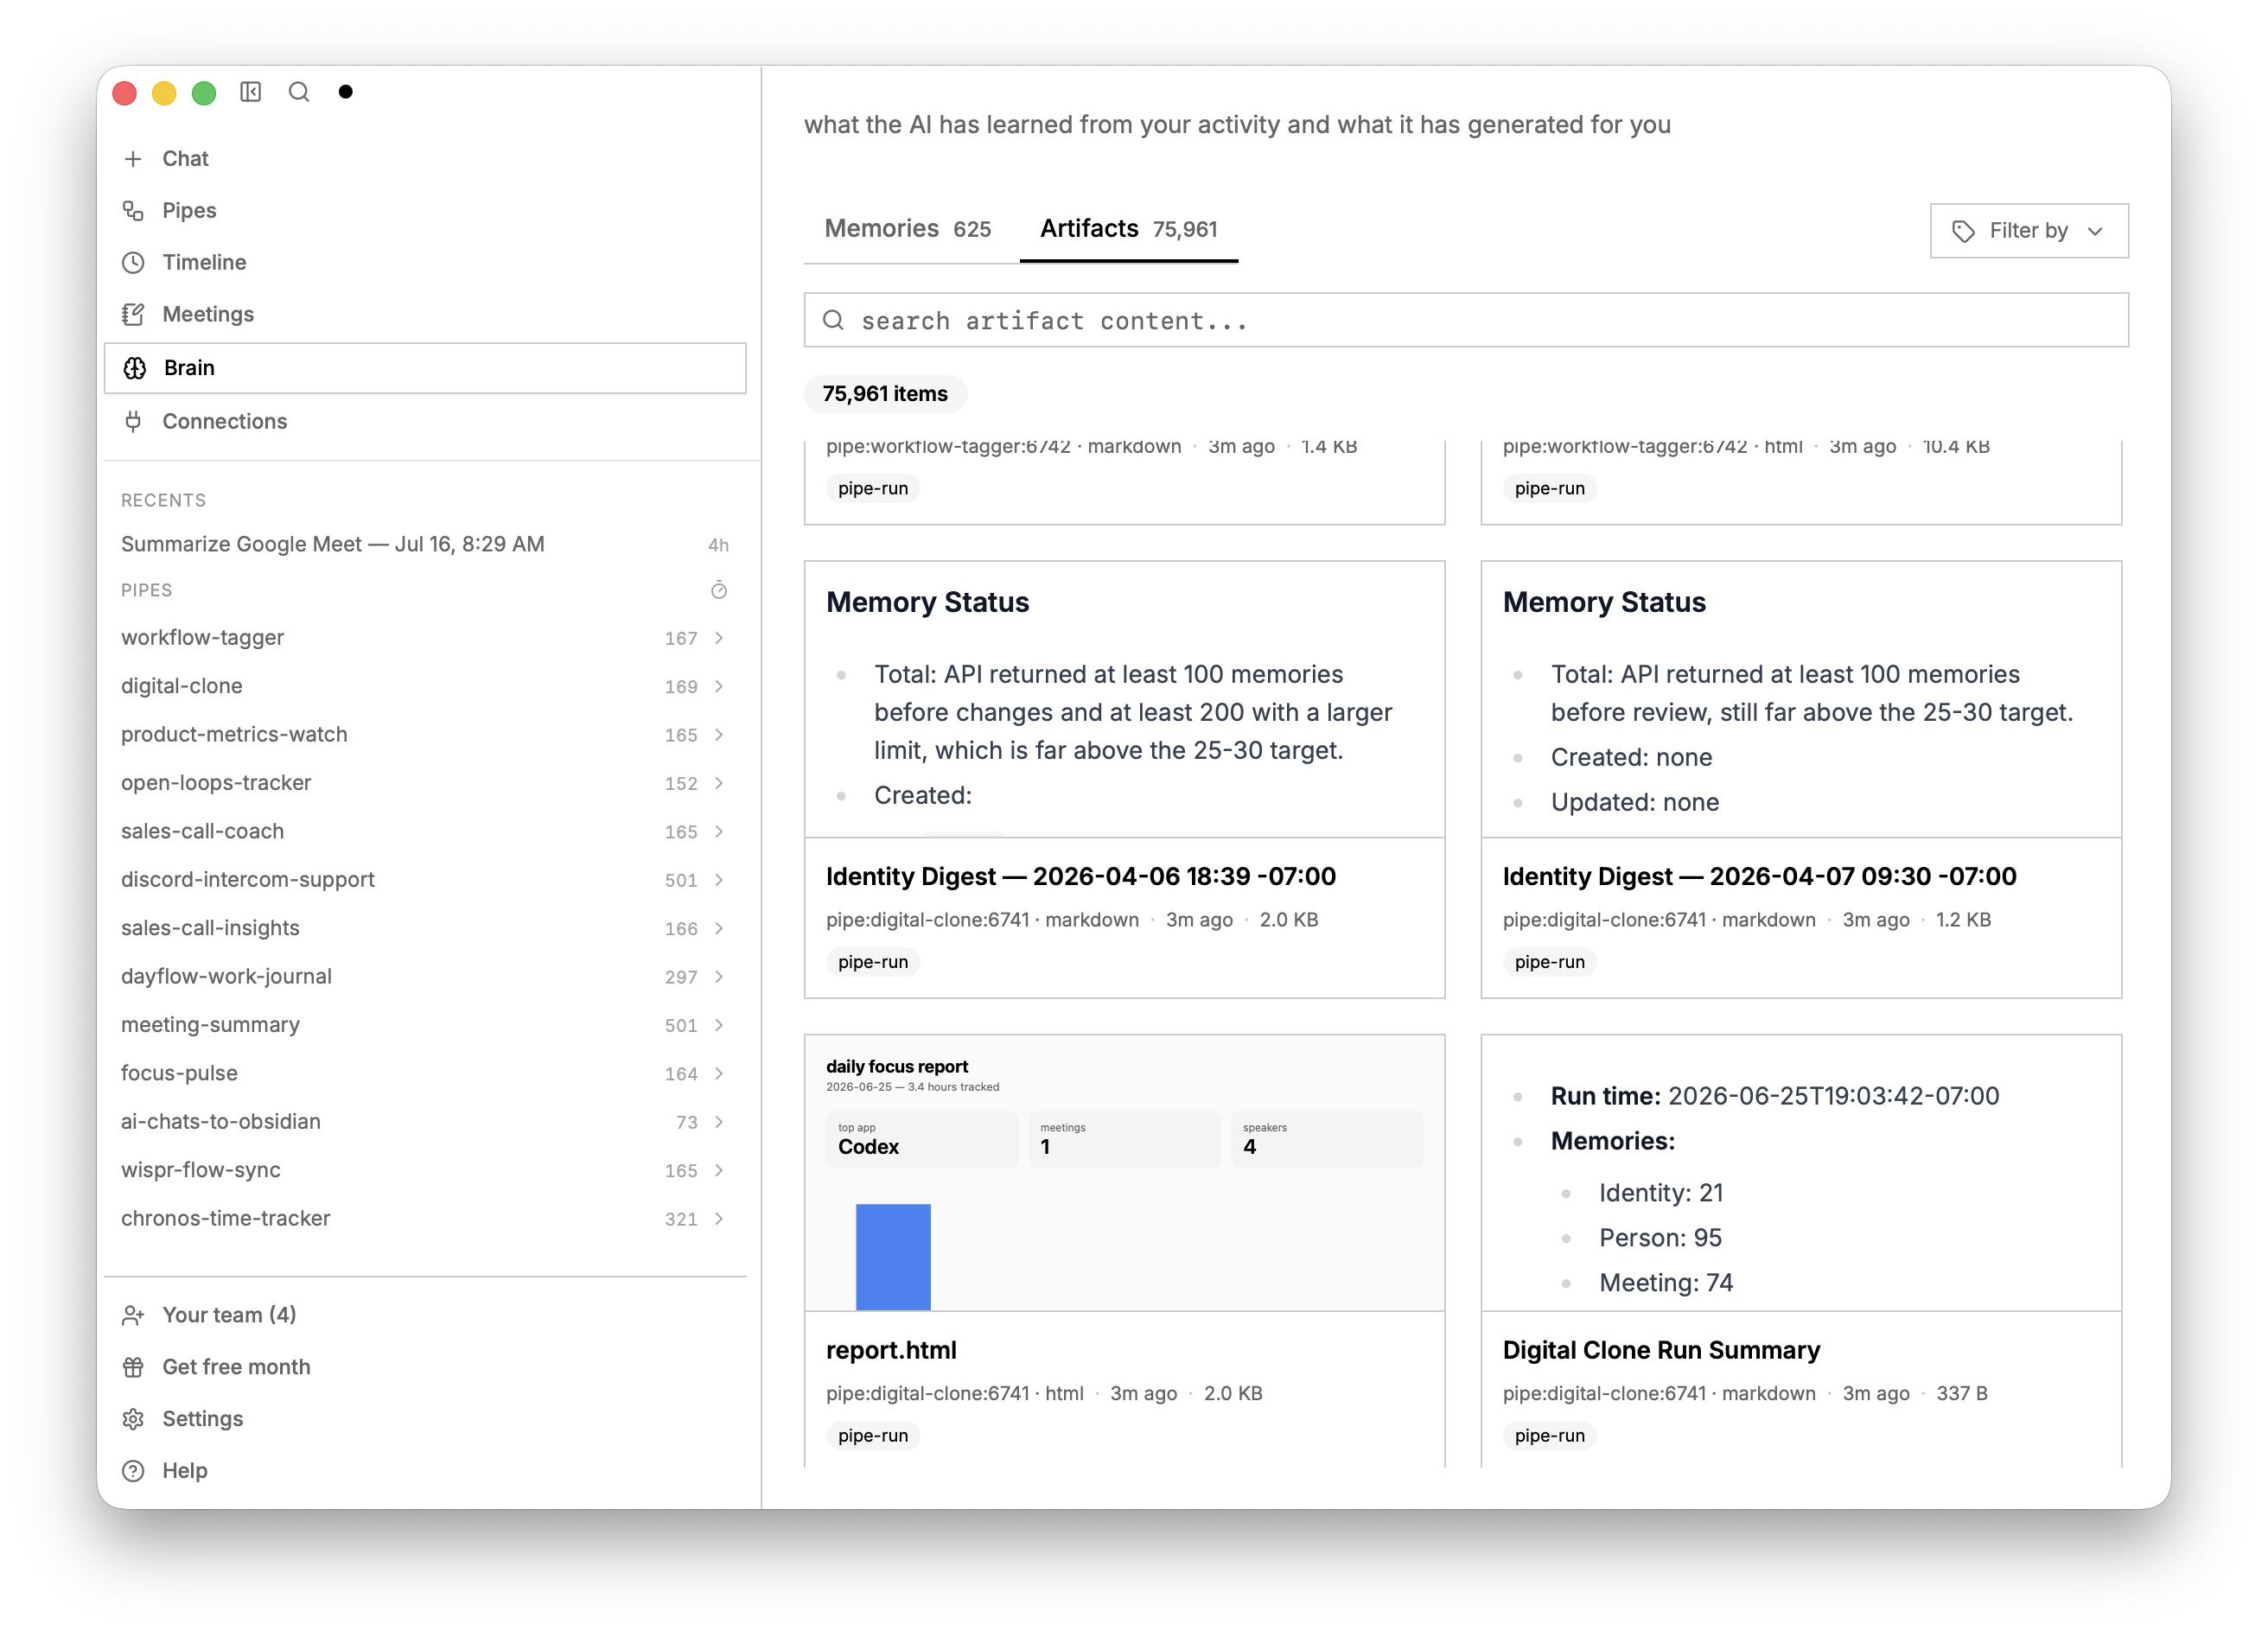
YC (S26) | Open Computer History | 会社のコンピューター作業を継続的に記録し、ワークフローをマッピングし、自動化する価値のある業務を見つける手助けをし、エージェントのコンテキストを強化します
 abraxas/plausible-traffic-notify
Plausible Analytics master d44e104 - 高 - リモート - IDOR - PUT traffic-change-notification site_id マスアサインメント
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 - 高 - リモート - 権限の残留 - エディター people HTML 漏洩 転送 nanoid
 owasp/owasp-ctf-in-a-box
セルフホスト型 OWASP CTF キット:1 台のマシン、1 つの無料 GitHub org、クラウド依存なし
 abraxas/stirling-storage-folder-idor
Stirling-PDF v3.2.0 - 高 - リモート - IDOR - processing-folder ストレージルートがピアPDFを一覧表示および上書き
 abraxas/jellyfin-ffmpeg-colonslash
Jellyfin Server 12.2 - 高 - .strm 設置後のリモート - FFmpeg 引数インジェクション - EncodingUtils -i GHSA-wwwm の残存
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - 高 - リモート - IDOR - 公開プレイリストのItemIdsがGHSA-9x85の残存物となり、その後未認証ストリームが可能
 abraxas/jellyfin-suggestions-idor
Jellyfin Server 12.2 - 高 - リモート - IDOR - GET /Items/Suggestions omit-userId が隠しライブラリのパスとIDをダンプ
 abraxas/jellyfin-svg-gzip
Jellyfin Server 12.2 - 高 - リモート - SSRF - gzip data:image/png GHSA-cf3c の残存物が依然として http と file を取得する
vulhub/vulhubDocker-Composeベースの事前構築済み脆弱性環境