#1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ
 rahul-securify/react2shell-cve-2025-55182
CVE-2025-55182 の概念実証エクスプロイト。Next.js におけるプロトタイプ汚染を介したリモートコード実行を示します。認可されたテストおよびリバースシェル生成のための事前設定済み脆弱ラボを含みます。
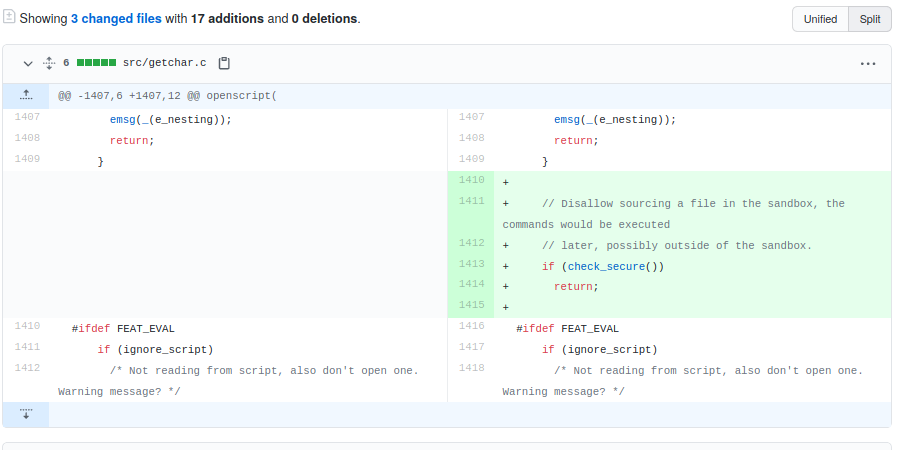 nickylimjj/cve-2019-12735
VIMエクスプロイトの悪用を学習できるDockerイメージ
 goultarde/cve-2025-55182-react2shell-lab
CVE-2025-55182(React Server ComponentsのRCE)を悪用するCTFラボ環境。脆弱なNext.jsブログ、検出スクリプト、手動エクスプロイトペイロードを備えた実践的なセキュリティトレーニング用。
 prabeershakya/cve-2022-0185-poc
Proof-of-concept exploit for CVE-2022-0185, a Linux kernel heap buffer overflow enabling local privilege escalation and container escape via FUSE and…
 lorenzoporrasduque/cve-2025-5548-poc
FreeFloat FTP Serverのスタックバッファオーバーフロー(CVE-2025-5548)を示す教育用ラボ。脆弱性分析、Immunity Debuggerでのデバッグ、オフセット計算、RCEペイロード生成など、完全なエクスプロイト開発をカバーします。
 flame-11/cve-2024-3408-dtale
CVE-2024-3408 用の脆弱性ラボ - D-Tale 認証バイパス & RCE
 adolfbharath/mongobleed
CVE-2025-14847 説明とラボ
 khalilu020/offensive-security-adversary-emulation
実世界の攻撃(CVE-2011-2523)を脆弱なホストに対してシミュレートし、既存のWazuh/Suricata/Zeek SOCに対する検知カバレッジをクロスチェック。その過程で、実際のモニタリングパイプラインのバグを5件発見し、修正しました。
 astraljays/traditionaljay
意図的に脆弱なVM上でホストされたJavaショップ — Log4Shell (CVE-2021-44228) ワークショップラボ (EC2 / Azure VM / GCE)
 mkway/cve-2026-3304
# CVE-2026-3304 再現ラボ Multerのasync fileFilterにおける競合状態を再現するラボです。孤立した一時ファイルを介してディスク枯渇を引き起こします。脆弱なDockerサーバーとパッチ適用済みDockerサーバー、エクスプロイトスクリプト、根本原因分析が含まれていま…
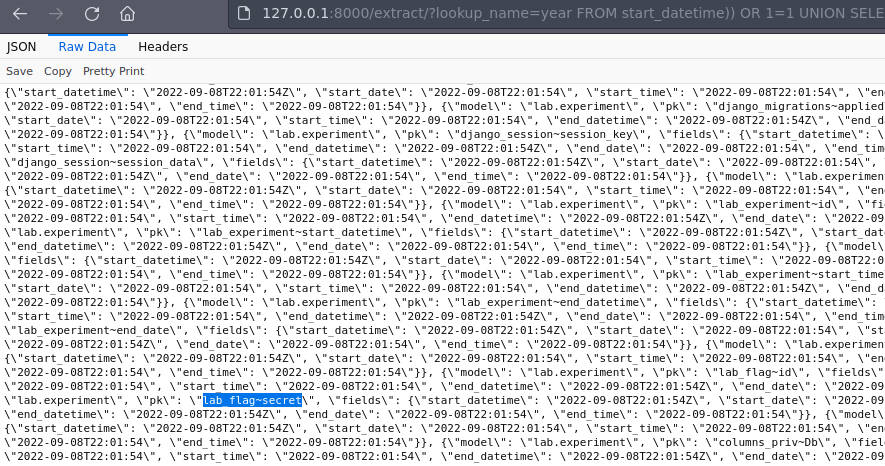 lnwza0x0a/ctf_django_cve-2022-34265
DjangoのTrunc()およびExtract()データベース関数におけるSQLインジェクション(CVE-2022-34265)を示すDockerベースのCTFチャレンジ。UNIONベースのペイロード例が含まれます。
 80ottanta80/cve-2024-32019-poc
「ndsudo」(Netdata ローカルエクスプロイト)による特権昇格のためのBashスクリプト
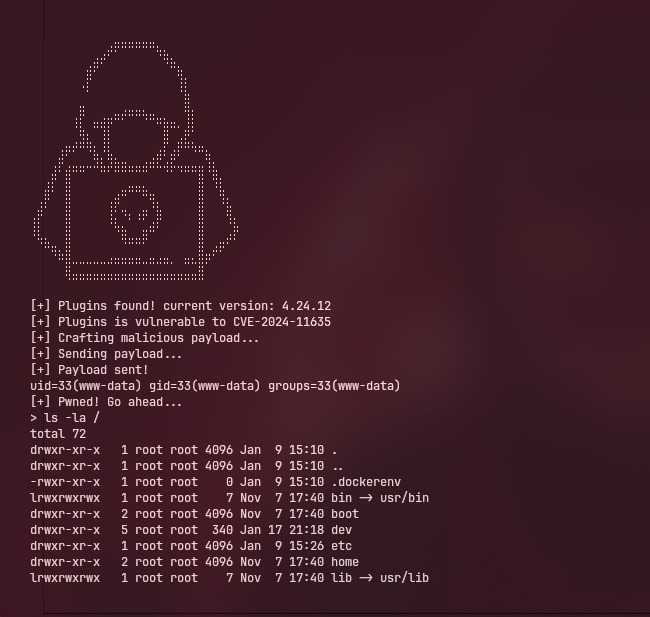 vigilante-1337/cve-2024-11635
WordPress用File Uploadプラグインは、4.24.12を含むすべてのバージョンにおいて、'wfu_ABSPATH' Cookieパラメータを介したリモートコード実行に対して脆弱です。これにより、未認証の攻撃者がサーバー上でコードを実行できる可能性があります。
 mooowu/cve-2025-55182-poc
Lab environment and PoC exploit for CVE-2025-55182 (React2Shell), a critical RCE vulnerability in React Server Components. Includes vulnerable app,…
 tarekhshaikh13/cve-2025-55184
ターゲットコード + エクスプロイト
 josemariamicoli/log4shell-poc
**Log4Shell PoC は、CVE-2021-44228 の脆弱性を再現するように設計された高忠実度のエクスプロイト環境です。** JNDI インジェクション、LDAP/RMI リファラルリダイレクション、および Log4j 2…
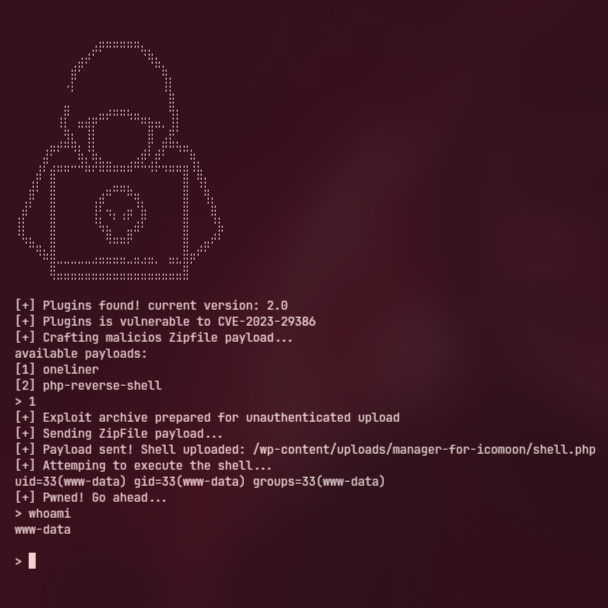 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - 未認証の任意ファイルアップロード
 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
MetasploitとImpacketを使用したエンドツーエンドのドメインコントローラ悪用: DC10を発見、Zerologon(CVE-2020-1472)を悪用、NTLMハッシュを抽出、SYSTEMシェルを取得、Meterpreterセッションを確立しました。