Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
React2Shell-CVE-Lab — Docker上で動作する自己ホスト型の脆弱なNext.js環境で、CVE-2025-55182をシミュレートするためのものです。教育目的のセキュリティ研究とCTF練習用に構築されています。 | Kitploit

ツール/GitHubGitHub/xxxtectationxxx/react2shell-cve-lab
特権昇格コンテナセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用CTFペネトレーションテスト学習と教育ラボと実践
共有
GitHubxxxtectationxxx/react2shell-cve-lab

React2Shell-CVE-Lab

Docker上で動作する自己ホスト型の脆弱なNext.js環境で、CVE-2025-55182をシミュレートするためのものです。教育目的のセキュリティ研究とCTF練習用に構築されています。

リポジトリを見る
13311ヶ月前未レビュー

⚛️ React2Shell: CVE-2025-55182 脆弱性ラボ

Security Rating Docker Next.js Difficulty

⚠️ 警告: 意図的に脆弱性を含むアプリケーション

このリポジトリには、CVE-2025-55182 (React2Shell) に対して脆弱になるように特別に構成された Docker 化アプリケーションが含まれています。

  • このコンテナを本番環境やインターネットに公開されたサーバーにデプロイしないでください。
  • 適切なネットワーク分離を行わずに、機密データを含むマシン上で実行しないでください。
  • このラボは教育目的、セキュリティ研究、CTF シミュレーション専用です。

🎯 チャレンジ概要

このラボは、Simple Web to Root シナリオとして設計されており、脆弱性の悪用と基本的な権限昇格を練習したい初心者に最適です。

  • 難易度: 簡単 (初心者向け)
  • 想定時間: 約15分
  • 目的: RCE 脆弱性を悪用して初期アクセスを獲得し、その後 root へ権限昇格します。
  • 取得するフラグ:
    1. 🚩 ユーザーフラグ: user.txt
    2. 🚩 ルートフラグ: root.txt

🔍 脆弱性分析

React2Shell (CVE-2025-55182) は、React Server Components (RSC) およびその下流実装である Next.js フレームワークで見つかった最大深刻度 (CVSS 10.0) の重大なリモートコード実行 (RCE) 脆弱性です。

脆弱性の仕組み

この脆弱性は、React が Server Actions を処理する方法に存在します。認証されていない攻撃者は、特別に細工された単一の HTTP リクエストを送信することで、サーバー上で任意のコードを実行できます。これにより、Server Components の意図されたセキュリティ境界がバイパスされます。

影響を受けるコンポーネントとバージョン

公式アドバイザリに基づき、以下のコンポーネントが影響を受けます:

1. React Server DOM (バージョン 19.0, 19.1.0, 19.1.1, 19.2.0)

  • react-server-dom-webpack
  • react-server-dom-parcel
  • react-server-dom-turbopack

2. Next.js フレームワーク

  • Next.js 15.x.x: 初期リリースから 2025年12月のパッチ適用前のバージョンまで。
  • Next.js Canary: React 19 beta/rc を使用する実験的バージョン。

✅ 安全な構成: React 18 (Next.js 14 以下で標準) を使用しているアプリケーションは、この特定の脆弱性の影響を受けません。


🚀 ラボのインストールと使用方法

このラボは、安全で分離された再現可能な環境を確保するために Docker を利用します。ローカルでの Node.js セットアップは不要です。

前提条件

  • Docker Desktop または Docker Engine。
  • Docker Compose。

クイックスタート

  1. リポジトリをクローン

    git clone https://github.com/xxxTectationxxx/React2Shell-CVE-Lab.git
    cd React2Shell-CVE-Lab
    
  2. 被害者コンテナを起動 事前構成済みイメージを Docker Hub (agus33ina/web3-portfolio:v1) から直接プルします:

    docker compose up -d
    
  3. ターゲットにアクセス ブラウザまたは Burp Suite を開いて、次にアクセスします:

    http://localhost:3000
    
  4. 悪用に関する注意点

    • アプリケーションは Server Actions を有効にした Next.js 15 で実行されています。
    • Nuclei などのツールや手動によるペイロード作成を使用して脆弱性をテストしてください。
  5. シャットダウン

    docker compose down
    

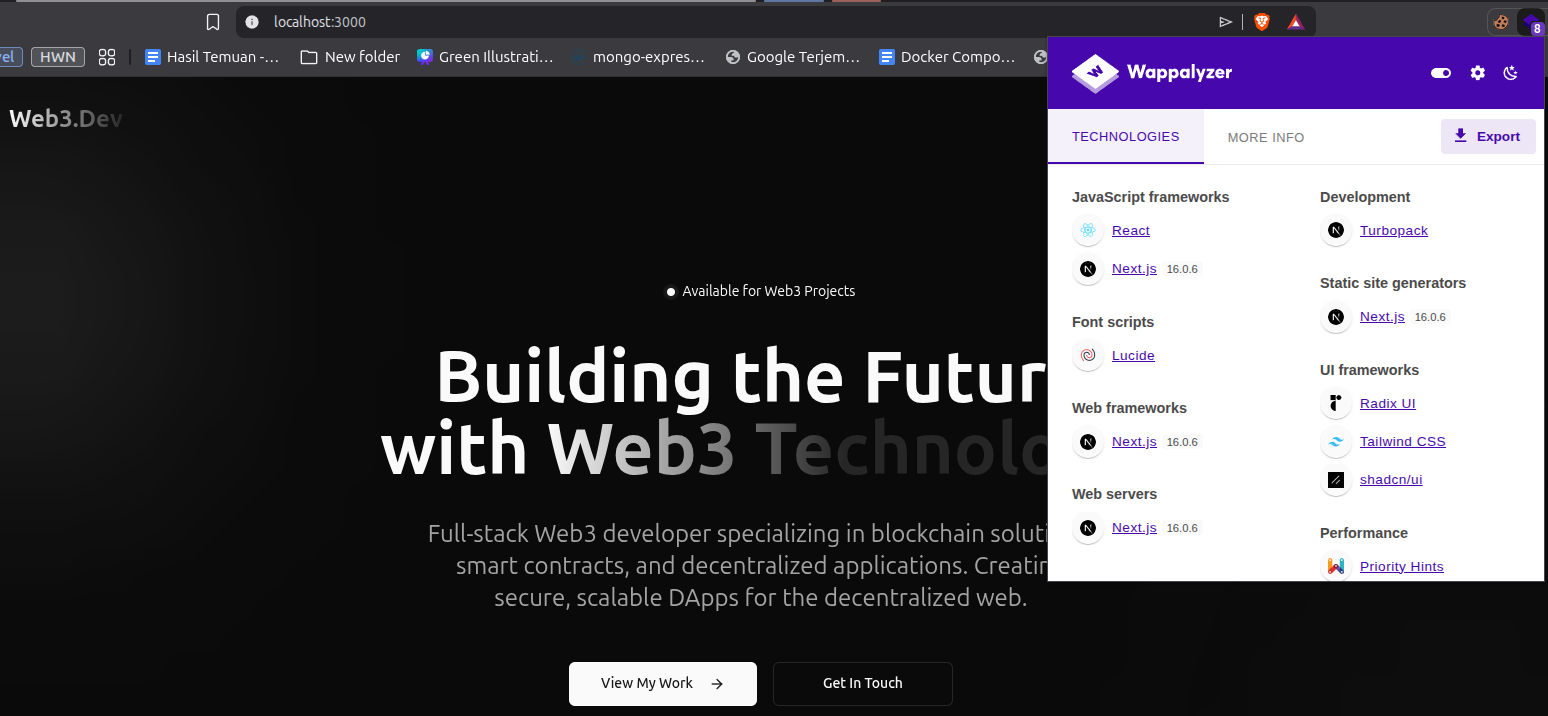
🛠️ 技術スタック

image image
  • 脆弱性のあるアプリ: Web3 Portfolio (Next.js 15 / React 19 RC)
  • コンテナ化: Docker (Alpine Linux Node.js 20)
  • ポート: 3000

📚 参考情報

エクスプロイトチェーンと技術的詳細についてさらに深く知りたい場合は、以下を参照してください:

  1. ProjectDiscovery CVE ライブラリ: https://cloud.projectdiscovery.io/library/CVE-2025-55182
  2. Invicti Security ブログ: React2Shell の重大な RCE 分析
  3. React 公式ブログ: React Server Components の重大なセキュリティ脆弱性

👤 作者

Agus33ina によってメンテナンスされています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →