
 #1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ

 chipironcin/cve-2016-10033
CVE-2016-10033用のエクスプロイトPoC。WordPress 4.6を標的にし、認証なしでリバースシェルを取得するDockerベースの脆弱なコンテナが含まれています。
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
React2Shell(CVE-2025-55182)脆弱性のデモとテストを行うためのテストサーバー
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 インシデントレスポンスのウォークスルー。CVE-2024-49138 CLFS 権限昇格を対象とし、アラートトリアージ、脅威インテリジェンスのエンリッチメント、プロセスツリー分析、封じ込めを網羅しています。
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
教育用ペネトレーションテストラボレポート。Metasploitを使用してMetasploitable 2上のvsftpd 2.3.4バックドア(CVE-2011-2523)の悪用を文書化し、偵察、脆弱性分析、およびポストエクスプロイテーションを網羅しています。
 morzelowski/cve-2026-12243-nltk-poc
Dockerラボで、NLTK 3.10.0より前のバージョンにおけるCVE-2026-12243のパストラバーサルを実演し、隔離されたオフライン環境で合成シークレットを用いて、脆弱な動作とパッチ適用済みの動作を対比させます。
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro inspired by CVE-2026-88861: 特権資格情報境界におけるAAL1 MFAバイパス
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
脆弱性のあるApache HTTP Server 2.4.49のソースコードと修正済みの2.4.51実装を比較し、CVE-2021-41773(Apache HTTP Serverのパストラバーサル)の根本原因と修正方法を研究するためのPythonベースの静的パッチ解析ツール。
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
ポート偵察、CMSスタックの検出、VulnCMS、CVE-2026-58225、シェルからrootへの経路、Python、sudo、ユーザー切り替え、パスワード、ポストエクスプロイテーションを扱う実践的なサイバーセキュリティおよびCTFラボ。
 raniaemran/cve-2024-36401-security-simulator
CVE-2024-36401に着想を得た架空のセキュリティインシデントをモデル化し、脆弱性管理、セグメンテーション、監視、インシデント対応を実演する教育用Pythonシミュレーター。
 0xkami/cve-2020-1472
CVE-2020-1472脆弱性の再現プロセス
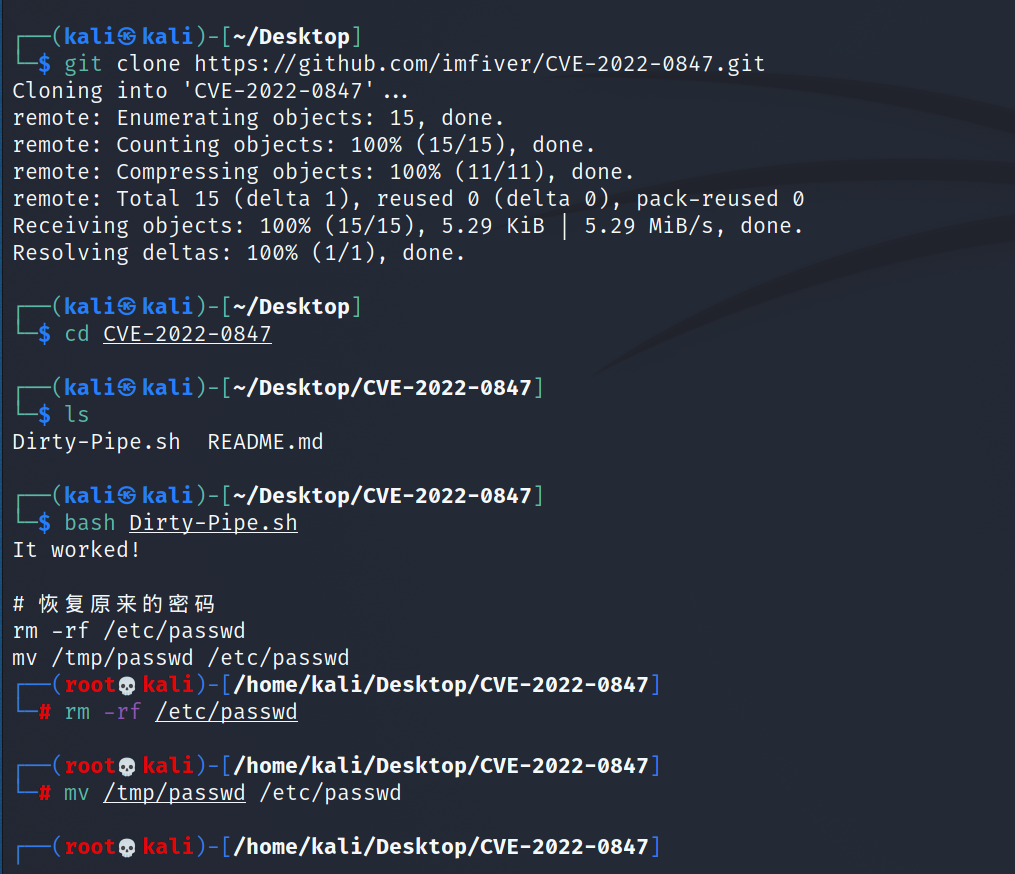 puckiestyle/cve-2022-0847
CVE-2022-0847 (Dirty Pipe) の概念実証エクスプロイト。Linux カーネルバージョン 5.8~5.15 を標的としています。再現環境のセットアップと、シェルスクリプトによる自動権限昇格を提供します。
 elihiho/security-operations-labs
脅威モデリング、IT/OTセグメンテーション、Snort検出、およびDrupal検出プロファイルの再現可能な検証。
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
System Vulnerability Checklist & Network Security Hardening プロジェクト。偵察、vsFTPdバックドア分析(CVE-2011-2523)、およびIPTablesを用いたトランスポート層での能動的な緩和策を特徴とします。
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。
 kunalkhandelwal-dev/cve-2021-41773-lab
教育用FastAPIラボで、CVE-2021-41773のディレクトリトラバーサルとローカルファイルインクルージョンを実演します。脆弱性のあるサーバー、パッチ適用済みコード、エンコードされたペイロードの例を含み、ローカルセキュリティトレーニング向けです。
 gyubin02/cve-2026-59891-control-lab
@sigstore/oci の CVE-2026-59891 に特化した、隔離されたリグレッションおよびセキュリティ統制ラボ








