#1
 mubix/ai-ctf
プロンプトインジェクション、ツール呼び出しの悪用、および6つのシミュレートされたチャットボットペルソナに対するOSINTに関するガイド付きレッスンを備えたローカルAI Capture-the-Flagプラットフォーム。
 op7ic/blueteam.lab
AzureでTerraformとAnsibleを用いたBlue Team検出ラボ
 aau-network-security/haaukins
セキュリティ教育のための高アクセシビリティで自動化された仮想化プラットフォーム
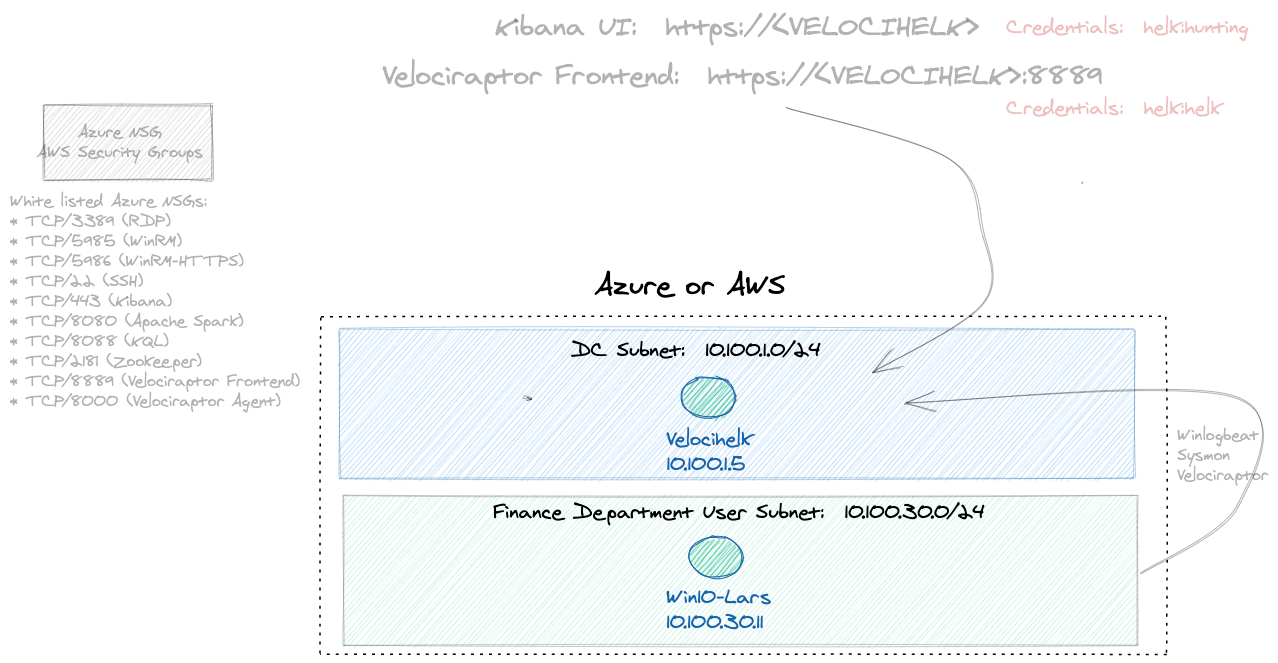 iknowjason/bluecloud
セキュリティテストと研究開発のためのWindows VMを含むVelociraptor + HELKシステムを備えたサイバーレンジ。 AzureおよびAWSのterraformサポート。
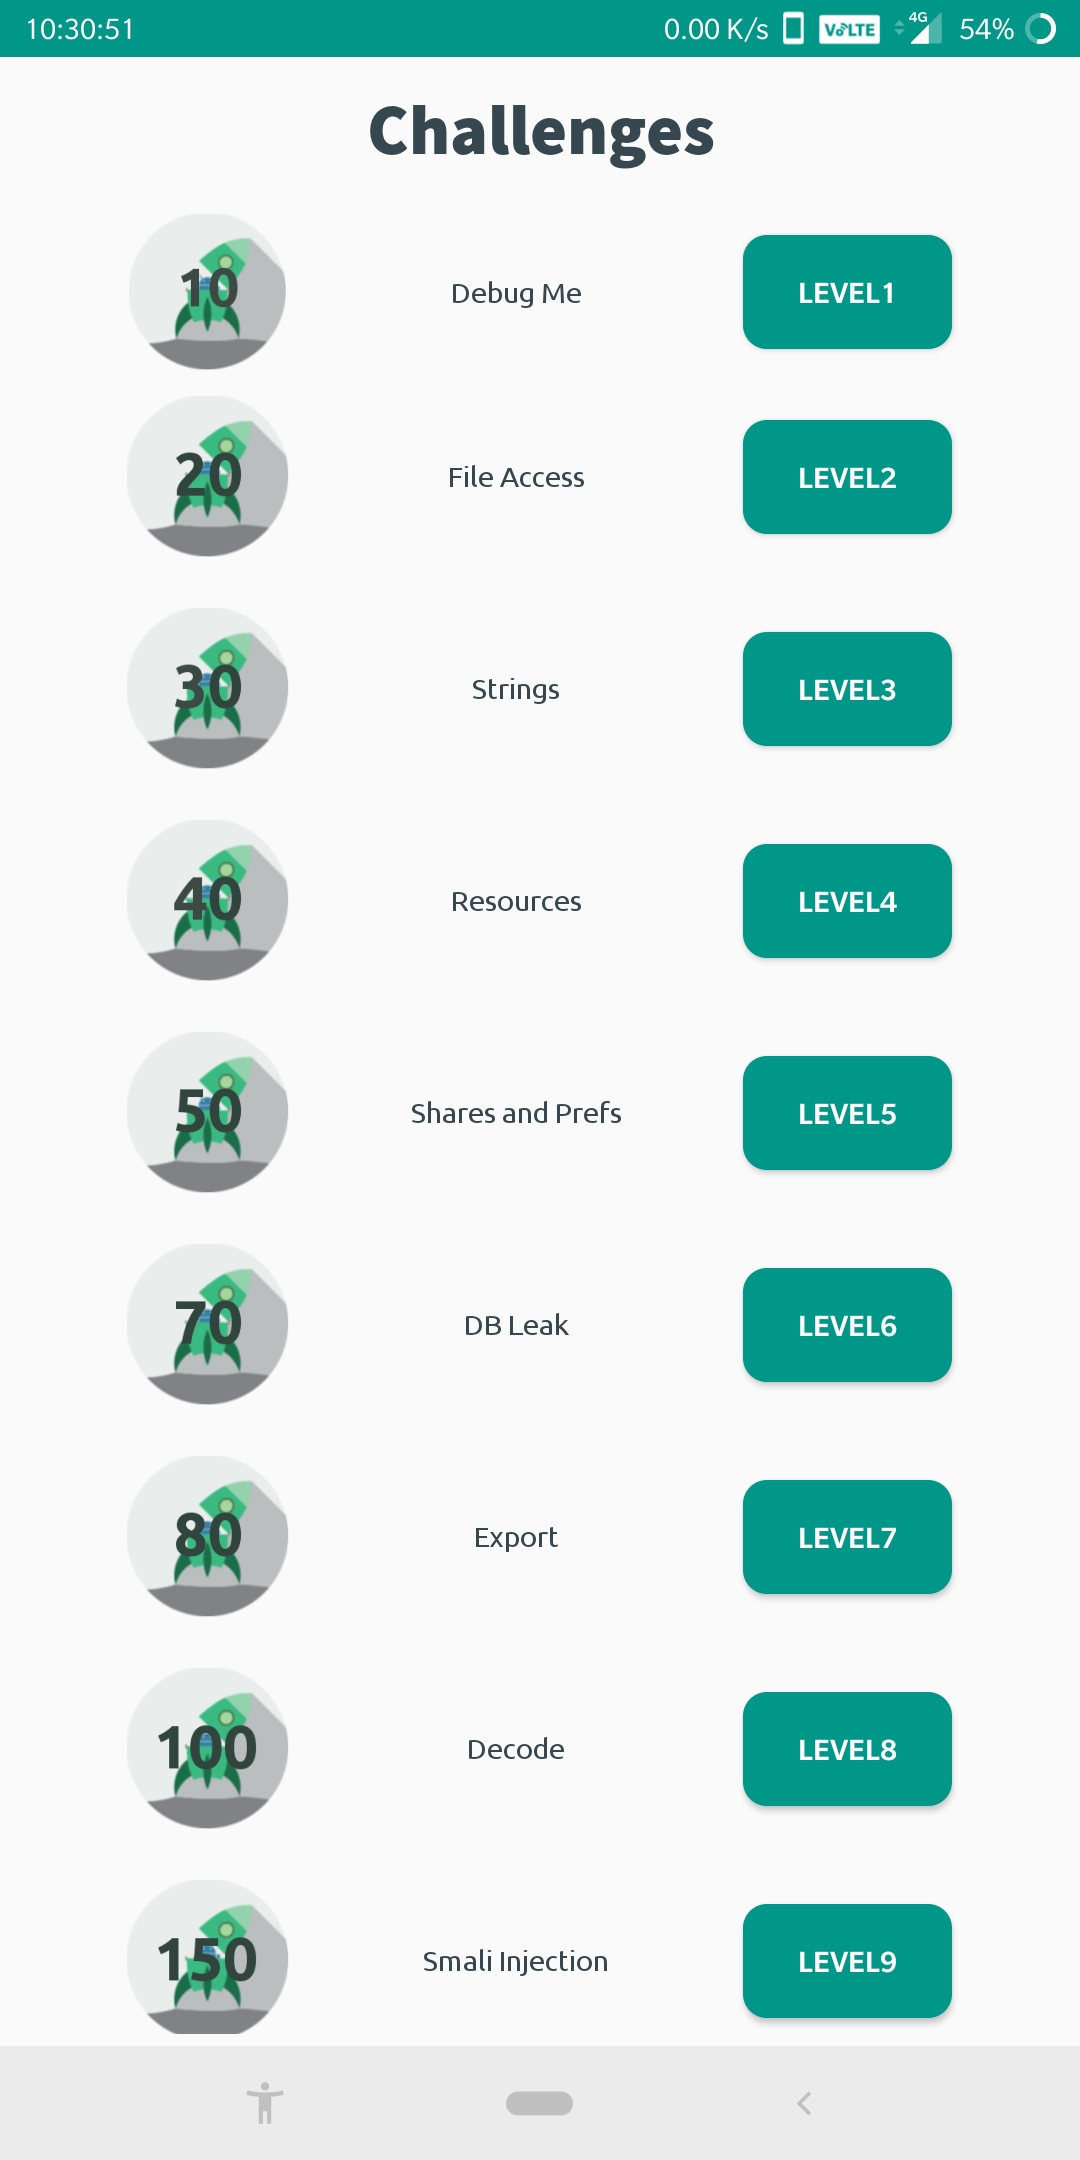 abhi-r3v0/evabs
Androidアプリケーションセキュリティの初心者向け学習プラットフォームとして機能する、意図的に脆弱性を持たせたオープンソースのAndroidアプリケーションです。
 romainthomas/reverse-engineering-workshop
リバースエンジニアリングワークショップのスライドとハンズオン
 we45/dvfaas-damn-vulnerable-functions-as-a-service
サーバーレスセキュリティの脆弱性の詳細を理解するための、意図的に脆弱なサーバーレス関数
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell向けのDockerベースLDAP RCEエクスプロイトデモ
 eshard/scared
公開データセットに対してサイドチャネル解析攻撃(例:CPA)を実行するためのPythonフレームワーク。教育用途および暗号ハードウェアセキュリティの実践的な学習用に設計されています。
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: WordPressコアの未認証RCE
 lunasec-io/spring4shell-poc
これはSpring4Shell脆弱性(CVE-2022-22965)に対して脆弱なDocker化されたアプリケーションです。
 cosmosyi/autocontrol-arena
高度なエージェントモデルに潜むリスクを明らかにするため、実行可能で圧力の高いテスト環境を合成する、フロンティアAI安全性評価のための自動化フレームワーク。
 security-prince/resources-for-application-security
アプリケーションセキュリティを始めるための優れたリソース
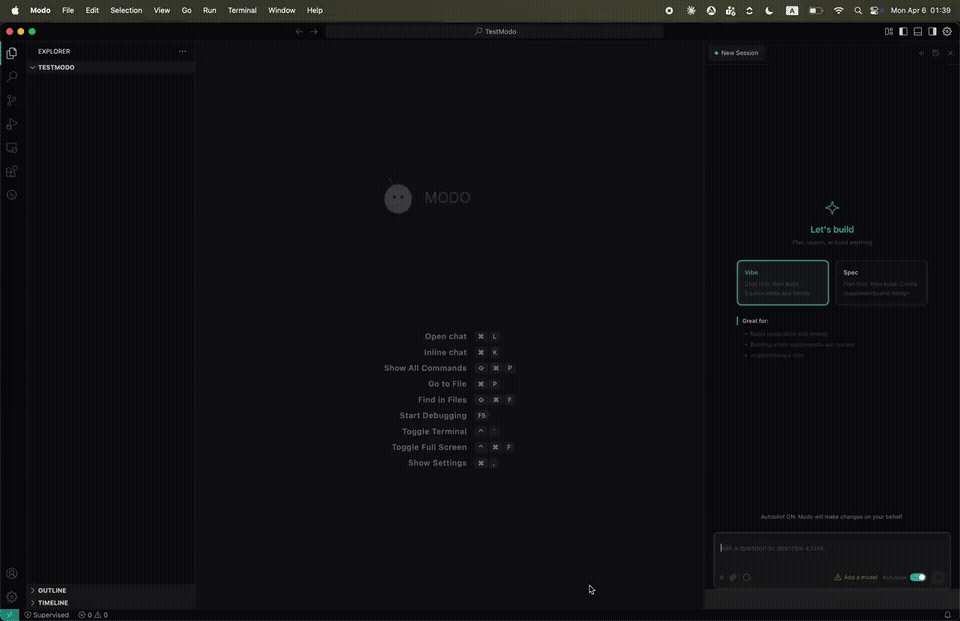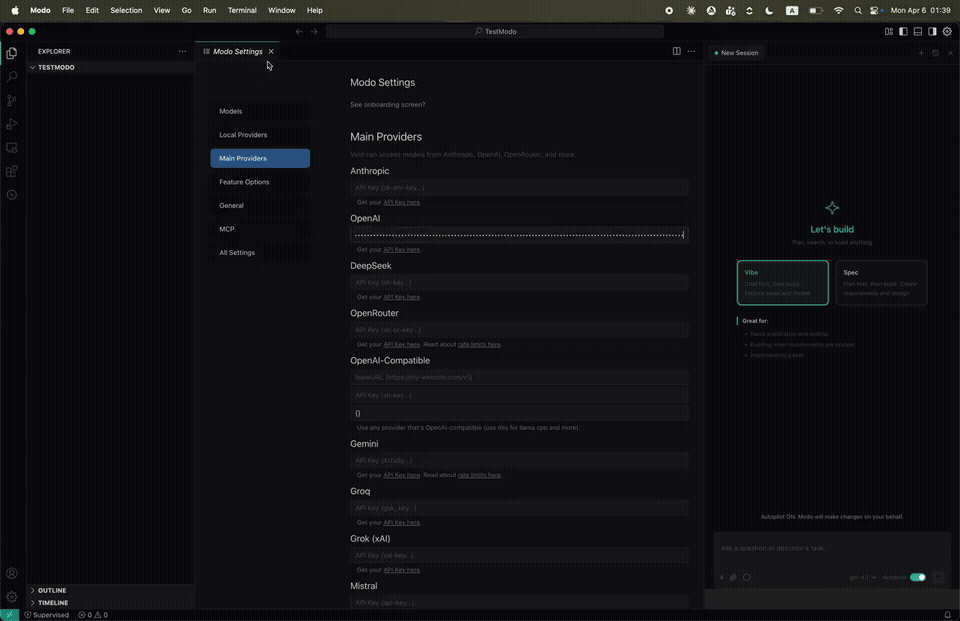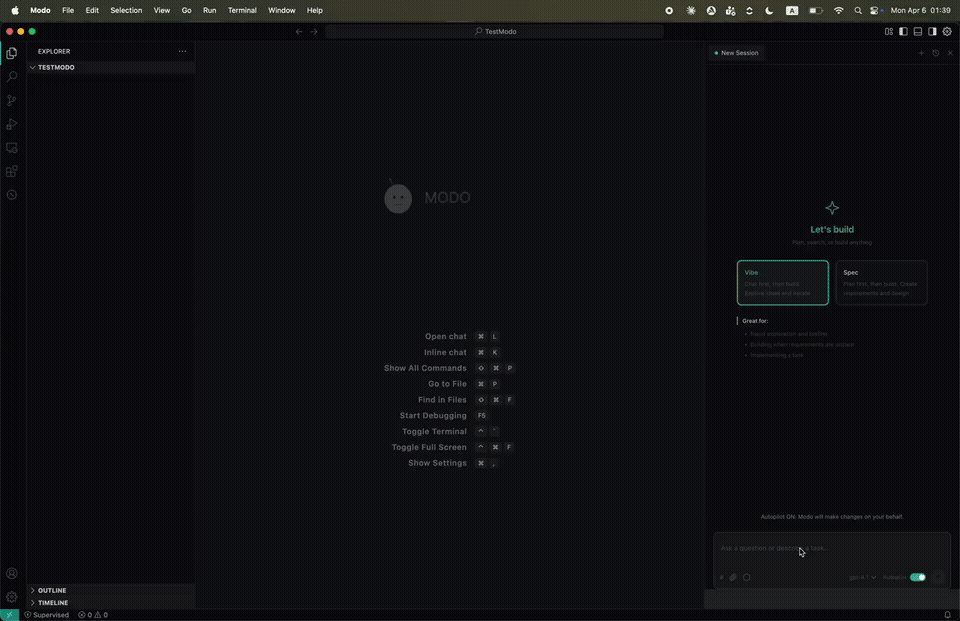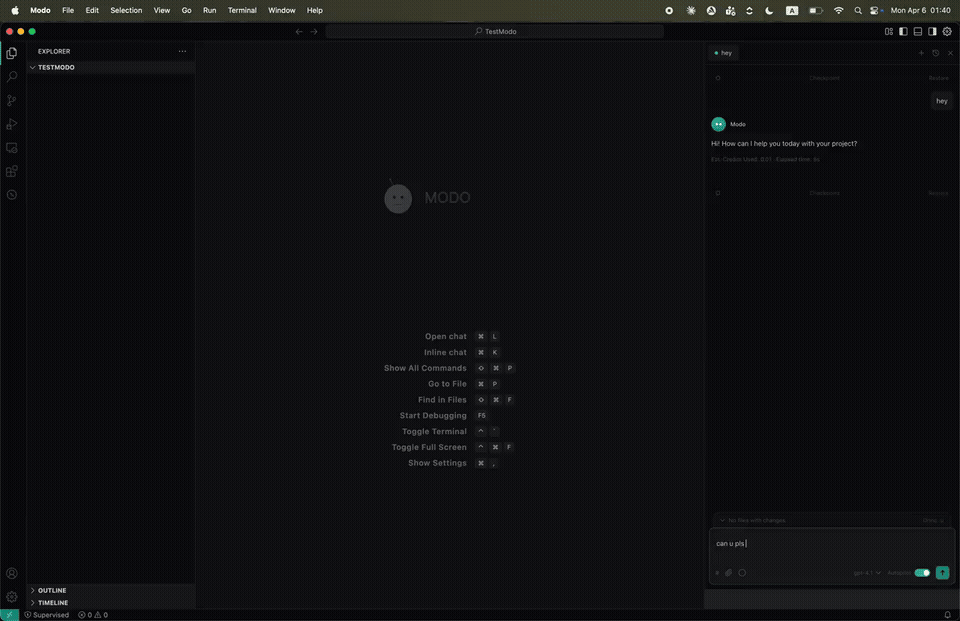 mohshomis/modo
厳選されたサイバーセキュリティ学習リソース、CTF writeup、研究論文、そしてWebセキュリティ、エクスプロイト、OSINT、フォレンジックにわたる実践的なハンズオンスキル開発のための実践ラボのコレクション。
 scriptingxss/iotgoat
IoTGoatは、OpenWrtをベースにした意図的に脆弱性を持たせたファームウェアです。
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
実際に出荷するアプリのためのセキュリティトレーニング。ブラウザを開いてハッキングを始めましょう。