
 #1

 certtools/intelmq
IntelMQは、メッセージキューイングプロトコルを使用してセキュリティフィードを収集・処理するための、ITセキュリティチーム向けのソリューションです。
 gendigitalinc/ioc
脅威インテルIoCs + ダークマターの断片。Gen Threat Labs発行。
 mitre-attack/attack-stix-data
MITRE ATT&CKナレッジベースのSTIX 2.1コレクション。エンタープライズ、モバイル、ICSの脅威インテリジェンス向けに、敵対者の戦術とテクニックを提供します。
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mgeeky/protectmytooling
Multi-Packerラッパー。さまざまなパッカー、難読化ツール、その他のレッドチーム向け兵器をデイジーチェーン接続できます。アーティファクトの透かし入れ、IOCの収集、PEバックドアリングを備えています。あなたのインプラントを投入すると、多くの陰湿な処理を行い、難読化された実行可能ファイルを出力…
 magicsword-io/lolrmm
脅威アクターに悪用されるRemote Monitoring and Managementツールの厳選カタログ。YAMLプロファイル、Sigma検知ルール、脅威ハンティングと防止のためのAPIアクセスを提供。
 volexity/threat-intel
公開されたVolexityブログ記事からのシグネチャとIoCs。
 stanfrbd/cyberbro
ガベージ入力からIoCを抽出し、複数のCTIサービスを使用してそのレピュテーションをチェックするシンプルなアプリケーション。
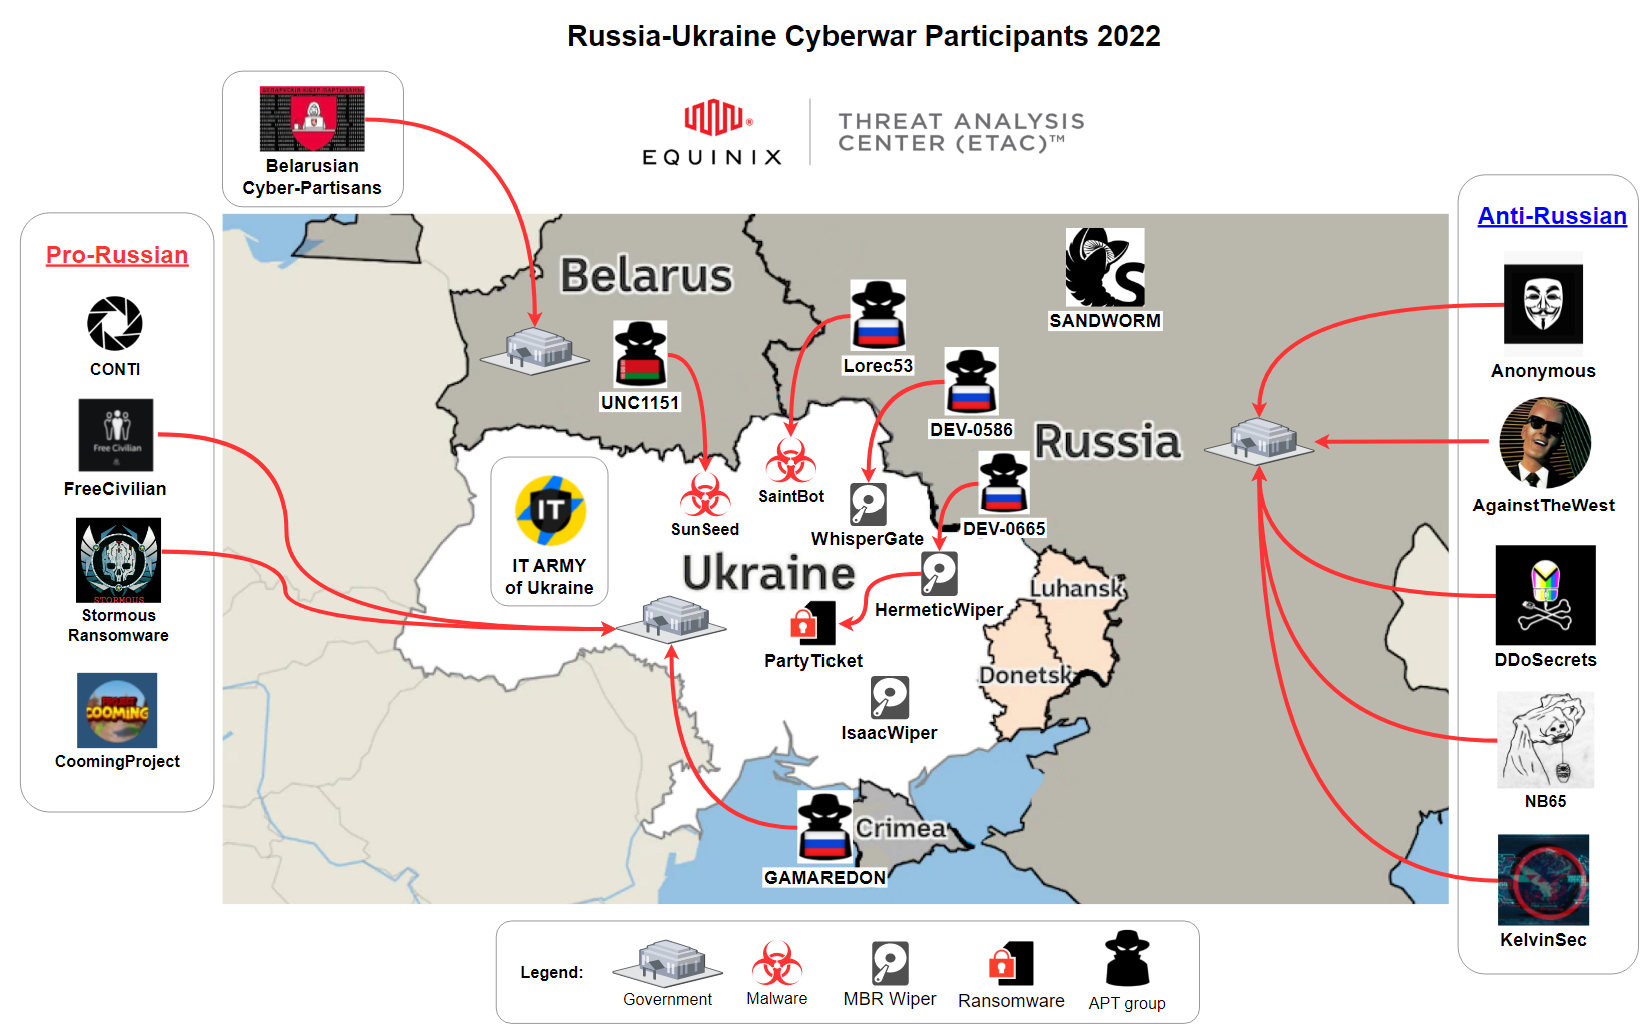 curated-intel/ukraine-cyber-operations
Curated Intelligence は、世界各地のアナリストと協力し、追加の無料脅威インテリジェンスを求めるウクライナの組織に役立つ情報を提供しています。Slava Ukraini. ウクライナに栄光あれ。
 pedramamini/threatingestor
複数のソース(OSINTフィード、マルウェアレポート)からインジケータを抽出・正規化し、分析と共有のための統一的フォーマットにまとめる、自動化された脅威インテリジェンス集約ツール。
 aquasecurity/vuln-list-update
NVD、OSV、Alpine、Red Hat、その他20以上のソースからアドバイザリを収集し、セキュリティスキャンと脅威インテリジェンスのための統一された解析可能な形式に集約する自動脆弱性データアグリゲーター。
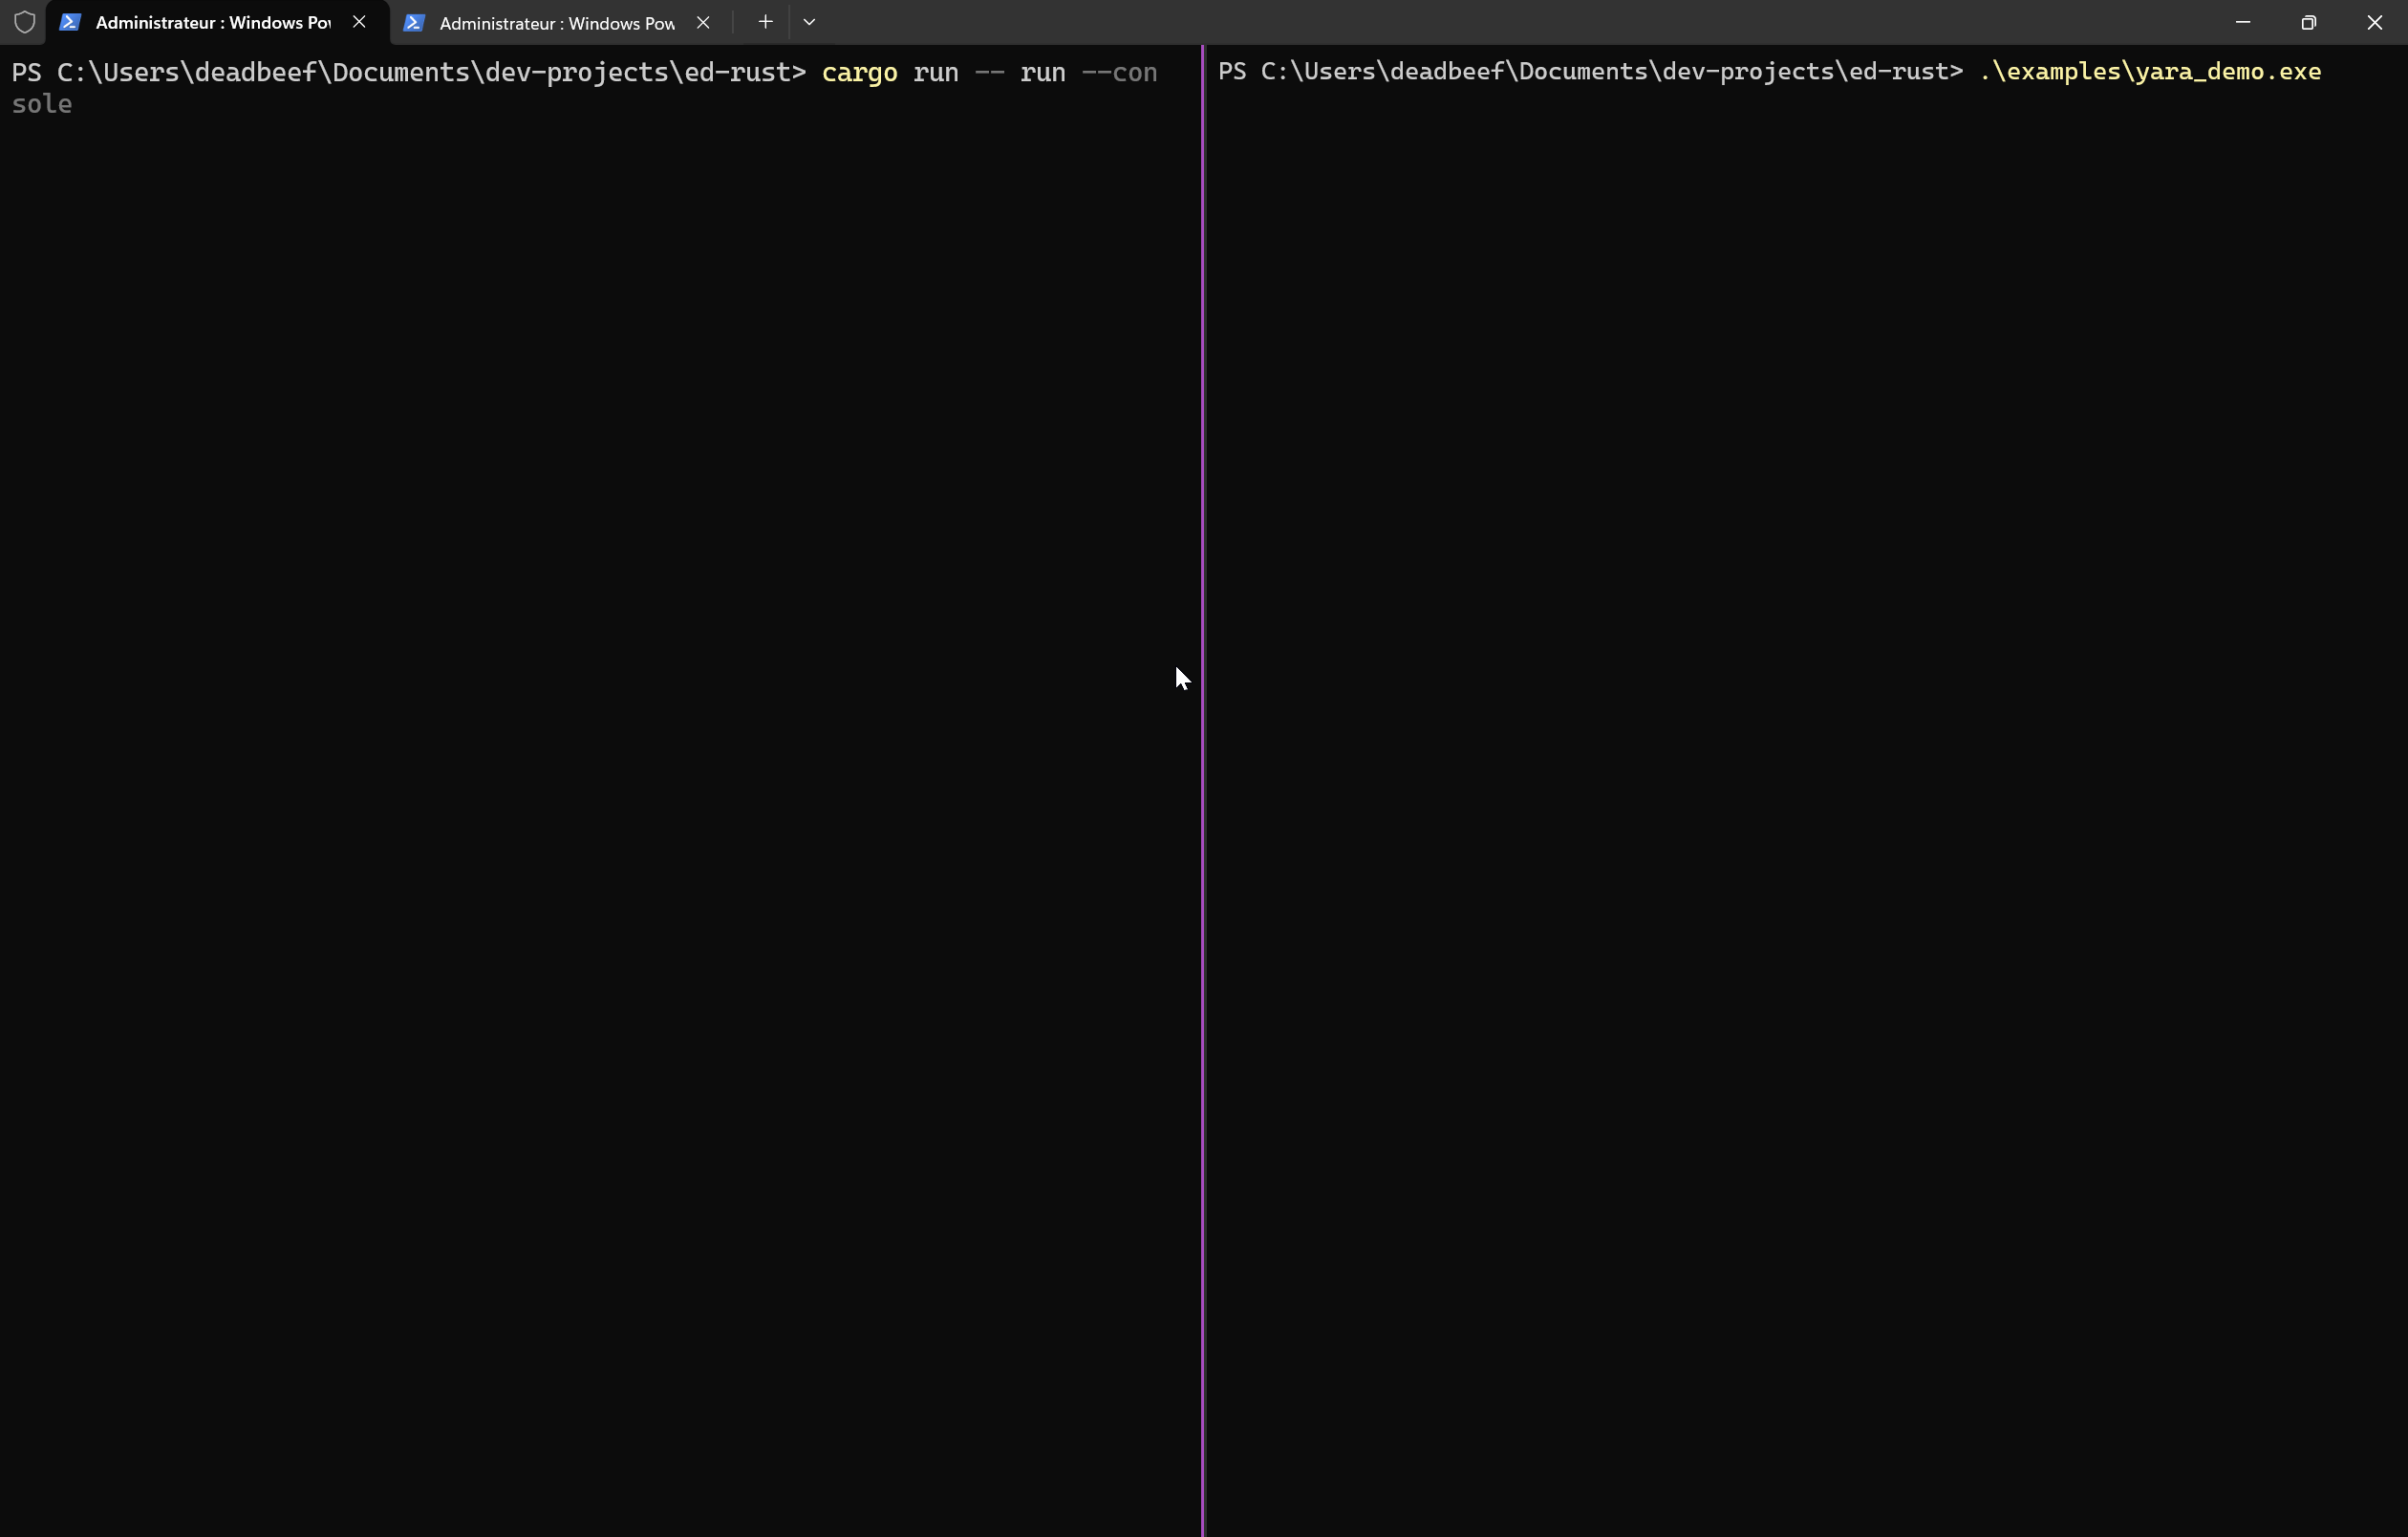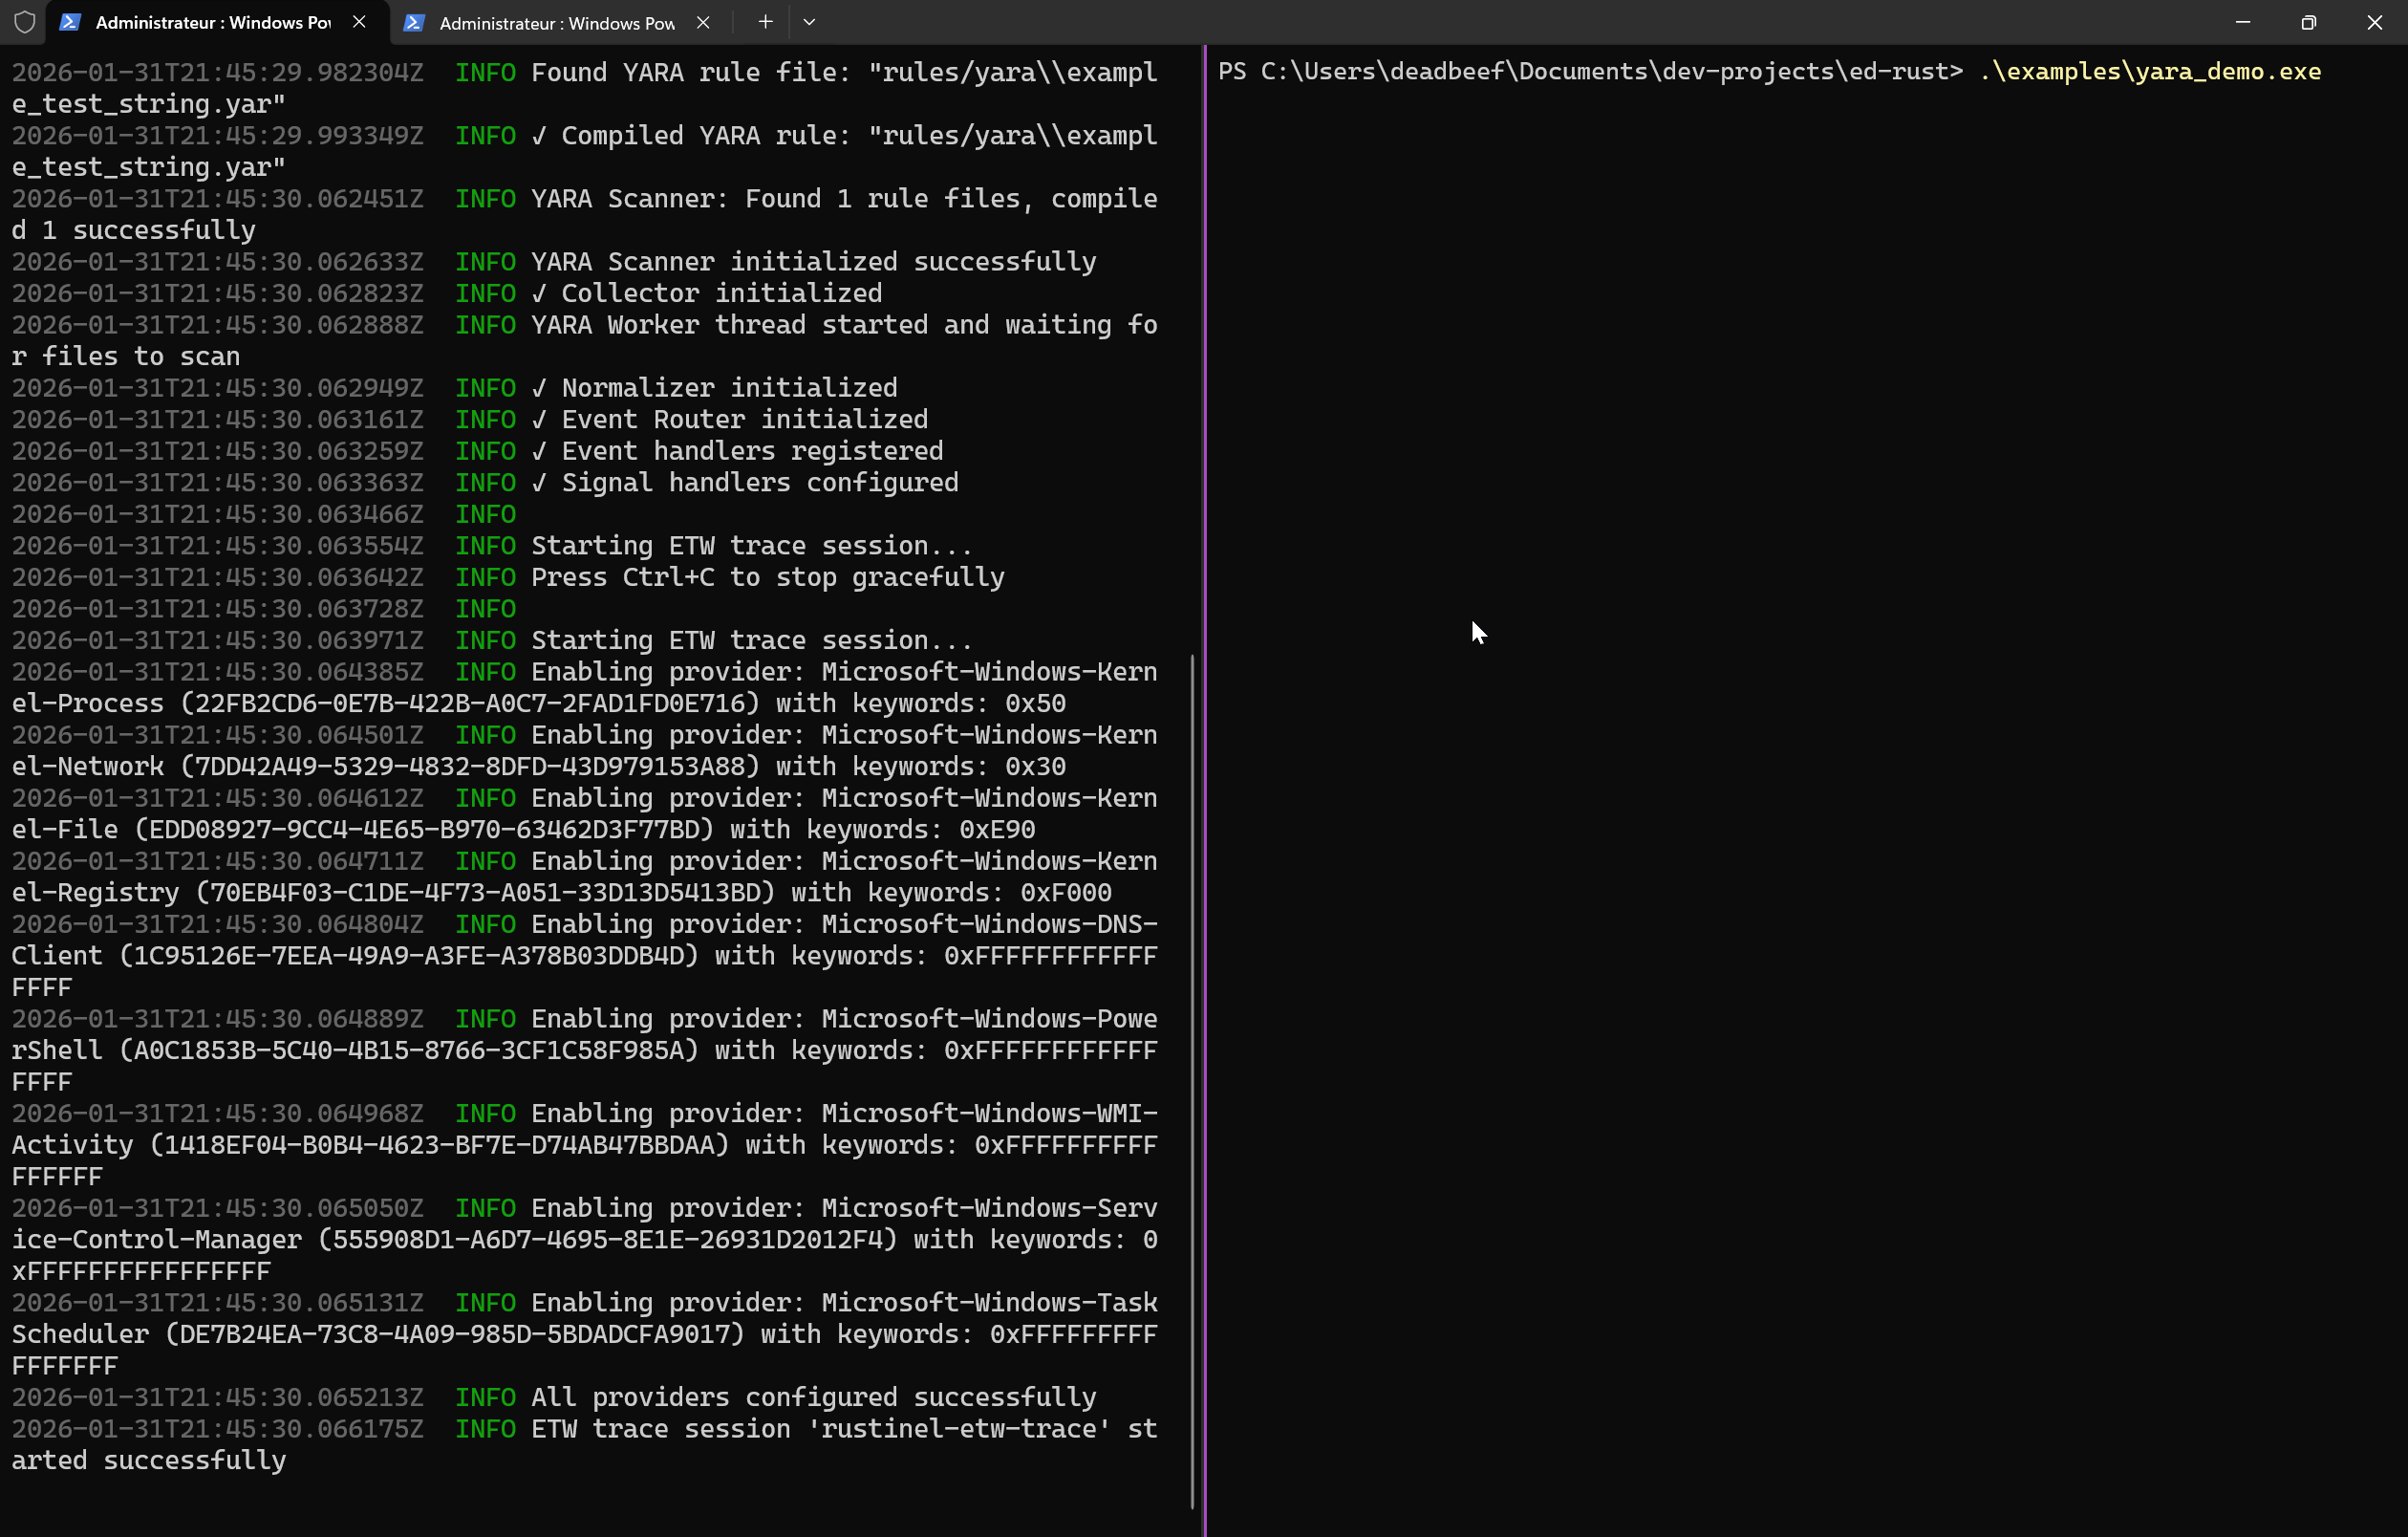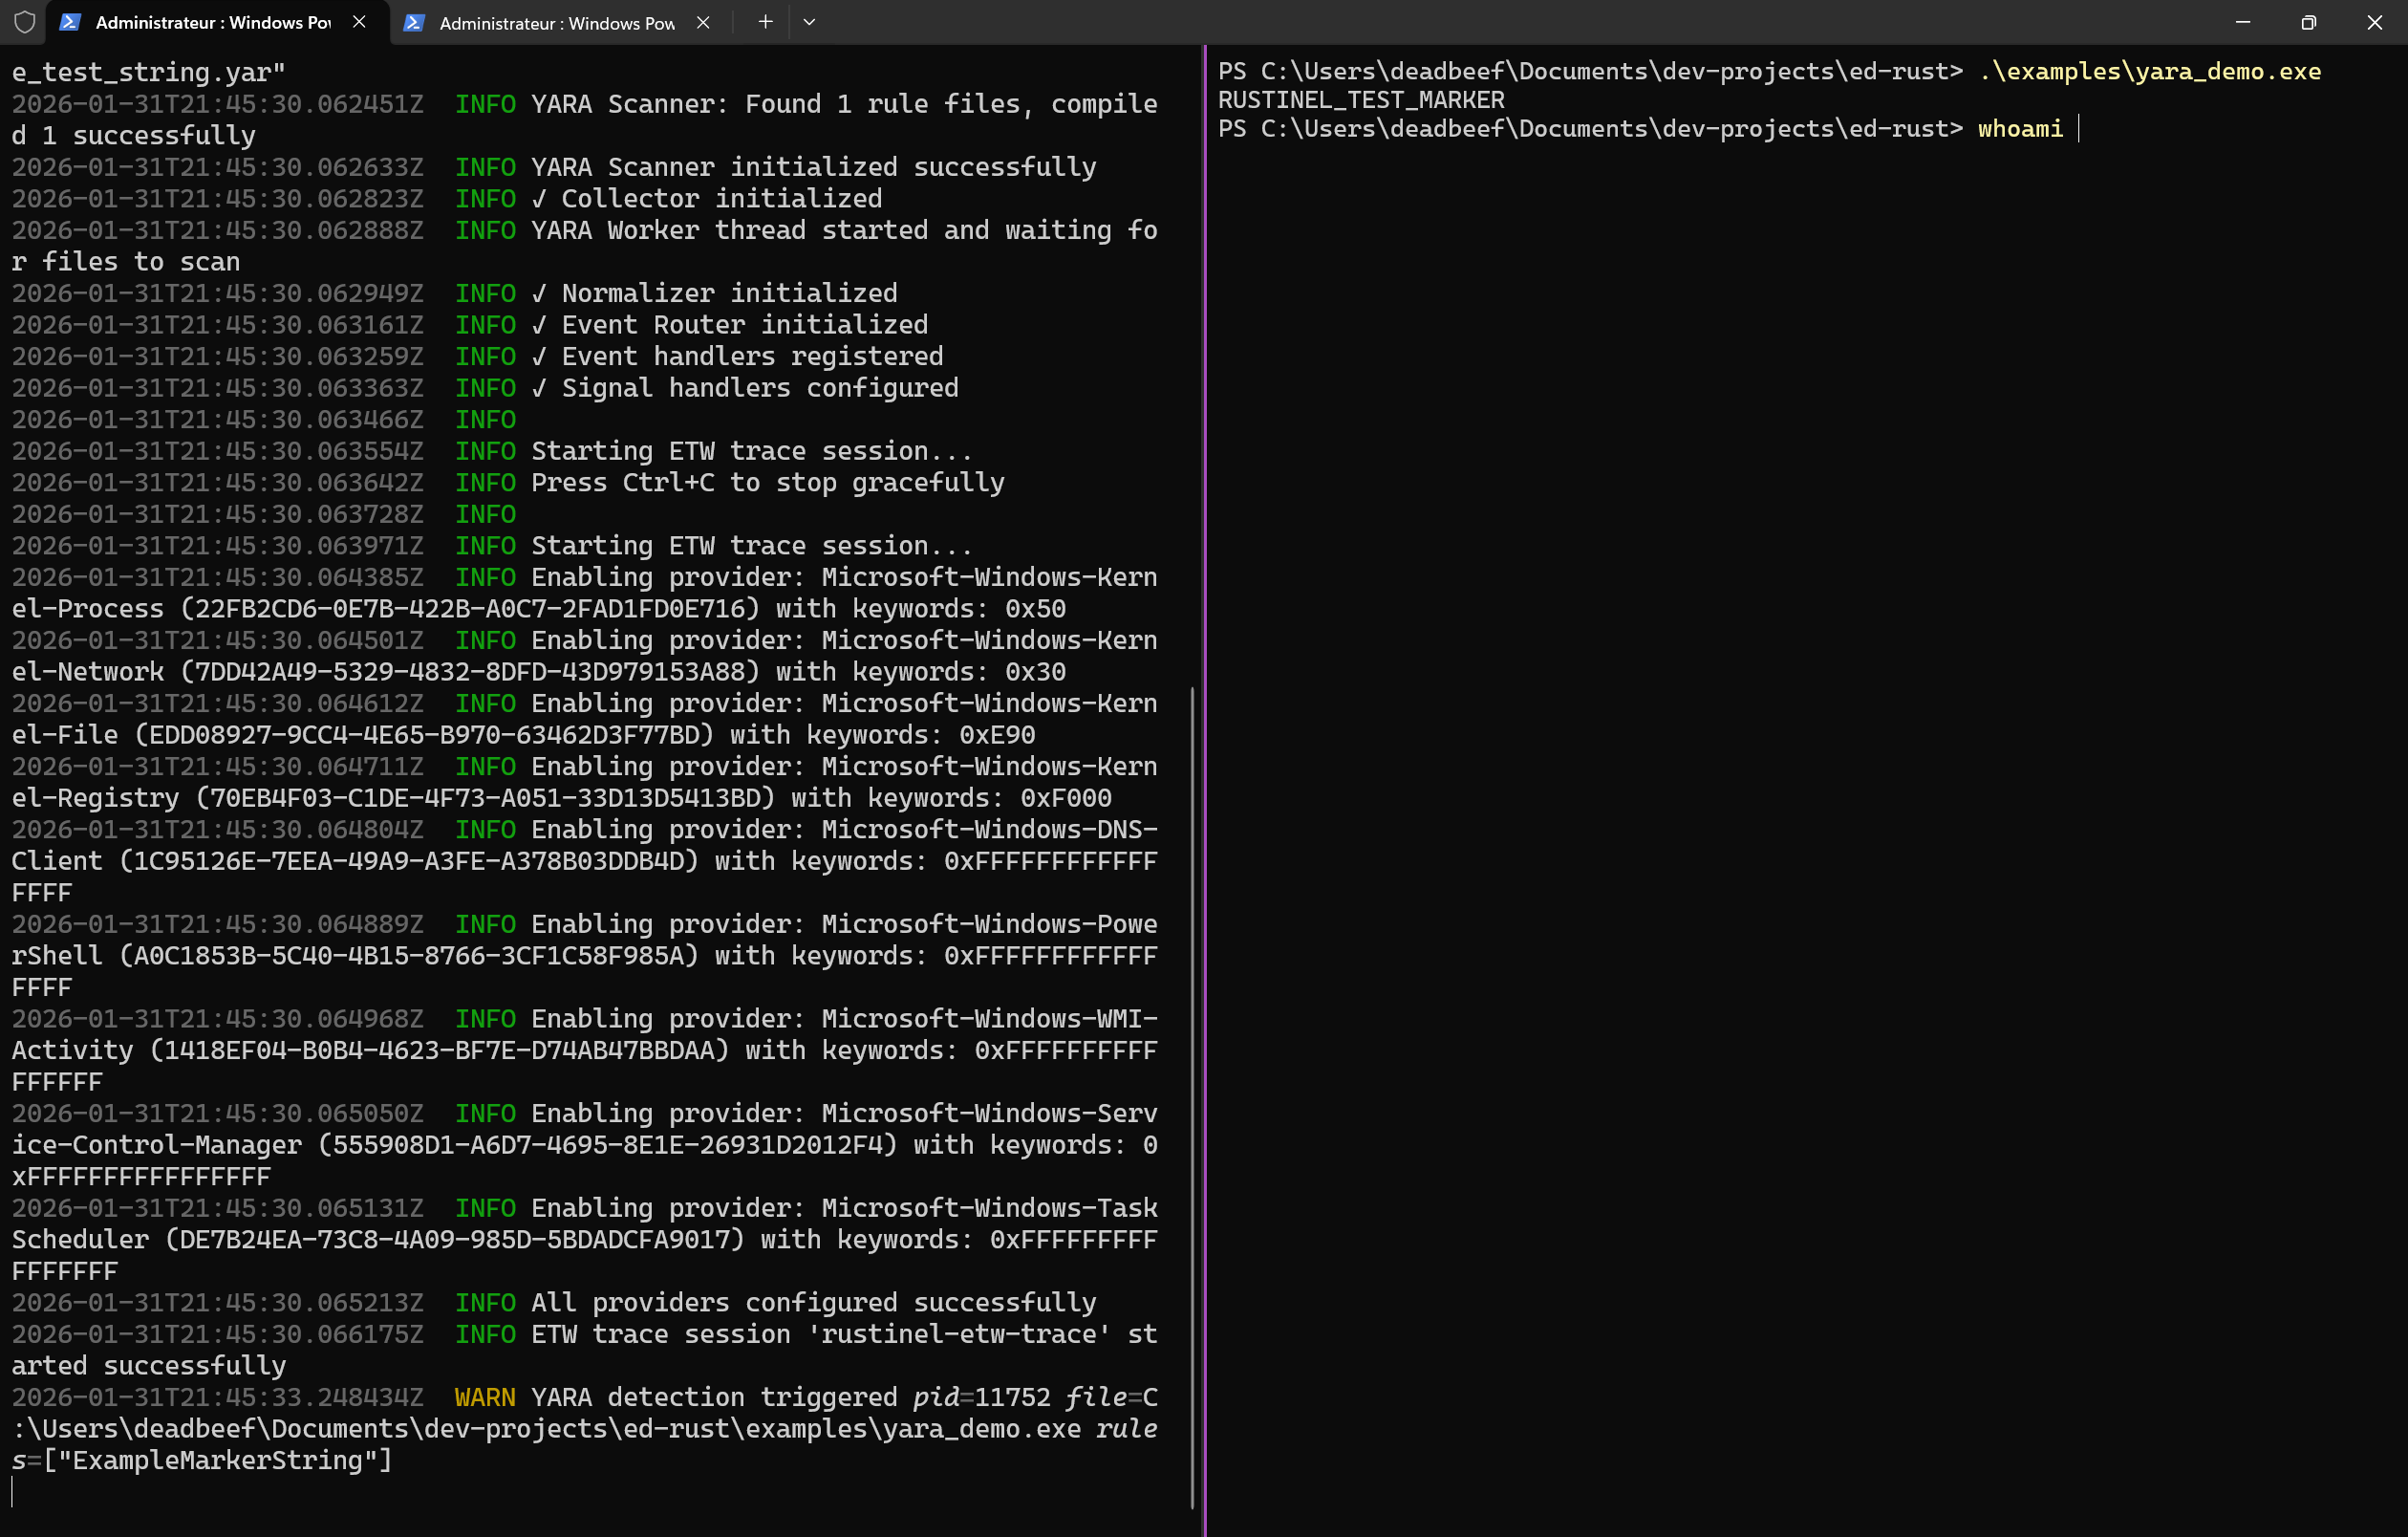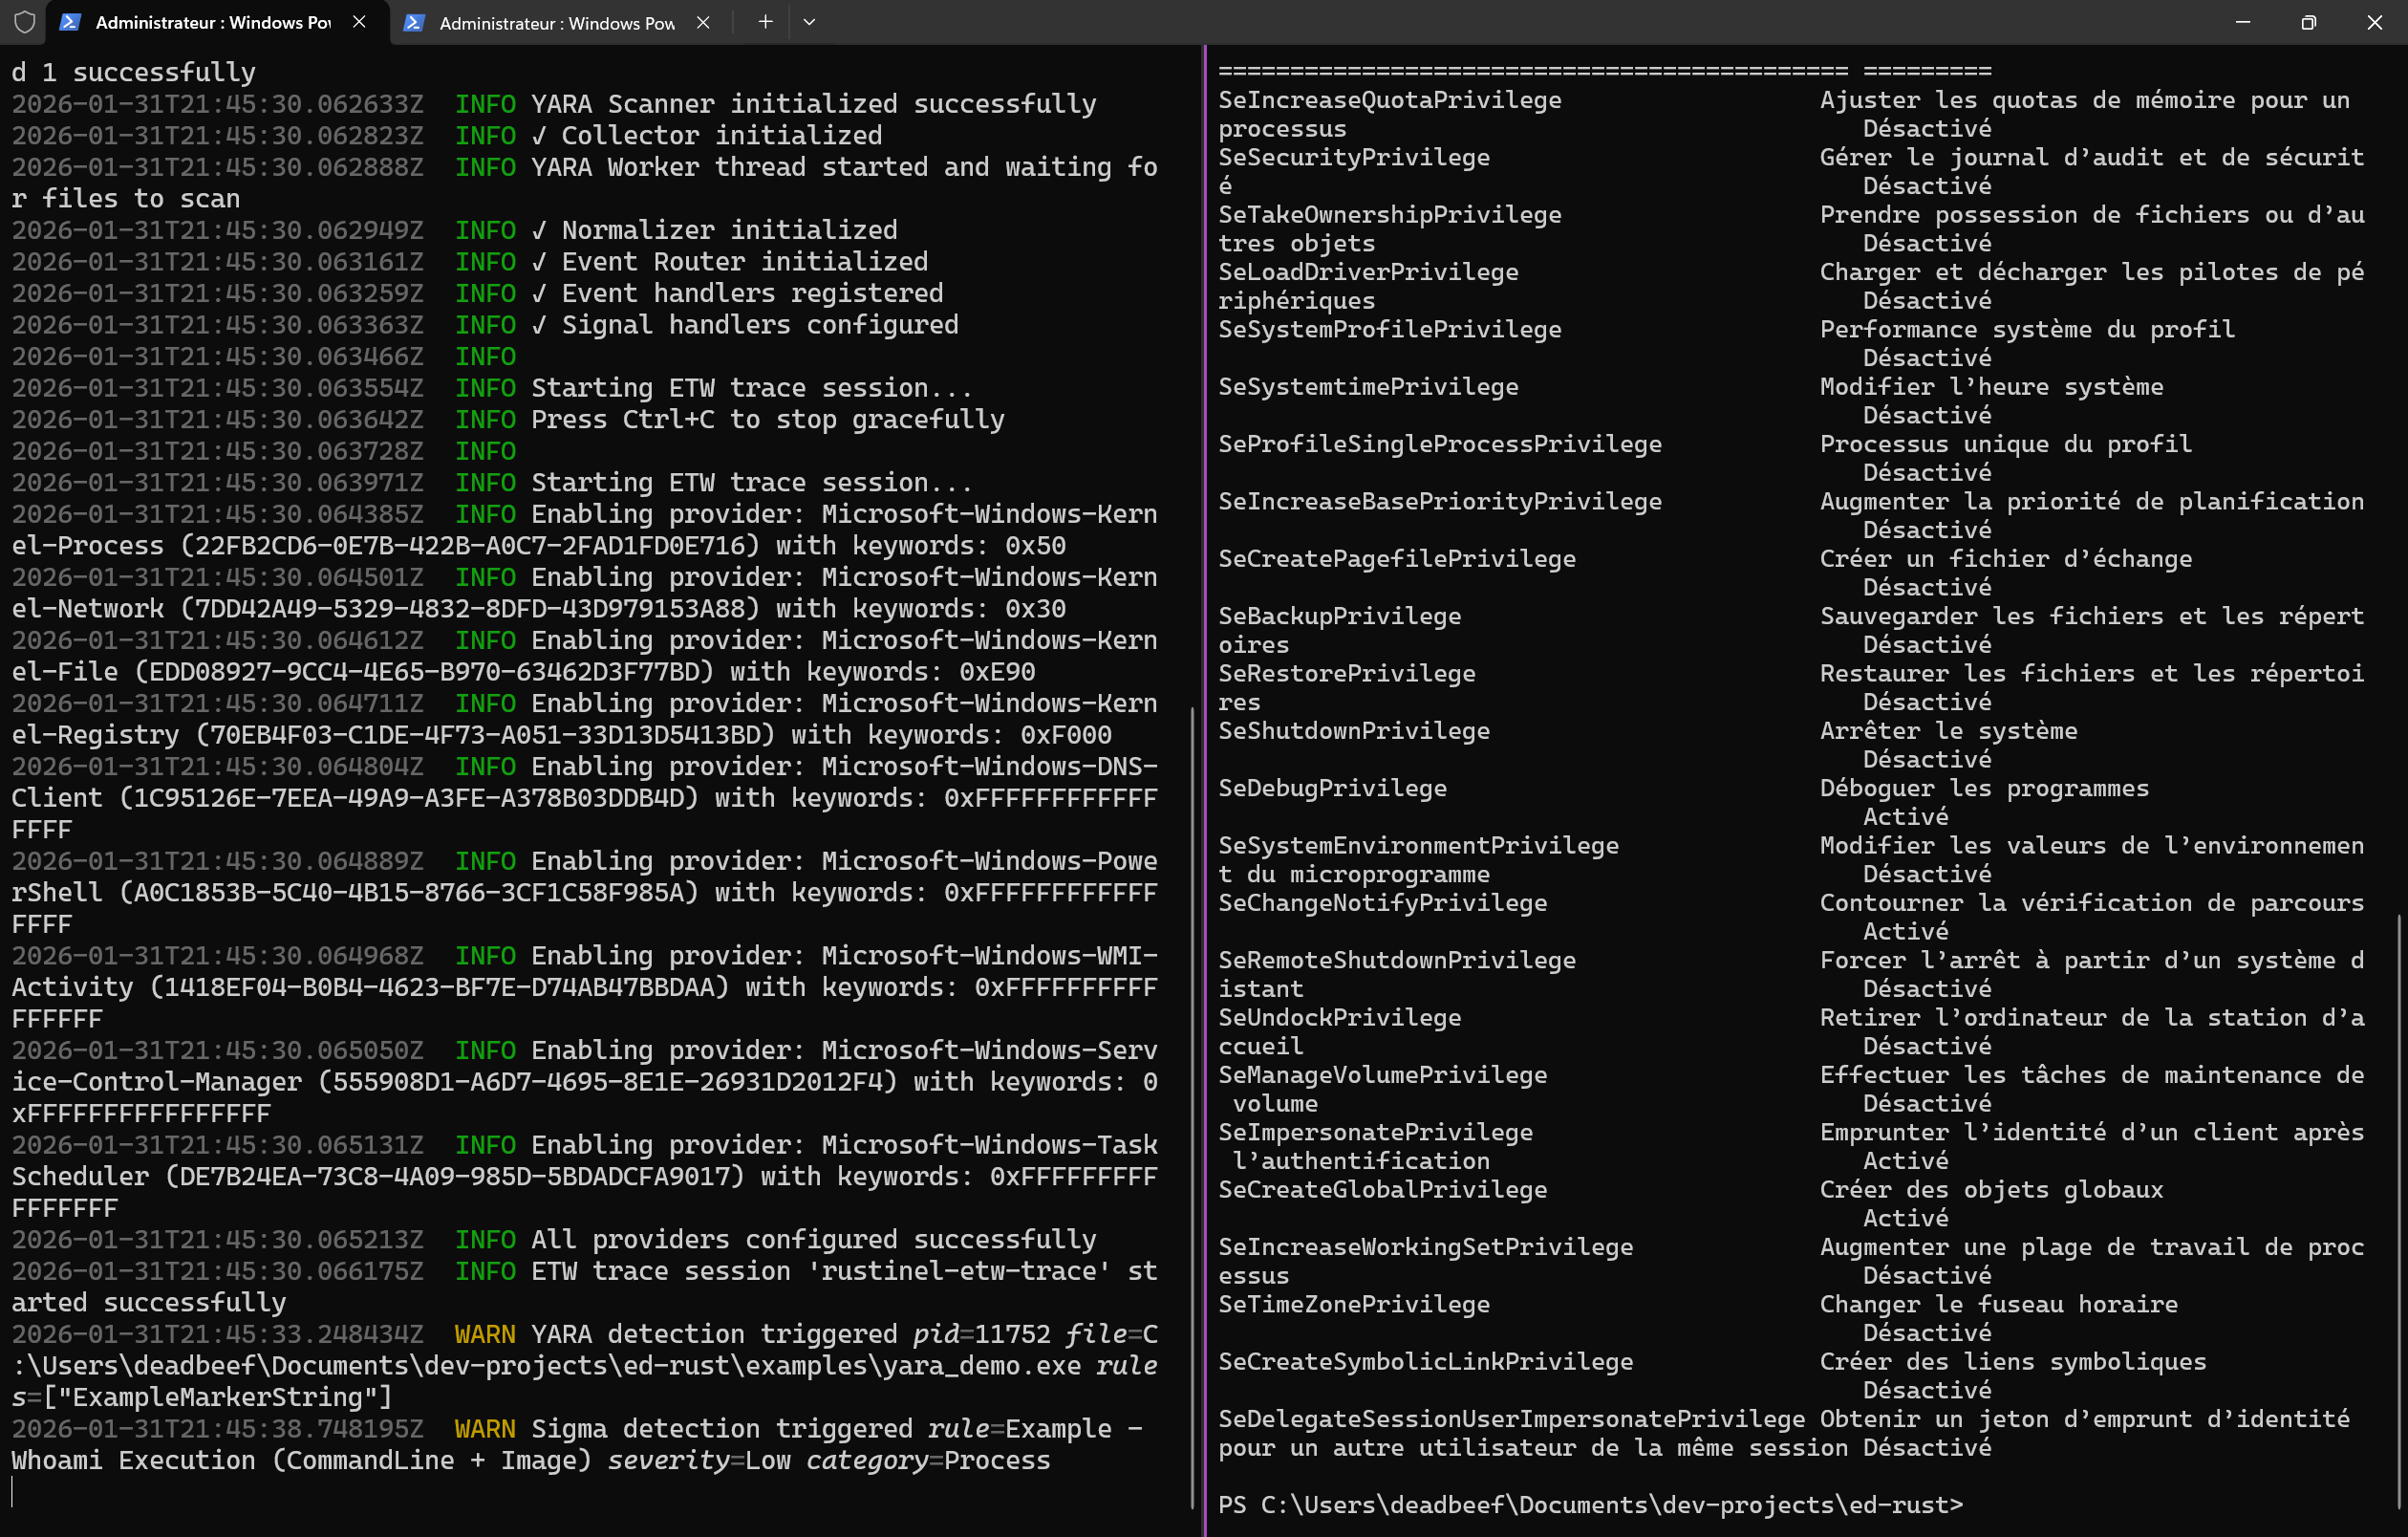 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 misp/misp-taxonomies
MISPタクソノミーシステムで使用されるタクソノミーであり、他の情報共有ツールでも使用できます。
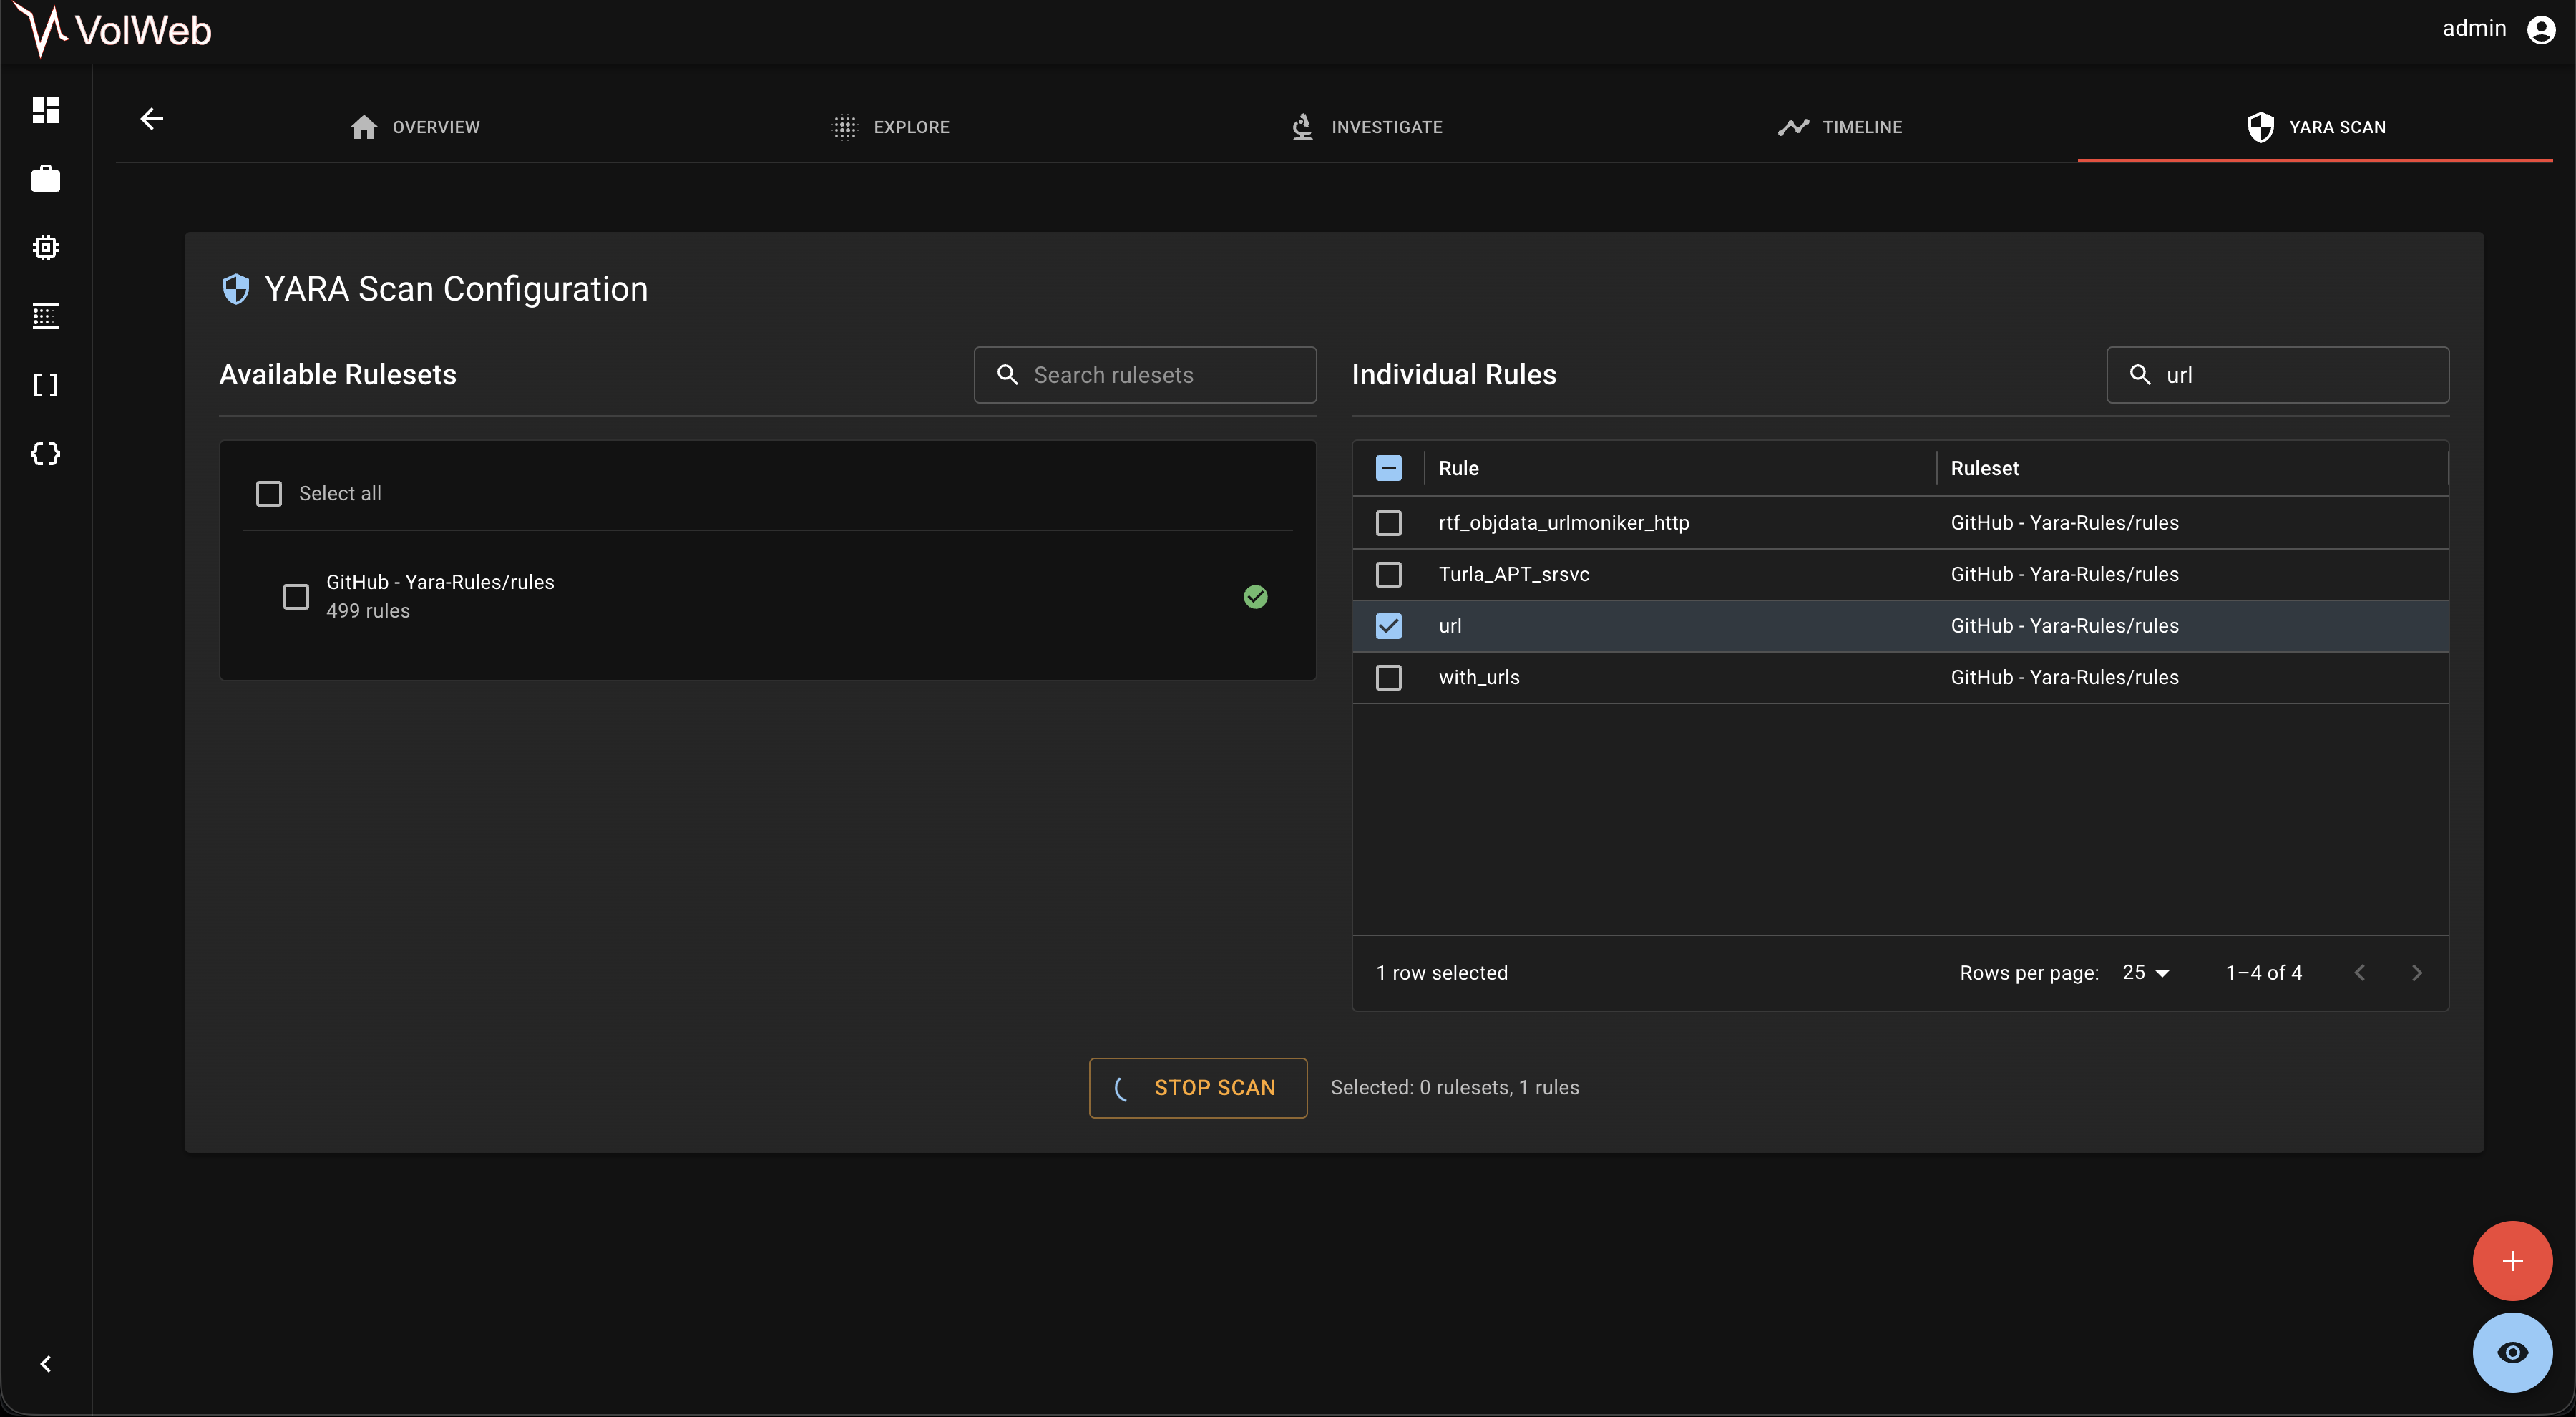
 dev-lu/osint_toolkit
サイバーセキュリティアナリスト向けのオープンソースプラットフォームで、脅威インテリジェンスと検知エンジニアリングのための多くの機能を備えています。








