
 #1
 rapticore/orenpmguard
Shai-Huludサプライチェーン攻撃に対する防御
 zephrfish/cve-2025-53770-scanner
ToolShell スキャナー - CVE-2025-53770 および検出情報
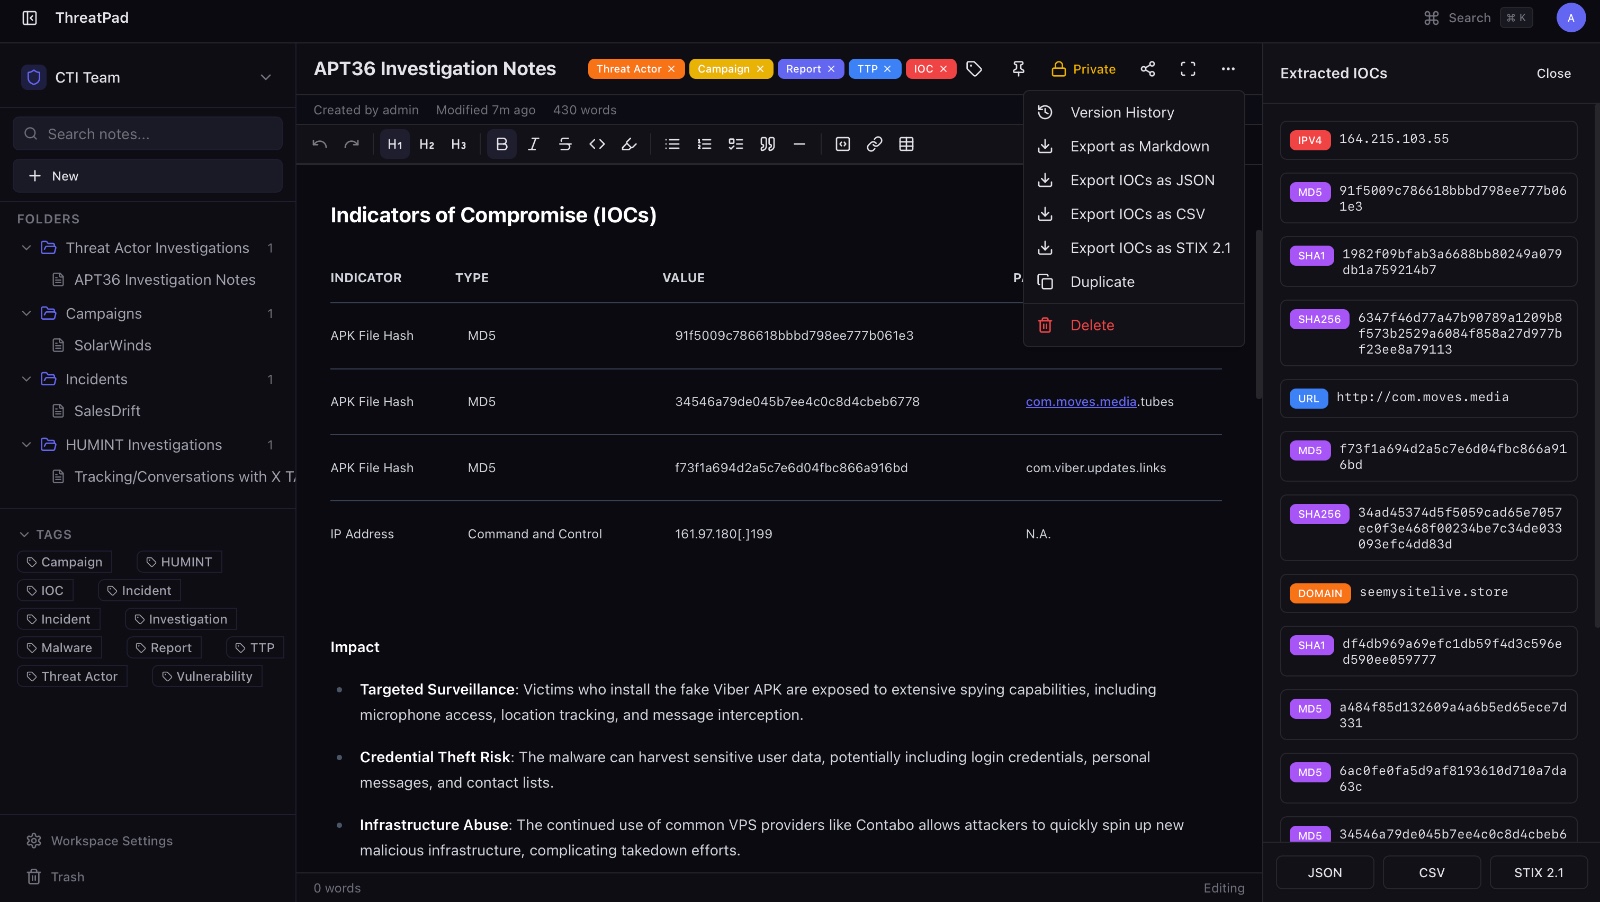 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 synacktiv/synacktiv-rules
Synacktivによって作成されたSigmaおよびYARAルールの公開リポジトリ
 r3mrum/loki-parse
loki-bot(マルウェア)関連のネットワークトラフィックを検出し解析するPythonスクリプトです。このスクリプトは、C2に流出しているデータやボットの追跡などを把握したいDFIRアナリストやセキュリティ研究者にとって有用です。
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RATの完全な静的・メモリ解析: Goエージェントアーキテクチャ、HTTP/2 + WebSocket C2、リフレクティブDLLインジェクション、ブラウザキーロギング、およびIOC。実践的なマルウェアリバースエンジニアリングのウォークスルー。
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902関連の侵害指標(IoCs)をスキャンし、ログ、ファイル、システム整合性をチェックして、ポストエクスプロイト活動を検出するローカルF5 BIG-IPスクリプト。
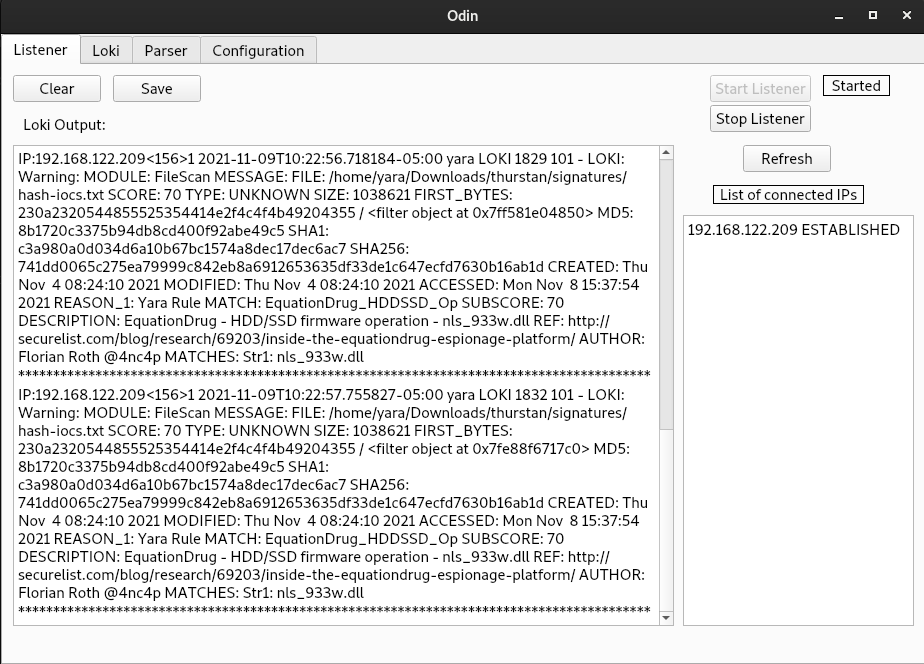 hamza-megahed/odin
中央集権型IoCスキャナー。Lokiをエンドポイント全体に展開し、検出結果を収集し、ログをCSVにパースしてインシデント対応およびフォレンジック分析に利用します。
 nccgroup/mimikatz-detector-busylight
Mimikatz でサポートされている Plenom A/S Busylight Alpha の PID/VID(0x3bca/0x27bb)を使用した USB HID ドライバエミュレーション。mimikatz が実行されると、デフォルトでスレッドが生成され、サポートされている…
 infostealers-stats/credential-and-breach-monitoring
このリポジトリは、侵害インテリジェンス、ダークウェブモニタリング、およびアイデンティティ露出サービスの実践的な比較を提供し、実際のセキュリティワークフローにおいて重要となる要素(コーパスの深さ、インフォスティーラーログのカバレッジ、APIの可用性、セッショントークン/クッキーの監視、ベンダーのポジシ…
 00gxd14g/misp-extractor
選択したMISP属性(IPアドレス、URL、ハッシュを含む)を抽出し、再利用可能な出力ファイルに保存します。
 santosomar/log4j-ioc-detector
シンプルなLog4j侵害インジケータ(IoC)Linux検出器
 emrekybs/osintcase
OSINT調査ケースマッピングツール。エンティティ、関係、証拠、インテリジェンスを整理するためのもの。
 nccgroup/mortimer
ネットワークフォレンジック系のデータとインテリジェンスを処理し、主にpostgresデータベースへ取り込むためのスクリプト集です。
 fastfire/ioc_attack_esxi_feb_2023
2023年2月3日(金)時点で発生したESXiインフラへの攻撃に関連する、利用可能なIoCのコレクション。
 zerodayvpn/cve-2026-41089-netlogon
🛡️ CVE-2026-41089(Windows Netlogon スタックバッファオーバーフロー RCE)向け公式 AI セキュリティツール診断モジュール。技術解説、攻撃アーキテクチャ、IoCs、緩和戦略を掲載。









