#1
 securityronin/memory-forensic
あらゆるメモリダンプを走査。隠されたものを見つけ出す。単一の静的RustバイナリによるLinux + Windowsカーネルフォレンジック — Pythonは不要。
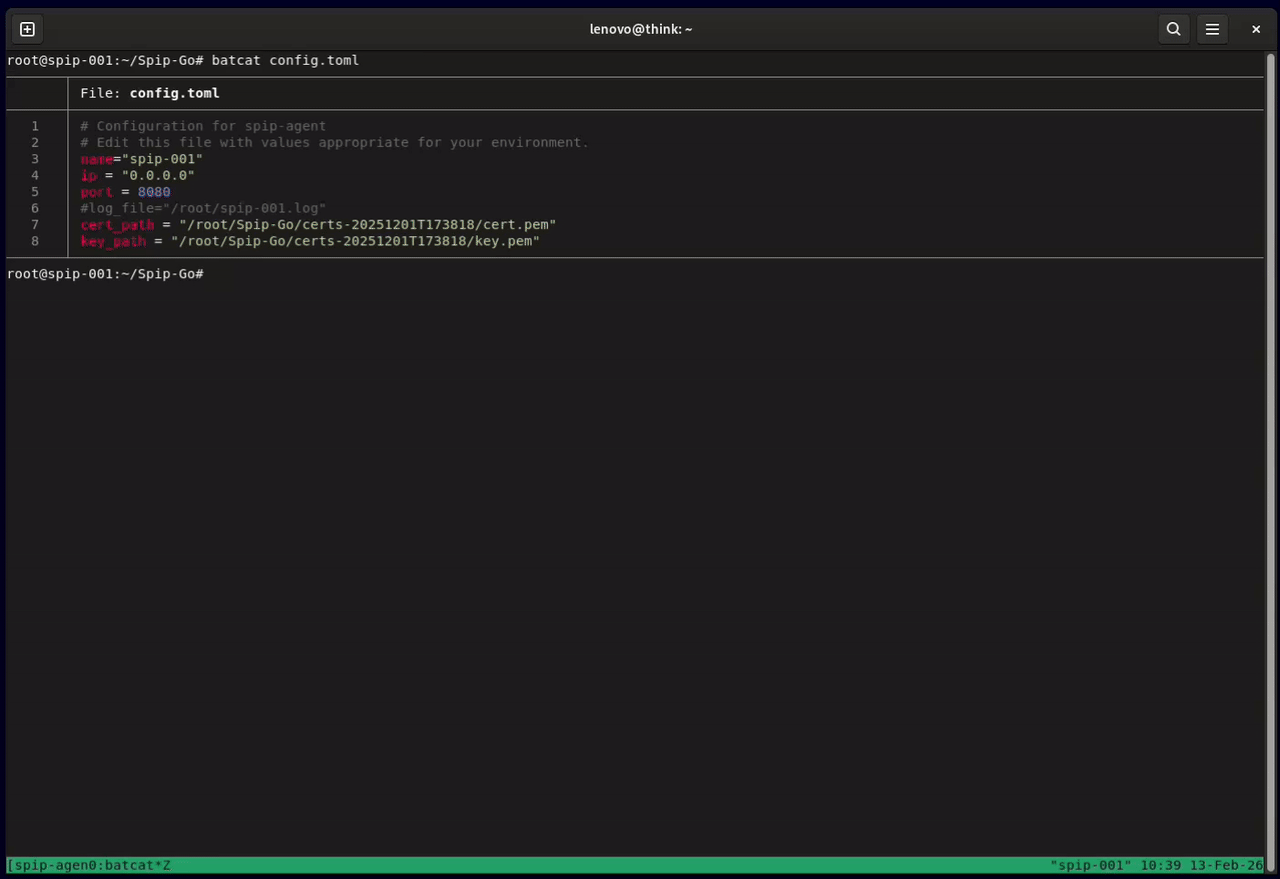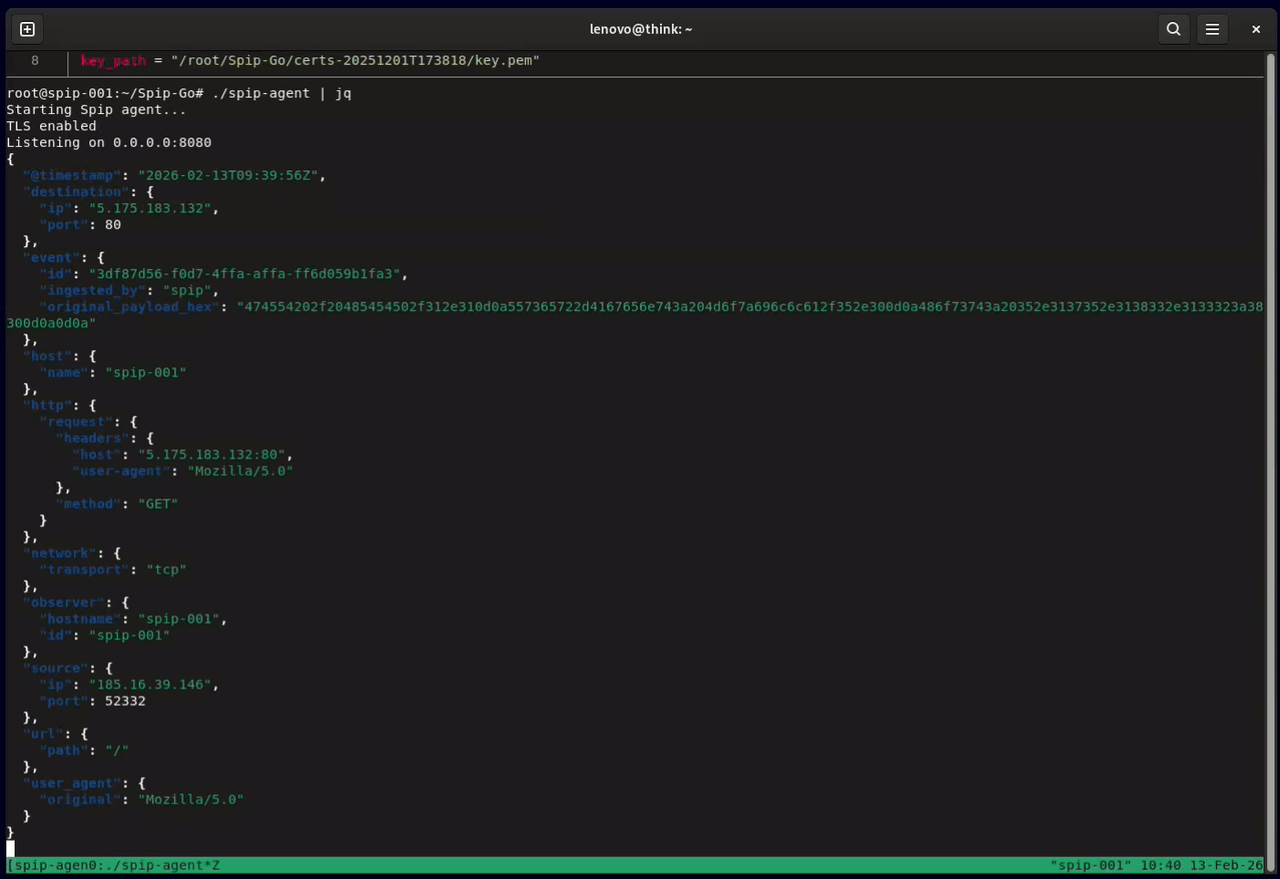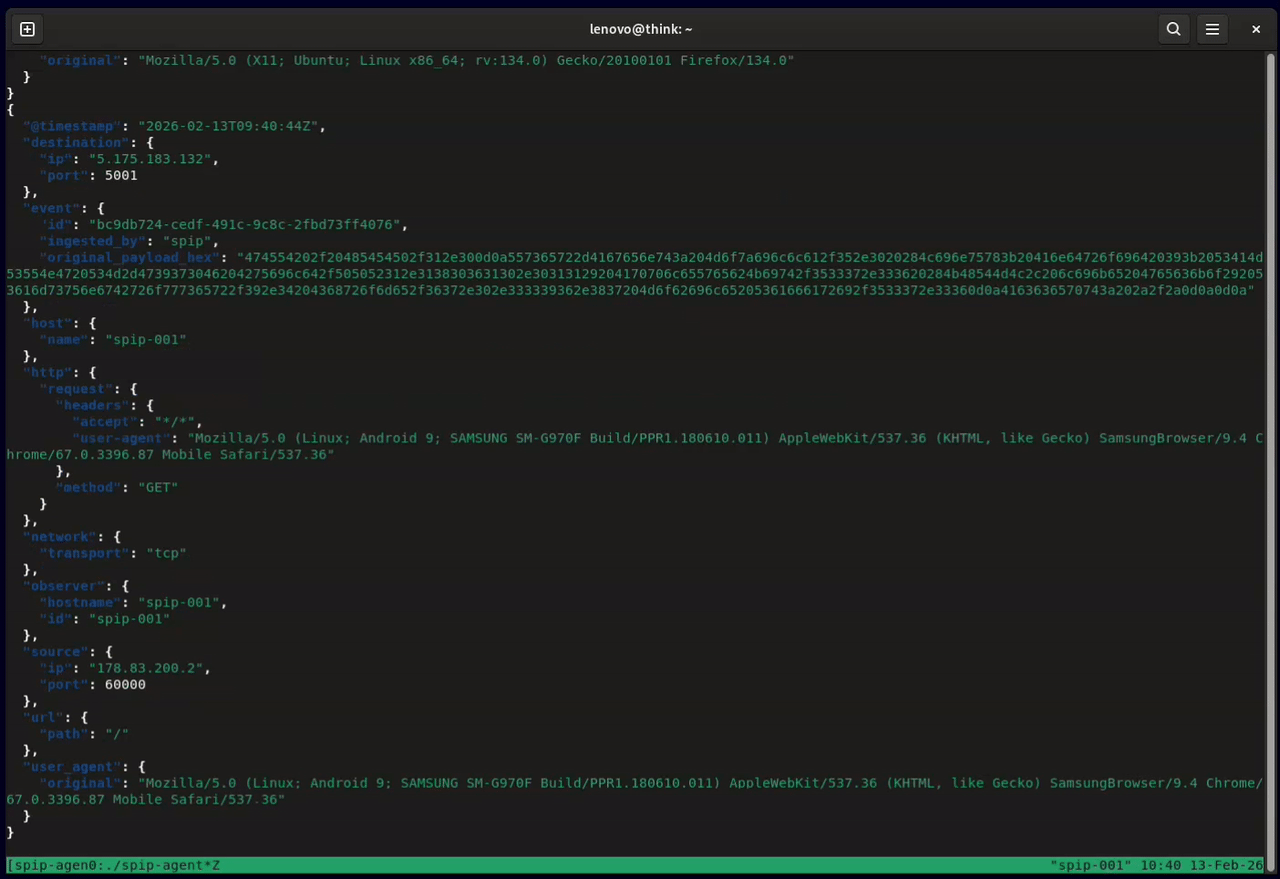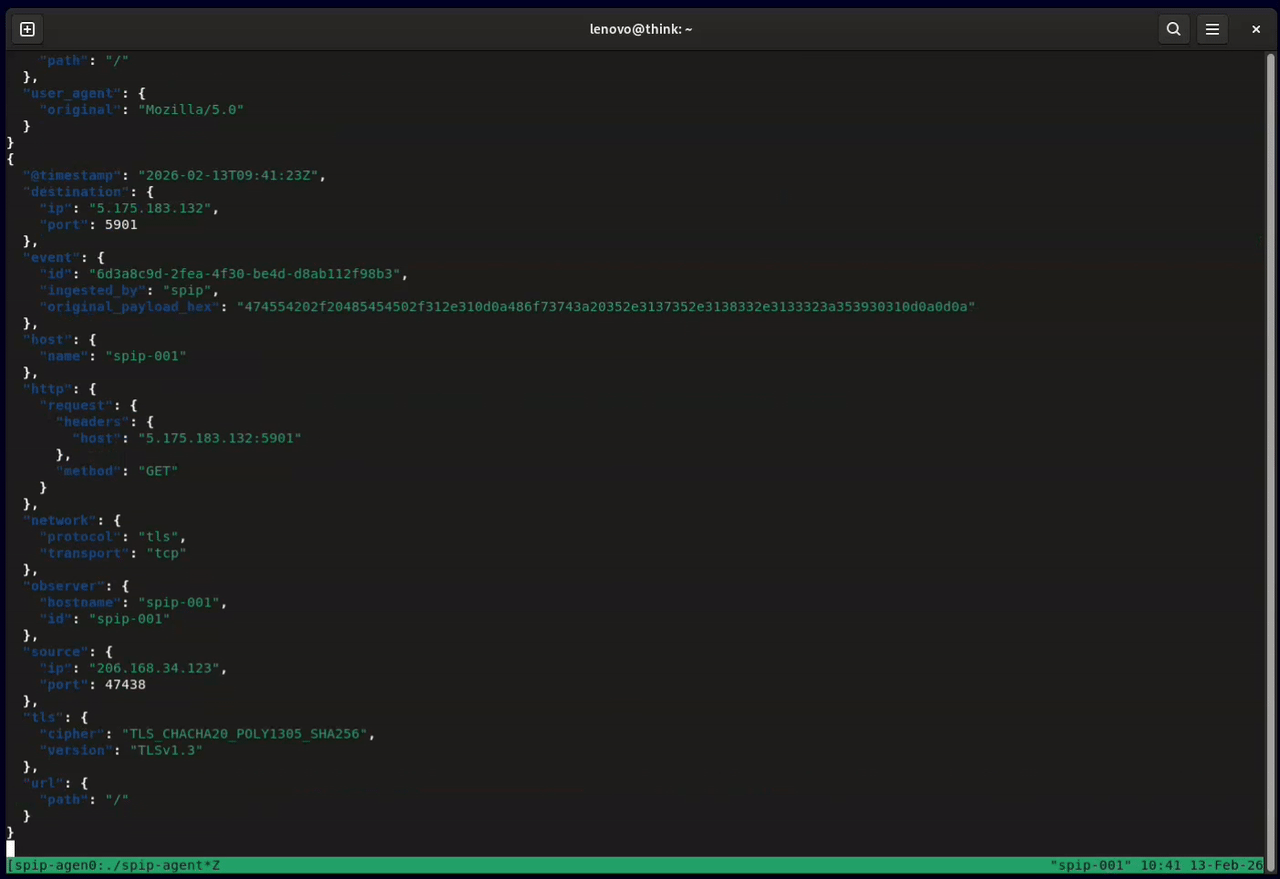 honeylabshq/spip-go
Goで書かれたSpipネットワークセンサー
 rfxn/cpanel-sessionscribe
CVE-2026-41940 (SessionScribe) 向けの検出、緩和、リバースエンジニアリングツール群: 2026-04-28 に公開された cPanel/WHM の未認証セッション偽造の脆弱性に対応。多層防御に基づくアクティブ緩和シム、ModSec…
 v-pun215/tourmaline
Tourmaline ClickFix Python RATのリバースエンジニアリングノート、難読化解除済みソース、IOC、YARAルール。そのDNSトンネルとブロックチェーンデッドドロップC2を網羅しています。
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 shadowopcode/desckvb-rat
Pjoao1578ツールチェーンに関連する、これまで文書化されたことのないリモートアクセス型トロイの木馬の完全な分析
 expel-io/expel-intel
ここはExpel Intel Teamのホームです。ここでは、他の媒体に適さない情報や、gitリポジトリに収めるのに特に適したIOCsなどの情報を共有します。安全に気をつけ、善を行い、健康でいて、楽しんでください!
 cybershujin/prompt-injection-in-the-wild
公開報告されたプロンプトインジェクション手法を、配信方法、エンコーディング、伝播挙動別に分類し、確認済みのモデル、情報源、MITRE ATLASタグとともに追跡するトラッカー。
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324のPythonベースのスキャナー。脆弱なSAP NetWeaver Visual Composerインスタンスを特定し、活発な悪用による侵害の指標を検出。
 wortell/log4j
CVE-2021-44228 に関連するすべての情報、スクリプトなどを含むリポジトリ
 synacktiv/krustyloader-analysis
KrustyLoaderの分析
 sh0ckfr/log4j-cve-2021-44228-public-iocs
log4j CVE-2021-44228 に関する公開 IoCs
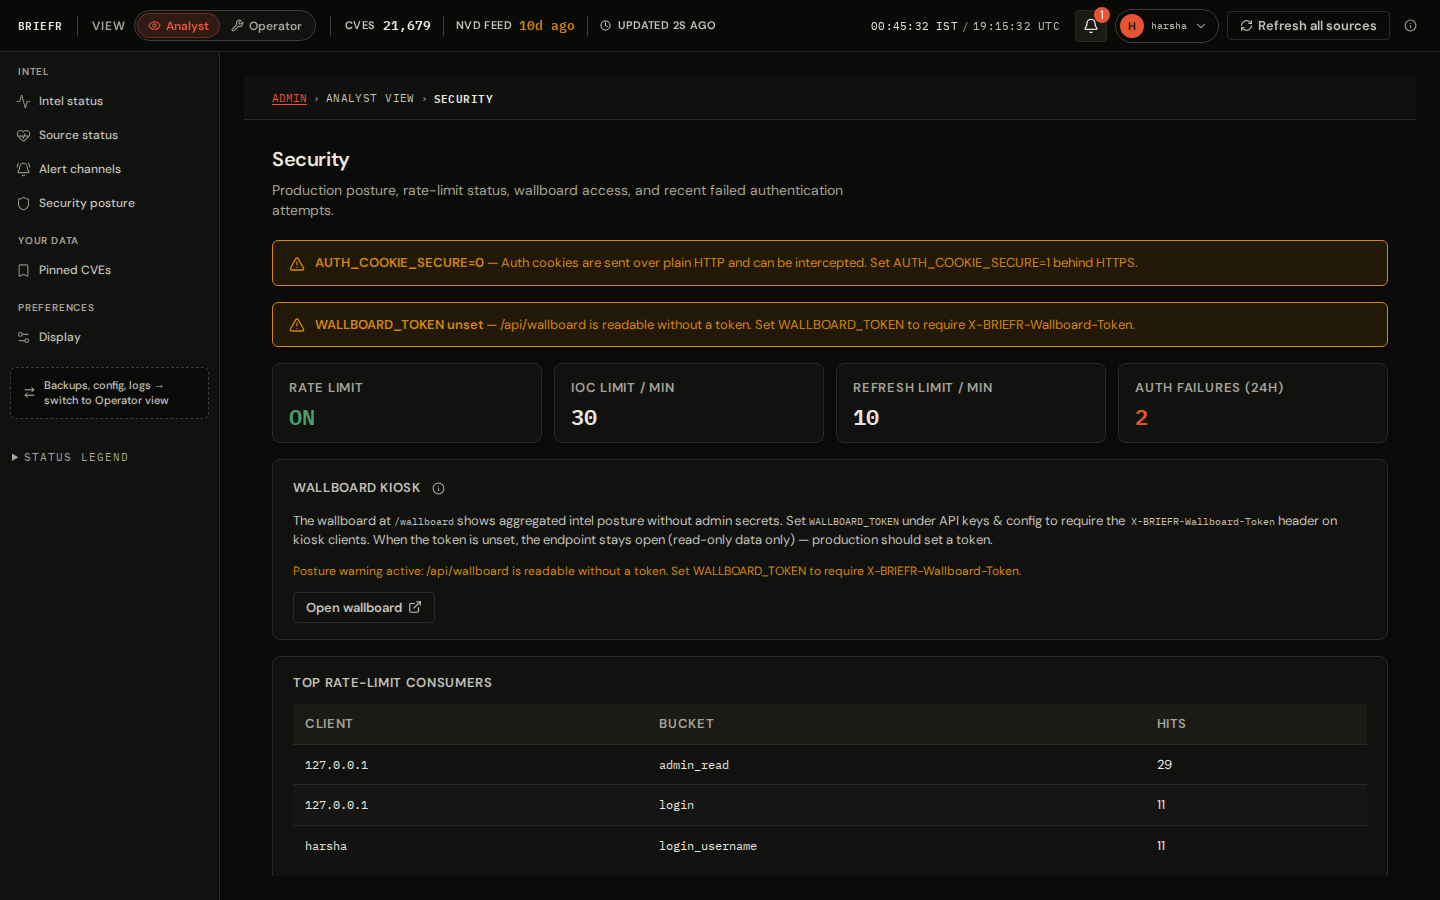 soldier0x0/briefr
オープンな脆弱性インテリジェンスプラットフォーム。1つのダッシュボードに集約されたインテル、相関分析とIOCルックアップを備え、完全にセルフホストで運用可能。すべてのリソースはオープンかつ無料です。認証が必要なリソースの大部分では、無料枠でも充実したAPI制限が提供されます。
 sumidcyber/zeroscout
🦅 ZeroScout: 自律型ローカル&クラウド脅威ハンター。ライブ戦況室で攻撃を可視化し、遺伝子解析によりAPTグループを特定、防御ルール(YARA/SIGMA)を自動生成。DFIRおよびマルウェア解析フレームワーク。
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 asmitdesai/ubuntils
Ubuntuシステムのフォレンジックトリアージ用Python CLI/TUI — アーティファクト収集、タイムライン相関、Wazuh統合により、永続化メカニズムを検出して修復します。
 demining/log4j-vulnerability
Log4Shell(CVE-2021-44228)脆弱性の教育的分析。暗号通貨マイニングキャンペーンでの悪用の詳細、IoC、MITRE ATT&CKマッピング、検出ガイダンスが含まれます。