
 #1

 bert-janp/incident-response-powershell
PowerShellベースのインシデント対応ツールキットで、25以上のフォレンジックアーティファクト(プロセス、ネットワーク接続、レジストリ、ブラウザ履歴)を収集し、SIEM統合用にCSVをエクスポートします。Defender for Endpoint Live…
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 shadowopcode/desckvb-rat
Pjoao1578ツールチェーンに関連する、これまで文書化されたことのないリモートアクセス型トロイの木馬の完全な分析
 infostealers-stats/credential-and-breach-monitoring
このリポジトリは、侵害インテリジェンス、ダークウェブモニタリング、およびアイデンティティ露出サービスの実践的な比較を提供し、実際のセキュリティワークフローにおいて重要となる要素(コーパスの深さ、インフォスティーラーログのカバレッジ、APIの可用性、セッショントークン/クッキーの監視、ベンダーのポジシ…
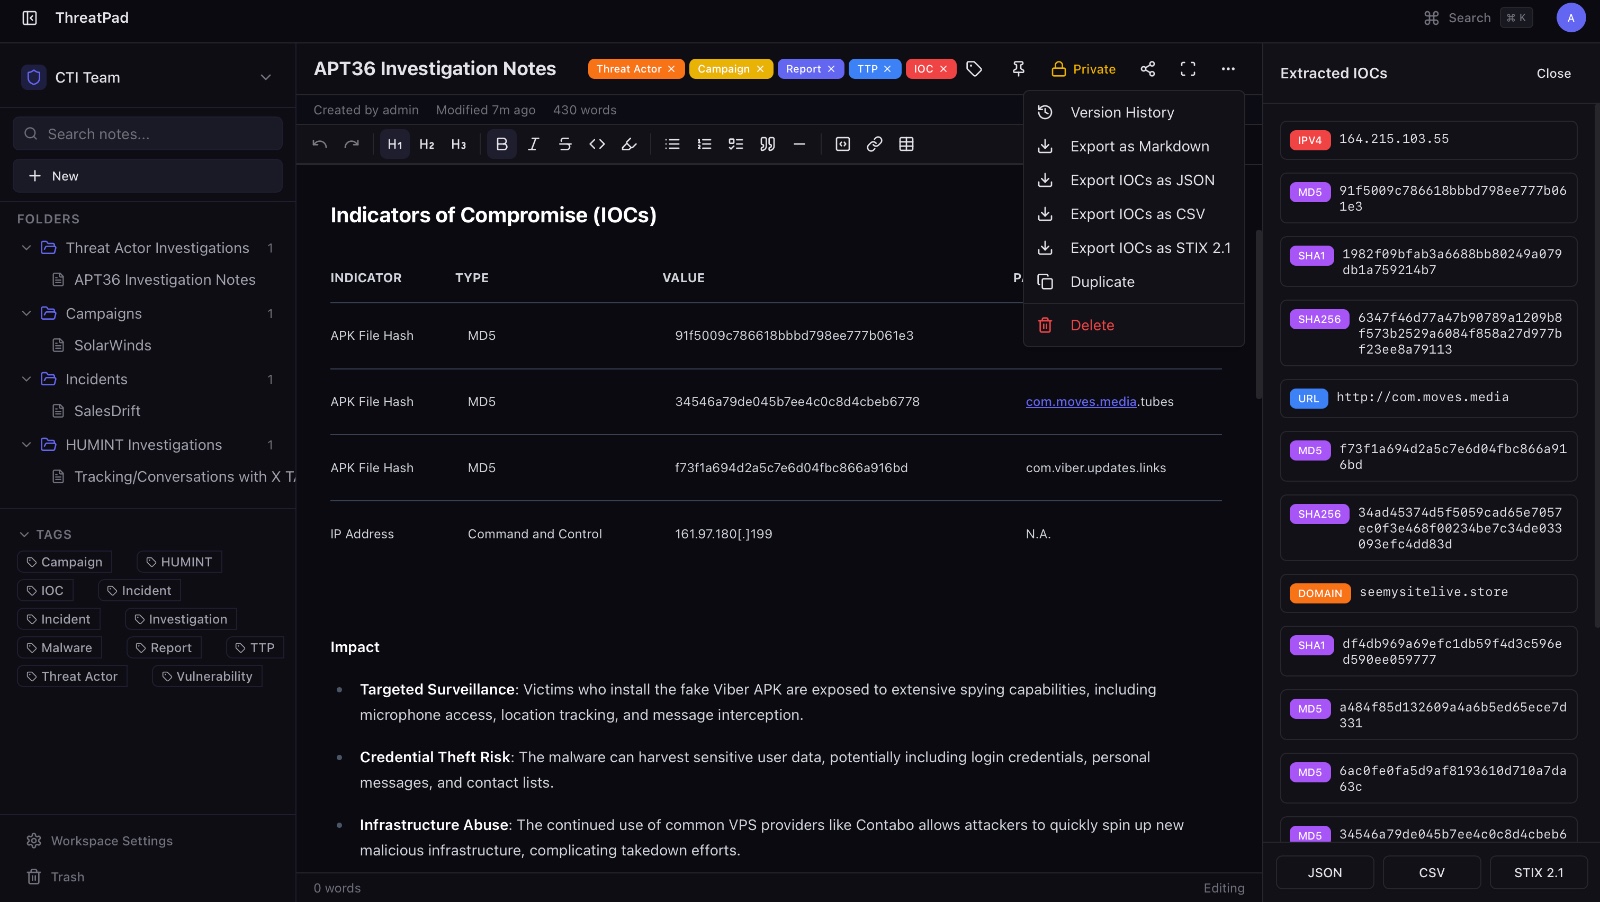 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 cybergabisoft/ctwall
CTWall(ChainThreatWall)プラットフォームは、セキュリティ、DevOps、プロダクトチームがSBOM/BOMデータを使用してソフトウェアサプライチェーン内のマルウェアを特定し、リスク判断をより迅速に行えるように支援します。
 afine-com/glassworm-hunter
GlassWormのサプライチェーン攻撃ペイロードを検出します。VS Code拡張機能、npm/PyPIパッケージ、gitリポジトリをスキャンし、不可視のUnicodeペイロード、デコーダパターン、C2マーカー、既知の悪意あるIOCを検出します。
 ctrlaltint3l/intelligence
マルウェアサンプル、脅威インテリジェンス、IOC、セキュリティツールログの集中リポジトリであり、脅威調査やインシデント対応ワークフローを支援します。
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
WindowsでのCVE-2024-49138悪用を分析する詳細なインシデントレスポンスのウォークスルー。プロセスツリー分析、IOC識別、MITRE ATT&CKマッピングによる検出と緩和をカバーしています。
 essexrich/threatactors-ttps
脅威アクターが使用する戦術、技術、手順に関する情報を共有するために作成されたリポジトリ。当初はランサムウェアグループを対象とし、その後他の種類の脅威へと拡大しています。
 ace-responder/cve-2022-47966_checker
お使いのManageEngineサーバーで実行
 24520597-blip/cve-2025-99999
重大なHSM認証バイパス(CVE-2025-99999)のPoCおよびIOC。金融セクター向け脅威インテリジェンス。
 0xsyr0/log4shell
このリポジトリには、CVE-2021-44228 および CVE-2021-45046(通称 Log4Shell)に関するインシデント対応時に収集したすべてのリソースが含まれています。
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 magicsword-io/loldrivers
脆弱性および悪意のあるWindowsドライバのキュレーションデータベース。プロアクティブな脅威ハンティングとインシデントレスポンスのためのYARA、Sigma、ClamAV、Sysmon検出ルールを備えています。
 0xblackash/cve-2024-3094
CVE-2024-3094
 captanmoss/log4shell-sandbox-signature
Log4Shell(CVE-2021-45046) サンドボックス署名








