
 #1
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ

 anuththara2007-w/cve-2026-20127-exploit-extension
CVE-2026-20127の防御的分析と検出ガイダンスを提供するオフラインブラウザ拡張機能。パケット可視化、IOC抽出、Cisco SD-WANの緩和戦略を備えています。
 lukehebe/kql-hunting_and_detection-queries
私のKQLハンティングクエリの一部
 apr4h/cobaltstrikescan
ファイルをスキャンまたはプロセスメモリからCobaltStrikeビーコンを検出し、その構成情報を解析します

 tsale/awesome-dfir-skills
InfoSec実務者向けの、厳選されたDFIRスキルとワークフローのコレクション。

 mandiant/citrix-ioc-scanner-cve-2023-3519
Citrix ADCアプライアンスにおけるCVE-2023-3519の悪用から侵害の痕跡を検出し、ライブ分析とフォレンジックイメージ分析をサポートするBashベースのスキャナー。
 ignacioj/whacamole
プロセス、モジュール、ハンドル、トークン、スレッド、.NETアセンブリ、メモリアドレス空間、環境変数におけるマルウェアIOCを検出するライブメモリ分析。フック、シェルコード、メモリ領域、モジュール、プロセスをダンプ、検出、逆アセンブルします。
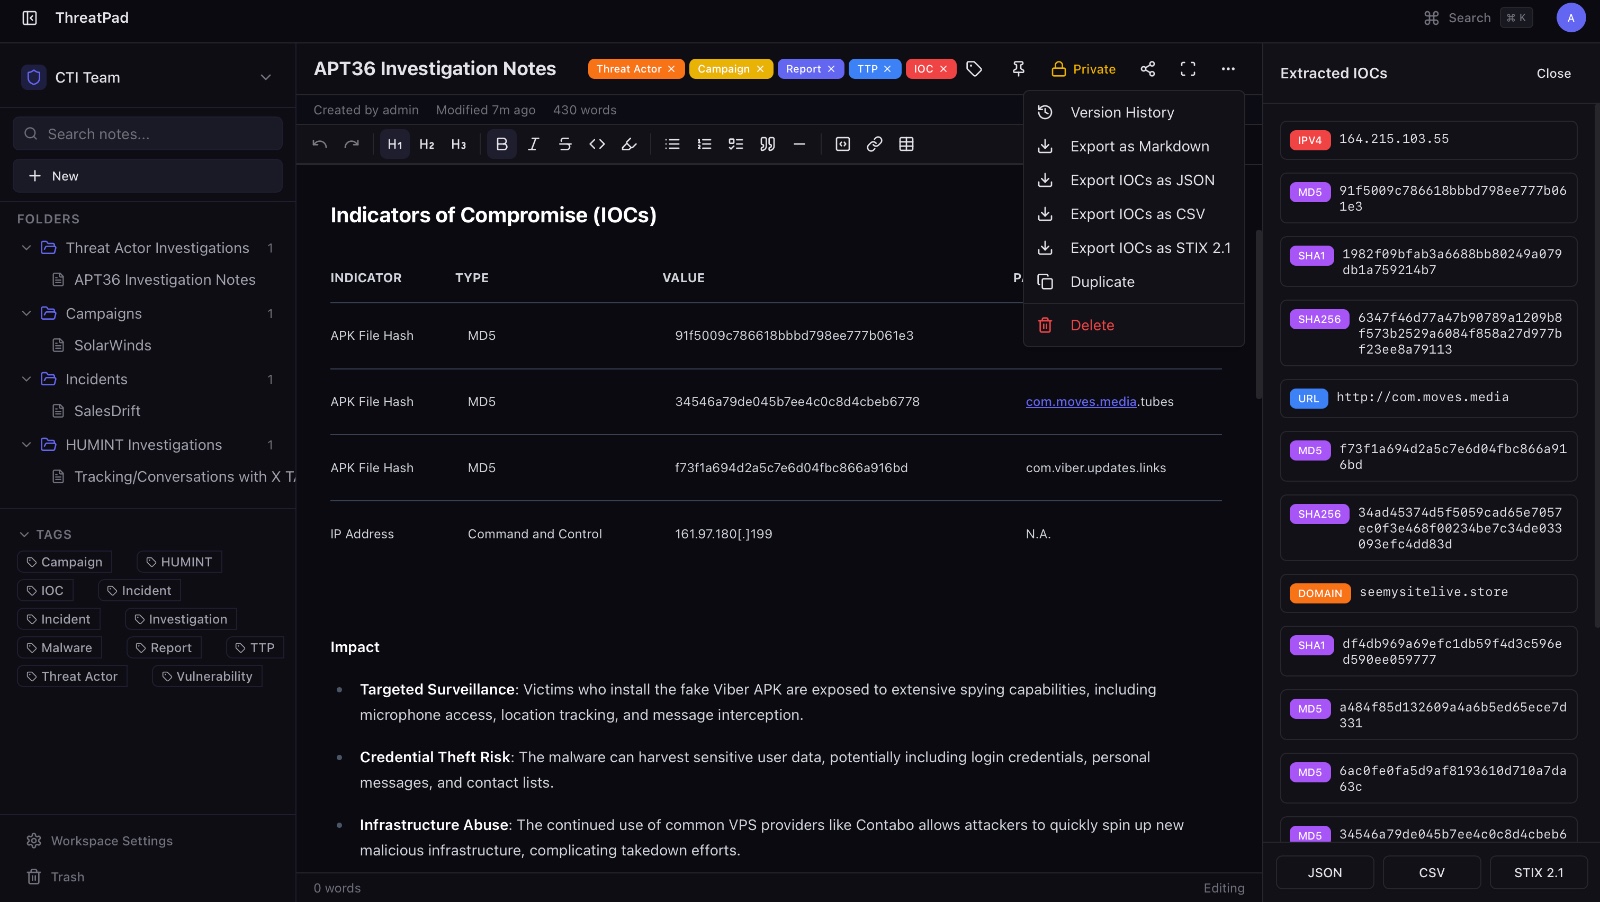 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 nccgroup/mortimer
ネットワークフォレンジック系のデータとインテリジェンスを処理し、主にpostgresデータベースへ取り込むためのスクリプト集です。
 orgito1015/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.jsにおけるPre-Auth RCE)の防御研究リポジトリ。脆弱性分析、検出ルール(Suricata、Sigma、YARA)、緩和ガイド、および新しい開示やパッチを追跡する自動CVE監視システムを含みます。
 paspke/scavenger_scanner
Windows上でCVE-2025-54313 eslint-config-prettier サプライチェーン攻撃のIOCを検出します
 l4r1k/citrixnetscaleranalysis
🔬 Citrix Netscaler が CVE-2019-19781 経由で侵害された件に関するフォレンジック分析の一部を自動化するための Jupyter ノートブック
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証 RCE)に関する防御的研究リポジトリ。技術的分析、検知ルール(Suricata/Sigma/YARA)、緩和策ガイド、およびセキュリティ研究者とSOCアナリスト向けの自動化CVE監視システ…
 digi4care/shai-scan
依存関係のないCLIスキャナーで、npm/PyPIのサプライチェーン侵害を検出します。ロックファイル内の侵害されたパッケージや、Mini Shai-Hulud(CVE-2026-45321)のような攻撃によるシステムレベルのIOCを検出します。
 anonaninda/aninda-security-advisories
Aninda が公開したセキュリティアドバイザリ(CVE-2025-56608 や今後の発見を含む)。
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771(Citrix NetScaler ADCおよびGatewayにおける未認証のコマンドインジェクション)に関する侵害指標とハンティングガイダンス。ホスト、ネットワーク、C2のアーティファクトを網羅。
 akamai/akamai-security-research
このリポジトリには、Akamaiの各セキュリティリサーチチームによる調査の成果であるコードとIoCsが含まれています。







