

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CobaltStrikeScan — ファイルをスキャンまたはプロセスメモリからCobaltStrikeビーコンを検出し、その構成情報を解析します | Kitploit

ツール/GitHubGitHub/apr4h/cobaltstrikescan
防御ツール侵害指標 (IOC) 管理メモリフォレンジックフォレンジックマルウェア分析デジタルフォレンジック脅威インテリジェンス
GitHubapr4h/cobaltstrikescan

CobaltStrikeScan

ファイルをスキャンまたはプロセスメモリからCobaltStrikeビーコンを検出し、その構成情報を解析します

リポジトリを見る
919115405年前Kitploit レビュー済み
共有

CobaltStrikeScan

ファイルまたはプロセスのメモリをスキャンしてCobalt Strikeビーコンを検出し、その設定を解析します。

CobaltStrikeScanは、WindowsプロセスメモリをスキャンしてDLLインジェクション(従来型またはリフレクティブインジェクション)の証拠を探し、さらにターゲットプロセスのメモリに対してYARAスキャンを実行してCobalt Strike v3およびv4ビーコンのシグネチャを検出します。

また、CobaltStrikeScanは、コマンドライン引数として指定された絶対パスまたは相対パスのファイルに対しても、同じYARAスキャンを実行できます。

ファイルまたはプロセスでCobalt Strikeビーコンが検出された場合、そのビーコンの設定が解析され、コンソールに表示されます。

このリポジトリのクローン

CobaltStrikeScanはGetInjectedThreadsをサブモジュールとして含んでいます。CobaltStrikeScanをクローンする際は、git clone --recursive https://github.com/Apr4h/CobaltStrikeScan.gitを使用して、サブモジュールのコードも同時にダウンロード/クローンされるようにしてください。

ソリューションのビルド

Costura.Fodyは、コンパイルされたCobaltStrikeScan.exeアセンブリにCommandLine.dllとlibyara.NET.dllを埋め込むように設定されています。これにより、CobaltStrikeScan.exeは静的でポータブルなバージョンとして機能します。これを実現するには、ビルド時に「アクティブソリューションプラットフォーム」をx64に設定してください。

謝辞

このプロジェクトは、以下の研究・記事に触発されています:

  • SpecterOps - ディフェンダーもグラフで考える
  • JPCert - Cobalt Strike検出用Volatilityプラグイン
  • SentinelLabs - APT攻撃の構造とCobaltStrikeビーコンのエンコードされた設定
  • Neo23x0のSignature Base - Cobalt Strikeのエンコードされた設定ブロックを検出するための高品質なYARAシグネチャに使用。

必要条件

  • 64ビットWindows OS
  • .NET Framework 4.6
  • 管理者権限またはSeDebugPrivilegeが必要(プロセスメモリをスキャンしてインジェクトされたスレッドを検出するため)

使用法

  -d, --directory-scan          Scan all process/memory dump files in a directory for Cobalt Strike beacons

  -f, --scan-file               Scan a process/memory dump for Cobalt Strike beacons

  -i, --injected-threads        Scan running (64-bit) processes for injected threads and Cobalt Strike beacons

  -p, --scan-processes          Scan running processes for Cobalt Strike beacons

  -v, --verbose                 Write verbose output

  -w, --write-process-memory    Write process memory to file when injected threads are detected

  -h, --help                    Display Help Message

  --help                        Display this help screen.

  --version                     Display version information.
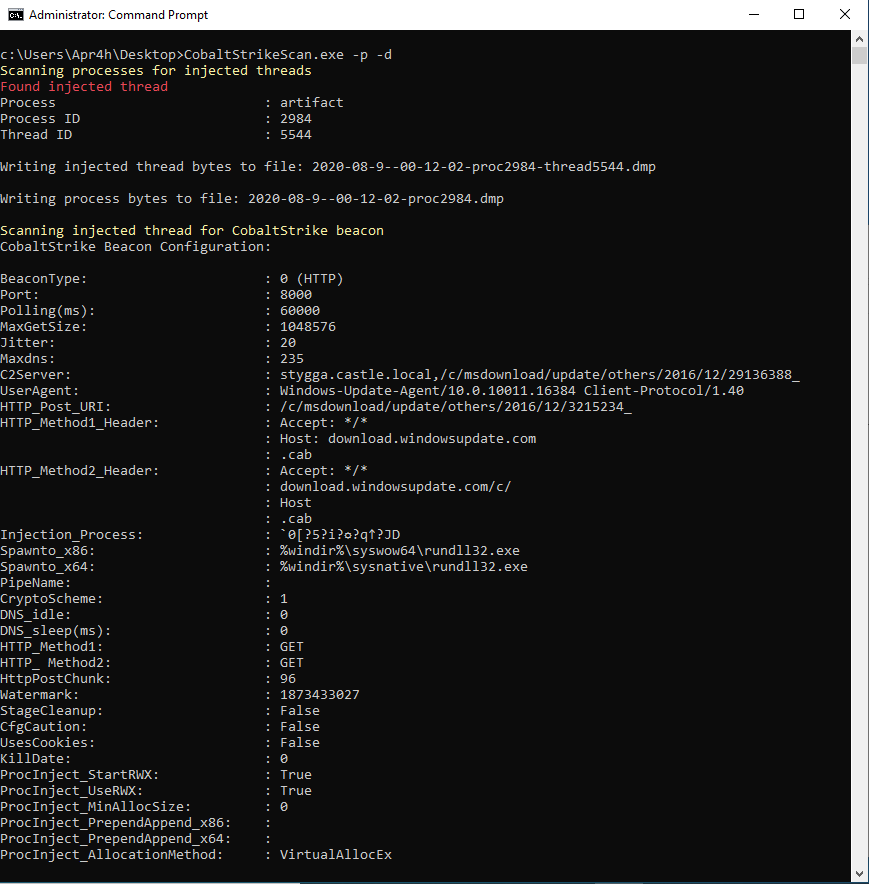

使用例

画像

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





