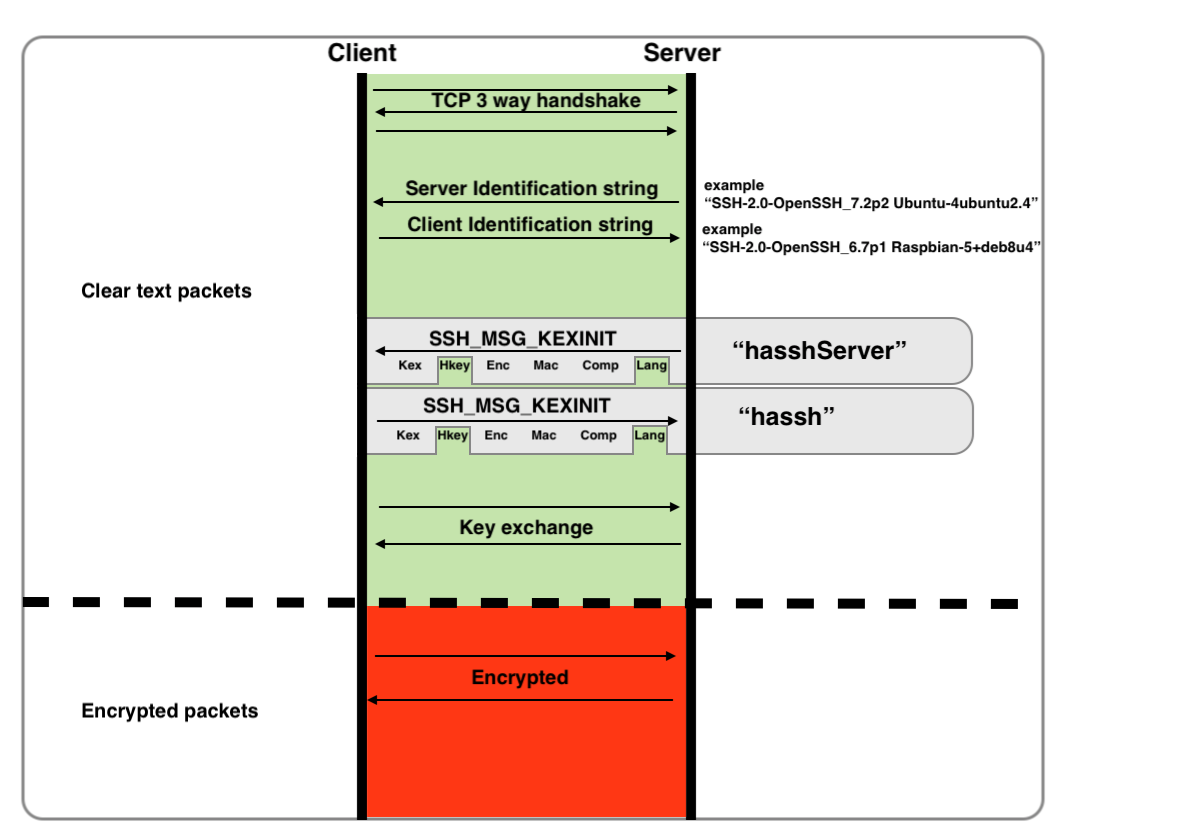
#1
IDS/IPSシステム、ネットワーク監視、異常ベースの検出、脅威警告ツール。
Kitploit おすすめ

 joseluispino/hardstop
「Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution」のリファレンス実装。帯域外のEpistemic Andon Cord、サブミリ秒(<0.154…
 corelight/icanntld
公式ICANNトップレベルドメイン(TLD)リストをInput Frameworkと併用するZeekスクリプトで、DNSクエリから関連情報を抽出し、信頼できるかどうかをマークします。ICANN TLDのソースはこちらにあります:…
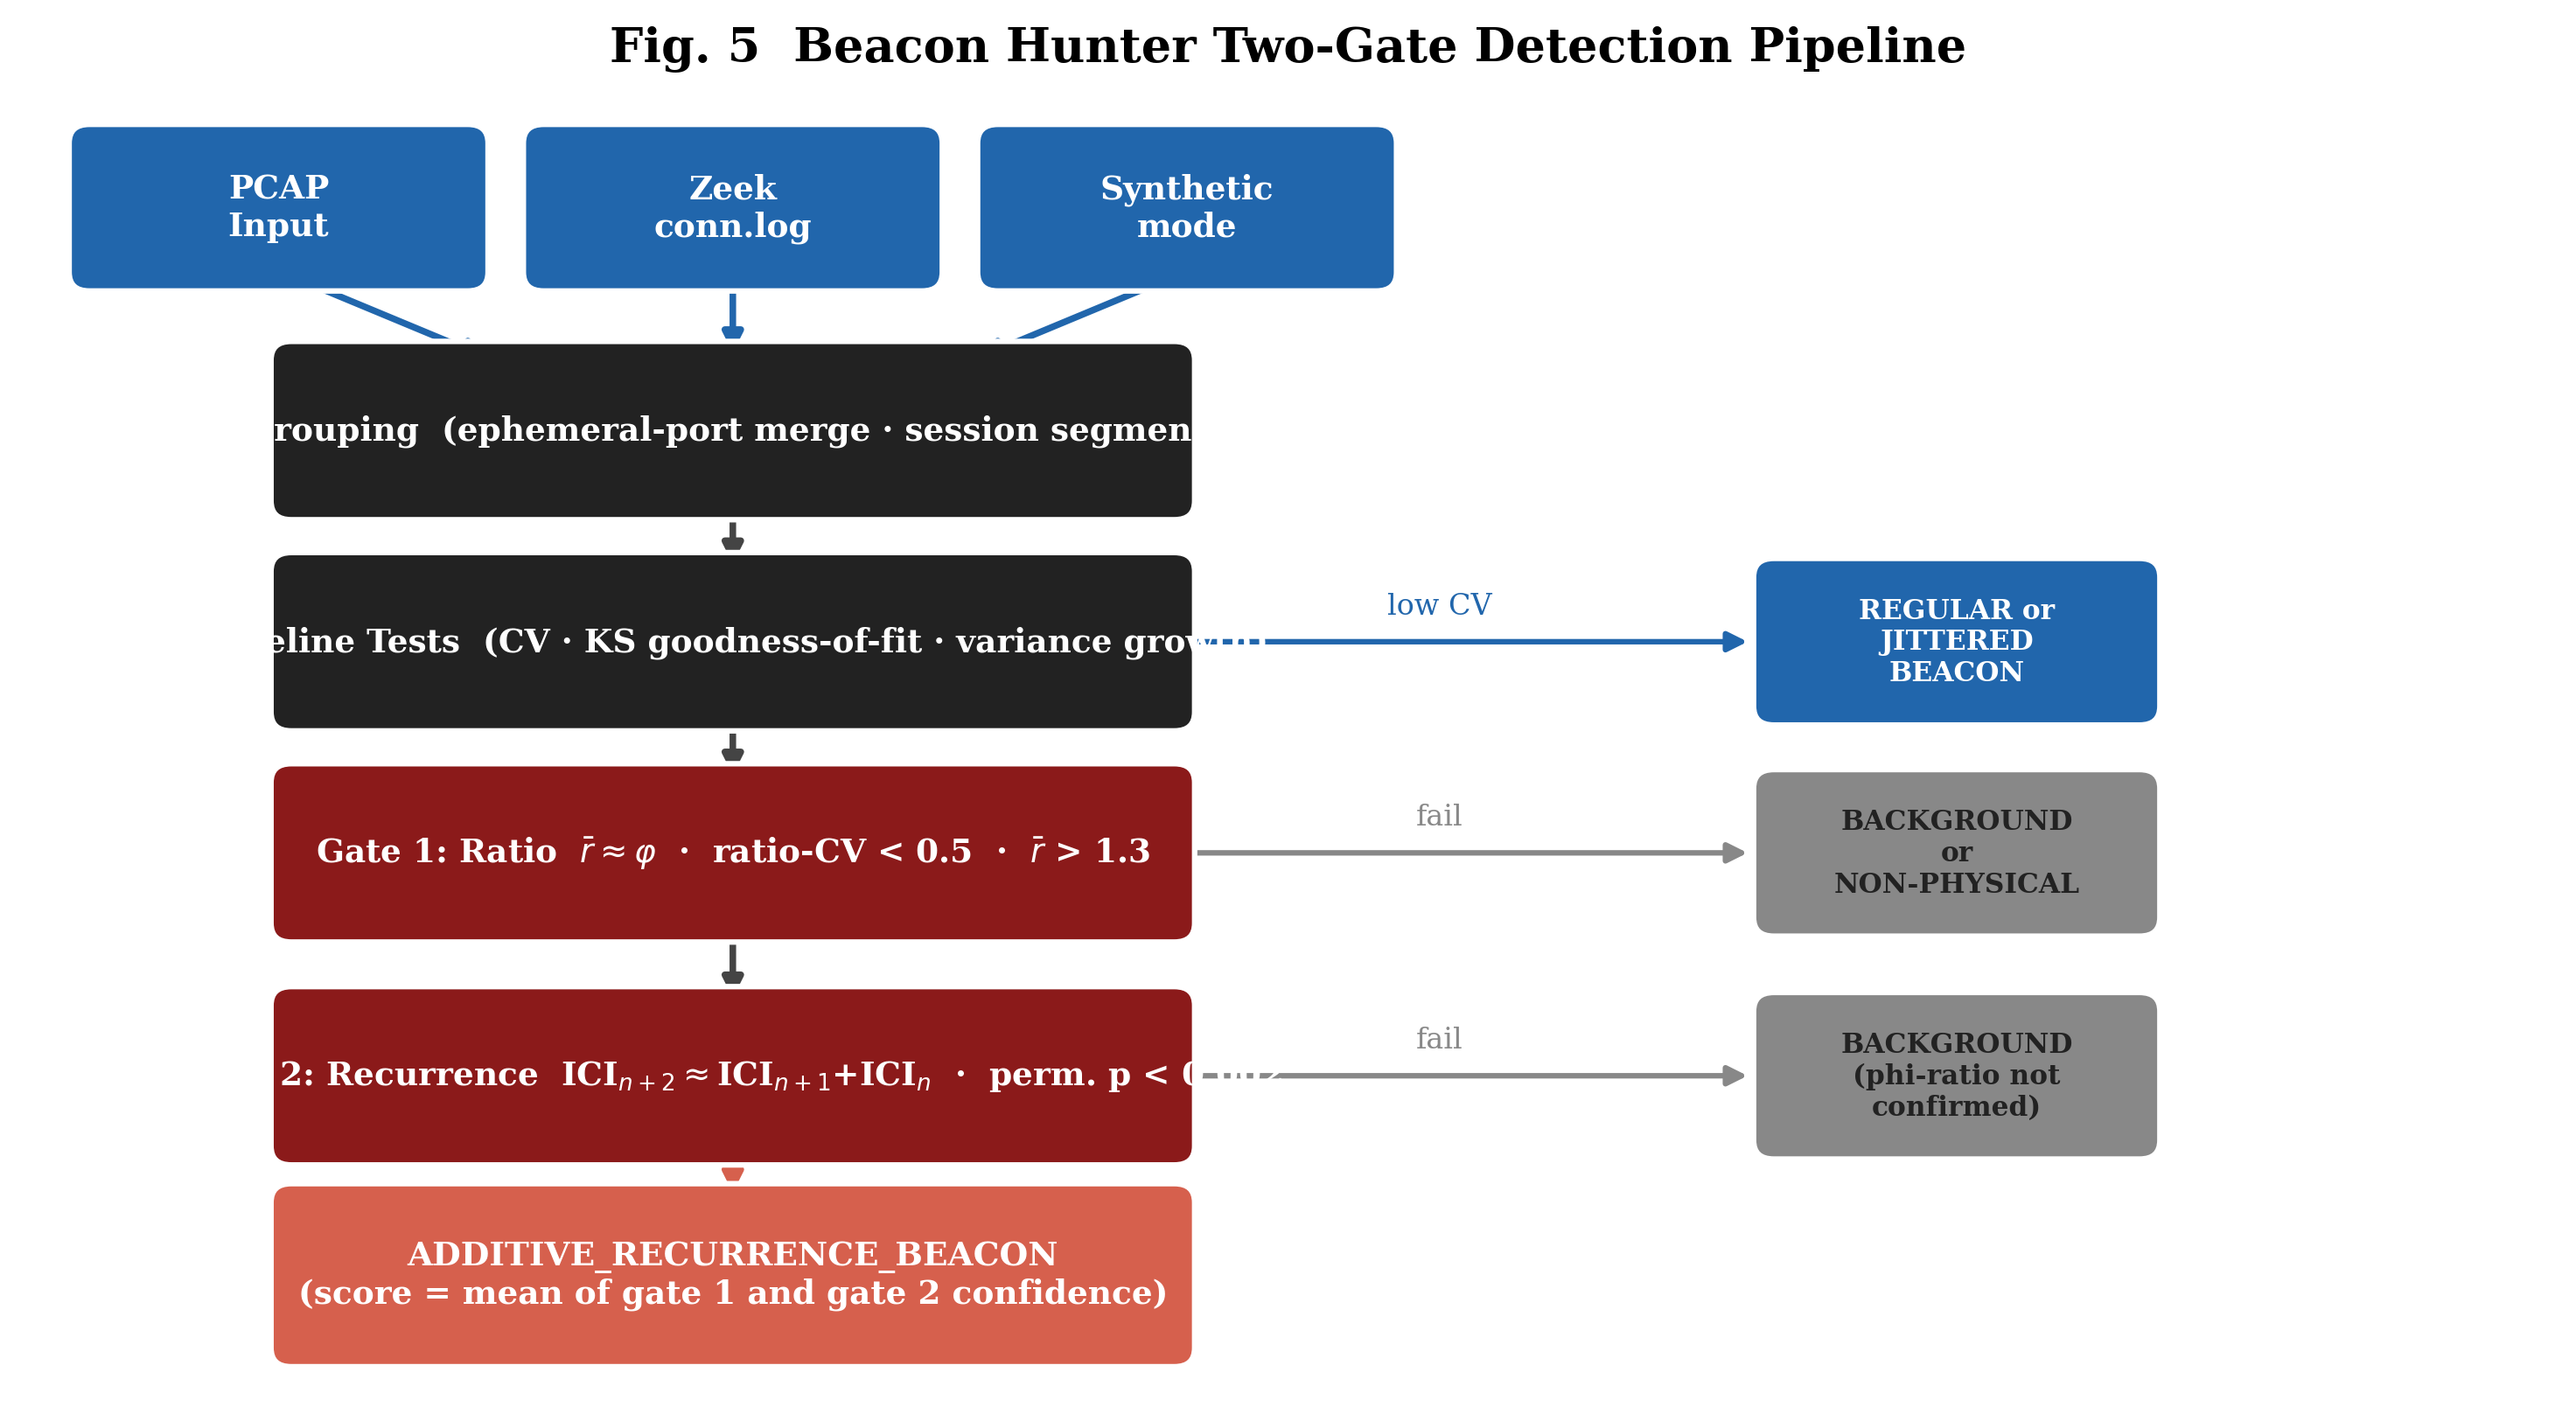 mrcord77/beacon-hunter
RITAおよび標準的な規則性ベースの検出器を回避するphi構造C2ビーコンを検出します。
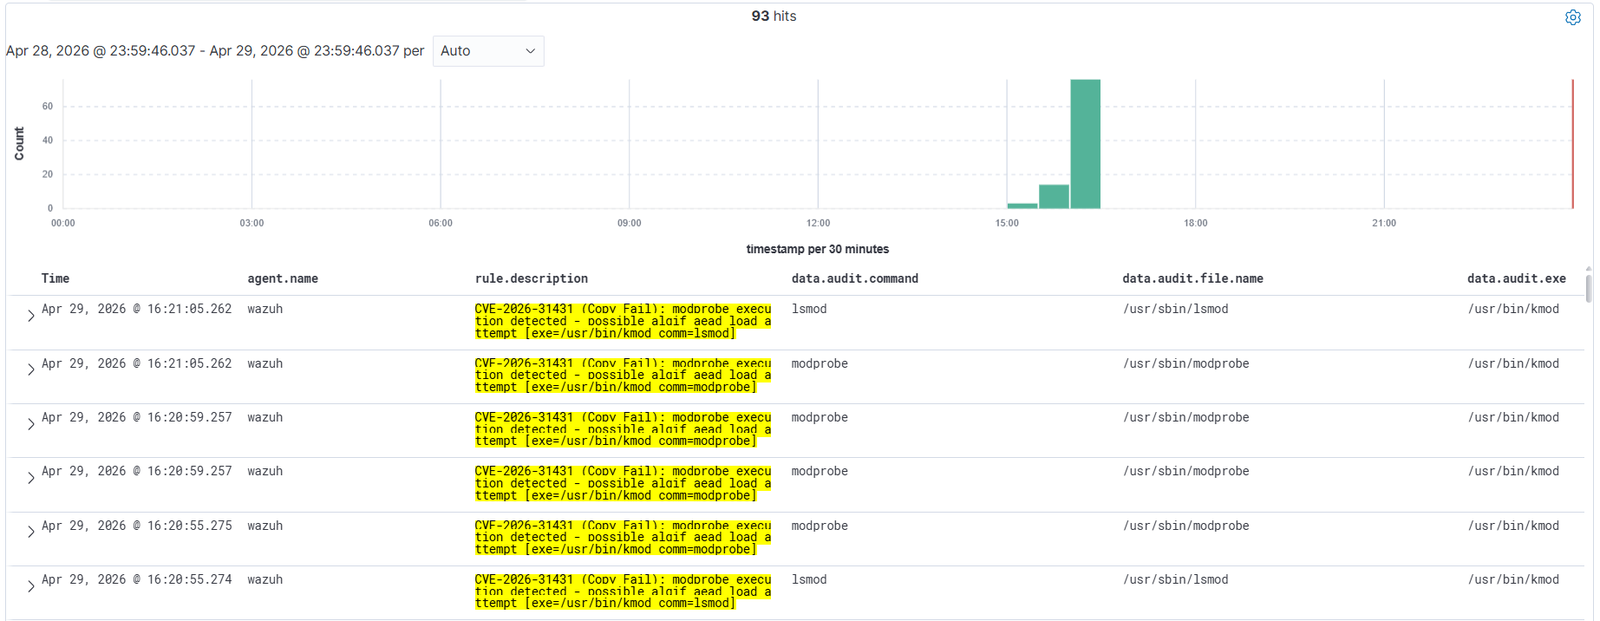 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 用 CVE-2026-31431(Copy Fail)検出ルール - authencesn ページキャッシュ書き込みを介した Linux ローカル権限昇格
 atnetws/fail2ban-log4j
log4j CVE-2021-44228 に対する攻撃をキャッチする fail2ban フィルター
 sumidcyber/zeroscout
🦅 ZeroScout: 自律型ローカル&クラウド脅威ハンター。ライブ戦況室で攻撃を可視化し、遺伝子解析によりAPTグループを特定、防御ルール(YARA/SIGMA)を自動生成。DFIRおよびマルウェア解析フレームワーク。
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)向けの自動化されたゼロトラストハードニングとフォレンジック監査
 h4ckm310n/cve-2022-0847-ebpf
CVE-2022-0847 の攻撃を検出するための eBPF プログラム
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Linux/Windows/Unixシステム向けの高度な行動ベースC2・リバースシェル検出器。リアルタイム接続分析、ヒューリスティックスコアリング、C2フレームワークシグネチャ検出、ビーコン間隔分析、プロセスキルエンジンを備えたインタラクティブなcurse…
 gopasteverything/gpewebdefender
軽量なWeb攻撃モニター。Goバイナリ1つ + SQLite。OSSECでもWAFでもない。
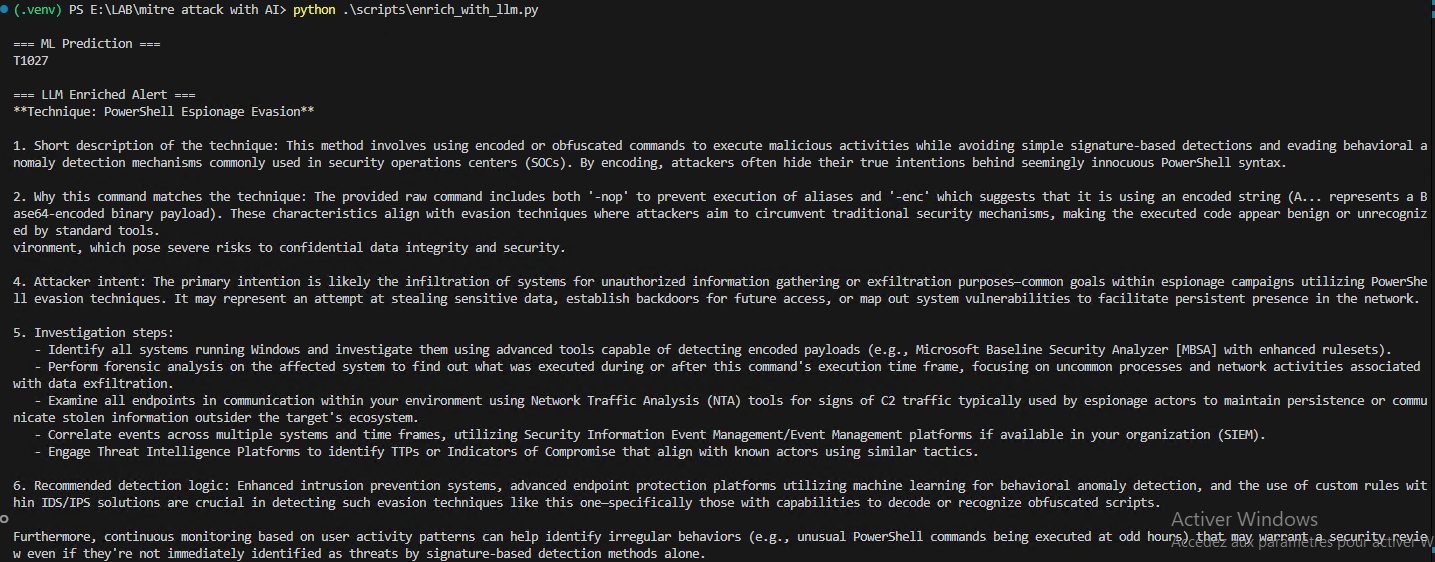 mouna23/ai-driven-mitre-attack
このリポジトリは、ログからMITRE ATT&CK手法を検出し、ローカルLLMを用いて出力を強化する機械学習パイプラインを示しています。
 referefref/cupspot-2024-47177
CVE-2024-47177に対するエクスプロイト試行を検出するためのPoCハニーポット
 corelight/cve-2020-5902-f5bigip
CVE-2020-5902のためのネットワーク検出パッケージ、F5 Networks, Inc BIG-IPデバイスに影響を与えるCVE10.0脆弱性です。

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 umidguluzada/cyberdefense-lab
pfSense、Suricata、ELK Stackを備えた、ネットワーク監視と脅威検知のための完全なBlue Teamサイバーセキュリティラボ。
 synacktiv/nmap-farewell
Rustによる自動化ネットワークセキュリティ:ポートスキャナの検出とブロック