
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
フォレンジック — 32 ページ | Kitploit
カテゴリ

フォレンジック

デジタルフォレンジック、証拠収集、タイムライン分析、インシデント調査ツール。

Kitploit おすすめ
おすすめツール

10 選択中
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6ヶ月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k8日前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k23日前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2日前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k24日前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1日前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1日前
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7k6日前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23015日前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k12日前
最新関連度人気最近更新
947 件
wcw-cyberring-pav-decryptor preview

wcw-cyberring-pav-decryptor

GitHubblakebratcher/wcw-cyberring-pav-decryptor

1999年の独自ビデオDRMシステムの暗号解析。静的バイナリ解析と既知平文攻撃を用いて、WCW Internet Powerdisk CD-ROMから61本の暗号化されたレスリングビデオを復元します。
static-analysisencryption-decryption-toolsreverse-engineering+5
259ヶ月前
Veto preview

Veto

GitHubprofessorquantumuniverse/veto

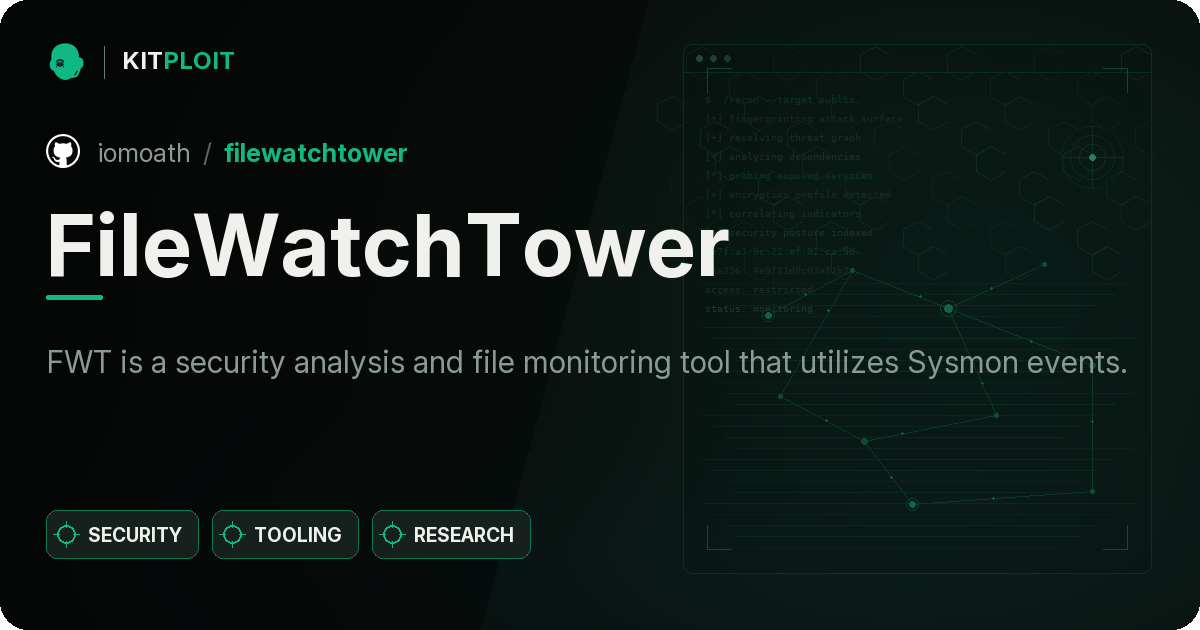
VirusTotal用のオープンソースAndroidクライアント。ファイル、URL、インストール済みアプリを70以上のアンチウイルスエンジンでスキャン。ハッシュ、脅威分類、YARAマッチ、サンドボックス動作を含む詳細レポートを表示。トラッキングや広告はありません。
android-securityioc-managementstatic-analysis+8
227日前
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWTは、Sysmonイベントを利用したセキュリティ分析およびファイル監視ツールです。

hash-analysisforensicsmalware-analysis+4
292年前
iCloudKitExtractor preview

iCloudKitExtractor

GitHubgiordanosconti/icloudkitextractor

Experimental .NET/WPF forensic toolkit for iCloud auth, CloudKit/MMCS backup download, and Octagon/PCS recovery (ADP, Recovery Key, Lockdown Mode).…

encryption-decryption-toolsios-securityforensics+6
1822時間33分前
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESFのモジュール式取り込みツール(開発・研究用)。

forensicsdigital-forensicsincident-response+1
384年前
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

GRE、IPIP、6in4、ESP(ipsec)プロトコル内にカプセル化されたトラフィックをデカプセル化し、IEEE 802.1Q(仮想LAN)ヘッダーも削除できます。pcapファイルで動作します。
packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
348年前
aiengine preview

aiengine

GitHubcamp0/aiengine

NIDS、DNS分類、頻度分析、自動正規表現生成を備えたプログラム可能なパケット検査エンジン。データベースや他のセキュリティツールとの統合のためのPython/Ruby/Java/Luaバインディングをサポート。
packet-sniffing-analysisvulnerability-analysisforensics+5
319年前
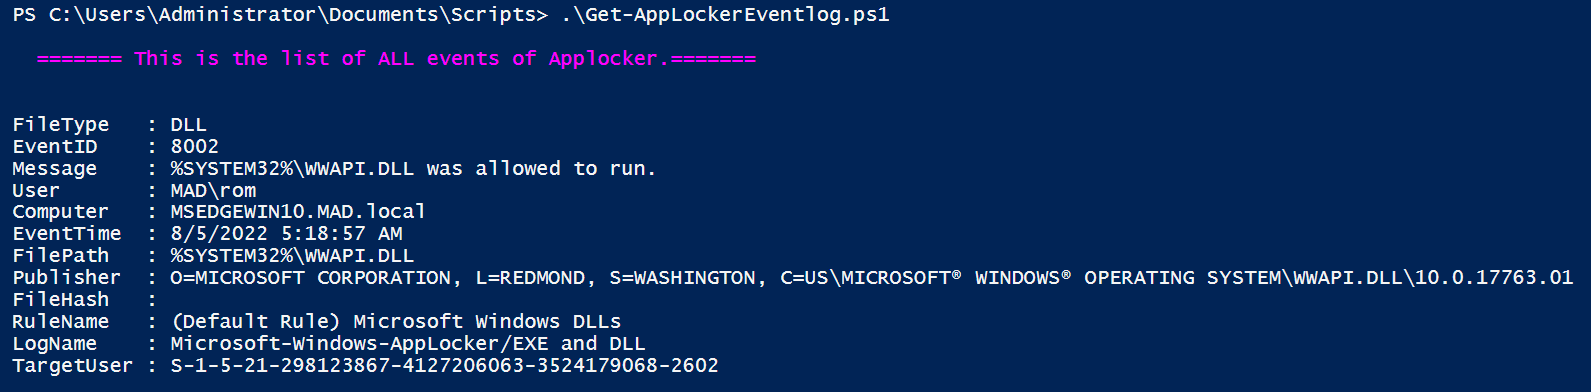
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

これは、win-event logを解析してApplockerイベントログを取得するためのリポジトリです。
forensicsthreat-intelligenceincident-response+1
294年前
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

これは単なるUsnJrnl(USN Journal Records/Change Journal Records)パーサーではありません。
disk-forensicsforensicsdata-recovery+1
248年前
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

潜在的に悪意のあるMicrosoft Excelファイルを調査し、メタデータ、マクロ、埋め込みオブジェクトを抽出してデジタルフォレンジックやマルウェアトリアージを支援する静的解析ツール。
static-analysisforensicsmalware-analysis+1
384年前
shadow-fleet-tracker-light preview

shadow-fleet-tracker-light

GitHubformerlab/shadow-fleet-tracker-light

オープンソースのバルト海シャドーフリートトラッカー。1200隻以上の船舶、ライブAIS、ケーブル接近アラート。クラウド不要、サブスクリプション不要、ローカルで動作。

osintreconnaissancenetwork-mapping+9
426ヶ月前
VAXD preview

VAXD

GitHubbicurico/vaxd

軽量なWindows用逆アセンブラ、PE検査、およびパッチ支援ツール(ネイティブのEXE/DLLファイル向け)
embedded-systems-securityreverse-engineeringdebuggers+7
174ヶ月前
ShadowNet preview

ShadowNet

GitHubantisurveillanceagency/shadownet

ShadowNetは、システム全体のすべての接続を強制的にTor経由で送信しながら、Mixnet類似の技術とOSの強化を実装する匿名ルーティングプロトコルです。
wi-fi-auditingmemory-forensicsosint-social-engineering+9
371ヶ月前
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

ETWテレメトリのカスタマイズ可能なセットを収集し、ユーザー定義の検出を生成するツール

defensive-toolsmemory-forensicsforensics+5
569ヶ月前
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

プロセス、モジュール、ハンドル、トークン、スレッド、.NETアセンブリ、メモリアドレス空間、環境変数におけるマルウェアIOCを検出するライブメモリ分析。フック、シェルコード、メモリ領域、モジュール、プロセスをダンプ、検出、逆アセンブルします。

ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452年前
BurpMetaFinder preview

BurpMetaFinder

GitHubjosue87/burpmetafinder

ファイルからメタデータを抽出するためのBurp Suite拡張機能
osintforensicsinformation-gathering+1
205年前
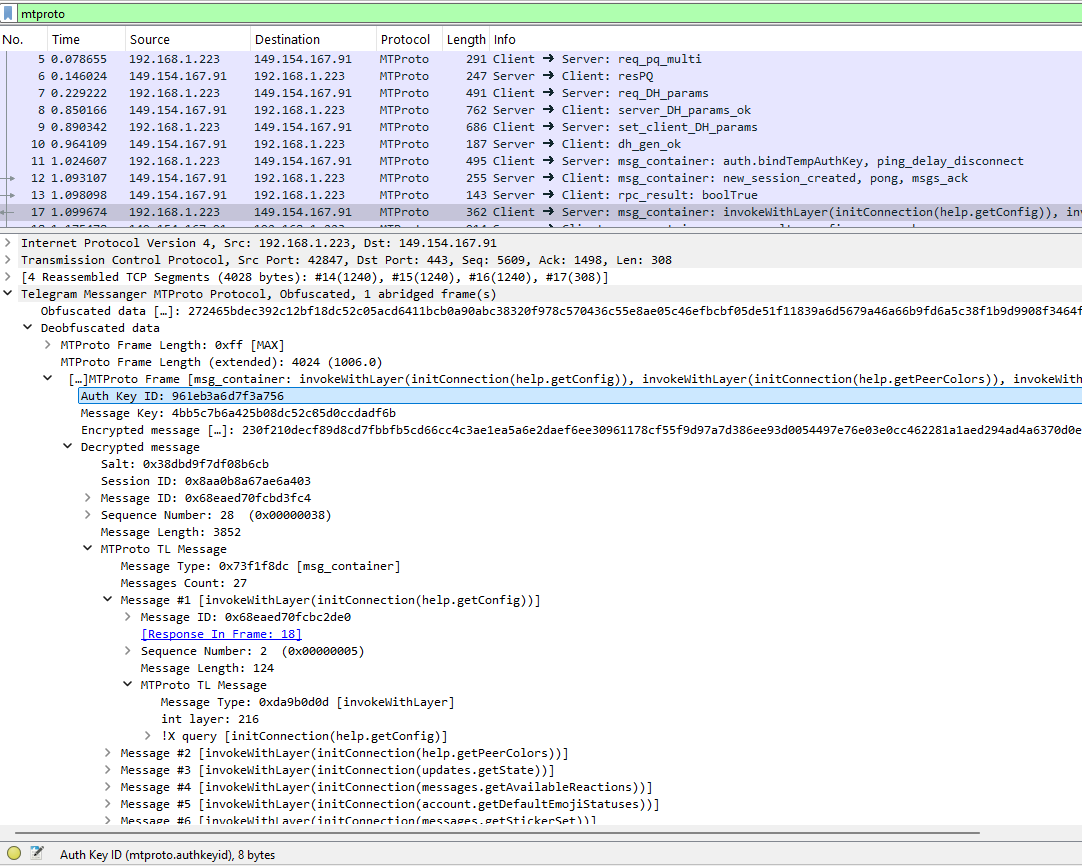
mtproto-dissector preview

mtproto-dissector

GitHubtomer8007/mtproto-dissector

Telegramプロトコルを解析するためのWiresharkプラグイン

packet-sniffing-analysisencryption-decryption-toolsreverse-engineering+2
407ヶ月前
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFTは、メッシュの奥深くに潜り込むランナーのために作られたサイバーデッキツールキットです。データゴースト、ICEブレイク、コーポシステムへの侵入のためのオールインワンリグです。フォレンジックトレースの実行、OSINTフィードのスクレイピング、ファイアウォールの突破など、WITCHCR…


osintphishing-toolsreconnaissance+8
521年前
前へ1…313233…53次へ







