Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Get-AppLockerEventlog — これは、win-event logを解析してApplockerイベントログを取得するためのリポジトリです。 | Kitploit

ツール/GitHubGitHub/romaissaadjailia/get-applockereventlog
フォレンジック脅威インテリジェンスインシデントレスポンスログ分析
GitHubromaissaadjailia/get-applockereventlog

Get-AppLockerEventlog

これは、win-event logを解析してApplockerイベントログを取得するためのリポジトリです。

リポジトリを見る
共有
293304年前Kitploit レビュー済み

Get-AppLockerEventlog

説明

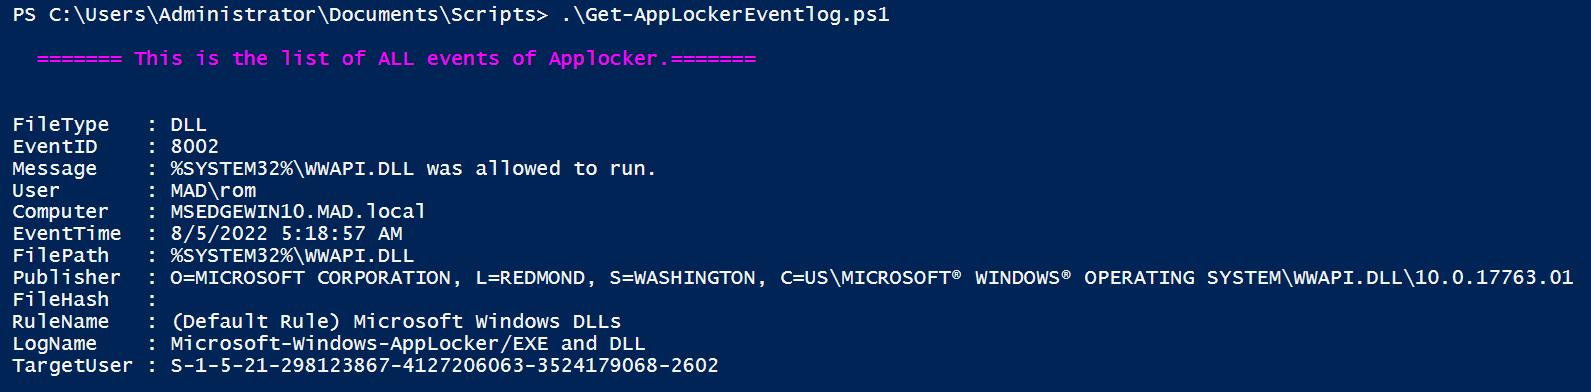
このスクリプトは、win-event ログからすべてのチャンネルのイベントを解析し、AppLocker に関連するすべてのログを抽出します。スクリプトは、フォレンジックや脅威ハンティング、あるいはトラブルシューティングのために、イベントに関連する重要な情報をすべて収集します。以下は、win-event から取得するログです。

  • EXE および DLL、
  • MSI およびスクリプト、
  • パッケージアプリの展開、
  • パッケージアプリの実行。

出力:

  • 結果は画面に表示されます all

  • また、結果は CSV ファイルに保存されます: AppLocker-log.csv
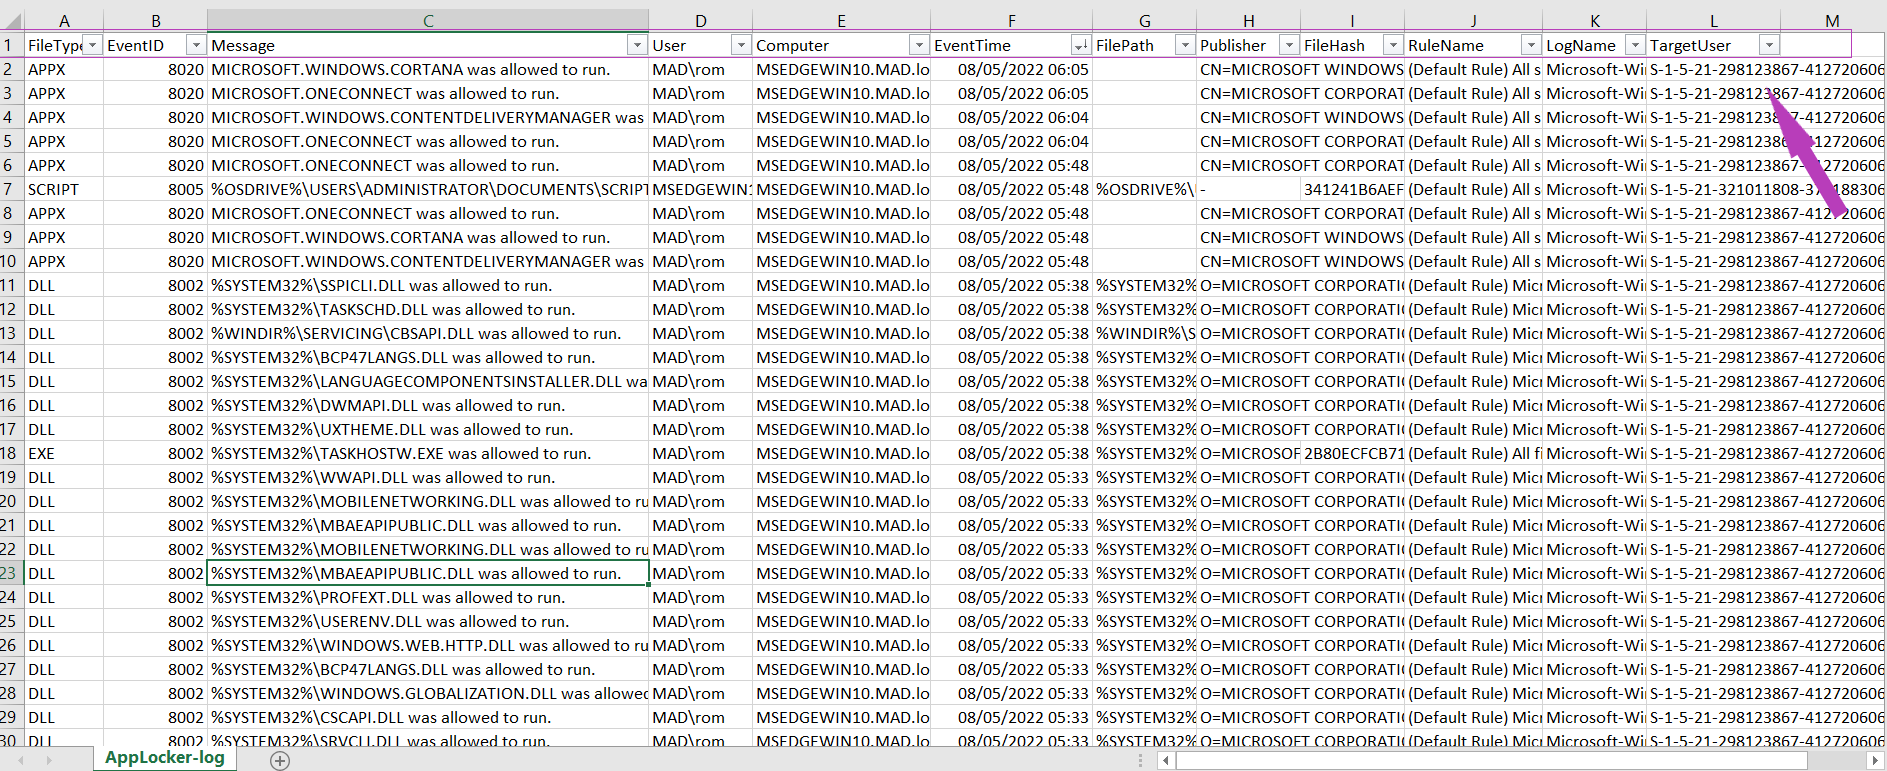
csv

このスクリプトで得られる有益で有用な情報は以下の通りです。

  • FileType,
  • EventID,
  • Message,
  • User,
  • Computer,
  • EventTime,
  • FilePath,
  • Publisher,
  • FileHash,
  • Package,
  • RuleName,
  • LogName,
  • TargetUser.

パラメーター

HunType

このパラメーターは、関心のあるイベントの種類を指定します。このパラメーターには 4 つの値があります。

1. All

脅威ハンティング、フォレンジック、またはトラブルシューティングに有用な AppLocker のすべてのイベントを取得します。これがデフォルト値です。

.\Get-AppLockerEventlog.ps1 -HunType All
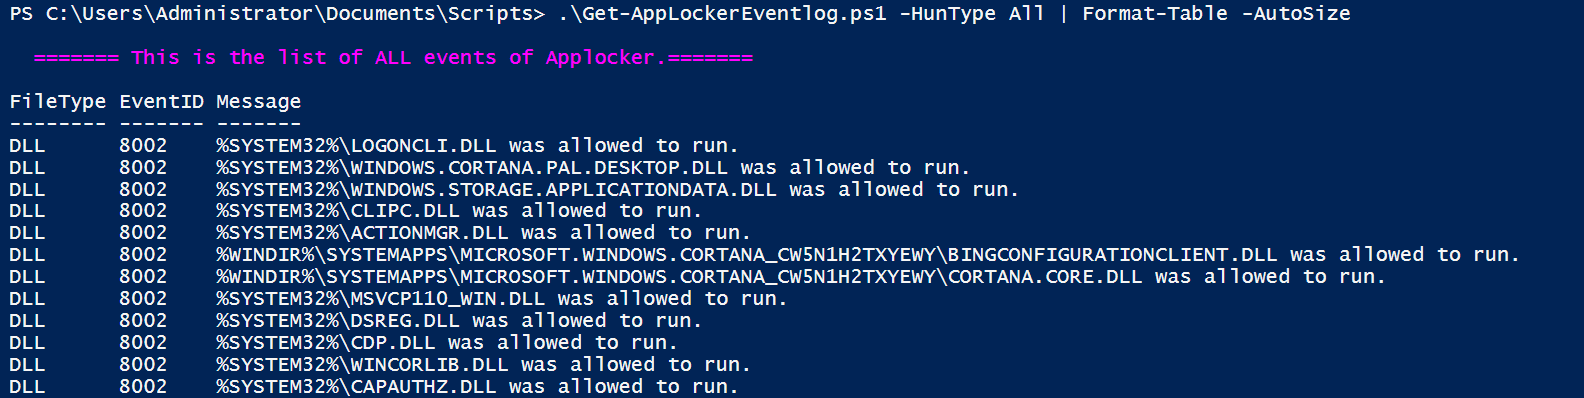
all

2. Block

AppLocker によるアプリケーションのブロックアクションによってトリガーされたすべてのイベントを取得します。この種類は脅威ハンティングやフォレンジックにとって重要であり、優先度が高くなります。悪意のある試みを示すか、防御機構を回避するための以前の悪意のある活動の良い指標となる可能性があります。

.\Get-AppLockerEventlog.ps1 -HunType Block |Format-Table -AutoSize
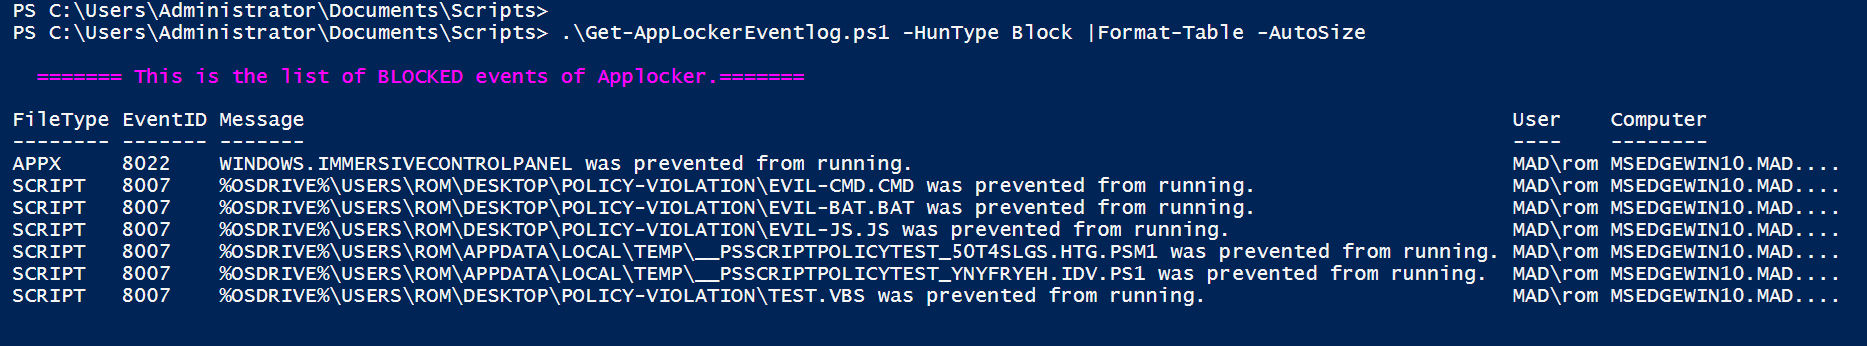
Block

3. Allow

AppLocker によるアプリケーションの許可アクションによってトリガーされたすべてのイベントを取得します。脅威ハンティングやフォレンジックでは、許可されたアプリケーションも監視する必要があります。これにより、潜在的なバイパスや設定ミスを検出できます。

.\Get-AppLockerEventlog.ps1 -HunType Allow | Format-Table -AutoSize
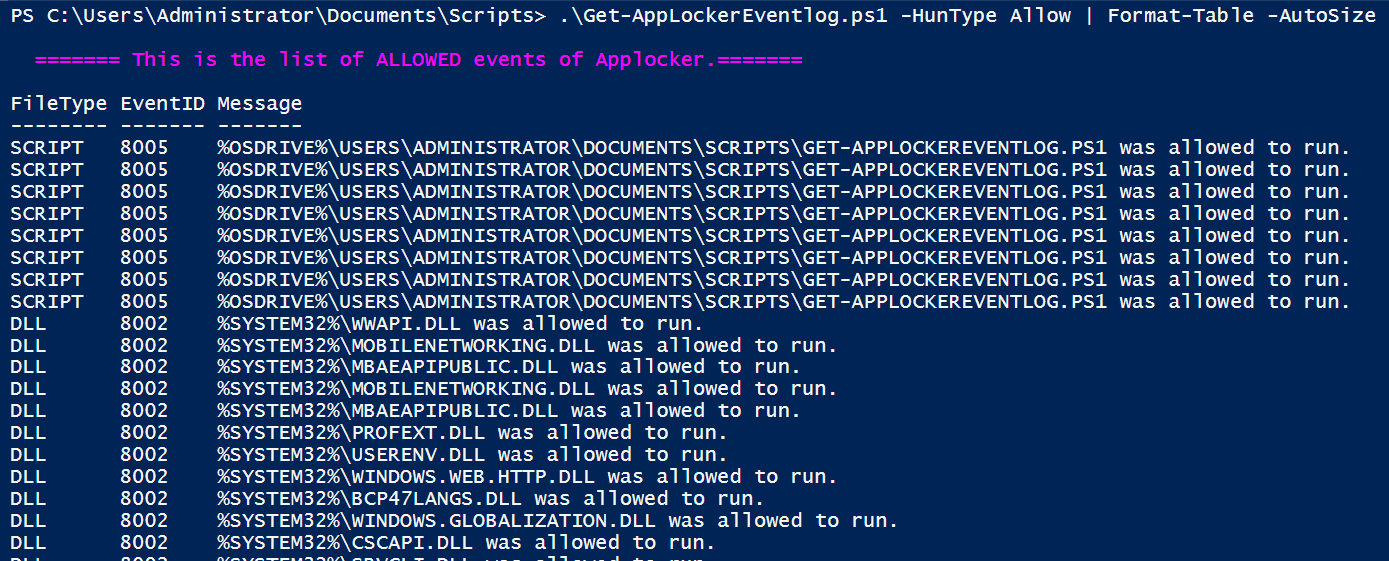
Allow

4. Audit

強制モードが有効になっている場合(監査モード)に AppLocker がアプリケーションをブロックする際に生成されるすべてのイベントを取得します。脅威ハンティングやフォレンジックでは、これは設定ミス、管理者によるモード切り替えの怠り、または監査フェーズ(調整フェーズ)で発生した悪意のあるアクションを示す可能性があります。

 .\Get-AppLockerEventlog.ps1 -HunType Audit
 

リソース

AppLocker をより深く理解するためには:

  • ブルーチーム向け AppLocker 入門 — パート 1

  • https://docs.microsoft.com/en-us/windows/security/threat-protection/windows-defender-application-control/applocker/using-event-viewer-with-applocker

貢献

このプロジェクトは貢献や提案を歓迎します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →