

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/hullabrian/eventhorizon
防御ツールメモリフォレンジックフォレンジックマルウェア分析脅威インテリジェンス侵入検知学習と教育インシデントレスポンス
GitHubhullabrian/eventhorizon

EventHorizon

ETWテレメトリのカスタマイズ可能なセットを収集し、ユーザー定義の検出を生成するツール

リポジトリを見る
564329ヶ月前Kitploit レビュー済み
共有

EventHorizon

EventHorizon は、セキュリティアナリストや研究者に Event Tracing for Windows (ETW) テレメトリを提供し、Sigma のようなルールと組み合わせることで堅牢なエンドポイント検出および対応機能を実現するツールです。ただし、EventHorizon は適切なソリューションの代替にはなりません。このプロジェクトの主な目的は、ETW テレメトリの収集とコードを記述せずに検出ルールを生成する際の使いやすさを実現することです。この使いやすさを高めるため、EventHorizon のセットアッププロセスは可能な限りシンプルに設計されており、.msi インストーラー (releases タブを参照) と基本的なインストール手順 (wiki を参照) が提供されています。

[!WARNING]
EventHorizon はテスト環境 (本番環境では使用しないでください) でのみ使用してください。インストールには特定の Windows セキュリティ機能を無効にする必要があり、EventHorizon が安全またはプロフェッショナルに作成されたソフトウェアであることは保証しません。

開始するには、EventHorizon Wiki にアクセスしてください。

将来の追加 / 変更

EventHorizon を維持し続けることを約束できませんが、将来的には以下の追加・変更を行いたいと考えています。

  • 再起動せずに ETW サブスクリプションを更新する機能
  • 複数の応答 (例: プロセスメモリのダンプと終了)
  • 単一のプロセスではなく、プロセスツリーの終了または一時停止
  • YARA スキャン
  • 複数の ETW イベントを相関させて検出するための相関ルール
  • ETW 以外のテレメトリソース
  • イベントビューアーを通じて提供される、より有益なサービスステータス情報
  • サービスのセキュリティ強化 (サービス自体とテレメトリソースの改ざん防止)

サービスアーキテクチャの概要

EventHorizon は、ユーザーモードとカーネルモードの両方にまたがる複数のコンポーネントで構成されています。以下のセクションでは、各コンポーネントの詳細とその一般的な機能について説明します。

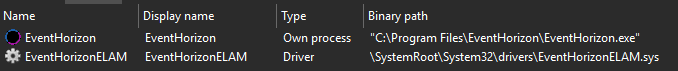
ユーザーモードに関しては、EventHorizon には EventHorizon という単一のサービスがあり、EventHorizon の他のさまざまなユーザーモードコンポーネントを統括します。ユーザーモード機能に関連するファイルは C:\Program Files\EventHorizon\ にありますが、インストール時にこのパスは変更される可能性があります。

EventHorizon のカーネルモードコンポーネントは、EventHorizonELAM という単一の Early Launch Antimalware (ELAM) ドライバーで構成され、C:\Windows\System32\drivers\ に配置されています。
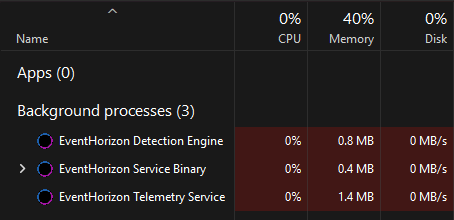
EventHorizon はシステムへのオーバーヘッドを可能な限り抑えるようにも設計されています。アイドル時には通常 2MB 強の RAM しか使用しません。ただし、受信するテレメトリが多く、読み込まれるルールが多いほど、処理能力と RAM の使用量が増加します。イベント量の多いプロバイダーを使用すると、リソース消費が急速に増加する可能性があります。
ユーザーモード

EventHorizon Orchestration (EventHorizon.exe): EventHorizon の機能に関連するユーザーモードコンポーネントを統括します。サービスが起動すると、テレメトリ実行ファイルと検出エンジンを PPL アンチマルウェア保護付きで起動し、何らかの理由で終了した場合にそれらを監視します。また、アンインストール要求も処理します。

EventHorizon Telemetry (EventHorizonTelemetry.exe): ETW 設定を読み取り、関連プロバイダーにサブスクライブし、受信イベントをフィルタリングし、キューを使用して名前付きパイプ経由で検出エンジンに送信します。

EventHorizon Detection Engine (EventHorizonDetectionEngine.exe): ルールを読み込み、テレメトリ実行ファイルからテレメトリを受信し、ルールがトリガーされた場合に Windows イベントビューアーで検出を生成します。

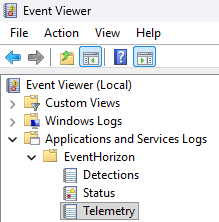
Windows イベントビューアーの Applications and Services Logs > EventHorizon には、EventHorizon が使用する 3 つの異なるチャネルがあります。

  • 検出: 検出の読み込みまたはトリガー、および応答エラーに関連するイベント。
  • ステータス: 名前付きサービスの開始や名前付きパイプ接続など、一般的なサービスの状態に関するイベント。
  • テレメトリ: テレメトリサービスが受信した ETW イベント。非常に大量になる可能性があります。

チャネル名に関連するイベントがそこに配置されます。特定のイベントの詳細については、Wiki を参照してください。
カーネルモード

前述のとおり、EventHorizon のカーネルモードコンポーネントは、EventHorizonELAM という単一の Early Launch Antimalware (ELAM) ドライバーで構成され、C:\Windows\System32\drivers\ に配置されています。この ELAM ドライバーにより、EventHorizon のユーザーモードコンポーネントは PPL アンチマルウェア保護を獲得できます。さらに、このドライバーは IOCTL を介してユーザーモードコンポーネントからの要求に応答し、以下の処理を実行します。

  • プロセスの終了または一時停止
  • メモリ領域のダンプ
  • サービスの削除の開始

依存関係

EventHorizon はいくつかのライブラリに依存しています。

  • KrabsETW
  • yaml-cpp
  • nlohmann/json
  • exprtk

謝辞

以下は開発中に使用したリソースのリストですが、まずは直接貢献してくださった数名の方々に感謝申し上げます。最初に、プロジェクトの全体的な構造と機能への初期貢献に対して Jacob Acuna 氏に感謝します。また、貴重な洞察を提供してくださった Eric Esquivel 氏、Julian Peña 氏、Kyle Avery 氏にも感謝します。


  • "Windows Kernel Telemetry & Detection Techniques" - https://academy.hackthebox.com/module/details/303
  • "PPLRunner" - https://github.com/pathtofile/PPLRunner
  • "The Inverted Call Model in KMDF" - https://www.osr.com/nt-insider/2013-issue1/inverted-call-model-kmdf/
  • "Reverse engineering undocumented Windows Kernel features to work with the EDR" - https://fluxsec.red/reverse-engineering-windows-11-kernel#
  • "PROCESS_LOGGING_INFORMATION - NtDoc" - https://ntdoc.m417z.com/process_logging_information
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




