
WITCHCRAFTは、メッシュの奥深くに潜り込むランナーのために作られたサイバーデッキツールキットです。データゴースト、ICEブレイク、コーポシステムへの侵入のためのオールインワンリグです。フォレンジックトレースの実行、OSINTフィードのスクレイピング、ファイアウォールの突破など、WITCHCRAFTがあなたをサポートします。



あなたのOPSECの相棒。完全なマニュアルを表示するには witchcraft help または witchcraft manual を実行してください
WitchcraftFEX は単なるハッキングスクリプトではなく、ネットの深部へと潜り込むランナーのために作られたサイバーデッキツールキットです。ペネトレーションテスト、OSINT、フォレンジック、フィンガープリンティング、Webハッキング、マルウェア構築、リバースシェル、RCEエージェント、レポート生成(RBR)、そしてルールベースのプレイブック(RBP)のためのシェルおよび自動化エンジンです。すべてはモジュール式システムに基づいています。GNU/Linux、BSD、Android(Termux使用)、Windows(WSL)と完全に互換性があります。
WitchcraftFEX、略してWFEXは、サイファーパンクのためのビルドツールとハッキングツールを備えたモジュール式システムです。目的は、私の(サイバーセキュリティに関連する)すべての作業を一元化し、標準化された方法でユーザーに公開することです。そのために複数のリポジトリを持っていますが、重要なのはこのリポジトリだけです。
このリポジトリにはツール本体だけでなく、サイファーのための開発システムをセットアップするためのすべてのビルドスクリプトと設定ファイルも含まれています。何かを作ってくつろぎたいなら、このリポジトリはあなたのためのものです。
内容については? プロジェクトの構造を理解するために読むべき monorepo.md があります。しかし要約すると:
manifest はドキュメント用で、パンクやサイファーのマニフェストのようなものですwitchcraft は攻撃的および防御的オペレーションのためのメインツールキットで、プロジェクトの最高傑作です。オペレーションとセキュリティに関連するすべてはここにあります(あるいはここにあるべきです)xcript は私が作成したRust製の独立したプログラミング言語です(わかってます、わかってます)bloodmoon-os はOPSEC OSで、軽量かつ「カスタマイズ可能」です。完全な機能を持つOSではなく、サイバーデッキ上で動作し、私(あなた)がOSとLinuxを深く理解するのを助けることが目的です。このリポジトリには手書きのコードとAI支援によるコードが含まれています。rocket_db のようなものはほぼ100% AIによって作成されています(いくつかの調整を加えています)。説明できるAIコードなら気にしません。
2026, cosmic-zip
WitchcraftFEX は、ツールを集約し、機能をシリアライズし、Wi-Fiハッキング、Webスキャン、脆弱性スキャン、OSINT、フォレンジック、バックアップ管理、SQLインジェクション、バックドアおよびランサムウェア管理、カスタムマルウェア構築、リバースシェル、RCEエージェント、レポート生成(RBR)、そしてルールベースのプレイブック(RBP)を含むさまざまなタスクのための標準化されたインタラクションインターフェースを提供する攻撃的セキュリティツールキットです。
また、すべてのCLI機能へのアクセスを提供し、カスタム拡張機能を含むWebUIも備えています。WebUIは自動生成されるため、ユーザーが行ったすべての変更は build.web サブコマンドを実行した後に利用可能になります。
システムは「genesis」ファイルを通じて動作し、このファイルがすべてのコマンド、エイリアス、バインド、関数を、それらのドキュメントおよびスーパーストリングとともに登録します。各スーパーストリングには、外部ソフトウェアまたは内部関数の定義済みオプションに関する情報が含まれています。この設計と、ドキュメントおよびマニュアルが自動生成されるという事実により、完全で拡張可能かつ堅牢な、運用にすぐ使えるシステムが実現されています。
WitchcraftFEX は、OWASPの脆弱性および攻撃データベースとAIサポートに基づく自動プレイブック生成システムを備えています。英語版とブラジルポルトガル語版をサポートしています。このシステムはバグバウンティレポートの生成にも使用されます。
genesisファイルから、パーサーとテンプレートエンジン(ゼロから構築)を組み合わせて、Web、CLI、APIインターフェースを生成します。最もよく使われるのはCLIとWebです。APIインターフェースは実験的なものであり、正しく動作しない可能性があります。
重要: このプロジェクトには、GOを使用してゼロから実装されたカスタムWebサーバーが含まれています。このサーバーはコード実行およびリモートコマンド実行を可能にするため、いかなるネットワークにも公開してはなりません。常にlocalhostまたはNATされた仮想マシン内で実行してください。
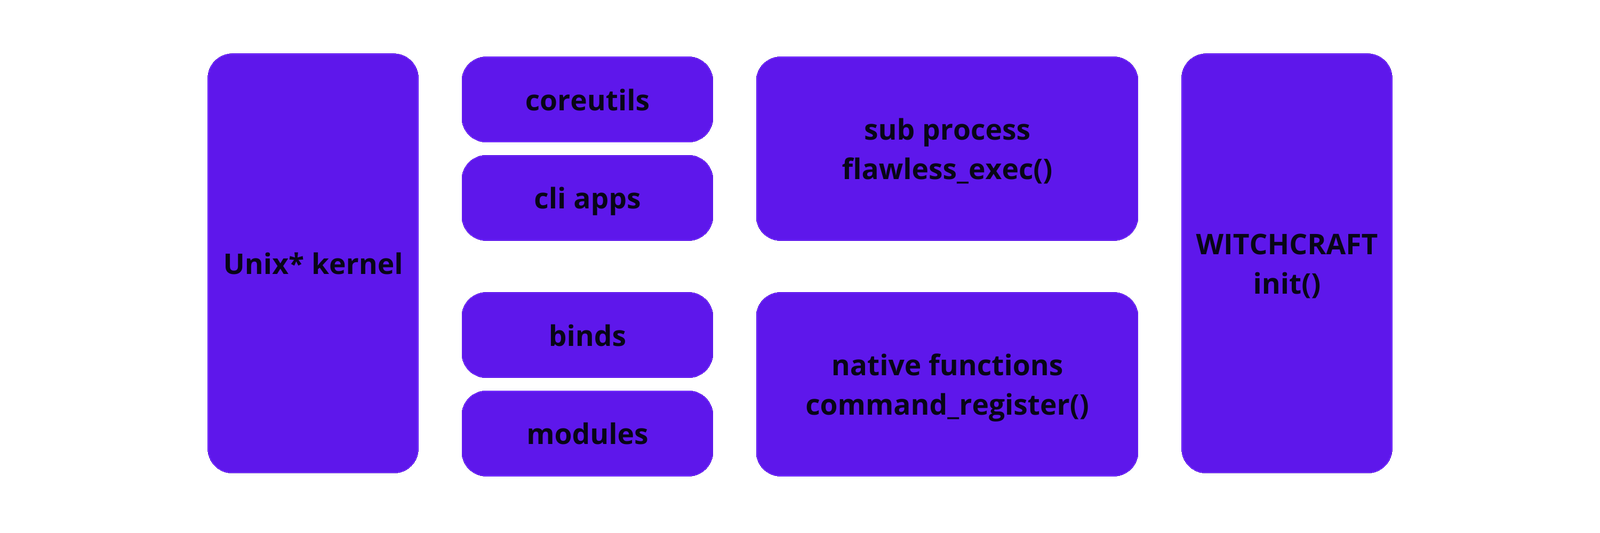
ユーザー(あなた)はインターフェースとのみ対話し、インターフェースはすべてのサブモジュール、拡張機能、プラグイン、ネイティブ関数と連携するための標準化された方法を提供します。
WitchcraftFEXはサードパーティ製ライブラリに依存しません。Pythonで直接開発されたコードのみを使用するため、高い移植性、耐久性、およびインストールの容易さを実現しています。GNU/coreutilsまたはcoreutils互換のシステムが存在する場所であれば、WitchcraftFEXは動作します。
NT_DATAROOT - spellbookディレクトリのフルパス位置を設定します(例: /opt/witchcraft/spellbook)
利便性のため、Nuitkaでビルドされたプリコンパイル版を提供しています。プリコンパイル済みバイナリを信頼できない場合は、代わりにソースからコンパイルしてください。
注意! このプロジェクトには以下のコンパイル済みバージョンが既に含まれています:
WitchcraftFEXには2つのバリアントがあります:
| バージョン | サイズ | 説明 |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | LLMモデルを含まない軽量版 |
witchcraft_devel.tar.gz | 5.8 GB | Deepseek llama 8bモデルを含む開発版 |
推奨: 完全な機能を利用するにはfullバージョンを使用してください。
main.pyでは、Witchcraftが実行されるたびに実行するスクリプトを追加できます。これにより、より高度な設定が可能になります。カスタムスクリプトは、すべてのコマンドの前に毎回実行されます。
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
WitchcraftFEX で関数を実行する際は、常に使用するサブモジュールを定義することから始め、その後に -- で記述した引数を続けます。引数名はもはや標準化されていませんが、その意味は rocketdb.json で確認できます。
サブモジュール cosmic について: Cosmic は私のニックネームであり、そうしなければ不必要なオーバーヘッドを生み出すような、小さく自己完結したサブモジュールを指すために使っています。
例:
chmod +x main.py
./main.py version
UNIX エスケープコードを使用して ANSI ターミナルカラー を追加します。対話型ターミナル に適しています。ログファイルや自動化には安全ではありません。
例:
./main.py version
プレーンテキストのUTF-8を出力し、色や書式は付与しません。スクリプト、ログ、自動化に最適です。
例:
./main.py version --output_mode_none
インラインの <span> と style を使用して HTML形式の出力 を生成します。ダッシュボード、レポート、Webプレビュー に使用されます。
例:
./main.py version --output_mode_html
./main.py manual
標準コマンドラインフラグ(SCLF)には以下が含まれます:
account : アカウント情報またはトークンの引数。address : IPv4/IPv6 またはドメイン名。ip : IPv4/IPv6 アドレス。device : 仮想/物理デバイス(例:HDD、SSD)。dns/domain : ドメイン名。database_name : データベースの名前。data : 入力データ(例:"some data here!")。file : ファイルの場所。folder : フォルダへのパス。host : ホスト名または IP アドレス。image : イメージファイルの場所。interface : ネットワークデバイス。keyspace_name : Cassandra キースペース名。message : メッセージ文字列。output : 出力ファイルのパス。overwrite : 既存のファイルを上書きする。password : 平文パスワード。path : ファイルパス。port : ポート番号。protocol : 通信プロトコル。recursive : 再帰モードを有効にする。secret : 隠蔽するファイル(データ)。share : 共有リソース(例:フォルダ、ファイル、プリンタ)。snapshot_name : スナップショットの名前。table_name : データベーステーブル名。target : IPv4/IPv6 またはドメイン名。timeout : タイムアウト時間。url : http/https を含む完全な URL パス。username : ユーザー名の設定。wait : 遅延時間(秒単位)。verbose : 詳細モードを有効にする。wordlist : ワードリストへのパス。RocketDB のコマンドは、標準的な運用カテゴリに分類されています:
| カテゴリ | 説明 |
|---|---|
network | ネットワーク診断、インターフェース管理、パケットキャプチャ、および偵察 |
web | HTTP リクエスト、REST API 連携、およびヘッドレスブラウザユーティリティ |
security | 攻撃的セキュリティ、脆弱性スキャン、ファジング、およびパスワードクラッキング |
forensics | アーティファクト分析、ファイルメタデータ抽出、16 進検査、およびログレビュー |
system | OS 管理、プロセスおよびメモリ検査、systemd サービス、および crontab |
core | WitchcraftFEX の内部機能、AI モデルサーバー、WebUI コンパイラ、およびレポート |
containers | コンテナランタイム管理、イメージビルド、ネットワーキング、および docker-compose |
firewall | ネットワークトラフィックフィルタリング、iptables ルール、およびポートアクセス制御 |
database | データベース CLI クライアント、クエリ実行、およびデータベースダンプ |
antivirus | マルウェア検出、ClamAV シグネチャ分析、およびウイルス定義の更新 |
cleanup | 安全なデータ破壊、ドライブのワイプ、およびアンチフォレンジックのサニタイズ |
WitchcraftFEX でプラグインを作成する方法は 3 つあります:rocketdb.json を使用する方法、auxiliary/modules 内に新しいドメインを作成する方法、または WebUI を変更する方法です。一般的に、外部シェルコマンドはスーパー文字列として rocketdb に記述し、Python コードはロジックと実装に分離します。ロジックは auxiliary/modules/mod_name に、実際の実装は infra/ に配置します(ネットワーク関数、ヘッドレスブラウザ、その他の低レベル関数など)。最終的に、拡張機能、テンプレート、WebUI コンポーネントを除くすべてを rocketdb に登録する必要があります。
アプリの各ファイルは複数の関数をエクスポートできますが、最終的な関数のみを返す必要があります。すべての関数は、使用されない場合でも引数として argsv を受け入れる必要があります。上記の例では、sample_scan は argsv を使用していませんが、それでもパラメータとして _(アンダースコア)が必要です。
-- auxiliary/settings.lua









