#1
 division-36/z-jail
軽量かつ多層的なLinuxサンドボックスで、namespaces、pivot_root、seccomp-bpf、capability dropping、そしてエビデンスベースの判定エンジン(Truthimatics Public Version)を組み合わせ、安全で監査可能なコード実行を実現します。
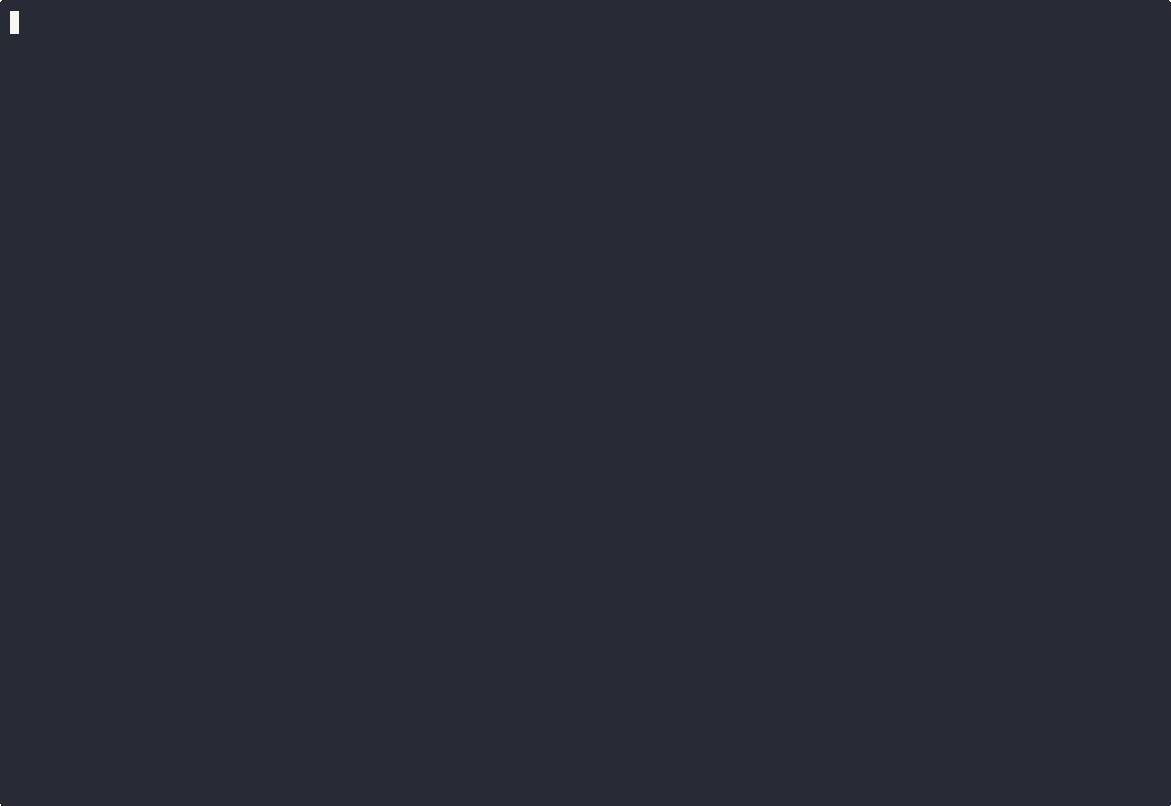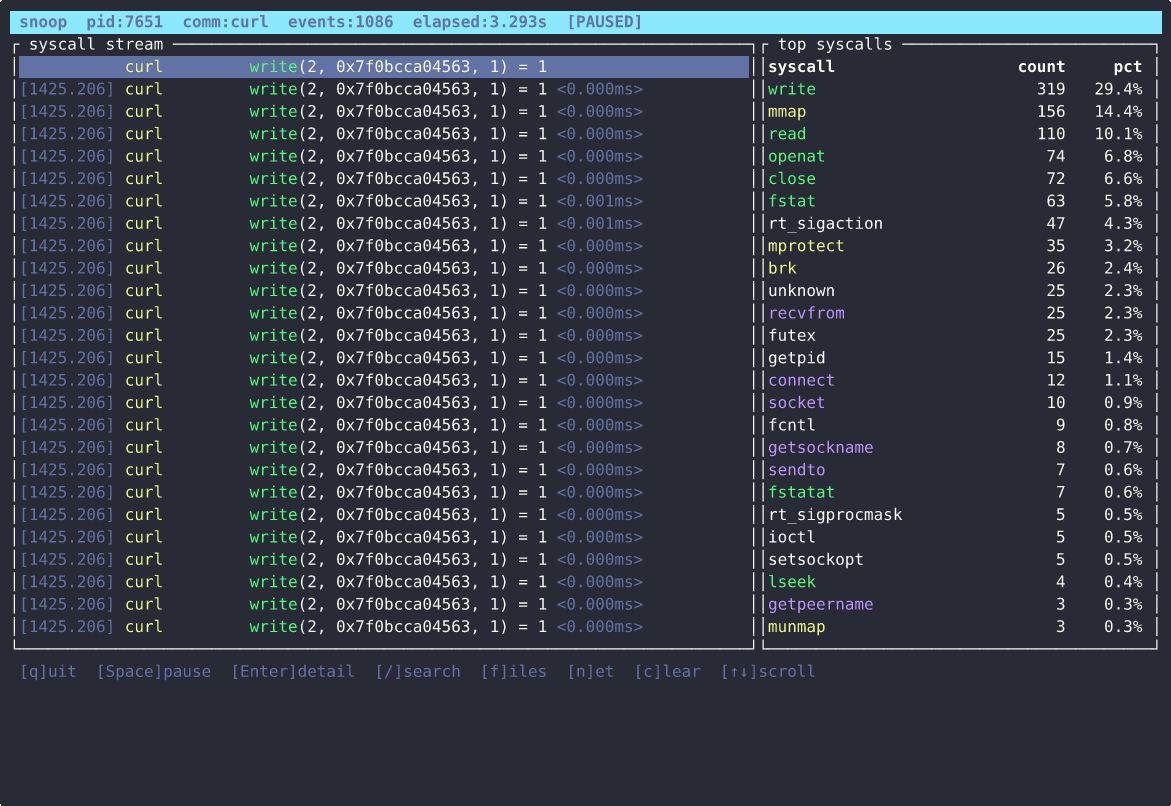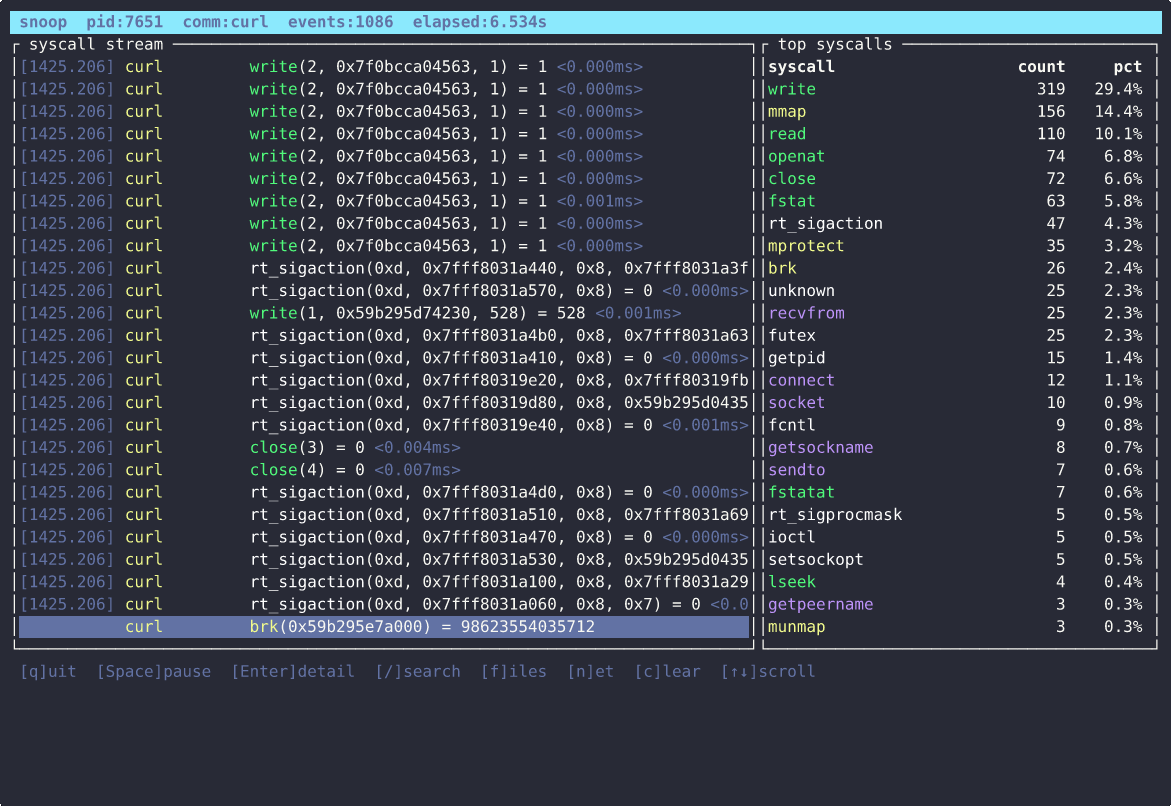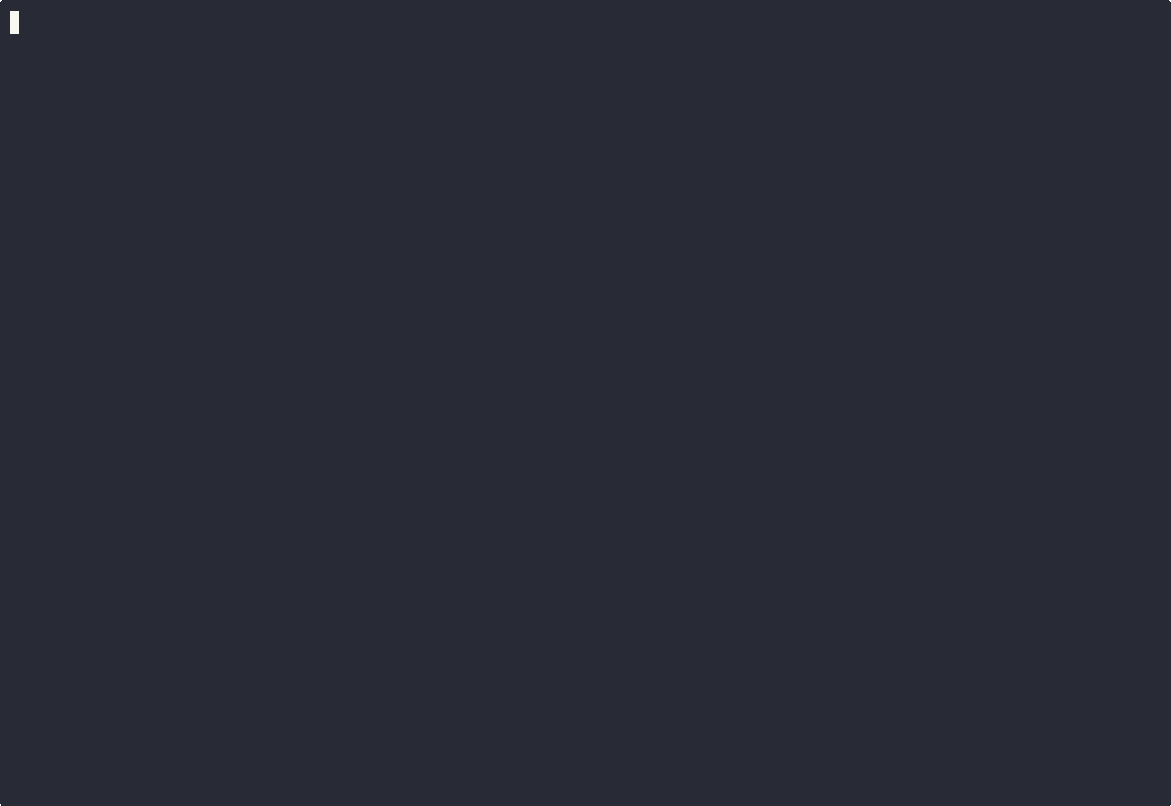 pandaadir05/snoop
eBPF上に構築されたモダンなシステムコールトレーサー。straceを思い浮かべてください。ただし、実際のTUI、スマートフィルター、TLS復号化、そして実際に読みやすい出力を備えています。

 rawsec/rawsec-cybersecurity-list
サイバーセキュリティツールとリソースの厳選されたインベントリ。ペネトレーションテスト、フォレンジック、OSINT、ウェブセキュリティ、マルウェア解析、暗号技術、CTF、ラボ、学習パスをカバーしています。
 d4vinci/chrome-extractor
WindowsのみでGoogle Chromeデータベースから保存されたすべてのパスワードを抽出するPythonスクリプト
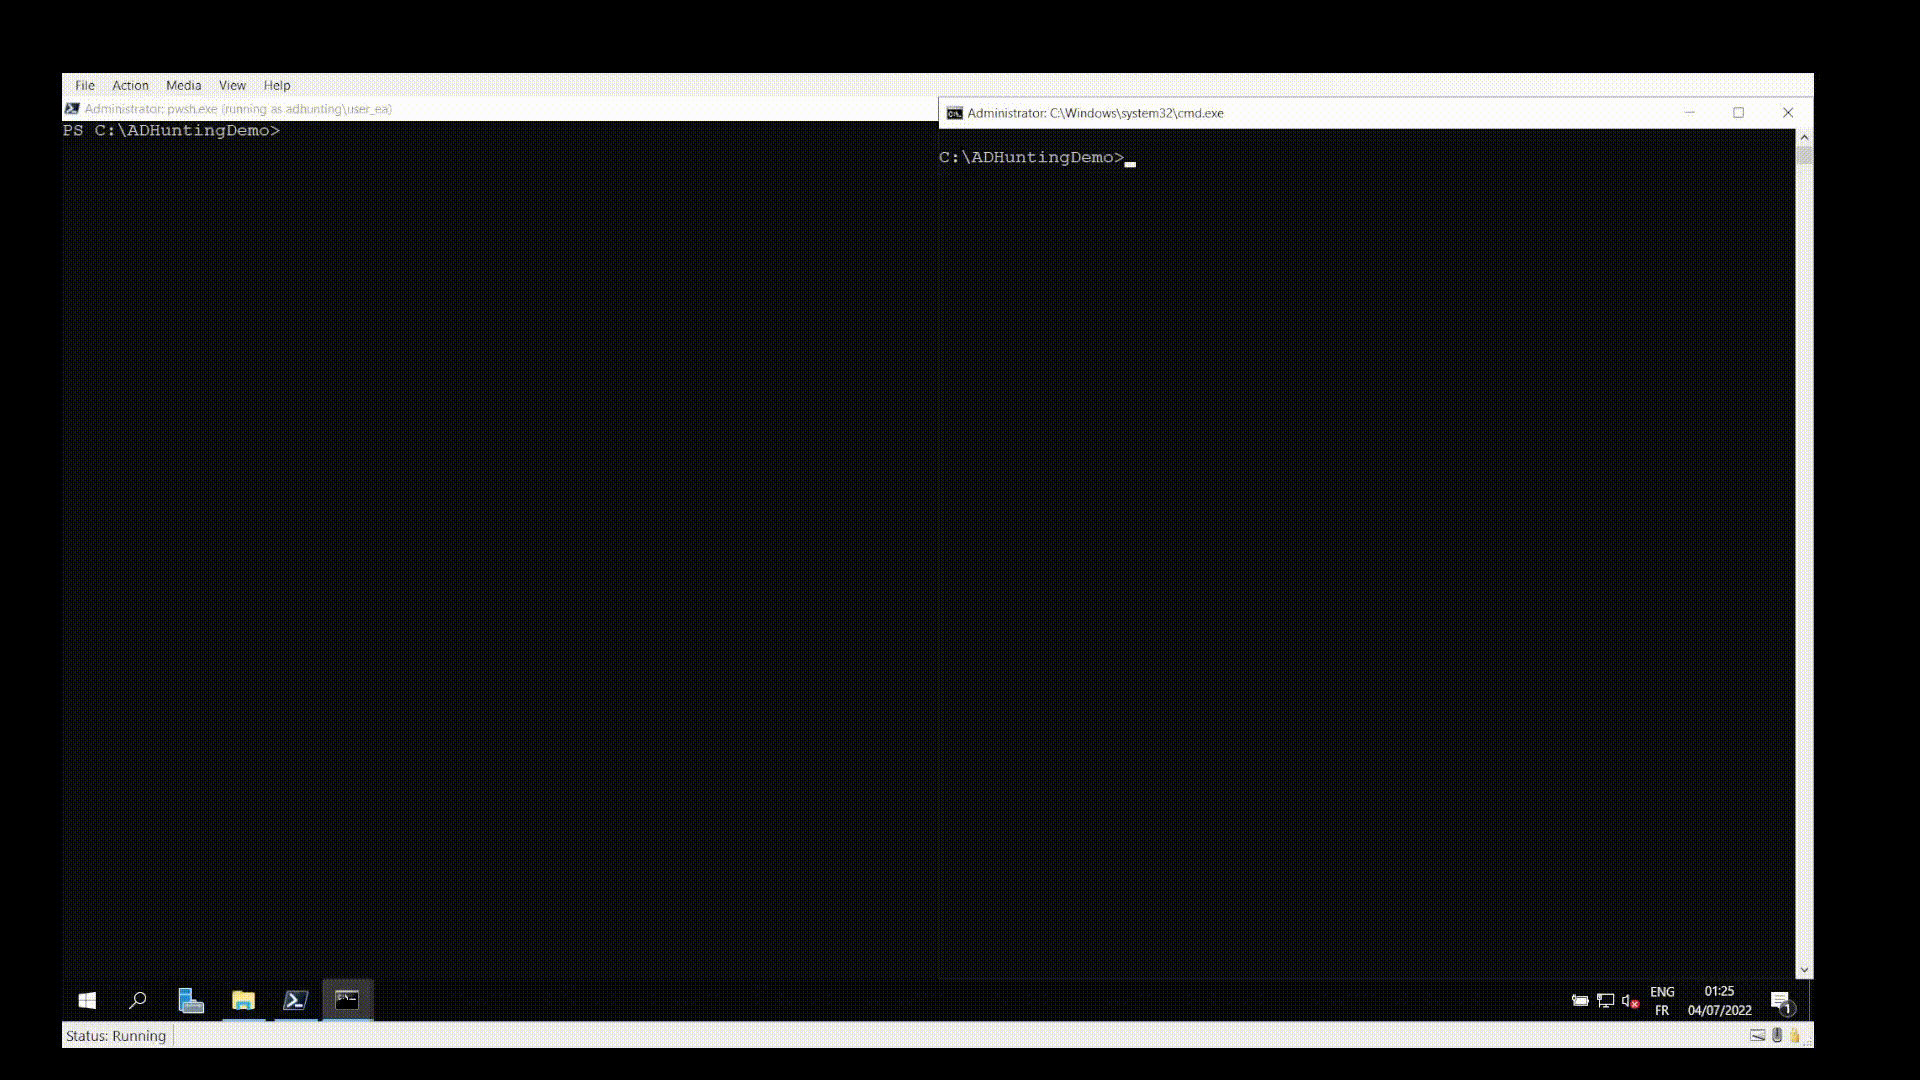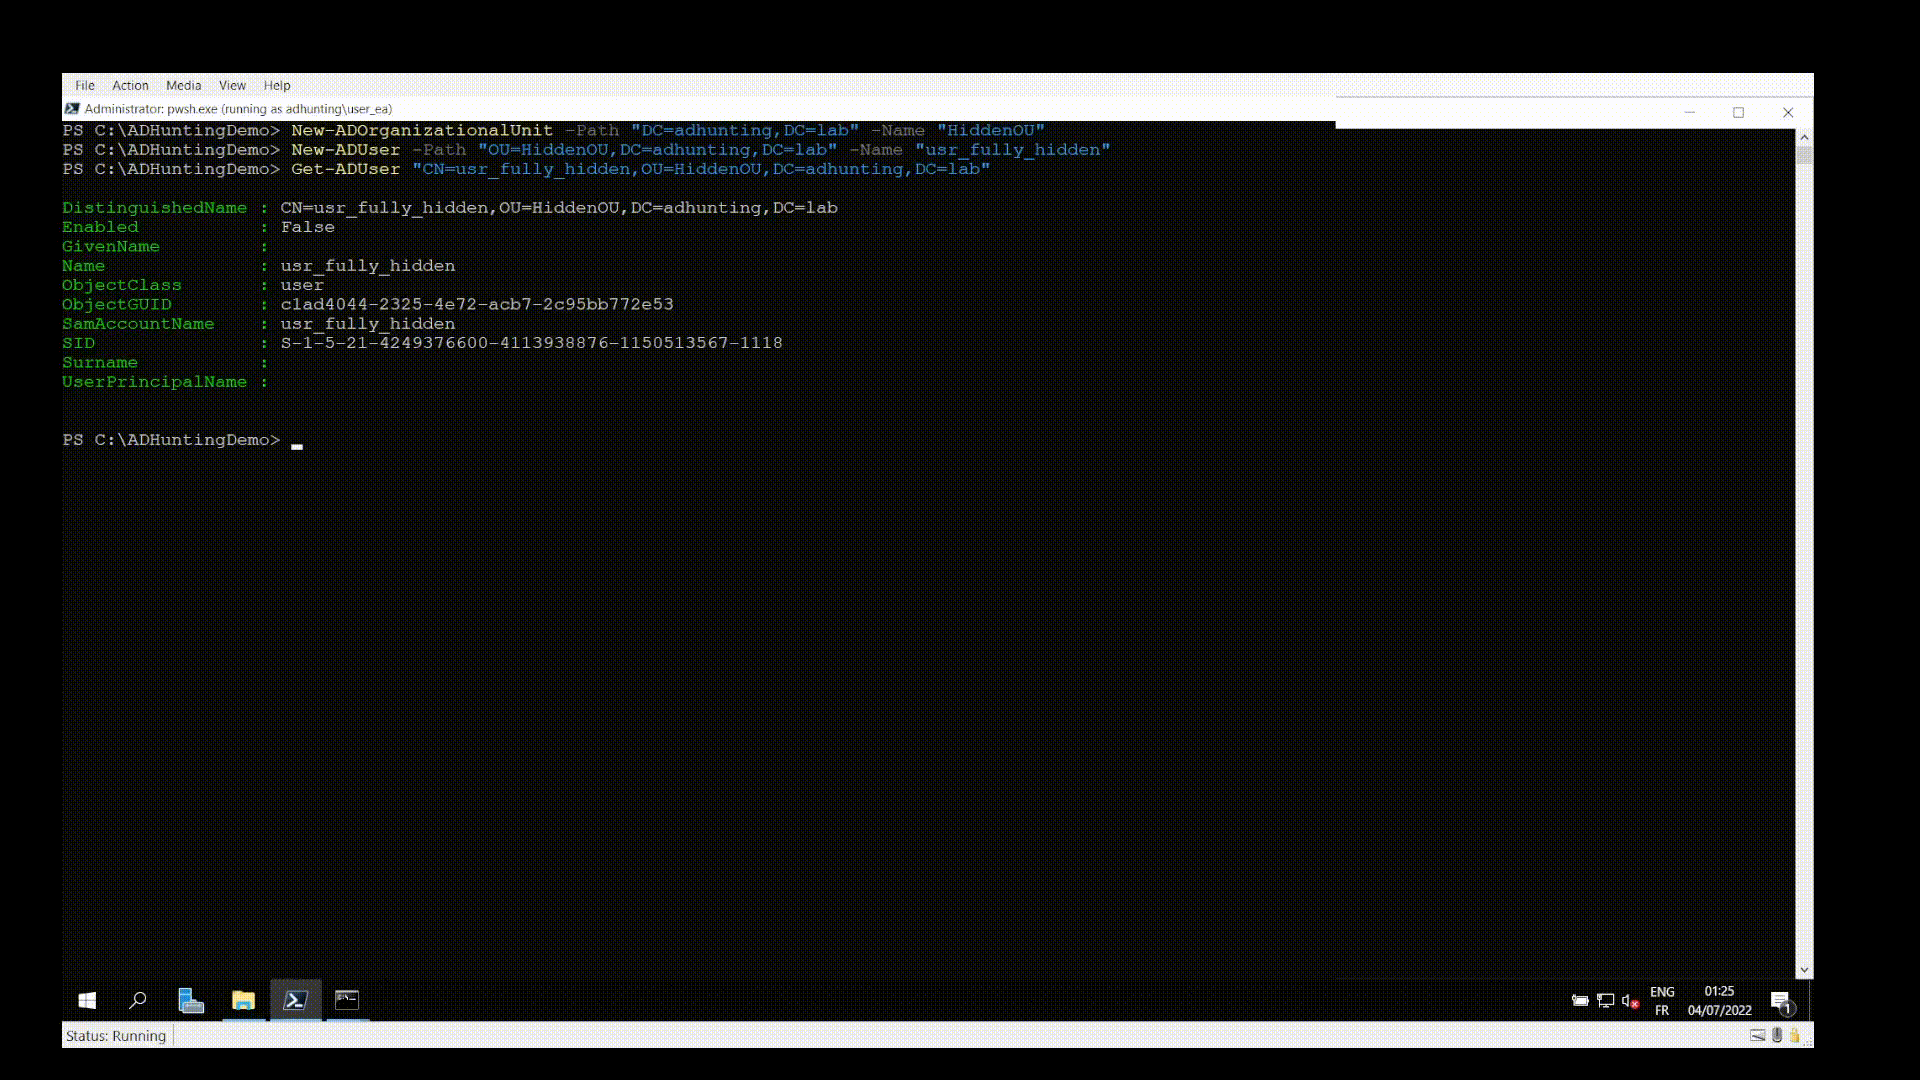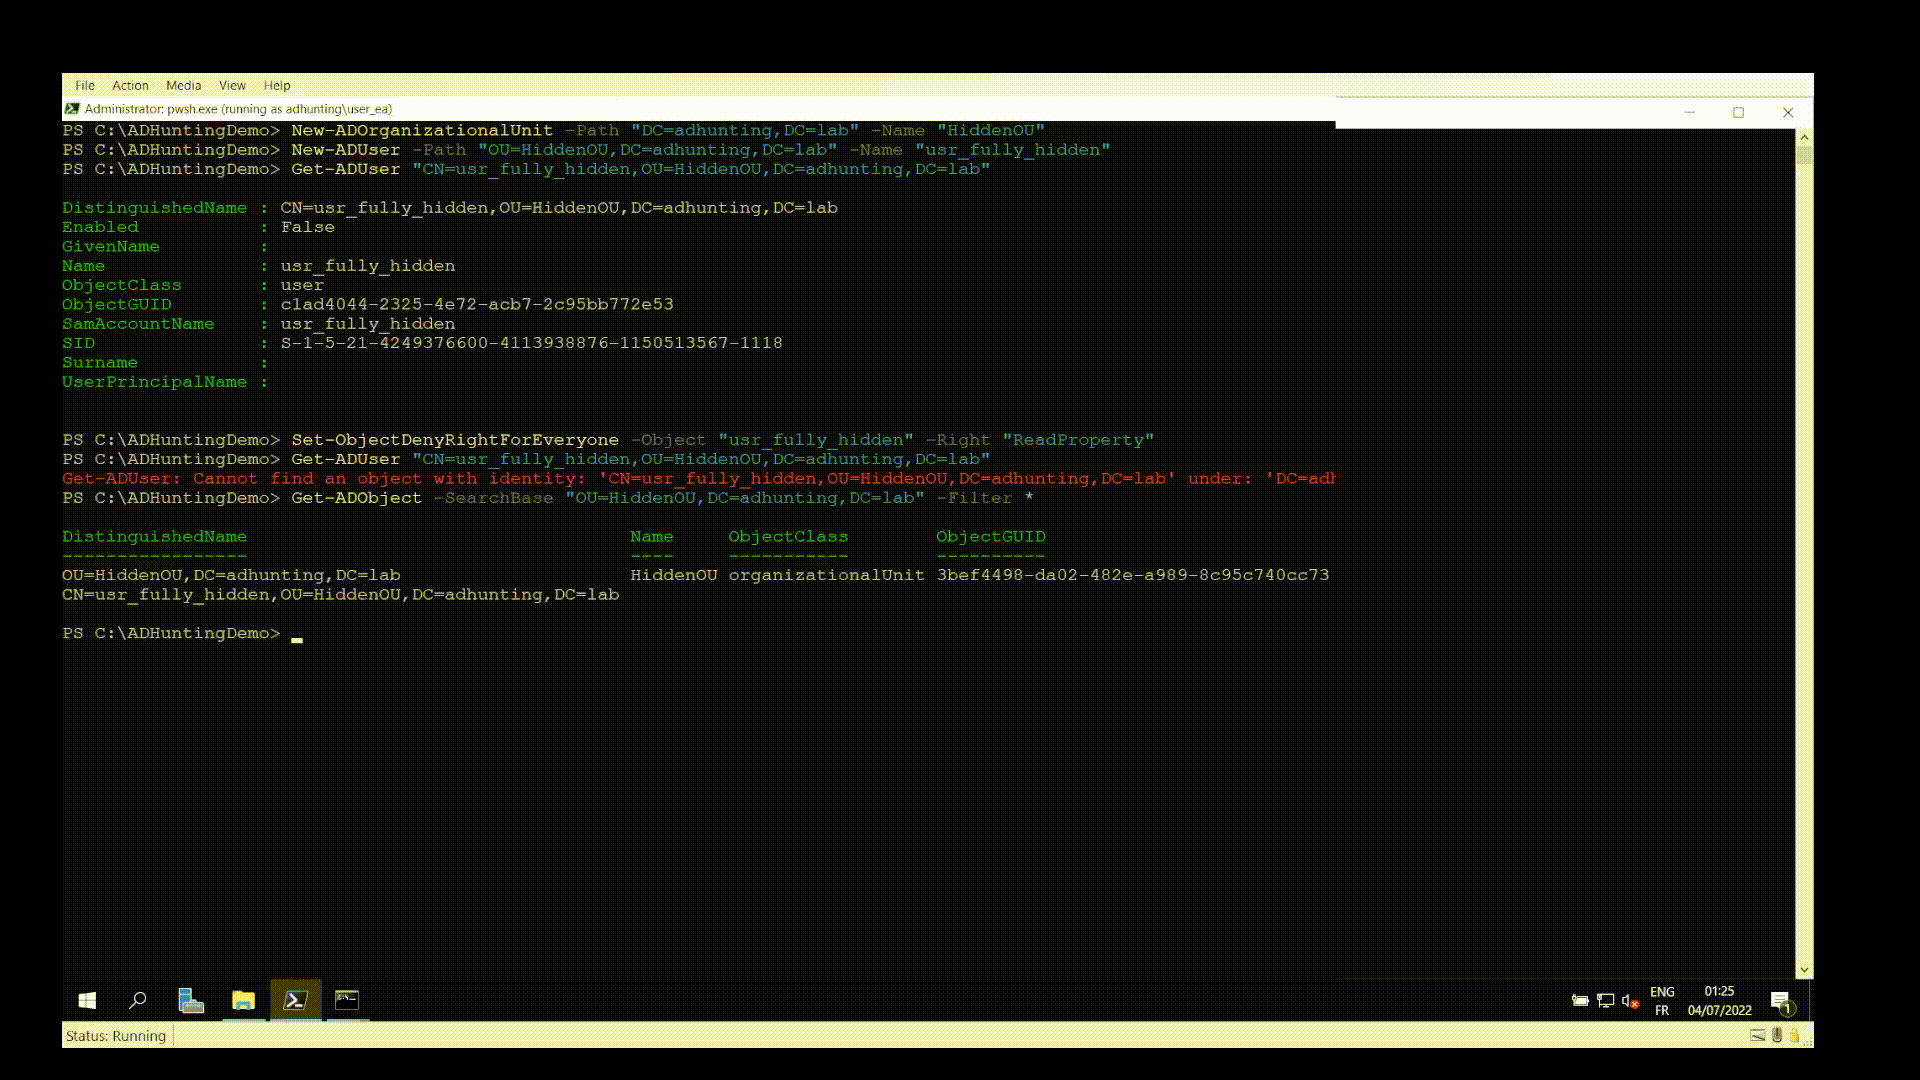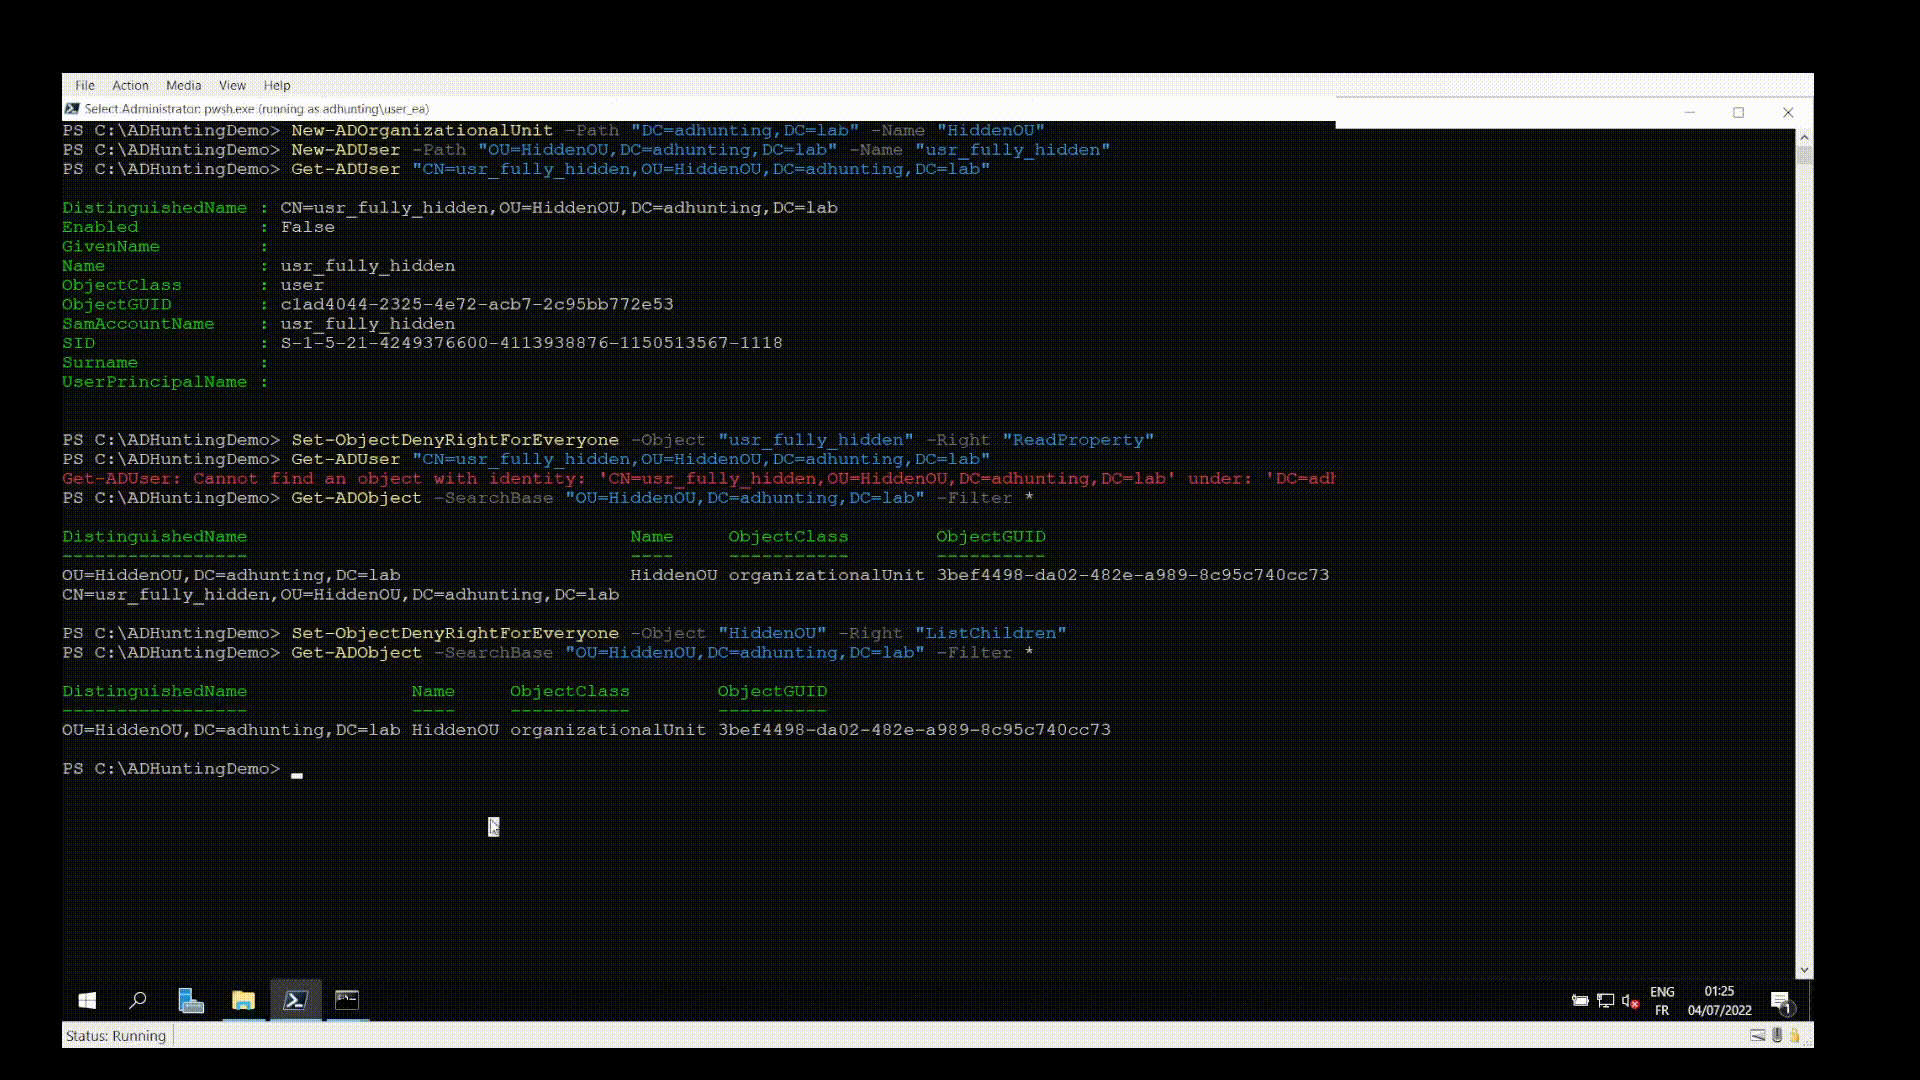 qazeer/farsightad
Active Directoryドメイン侵害後に脅威アクターが展開した(可能性のある)永続化メカニズムの発見を支援することを目的としたPowerShellスクリプト
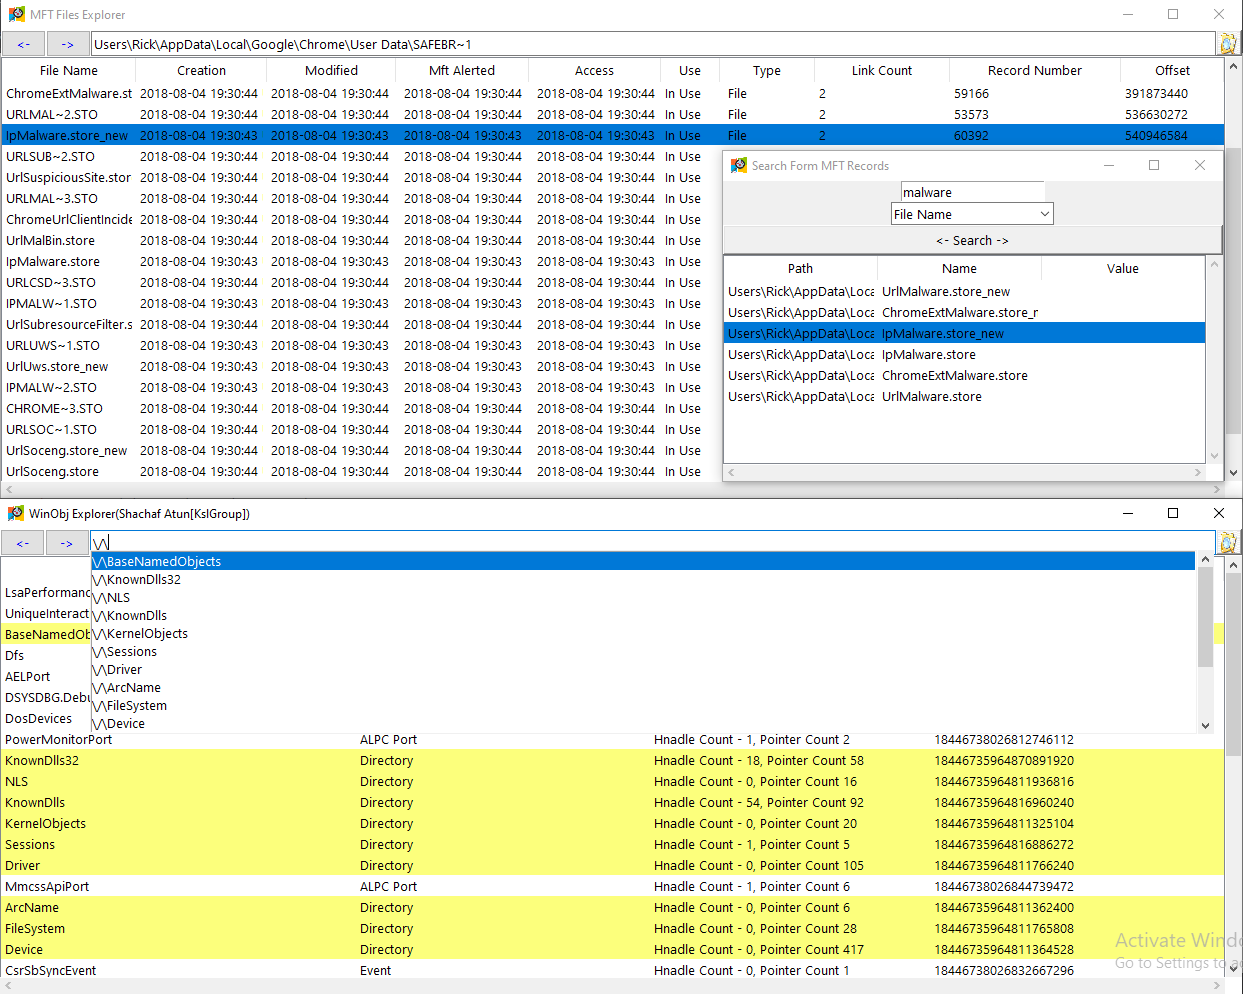 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 ashemery/anti-forensics
アンチフォレンジック技術を追跡するためのリポジトリ
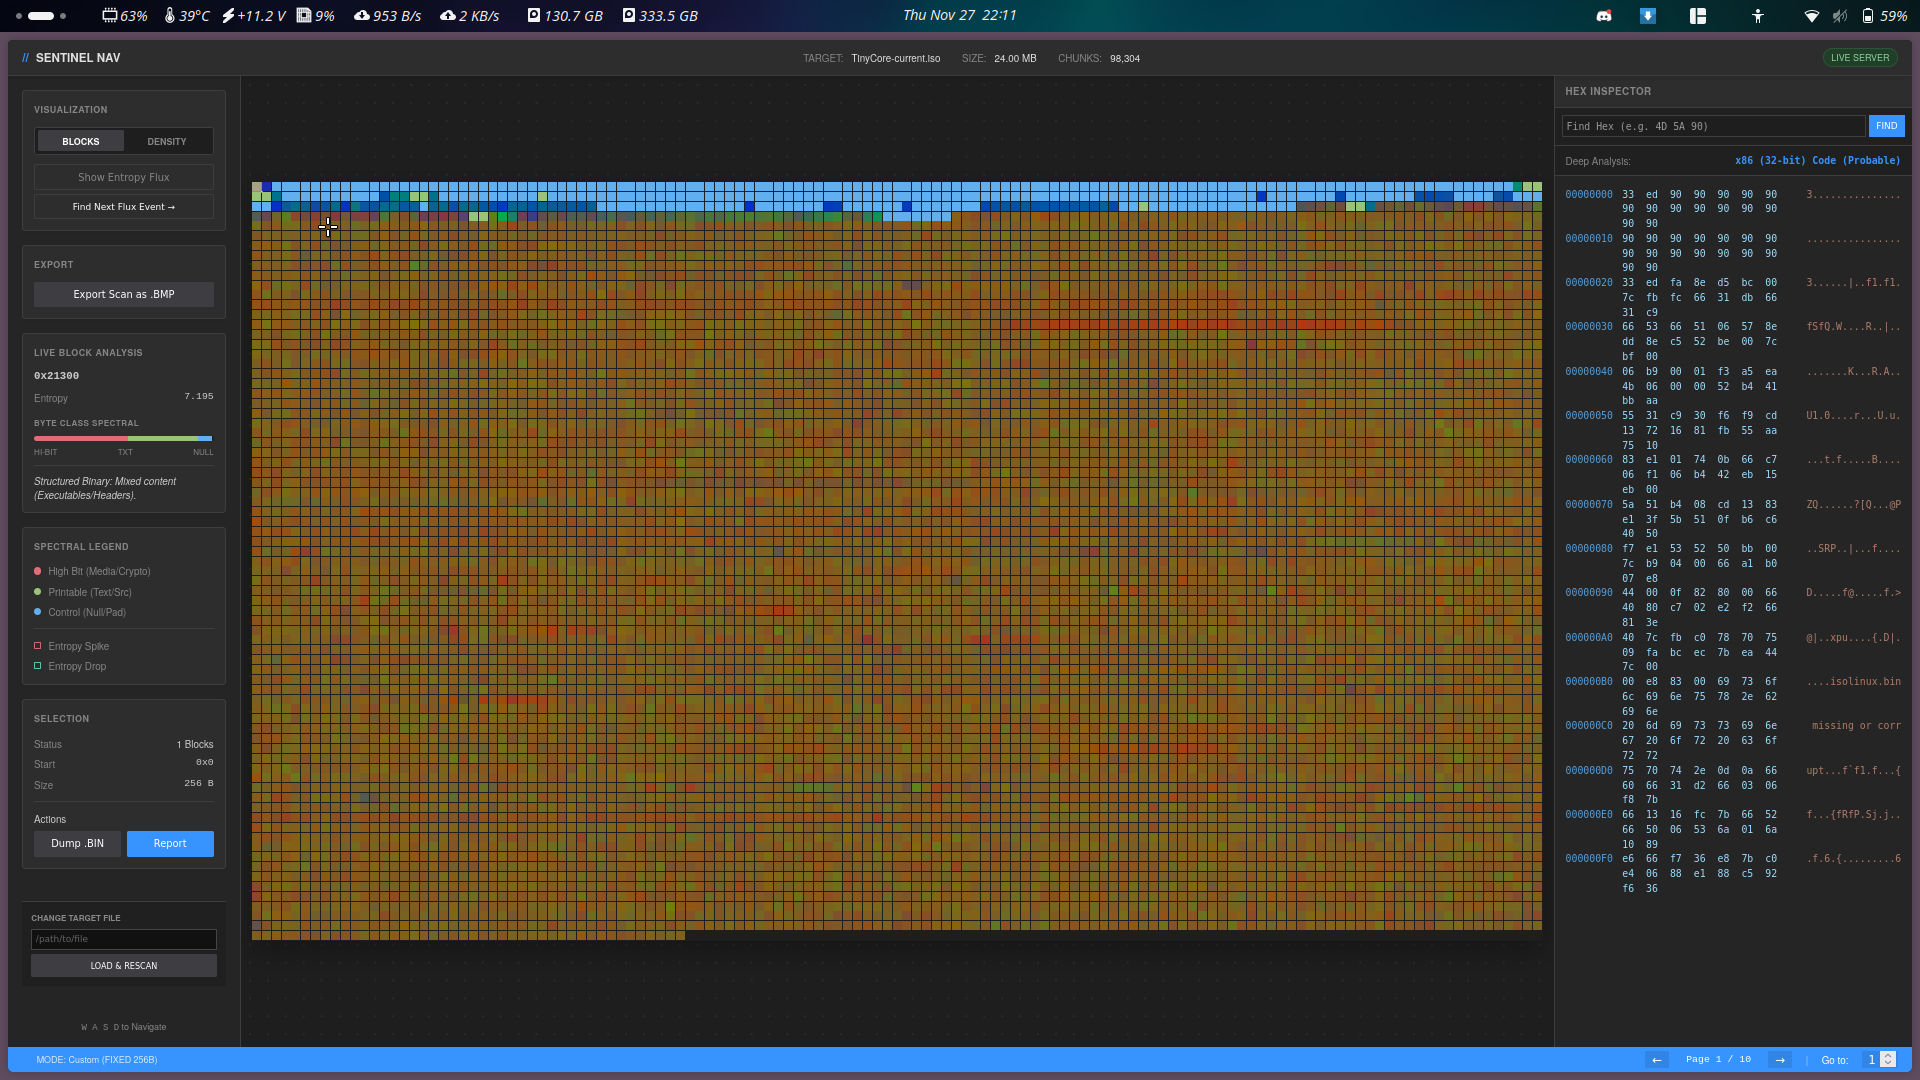 smolfiddle/sentinelnav
SentinelNav: 依存関係ゼロ、ピュアPythonのバイナリ可視化とフォレンジックツール。
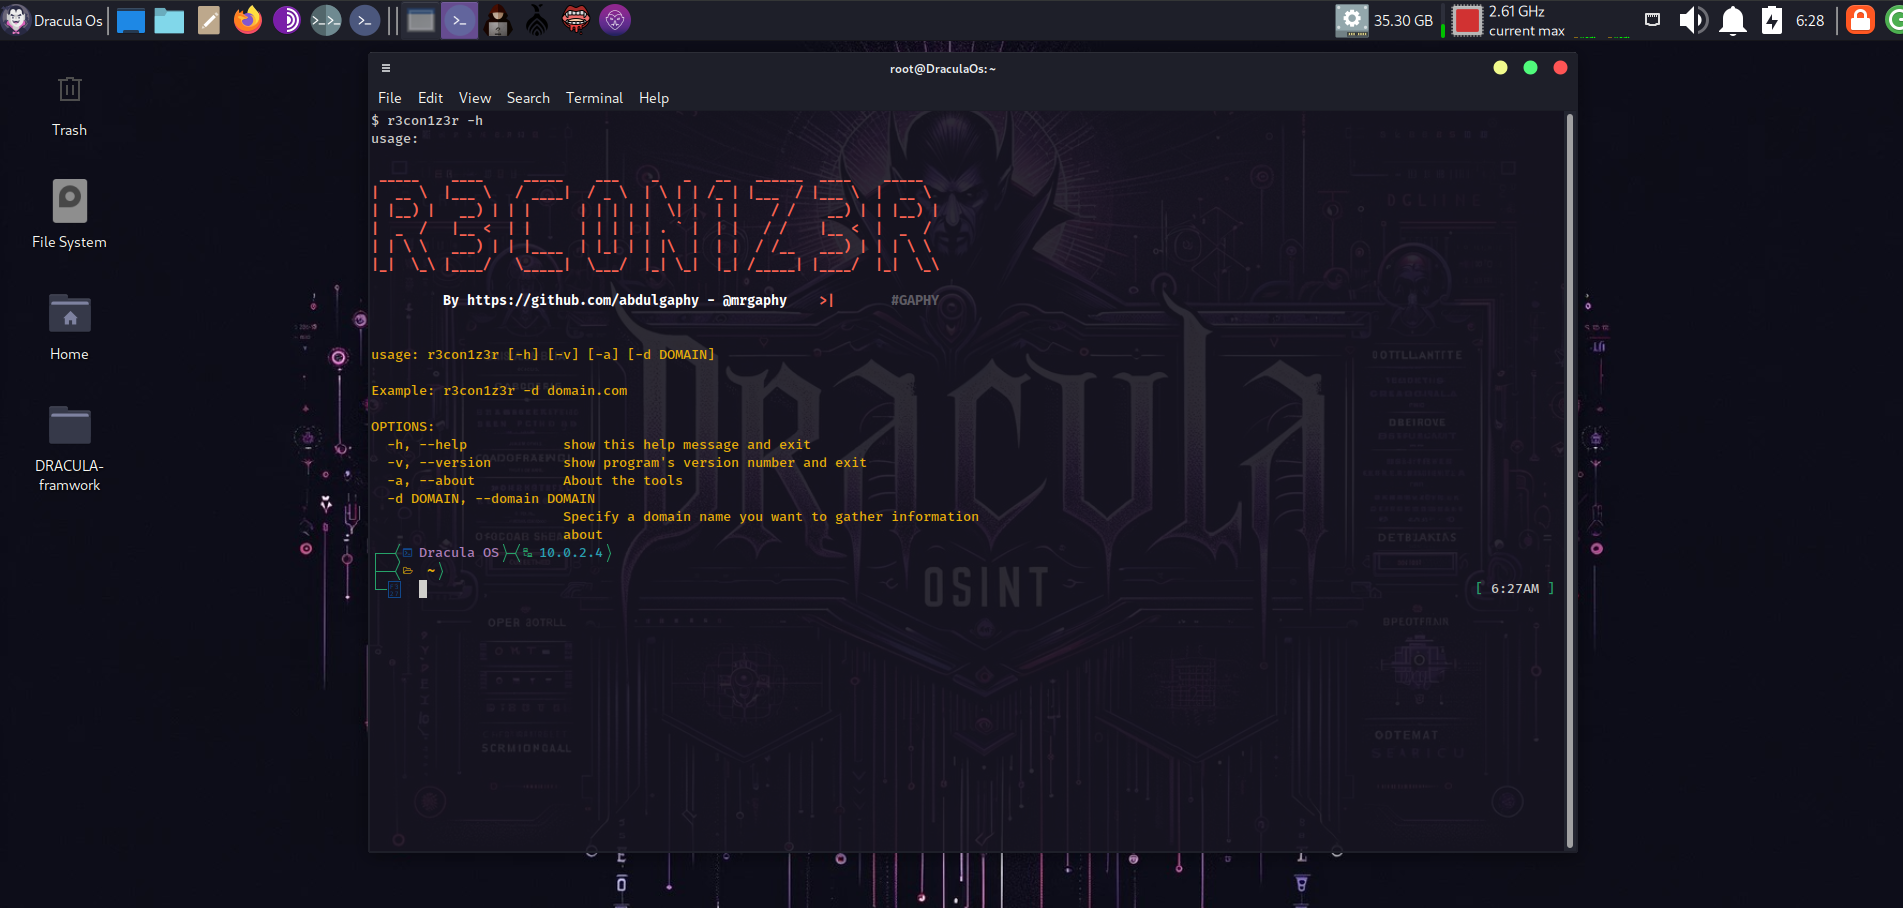 emrekybs/draculaos
Dracula OSは、OSINT(オープンソースインテリジェンス)およびサイバーインテリジェンスミッションのために綿密に設計されたLinuxオペレーティングシステムです。
 tylabs/qs_old
オフィス文書内のストリームをスキャンするためのコマンドラインツール、およびxor db攻撃
 hiddenillusion/nomorexor
頻度分析によりファイルの256バイトXORキーの推測を支援するツール
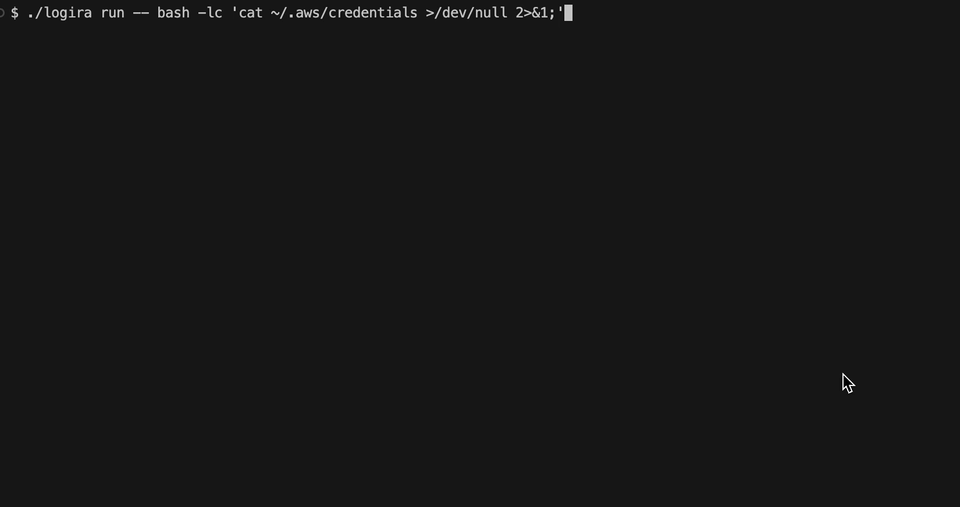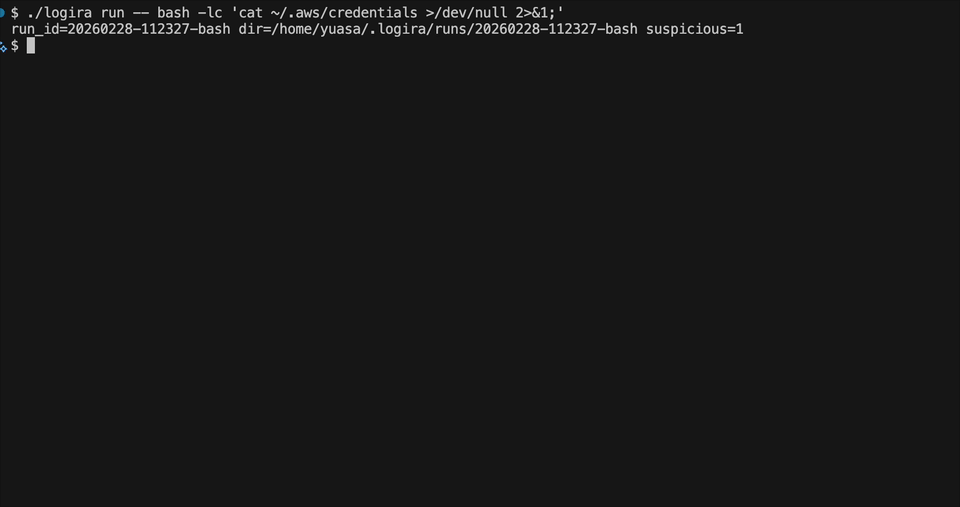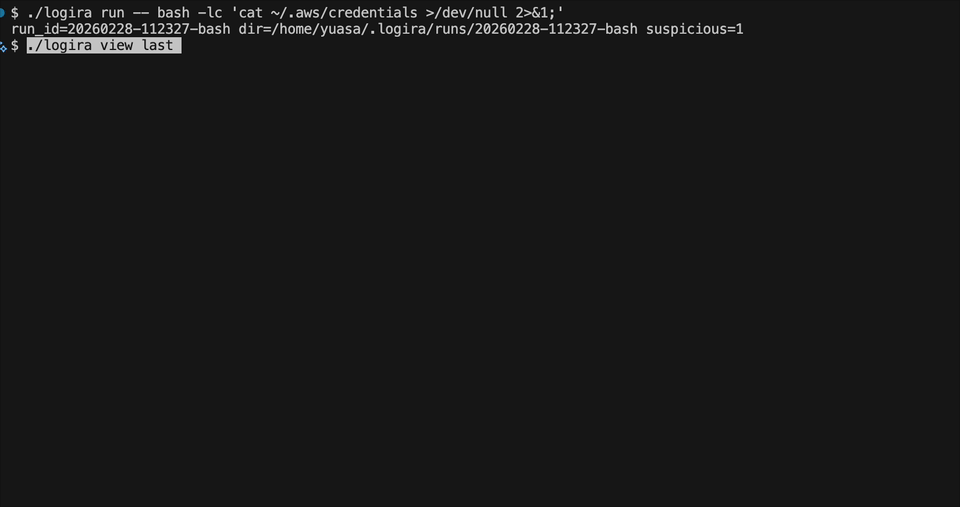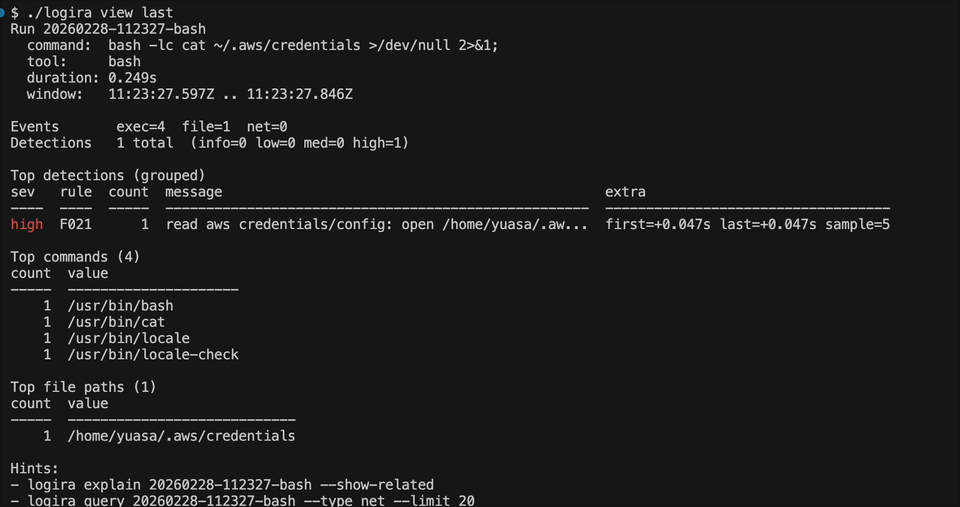 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 velocidex/linpmem
物理メモリ取得のためのLinuxカーネルドライバ。予約メモリやメモリホールを含む任意の物理アドレスへの読み取りアクセスを可能にし、CR3情報と仮想アドレスから物理アドレスへの変換サービスを提供します。
 pan-unit42/dotnetfile
.NETアセンブリ内のCLR/PEメタデータを解析するためのPythonライブラリ。ストリームとハッシュフィンガープリントを公開し、マルウェア解析と脅威ハンティングを支援します。
 puckblush/tofu
Linux向けWindowsオフラインファイルシステムハッキングツール