
予測不能な自動化のためのOSレベルのランタイム監査。
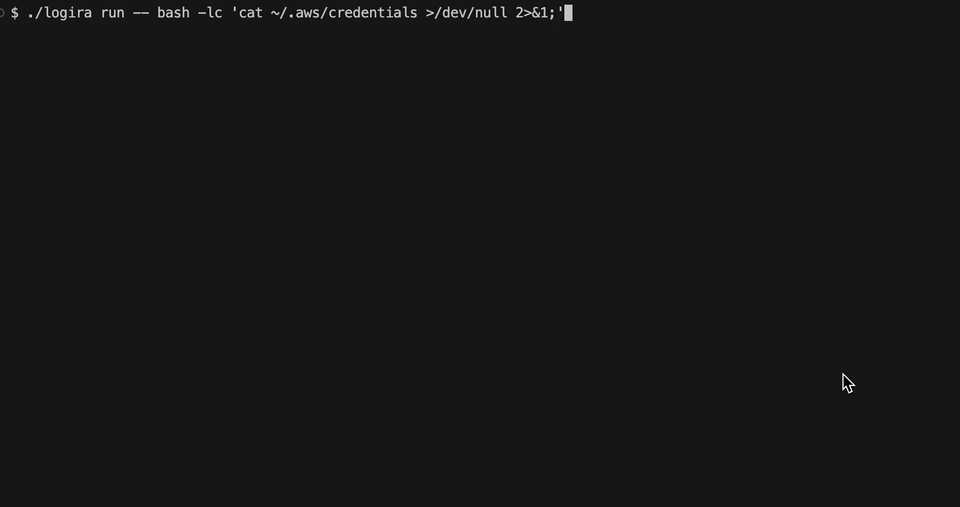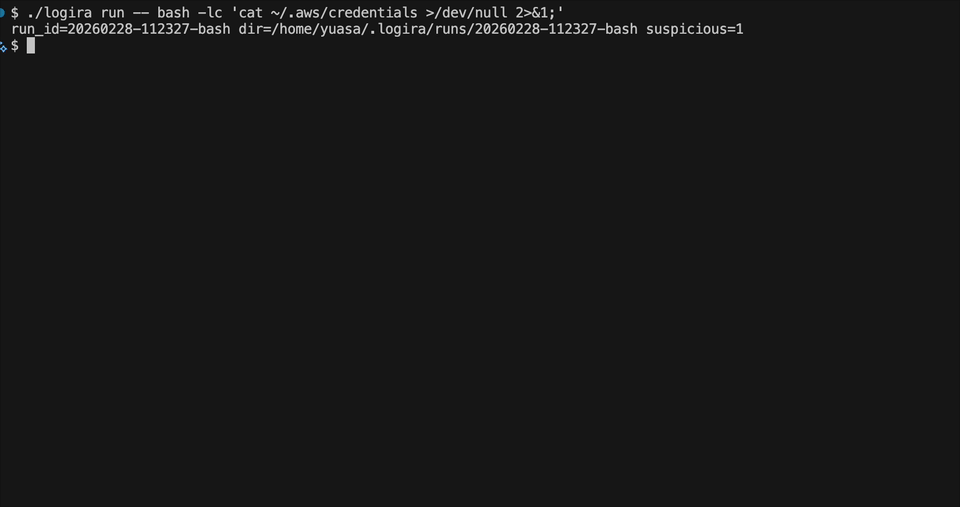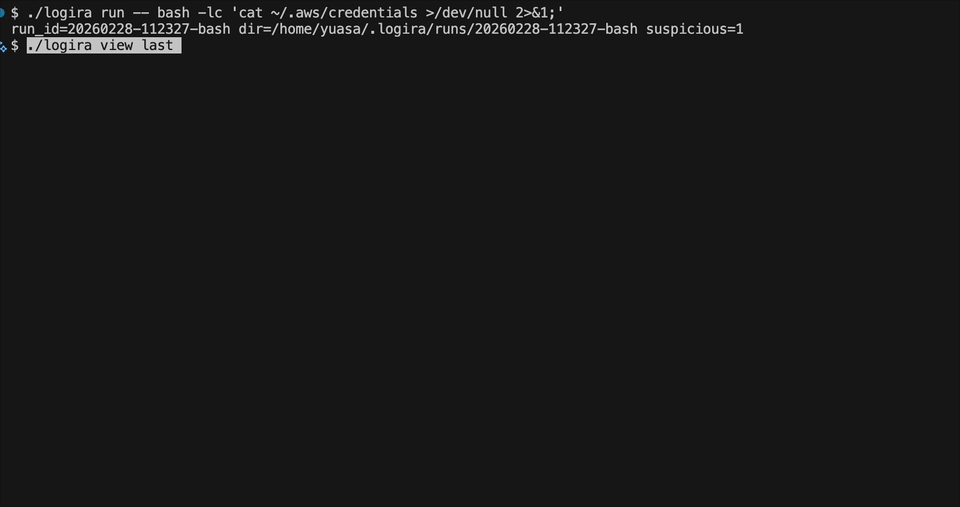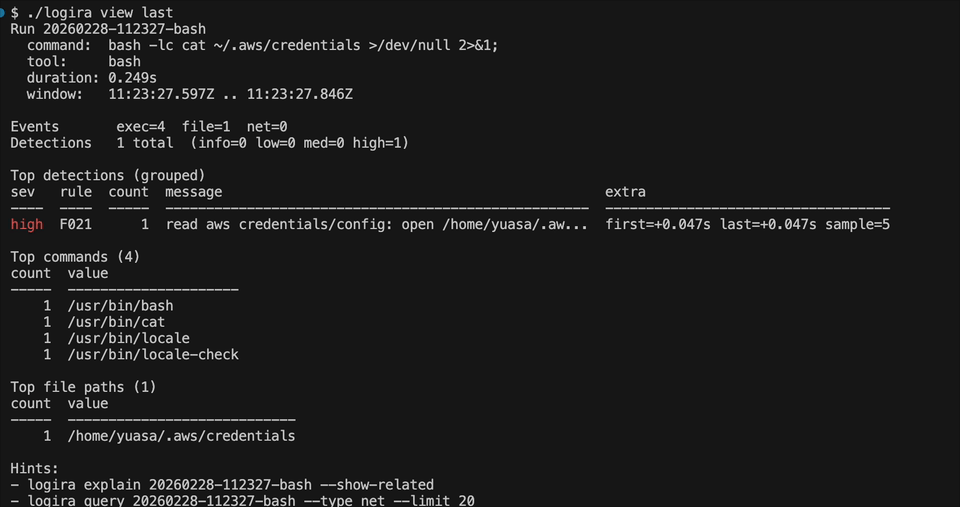
logira は、eBPF を介してランタイムの exec、file、net イベントを記録する、監視専用の Linux CLI です。AI エージェントの実行やその他の形態の自動化の際に実際に何が起きたのかを可視化するのに役立ち、監査、実行後のレビュー、検索、検出トリアージのための実行単位のローカルストレージを備えています。
codex --yolo や claude --dangerously-skip-permissions)。logira には、AI エージェントの実行を監査することを目的とした、意見を反映した監視専用のデフォルトルールセットが含まれています。
また、logira run --rules <file> を使って実行単位の独自ルール YAML を追加することもできます。
~/.ssh、~/.aws、kube/gcloud/docker の設定、.netrc、.git-credentials、レジストリの認証情報。.netrc、.git-credentials。/etc 配下への書き込み、systemd ユニット、cron、ユーザーの自動起動エントリ、シェル起動ファイル。/tmp、/dev/shm、/var/tmp 配下に作成される実行可能ファイル。curl|sh、wget|sh、トンネリング/リバースシェルツールとそのフラグ、シェルのヒントを伴う base64 デコード。rm -rf、git clean -fdx、find -delete、mkfs、terraform destroy などのコマンド。オプション1. 便利なスクリプトを使ってインストール:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
Option2. リリースtarballからの手動インストール:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
再インストール / アップグレード後:
install.sh が systemctl enable --now を実行します)。logirad を再起動してください。sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
ビルド:
make build
ルートデーモンを起動します(トレースに必要):
sudo ./logirad
ルートデーモンをバックグラウンドで実行するには、packaging/systemd/logirad.service からユニットファイルをインストールします。
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
監査対象のエージェントを通常ユーザーとして実行します(イベントは自動的に保存されます):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
Codex CLI を実行します:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
Claude Code CLI を実行します:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
実行一覧:
./logira runs
最後の実行を表示して説明します:
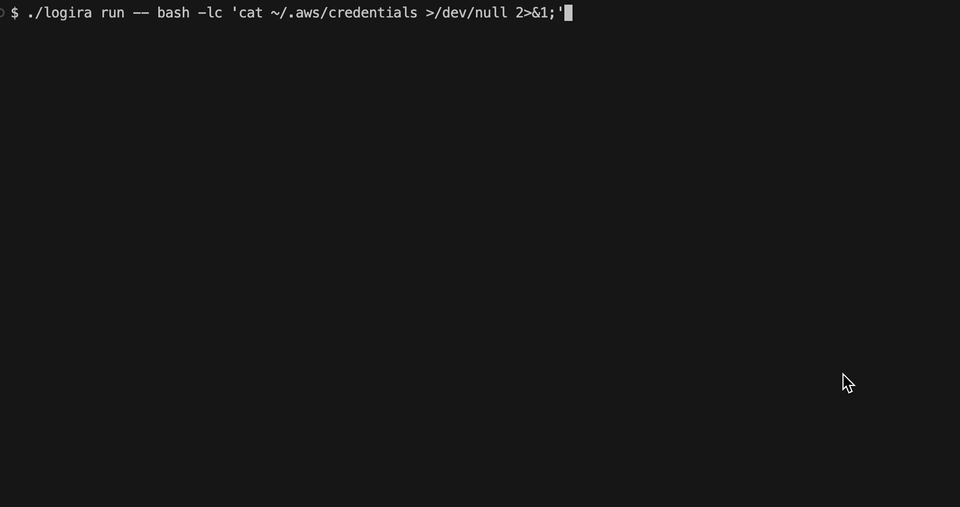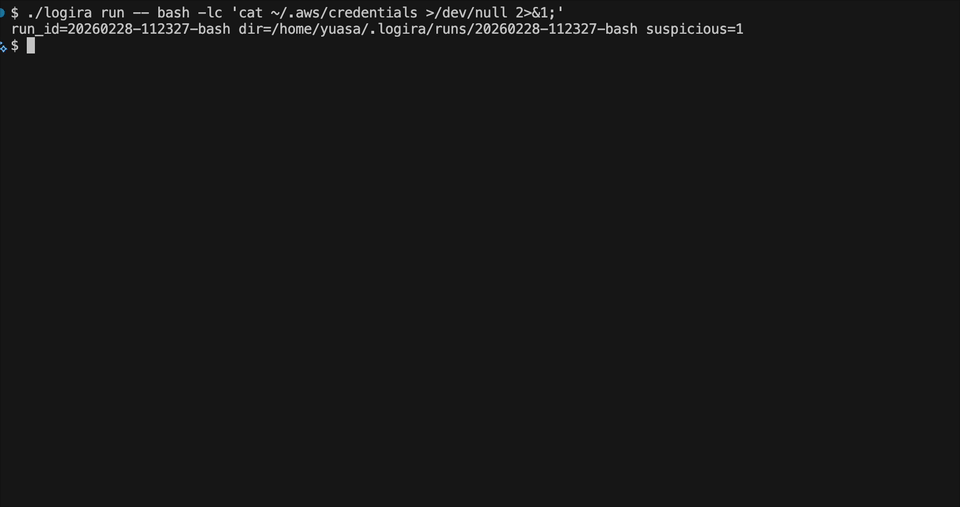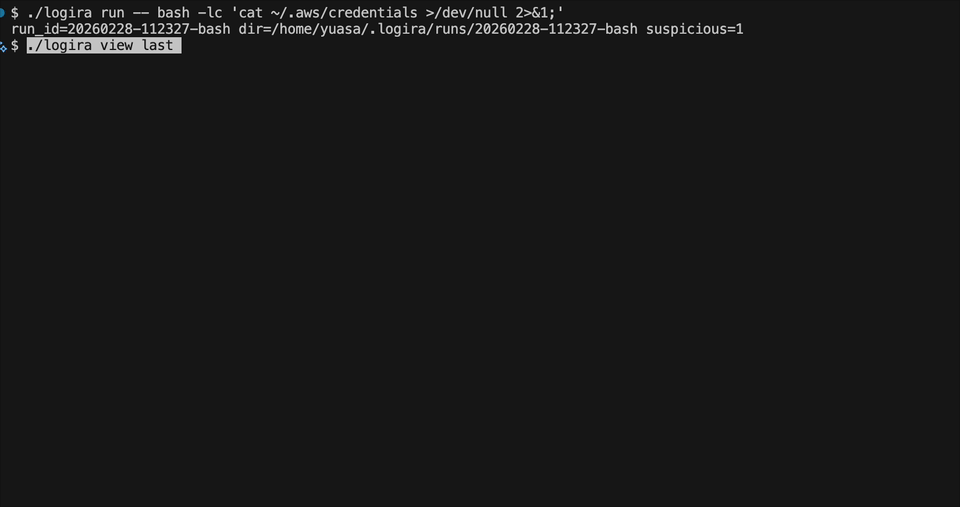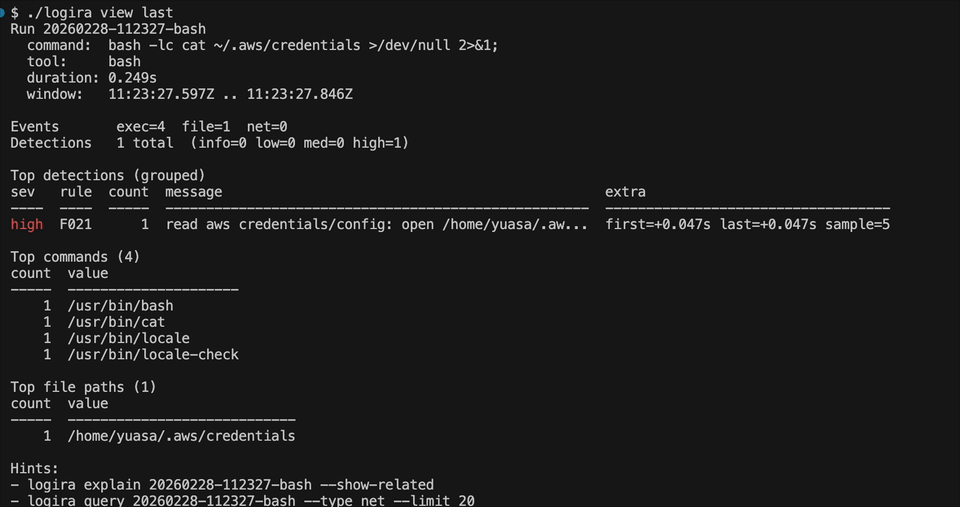
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
クエリイベント:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: 監査下でコマンドを実行し、新しい実行を自動保存しますlogira runs: 保存された実行の一覧を表示しますlogira view [last|<run-id>]: ダッシュボードを実行します(従来のテキスト表示には --raw を使用)logira query [last|<run-id>] [filters...]: タイプ別のテーブル出力でイベントを検索しますlogira explain [last|<run-id>]: デフォルトで検出結果をグループ化します(--show-related、--drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: 観測された1つの実行系譜を再構築しますlogira report [last|<run-id>] [--exec-seq <seq>]: スタンドアロンのオフラインHTML監査レポートを生成しますRunには、キャプチャセッションで保持された観測が含まれます。プロセスグラフは、そのRun内で観測されたタスクの識別情報と関係を再構築します。実行エピソードは1つのexecを選択し、forkのみのタスクや後続の実行ファイル置換を含む、その観測された子孫を追跡します。
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json
エピソードは帰属可能なファイル/ネットワーク証拠を報告し、不確実な観察、無関係な観察、帰属不能な観察を明示的に区別します。祖先と兄弟はメンバーにはなりません。祖先情報の欠落や空のアクティビティは、非アクティブであることを証明するものではありません。これはオフラインの汎用OS分析であり、エージェントランタイムから独立しており、セキュリティや意図に関する判断は行いません。
安定した出力形式、レガシーの制限事項、およびシェル/子孫の例については、エピソードの識別、帰属、カウント、およびJSONセマンティクスを参照してください。
実行を選択せずにRun Overviewを生成します:
./logira report last
観測された実行シーケンスを選択して、その実行エピソードを追加します:
./logira query last --type exec
./logira report last --exec-seq 12 --output ./audit.html
レポートはCSSを埋め込んだ単一のオフラインHTMLファイルであり、外部のランタイム依存関係はありません。レポートはEpisodeの帰属と不確実性の境界を保持し、キャプチャの制限を示し、保持されたソースイベントへのCLIハンドオフを含みます。機密性の高いコマンド、パス、ネットワーク宛先を含む場合があります。
レポートモード、証拠のセマンティクス、表示制限、プライバシーに関するガイダンス、出力ファイルの動作については、スタンドアロンHTML監査レポートを参照してください。
internal/detect/rules/default_rules.yaml)logira run --rules <yaml-file> で追加できますexamples/rules/README.md--watch は非推奨の互換性のみですデフォルトのホームディレクトリ:~/.logira(上書き:LOGIRA_HOME)
各実行は次の場所に保存されます:
~/.logira/
  runs/<run-id>/
    events.jsonl
    index.sqlite
    meta.json
run-id 形式: YYYYMMDD-HHMMSS-<tool>
docs/jsonl.mddocs/sqlite.mddocs/rules.mddocs/reports.mddocs/development.mdlogirad は systemd 配下で実行されることを想定しています)。logira status で確認できます)。logirad の実行が必要です。logira run 自体は sudo を必要としません。LOGIRA_EXEC_BPF_OBJ / LOGIRA_NET_BPF_OBJ / LOGIRA_FILE_BPF_OBJ を設定してください。インストーラーは以下を配置します:
/usr/local/bin/logira、/usr/local/bin/logirad/usr/local/lib/logira/bpf//etc/systemd/system/logirad.service/etc/logira/logirad.env(LOGIRA_EXEC_BPF_OBJ、LOGIRA_NET_BPF_OBJ、LOGIRA_FILE_BPF_OBJ を設定)






