#1
 malwaretech/hiddendesktop
非表示デスクトップの作成と列挙。
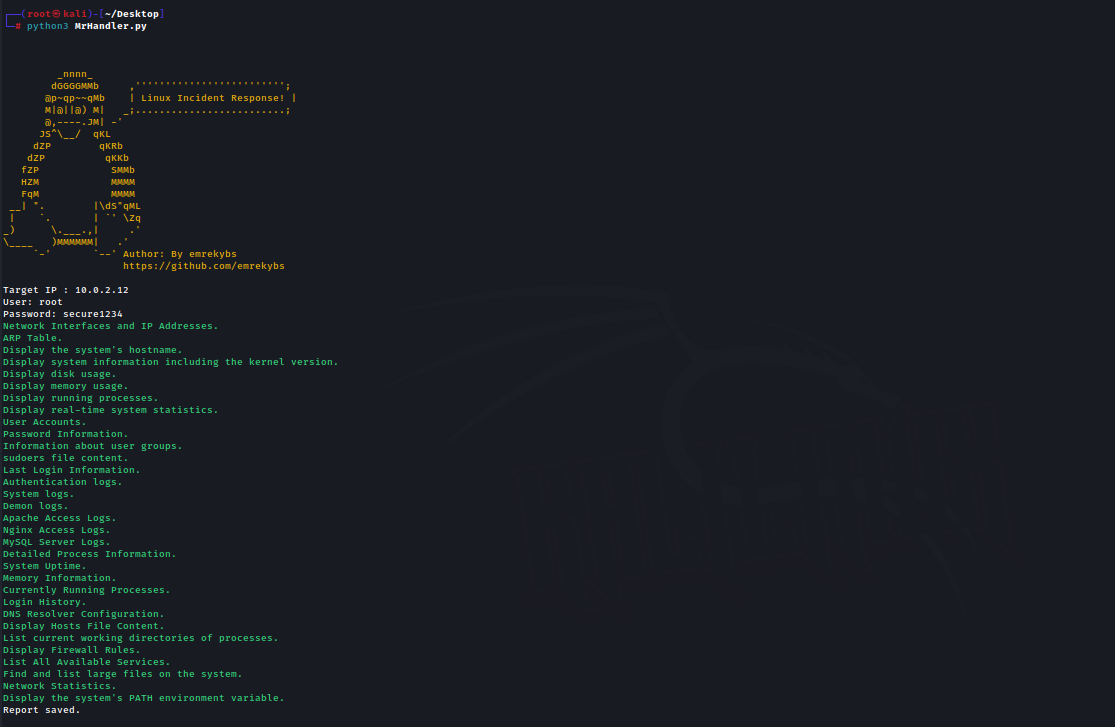 emrekybs/mrhandler
SSHベースのLinuxインシデント対応ツールで、診断コマンドを実行してネットワーク設定、ログ、ユーザーアカウント、プロセスを収集し、その結果を包括的なHTMLレポートにまとめてセキュリティアナリストに提供します。
 ctrlaltint3l/intelligence
マルウェアサンプル、脅威インテリジェンス、IOC、セキュリティツールログの集中リポジトリであり、脅威調査やインシデント対応ワークフローを支援します。
 stealth/psc
E2E暗号化によるマルチホップttyセッションまたはポートシェル + TCP/UDPポートフォワーディング
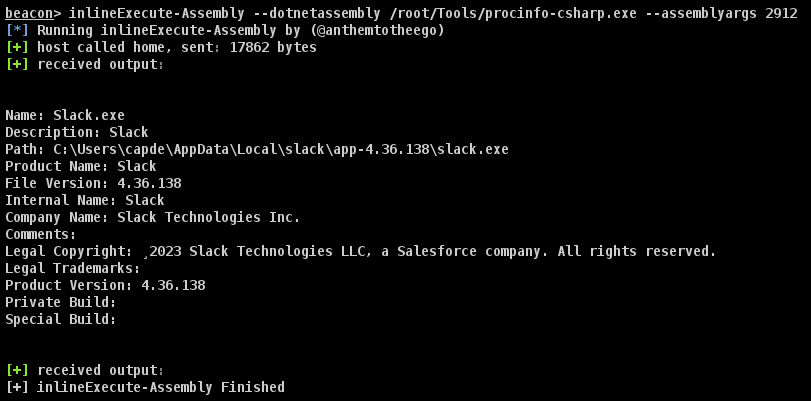 mlcsec/proctools
Windowsプロセスから情報を抽出し、機密文字列をダンプするための小さなツールキット
 sh1n0g1/z9
イベントログからPowerShellベースのマルウェアアーティファクトを検出し、PowerShellスクリプトの静的解析を実行して悪意のある活動を特定します。
 google/hashr
GCP、AWS、およびローカルソースにわたるディスクイメージ、パッケージ、アーカイブからフォレンジックファイルハッシュセットを構築し、重複排除とDFIRワークフロー向けのPostgreSQL/Spannerエクスポートを備えています。
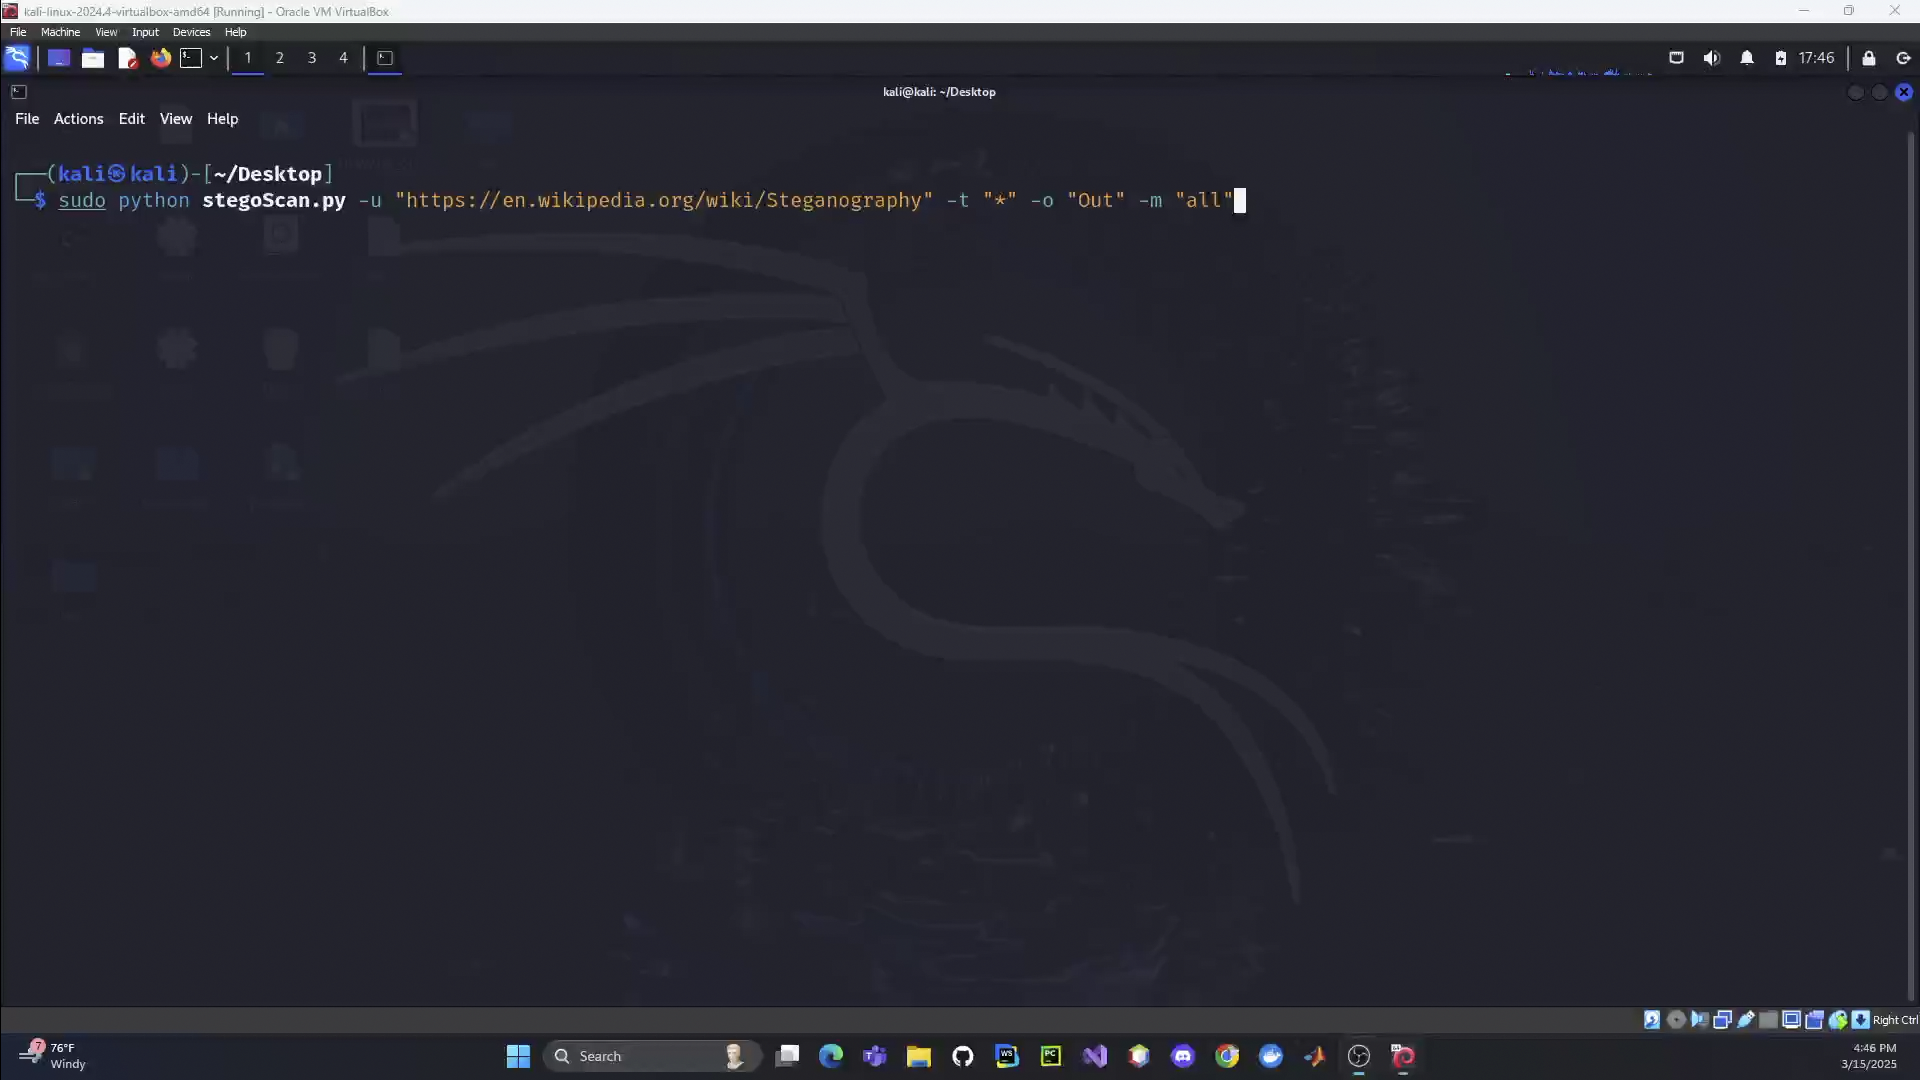 lcbower33/stegoscan
ステガノグラフィ検出の自動化ツール。画像、音声、PDF、バイナリにわたるAI駆動の物体/テキスト認識と深いファイル分析を使用して、ウェブサイト、ウェブサーバー、ローカルディレクトリをスキャンします。
 jstrosch/subparse
モジュール型マルウェア解析アーティファクト収集・相関フレームワーク
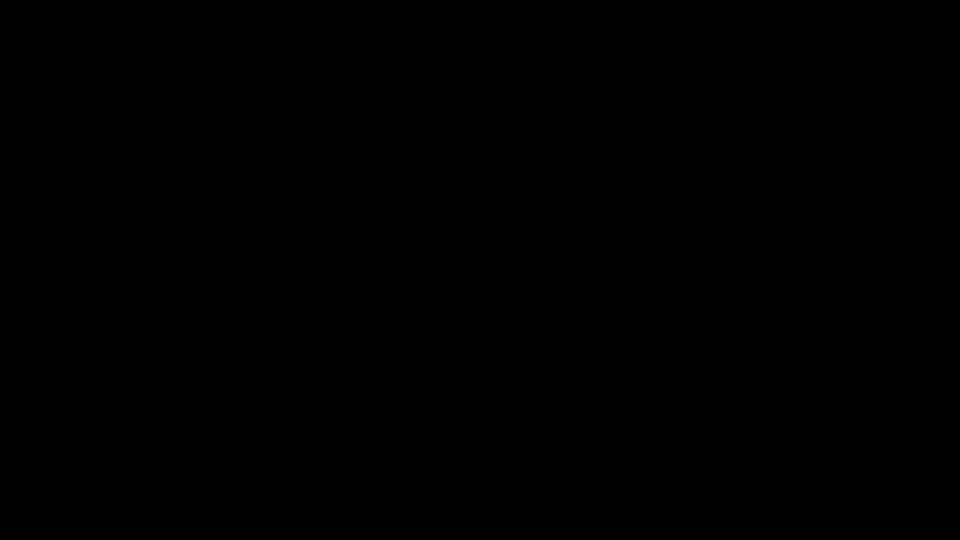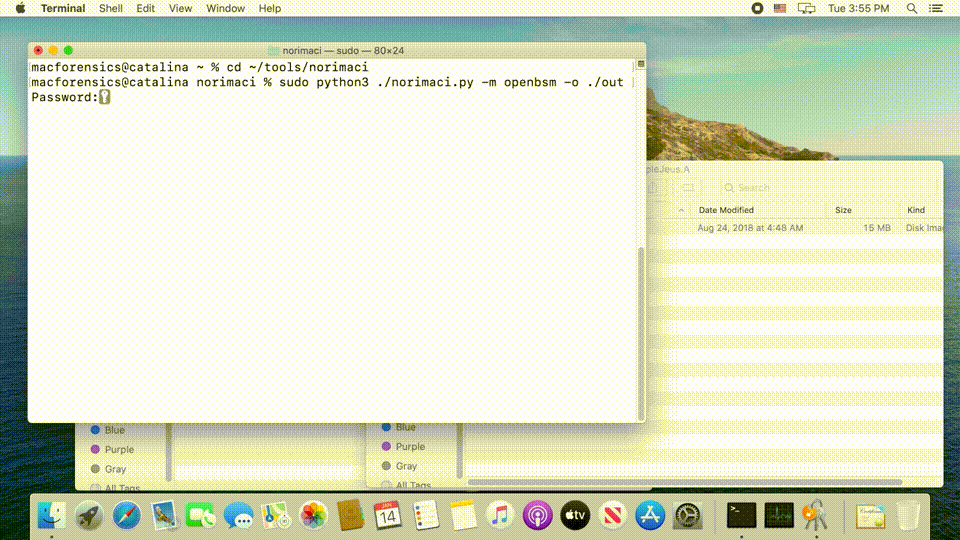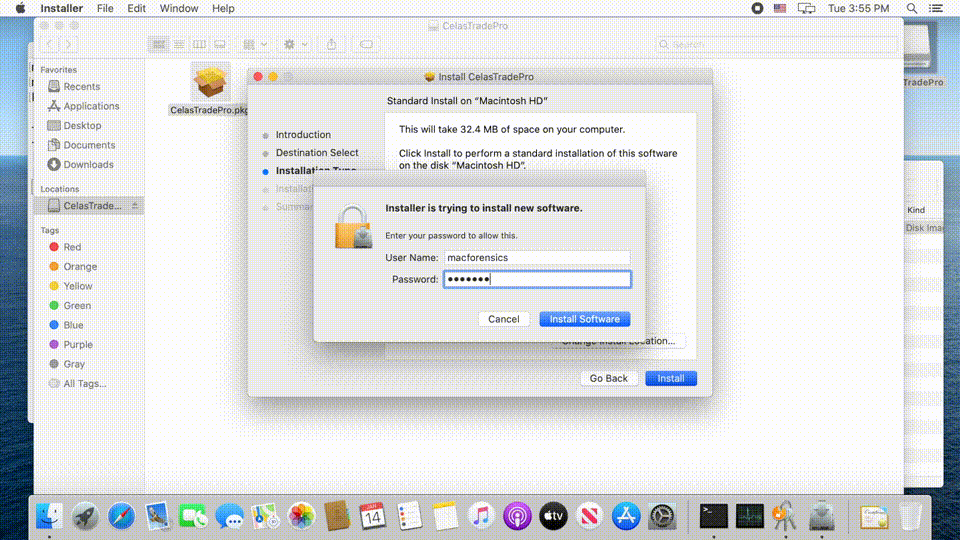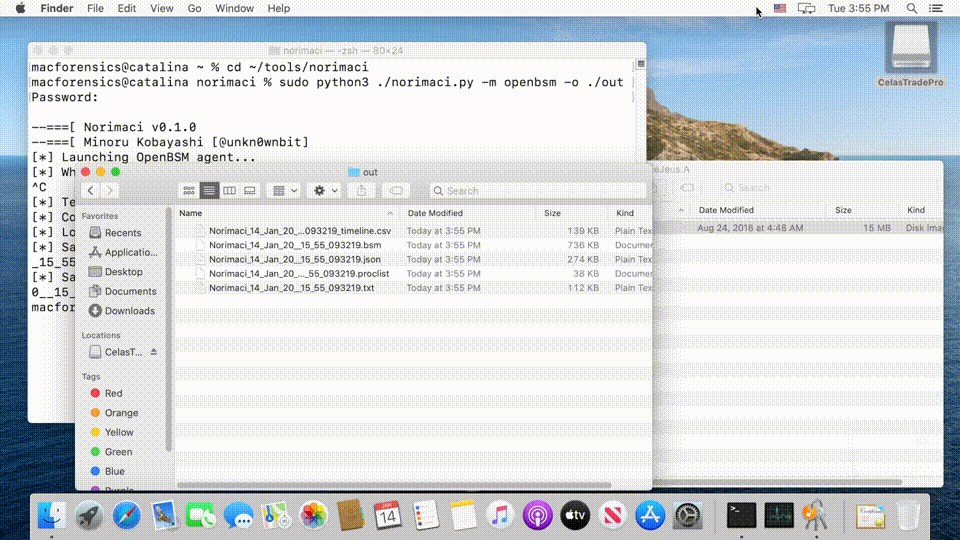 mnrkbys/norimaci
軽量なmacOSマルウェア解析サンドボックス。OpenBSMまたはMonitor.appを介してシステムアクティビティを監視し、ファイル、プロセス、ネットワークイベントの詳細なレポートとタイムラインを生成します。
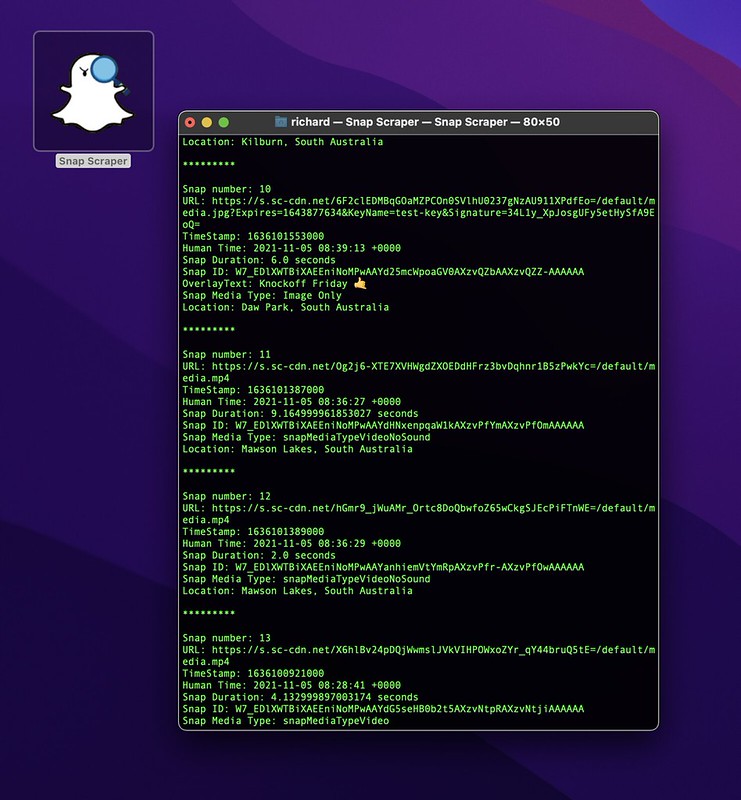 rhematt/snap-scraper
座標によるSnap Mapメディアの抽出とダウンロードを実現。OSINT、フォレンジック分析、研究向け。メタデータの記録と一括ダウンロードに対応。
 thomasareed/pict
潜在的に感染したmacOSエンドポイントからフォレンジックデータを収集し、ブラウザアーティファクト、永続化メカニズム、プロセス、ネットワーク構成をキャプチャするためのモジュール式インシデント対応ツールキット。
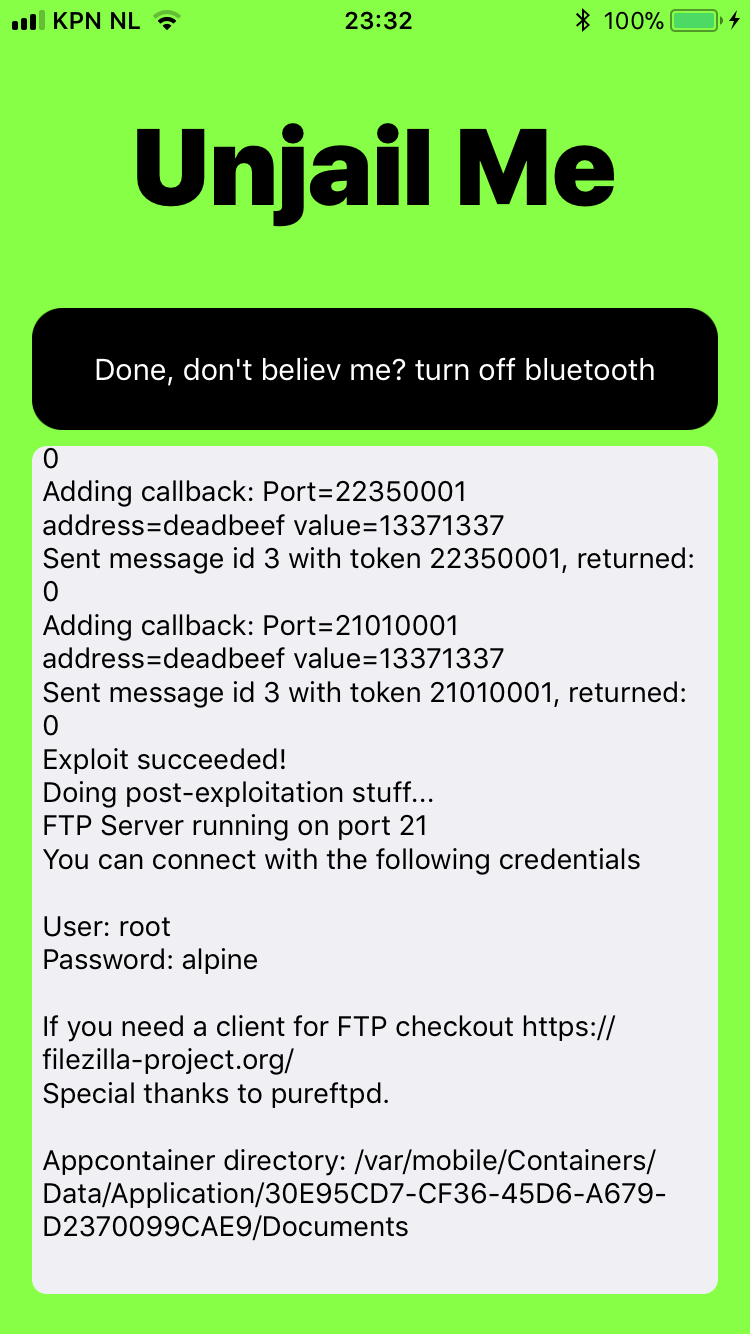 mtjailed/unjailme
Rani Idan (Zimperium) による概念実証 (CVE-2018-4087) に基づくサンドボックスエスケープ
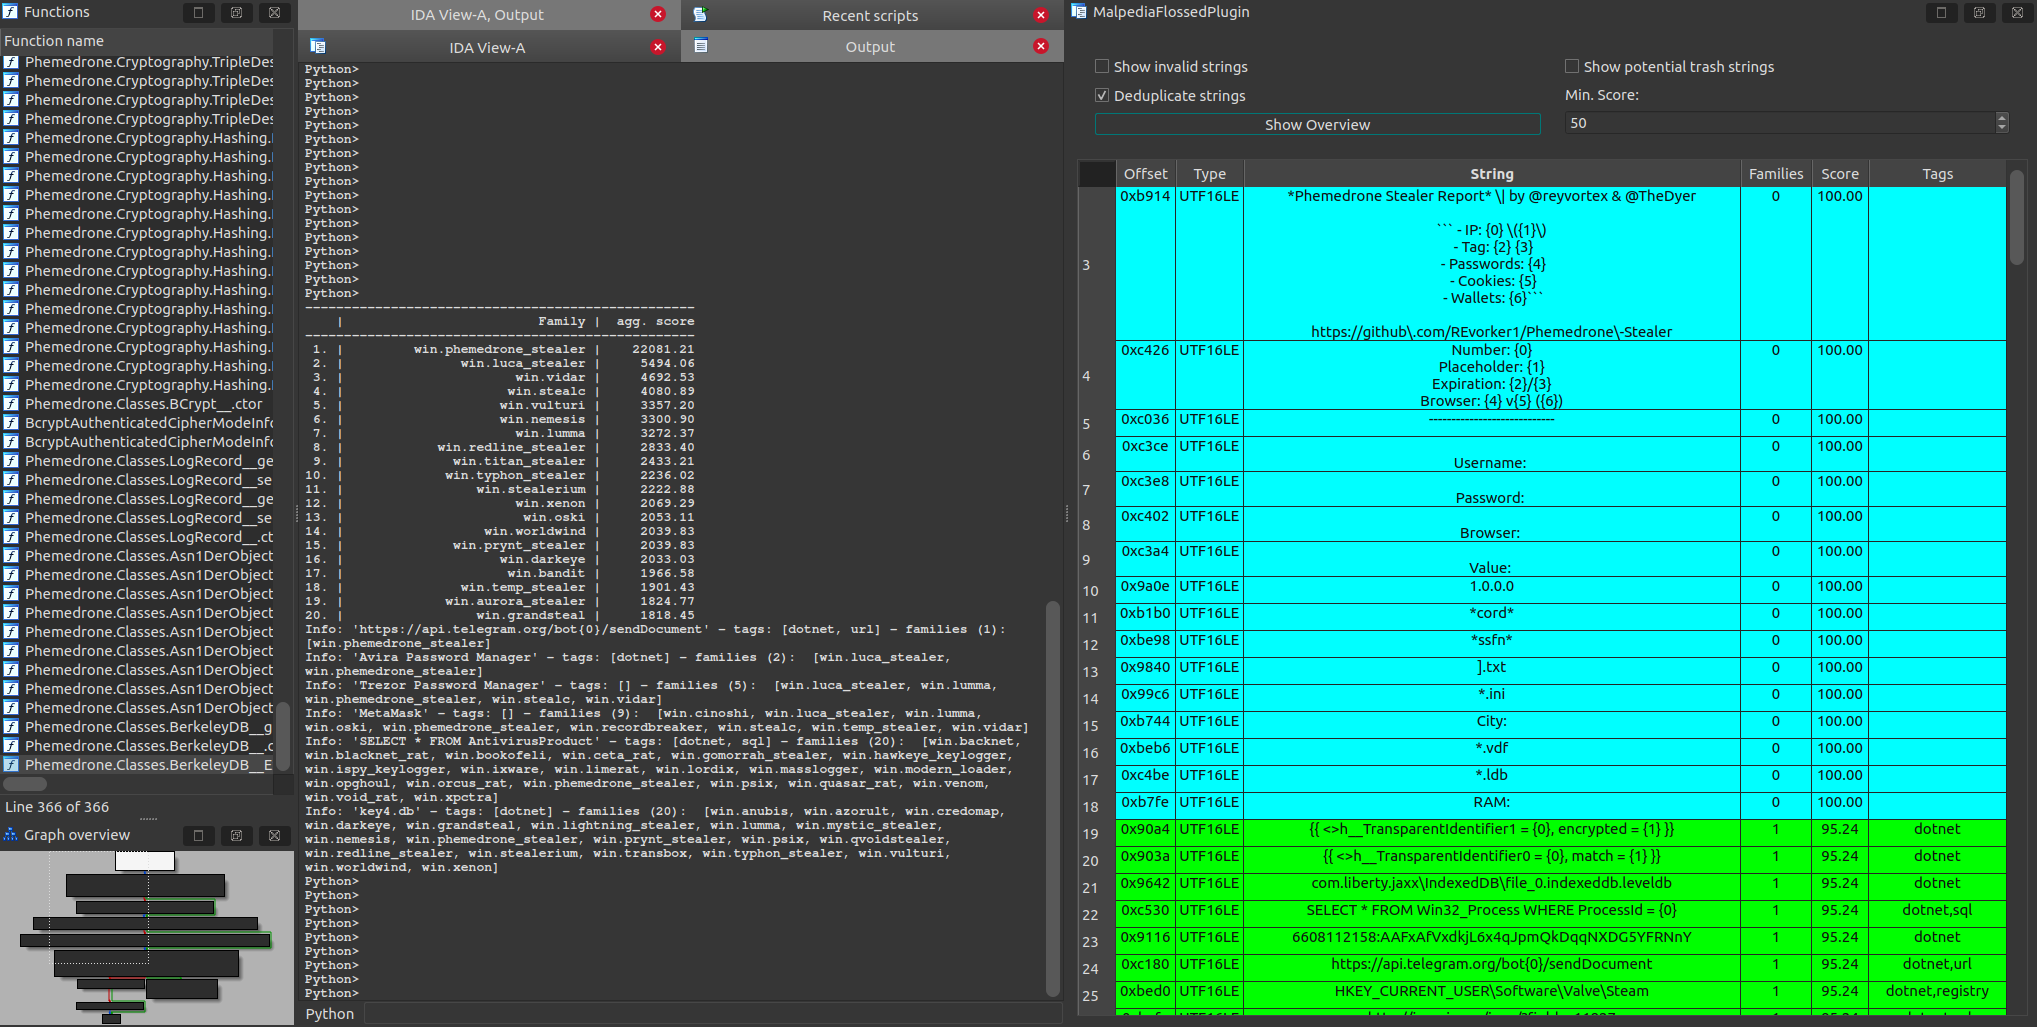 malpedia/malpedia-flossed
Malpedia内のアンパック済み・ダンプ済みサンプルすべてにFLARE flossを適用し、さらに利用しやすいように前処理しました。
 andyjsmith/registry-spy
クロスプラットフォーム対応のRaw Windowsレジストリファイル用レジストリブラウザ