
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/beatbeast007/linux-copyfail-c-version-cve-2026-31431
特権昇格エクスプロイトフレームワークエクスプロイト学習と教育バイナリエクスプロイト
GitHubbeatbeast007/linux-copyfail-c-version-cve-2026-31431

Linux-CopyFail-C-Version-CVE-2026-31431

Clean C実装のCopy Fail Linuxローカル権限昇格エクスプロイト(CVE-2026-31431)。AF_ALGとspliceを使用して/usr/bin/suのページキャッシュをsetuidシェルコードで上書きし、root権限を取得します。教育目的のPoCです。

共有
リポジトリを見る
4536ヶ月前未レビュー

Linux CopyFail - C版 - CVE-2026-31431

Copy Fail(CVE-2026-31431)のクリーンなC版 - AF_ALG + authencesn + splice プリミティブを使用したLinuxローカル権限昇格エクスプロイト。/usr/bin/su のページキャッシュを小さなsetuidシェルコードで上書きし、root権限を取得します。教育目的の概念実証のみです。

Copy Fail Linuxローカル権限昇格の脆弱性(CVE-2026-31431)の、クリーンで読みやすいC実装です。

これは元の最小化されたPythonエクスプロイトの移植版です。

警告: これは教育および研究目的のみの概念実証です。所有しているシステム、または明示的なテスト許可を得たシステムでのみ使用してください。

特徴

  • クリーンでコメントが充実したCコード
  • Python依存なし
  • このバグの影響を受けるほとんどのLinuxディストリビューションで動作(2017年頃以降のカーネル)
  • AF_ALG + authencesn + splice() プリミティブを使用

動作原理(簡単な説明)

このエクスプロイトは、Linuxカーネルの暗号サブシステム(algif_aead)の論理的な欠陥を悪用します。これにより、権限のないユーザーが任意の読み取り可能なファイル(例: /usr/bin/su)のページキャッシュに4バイトの制御されたデータを書き込むことができます。

/usr/bin/su のメモリ内コピーを、rootシェルを起動する小さなsetuidシェルコードで上書きします。
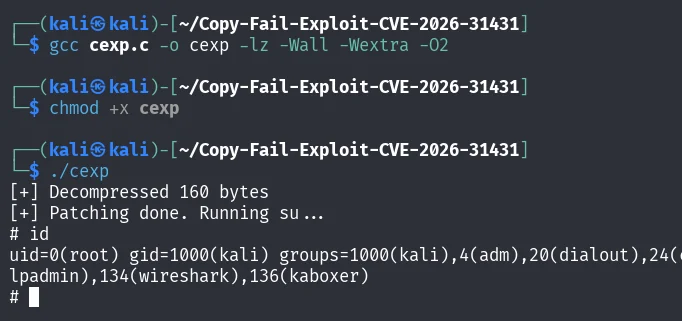
ビルドと実行

image
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail

または手動で:

gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail

テスト済み環境

  • Kali Linux
  • Ubuntu 24.04

免責事項

このエクスプロイトはページキャッシュ(メモリ内)のみを変更します。再起動すると元のバイナリが復元されます。 実行すると /usr/bin/su が一時的に上書きされます。 できるだけ早くカーネルにパッチを適用してください(ディストリビューションのセキュリティ更新を確認してください)。

参考情報

公式ライトアップ: https://xint.io/blog/copy-fail-linux-distributions 元のPython PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

法的情報

このリポジトリは教育目的のみです。誤用については一切責任を負いません。

ライセンス

MITライセンス

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






