
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ
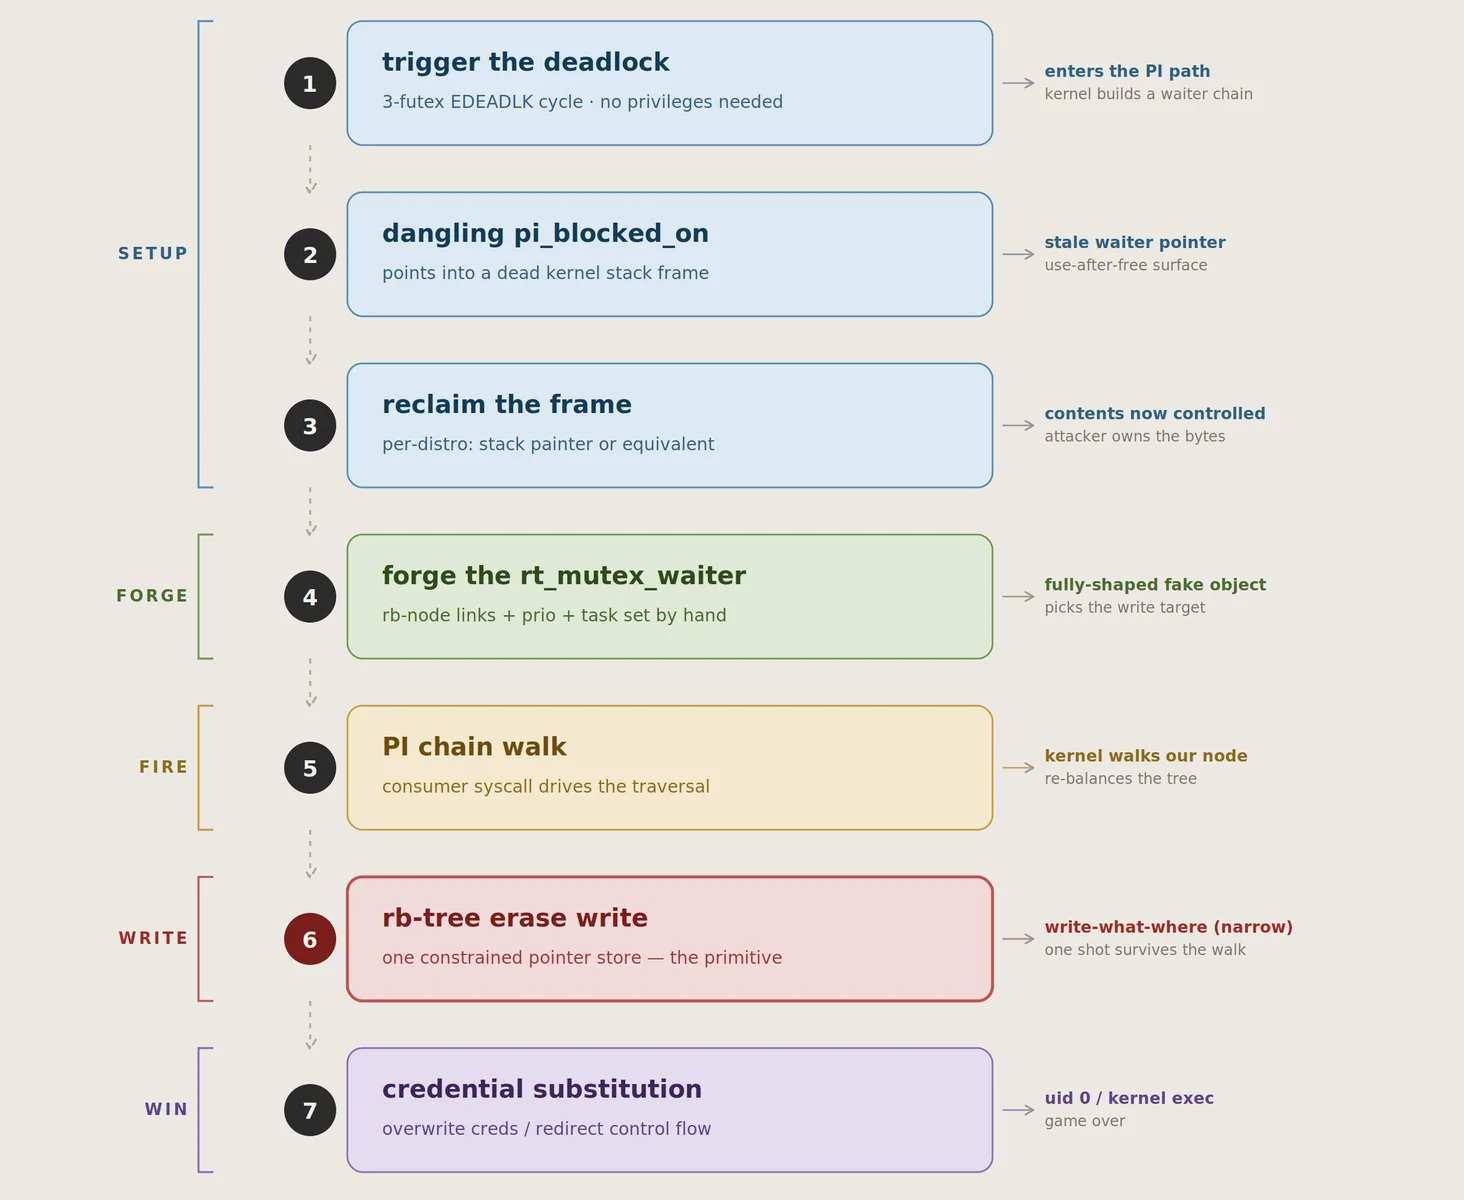
 lkeld/cve-2026-43499-poc
CVE-2026-43499(GhostLock)向けの武器化された概念実証。Linuxカーネルのrtmutexバグを利用し、ローカル権限昇格を可能にします。ディストリビューション別のエクスプロイトチェーン、技術解説書、信頼性テストを含みます。
 luotian2/cve-2026-31431
CVE-2026-31431 のエクスプロイト。Linux カーネルの authencesn バグを利用し、4 バイトのページキャッシュ書き込みによるローカル権限昇格とコンテナエスケープを可能にします。
 ambionics/spip-exploits
SPIPのCVE 2026-72708/72709/72710に対するPythonエクスプロイトチェーン。認証不要のSQLインジェクションをアカウント乗っ取りおよびリモートコード実行へと連鎖させる。
 cs8425/copy-fail-go
GoベースのCVE-2026-31431エクスプロイト。これはローカル権限昇格の脆弱性であり、/usr/bin/suを改変してLinuxディストリビューション上でrootアクセスを取得します。
 dorlow/hazel-cve-2026-43499
ファームウェア固有の一時的ルートエクスプロイト。Toshiba/Amazon Fire TV(hazel)向けで、CVE-2026-43499を利用します。ARM32 futex-PI UAF、カーネルアドレスリーク、mm_structリクレーム、資格情報パッチを実装し、ADB経由でUID…
 pupiles/bof-dnsmasq-cve-2017-14493
NXバイパスを備えたdnsmasq ROPエクスプロイト
 ruik-tech/ghostlock-s25fe
GhostLock(CVE-2026-43499)対応 Galaxy S25 FE(作業中)
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 は、Microsoft RTF RCE を迅速かつ効果的に悪用するための便利な Python スクリプトです。複雑な設定を必要とせずに、悪意のある RTF ファイルを生成し、metasploit / meterpreter…
 abdurahmon3236/cve-2024-38472
Metasploitモジュール。Windows上のApache HTTP ServerのSSRF(CVE-2024-38472)を悪用して内部サービスに到達し、リモートコード実行を達成します。
 shinthink/pbck-exploit
📤 CVE-2026-56290 用の大規模悪用フレームワーク — Page Builder CK Joomla の未認証ファイルアップロードによる RCE
 guiimoraes/cve-2026-31431
Linuxカーネルのローカル権限昇格エクスプロイトのPython実装。CVE-2026-31431を利用し、xfrm ESP-in-UDP MSG_SPLICE_PAGES no-COWを悪用して/etc/passwdを上書きし、root権限を取得します。
 spensercai/copy_fail
Rust製のLinuxカーネルLPE CVE-2026-31431(AF_ALGページキャッシュ書き込み)向けエクスプロイトPoC。さらに、再起動不要でLSMまたはkprobeを介してAF_ALGソケット作成をブロックするeBPFランタイム防御も含む。
 cyber-joker/copy-fail-python
Pythonによるcopyfail(CVE-2026-31431)の実装
 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoCシェルエクスプロイト for CVE-2026-31431 (copy_fail) — AF_ALG + spliceページキャッシュ上書きによるLinux LPE。シングルショット、レースコンディション不要、カーネル4.9〜6.18対応。
 crackercat/cve-2020-1020-exploit
CVE-2020-1020 のローカル権限昇格エクスプロイト。Windows 7/8/8.1 x64 を対象とし、Type1 Font Pool Overflow を介して実行されます。
 ang3ll/cve-2025-66177
CVE-2025-66177 Hikvision NVR ファームウェア v4.72 および v4.83 向け Metasploit エクスプロイト
 pyroceper/copy-fail-cve-2026-31431
CVE-2026-31431(Linuxカーネルの権限昇格の脆弱性)向けのC言語ベースの概念実証エクスプロイトで、影響を受けるシステム上でrootシェルへのアクセスを提供します。
 teamn4c/sg-2026-0024
CVE-2026-43284 および CVE-2026-43500 Dirty Frag PoC とエクスプロイト








