
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ

 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457のPoCツール:Shenzhen Aitemi M300 Wi-Fiリピーター(MT02)での認証なしOSコマンドインジェクションによるリモートルート権限取得。エクスプロイト、バリデータ、ペイロードジェネレータ、Metasploitモジュールが含まれます。教育および許可さ…
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431 向け Rust ベースの概念実証 AF_ALG と splice を悪用して /bin/su を上書きし、root シェルを起動する CVE-2026-31431 の概念実証です。x86_64 および aarch64 向けの自己完結型 no_std バイナリです。
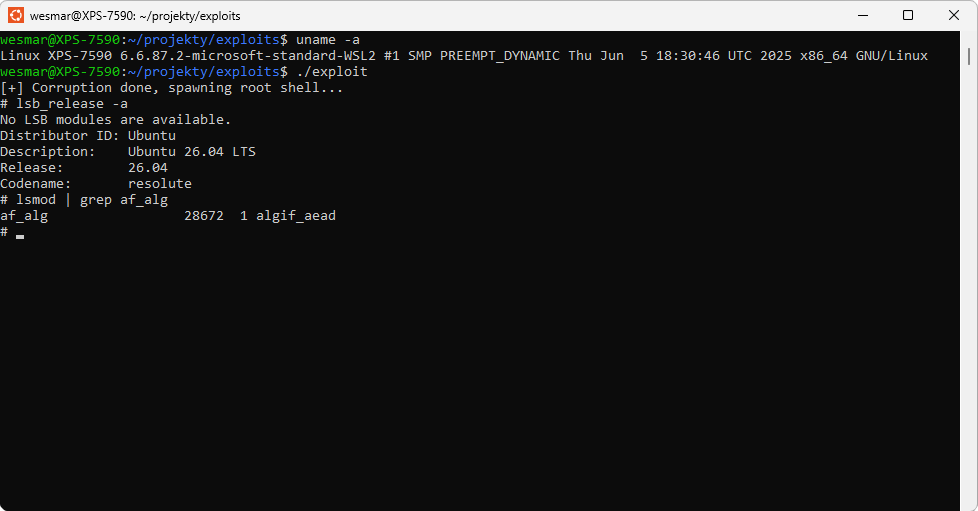 wesmar/cve-2026-31431
CVE-2026-31431 用の実証概念実証エクスプロイト。AF_ALG AEAD ページキャッシュ破損を介した Linux カーネルのローカル権限昇格であり、root シェルを取得します。
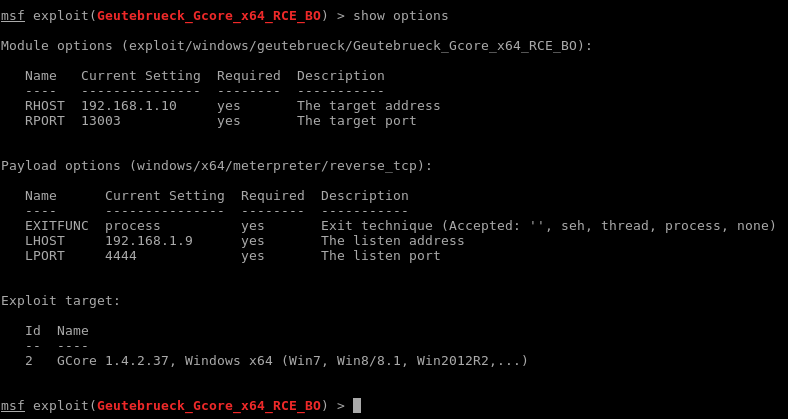 m4p0/geutebrueck_gcore_x64_rce_bo
Metasploitモジュール: Geutebrueck GCore「ビデオ管理」システム用。バージョン1.3.8.42および1.4.2.37でテスト済み。
 can/cve-2015-5374-dos-poc
CVE-2015-5374用のDoSエクスプロイト。細工されたUDPパケットをポート50000に送信してSiemens SIPROTEC 4およびCompact EN100 Ethernetモジュールを標的にします。Metasploit補助モジュールが含まれています。
 ben-slates/cve-2026-31431-exploit
CVE-2026-31431の概念実証エクスプロイト。algif_aeadを介したローカル権限昇格を可能にするLinuxカーネルのページキャッシュ破損の脆弱性です。exploit.pyと緩和策のガイダンスが含まれています。
 bkaraceylan/cve-2019-12840_poc
Webmin パッケージ更新の認証済みリモートコマンド実行の PoC
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 完全なコード実行
 andrewtrube/cve-2021-1675
ローカル特権昇格エクスプロイト(CVE-2021-1675 / PrintNightmare)で、悪意のあるDLLをインストールして、脆弱なWindowsシステム上でSYSTEMアクセスを獲得します。
 navisec/cve-2021-4034-pwnkit
NimベースのCVE-2021-4034(PwnKit)の概念実証。polkitのpkexecにおけるローカル権限昇格であり、スタンドアロン実行用のペイロードライブラリを内蔵している。
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)向けエリートエクスプロイテーションツールキット。非同期ポリモーフィックペイロード、高度なWAF/CDNバイパス、プロキシローテーション、Shodan/Censysマススキャン、auto-pwn +…
 yakumwamba/poc-cve-2021-4034
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格であり、Debian 10 と CentOS 7 で検証済みです。
 frostsaberx/cve-2019-0708
CVE-2019-0708 を用いた Metasploit-Framework エクスプロイト
 eddinos2/cve-2026-64747
CVE-2026-64747の根本原因分析と到達可能性PoC。AppleAVE2カーネル拡張機能におけるバッファオーバーフローです。リバースエンジニアリングしたIOKitワイヤプロトコル、オーバーフローの計算、および設定パスを駆動するユーザースペースPoCを含みます。
 g0d150ne/wp2shell
SQLインジェクションと認証バイパスを連鎖させ、リモートコード実行、インタラクティブシェル、バックドア、大規模な脆弱性スキャンを実現するモジュール式WordPress事前認証エクスプロイトフレームワーク。
 black-army-security/blackarmy-framework
自動化されたセキュリティ評価、エクスプロイテーション、およびレッドチーム運用のためのモジュール式Pythonベースのペネトレーションテストフレームワーク。偵察(リコネサンス)とペイロード生成用のモジュールを含みます。
 khadafigans/react2shell
React2Shell - CVE-2025-66478 RCE Exploit
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit ページキャッシュ破損エクスプロイト、Alpine PIE修正付き








