
 #2
悪意のあるソフトウェアの動作を分離された環境で観察し、その行動と影響を理解するためのツール。
Kitploit おすすめ

 sunghoojung/reverse-engineering-browser
ローカルファーストのmacOSリサーチブラウザ。カスタムBraveビルド上に構築され、Webアプリのリバースエンジニアリングのためにネットワークトラフィック、フィンガープリント、スクリプト、ランタイム証跡をキャプチャします。
 werew/qsynth-artifacts
QSynth用のベンチマークデータセットと合成成果物。Tigressで難読化されたC関数、x86_64バイナリ、実行トレース、グラウンドトゥルース、および合成されたAST結果を含む。
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Formbookのリバースエンジニアリング分析。.NETアセンブリ操作とXOR復号化を利用する情報窃取型マルウェア。x32dbgを用いて完全なペイロードを抽出。XOR復号化ループ、CLR初期化、SQLExpressのおとり、キーロガー/クリップボードAPIを含む。
 vichhka-git/renef-skills
renef.io を操作するための Agent Skill — Android ARM64 動的計測: ネイティブ/Java のフック、メモリのパッチ、システムコールのトレース、SSLピンニング/ルート検出のバイパス; Frida および GameGuardian スクリプトを renef Lua…
 foxvr-sudo/bug-bounty-arsenal-v.3
フルスタックのWebアプリケーションセキュリティスキャン用プラットフォームで、検出器ベースのエンジン、非同期Celeryワーカー、そして検出結果のトリアージと証拠のエクスポートを行うReactダッシュボードを備えています。
 fracturelabs/go-scan-spring
Spring4Shell(CVE-2022-22965)用の脆弱性スキャナー
 gmh5225/driver-kaldereta
署名されていないカーネルモードドライバで、メモリ変更を行うもの
 atgreen/block-copyfail
BPF LSMブロッカー for CVE-2026-31431(Copy Fail)— 再起動せずに実行時にauthencesn AF_ALGバインドをブロックします
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
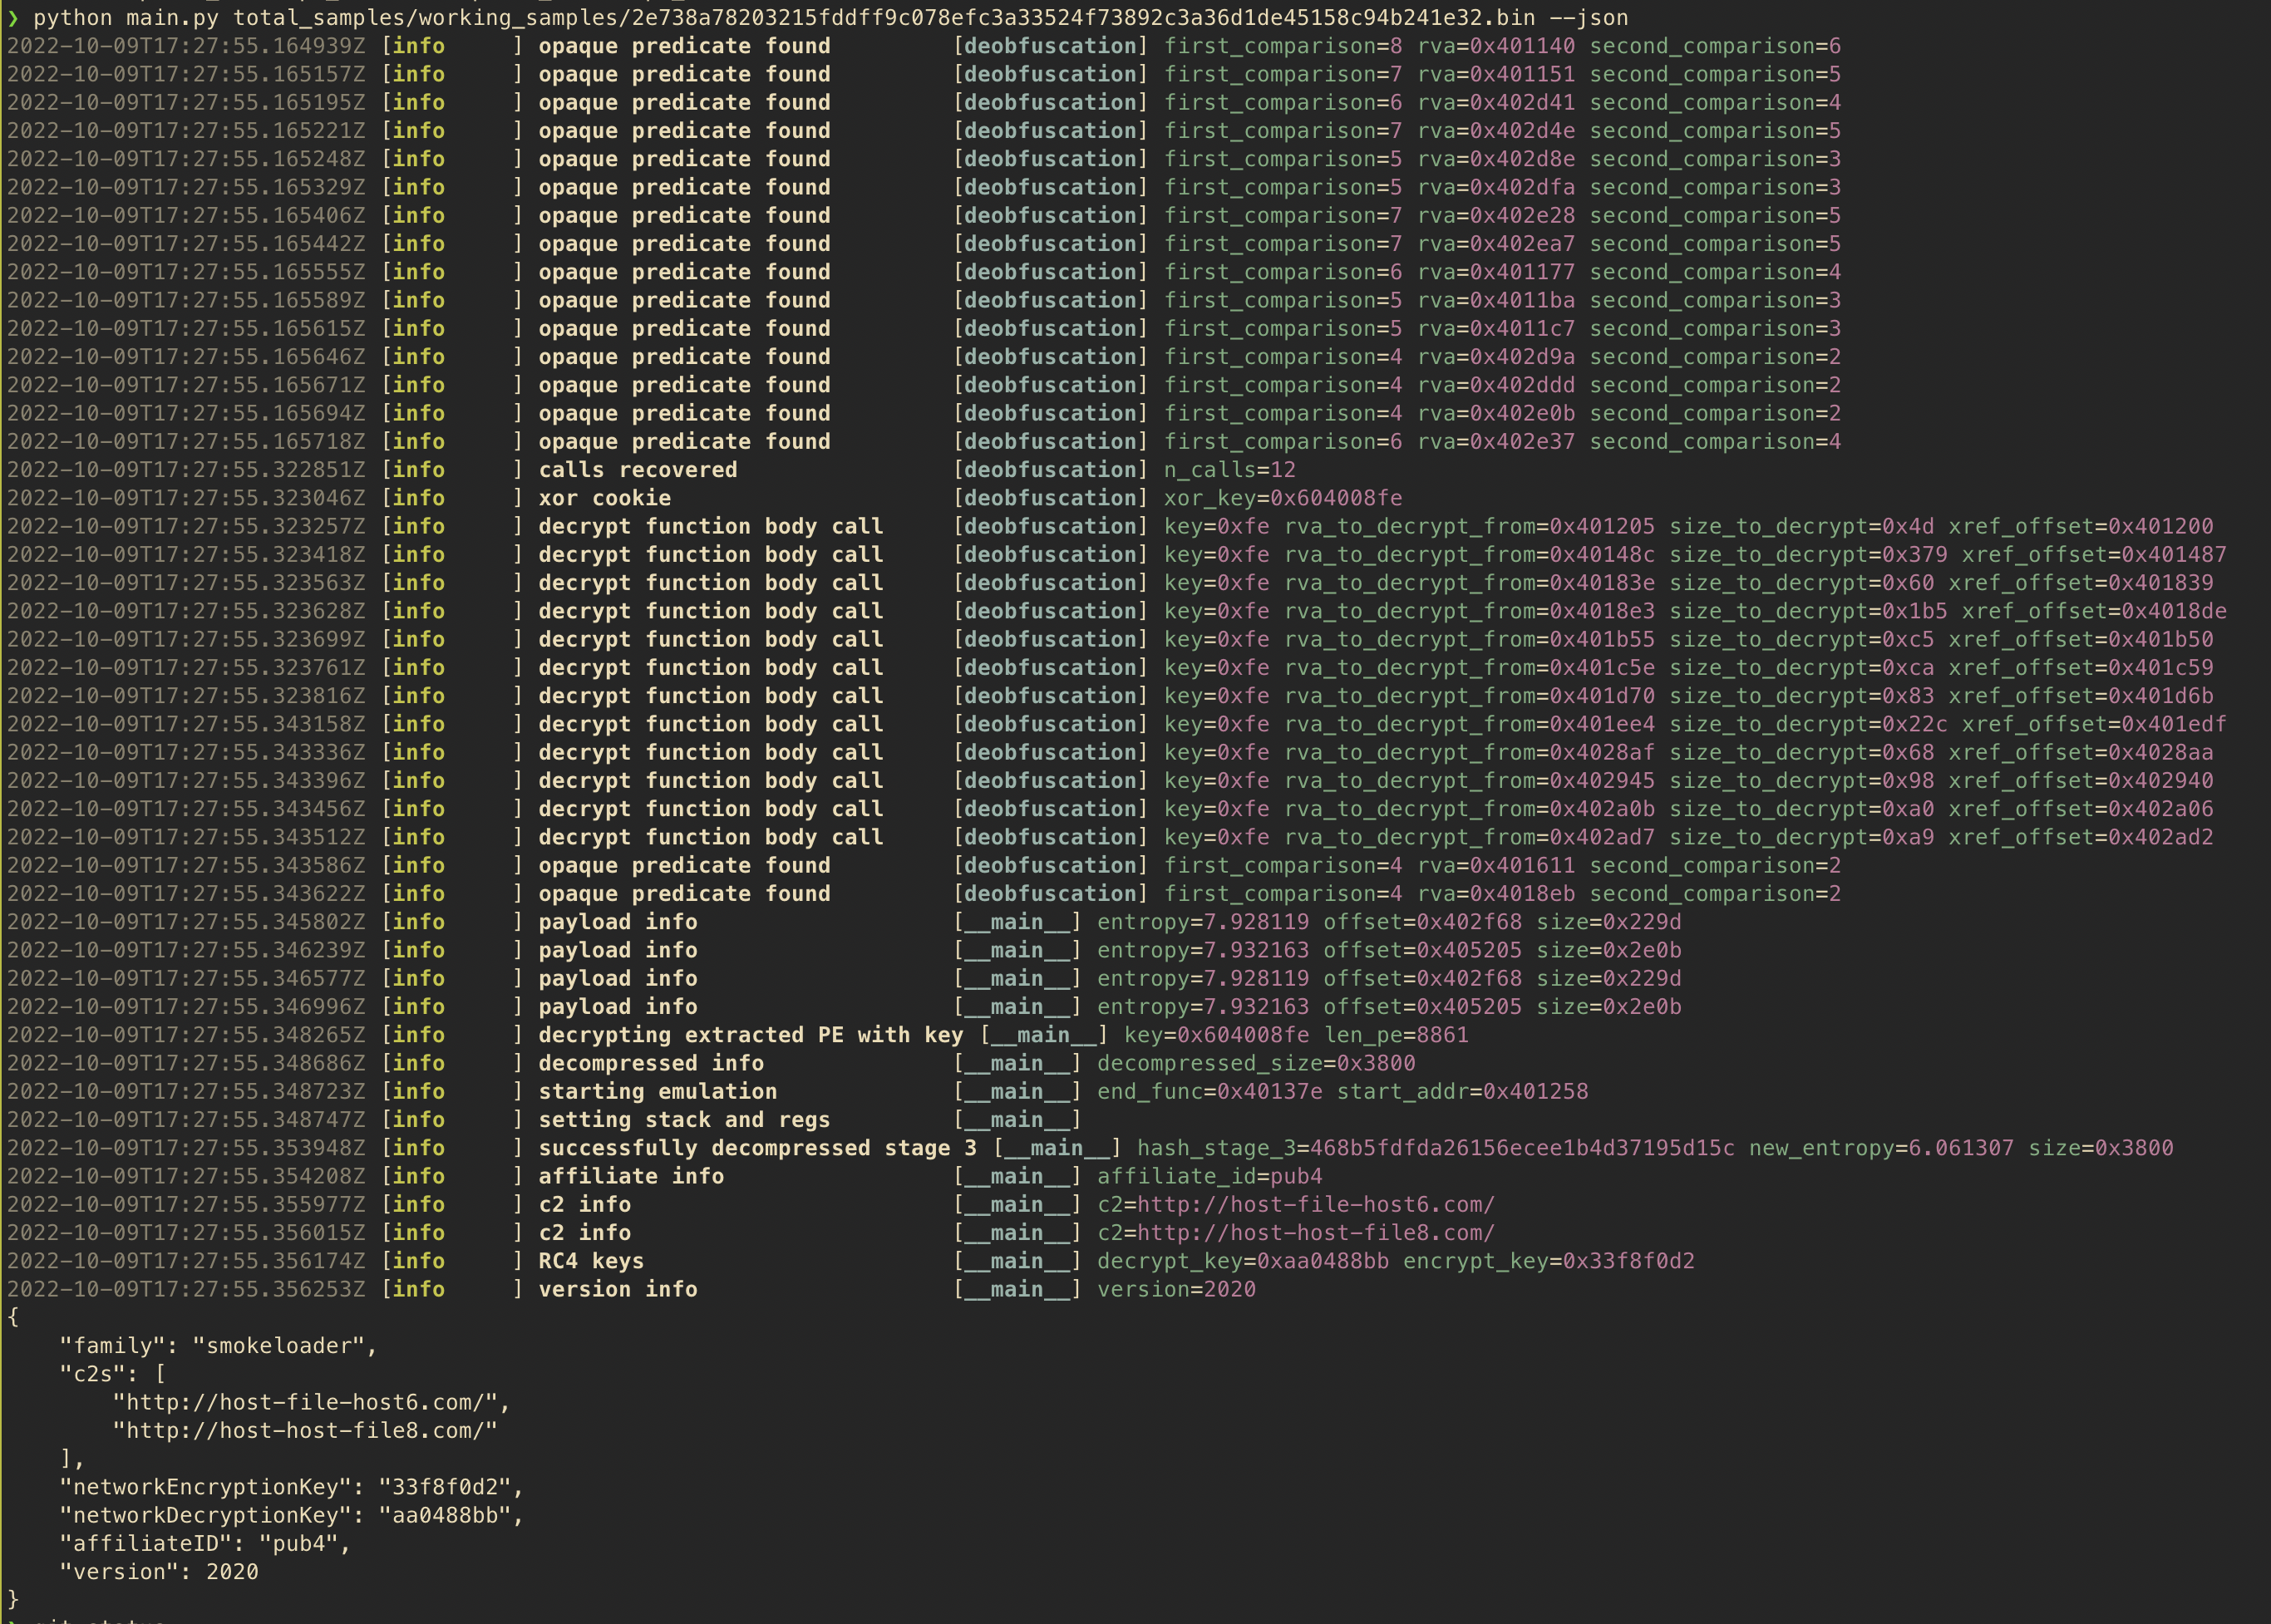 myrtus0x0/smoke_conf_extract
SmokeLoaderサンプル用の静的コンフィグ抽出ツール。難読化を解除し、アンパックし、保護されたルーチンをエミュレートして、最終段階のC2設定を復元します。
 charis3306/cve-2025-24813
CVE-2025-24813利用工具
 owasp/benchmark
OWASP Benchmark GitHub リポジトリは次の場所に移動しました: https://github.com/OWASP-Benchmark/BenchmarkJava
 nexusfuzzy/raccoon_config
Tria.ge から Raccoon サーバーのリストをスキャンし、設定を抽出します。
 joseluispino/hardstop
「Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution」のリファレンス実装。帯域外のEpistemic Andon Cord、サブミリ秒(<0.154…
 synacktiv/captainhook
JDWPとFridaを介してJavaメソッドのインジェクション脆弱性を検出するためにユーザー入力をトレースし、潜在的なコマンドおよびSQLインジェクションポイントを特定します。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
 dinosn/liferay-ga4-rce-research
Liferay CE 7.0.3 GA4 のセキュリティ調査: 事前認証RCE(CVE-2020-7961 クラス)を root 権限でエンドツーエンドに再現。さらに16件の発見事項 — うち8件以上は既知のCVEなし。エージェント型ループハント: Docker…
 borealisai/stepjack
コンピューター操作AIエージェントを多段階の間接プロンプトインジェクションに対して評価するためのベンチマークフレームワーク。自動的な敵対的目標分解とAWSサンドボックス化されたテスト環境を備えています。








