
 #2
悪意のあるソフトウェアの動作を分離された環境で観察し、その行動と影響を理解するためのツール。
Kitploit おすすめ

 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
 google/gvisor
ユーザースペースのアプリケーションカーネルを介してコンテナをサンドボックス化し、システムコールをインターセプトしてホストカーネルへのアクセスを制限し、OCIランタイムを通じてDocker/Kubernetesと統合します。
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 canyonroad/agentsh
AIエージェント向けの実行層セキュリティ(ELS) — 監査機能付きポリシー強制シェル。
 morluto/rea
エージェントを使って、アプリの動作からネイティブバイナリまで、あらゆるものをリバースエンジニアリング。
 mobsf/mobile-security-framework-mobsf
Android、iOS、Windows向けの自動モバイルアプリケーションセキュリティテストフレームワーク。静的・動的解析、マルウェア検出、CI/CD統合によるAPIセキュリティテストを実行します。
 rderaison/bromure
エージェント型コーディングおよびウェブブラウジングのための適切なサンドボックス化
 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 angr/angr
パワフルでユーザーフレンドリーなバイナリ解析プラットフォーム!
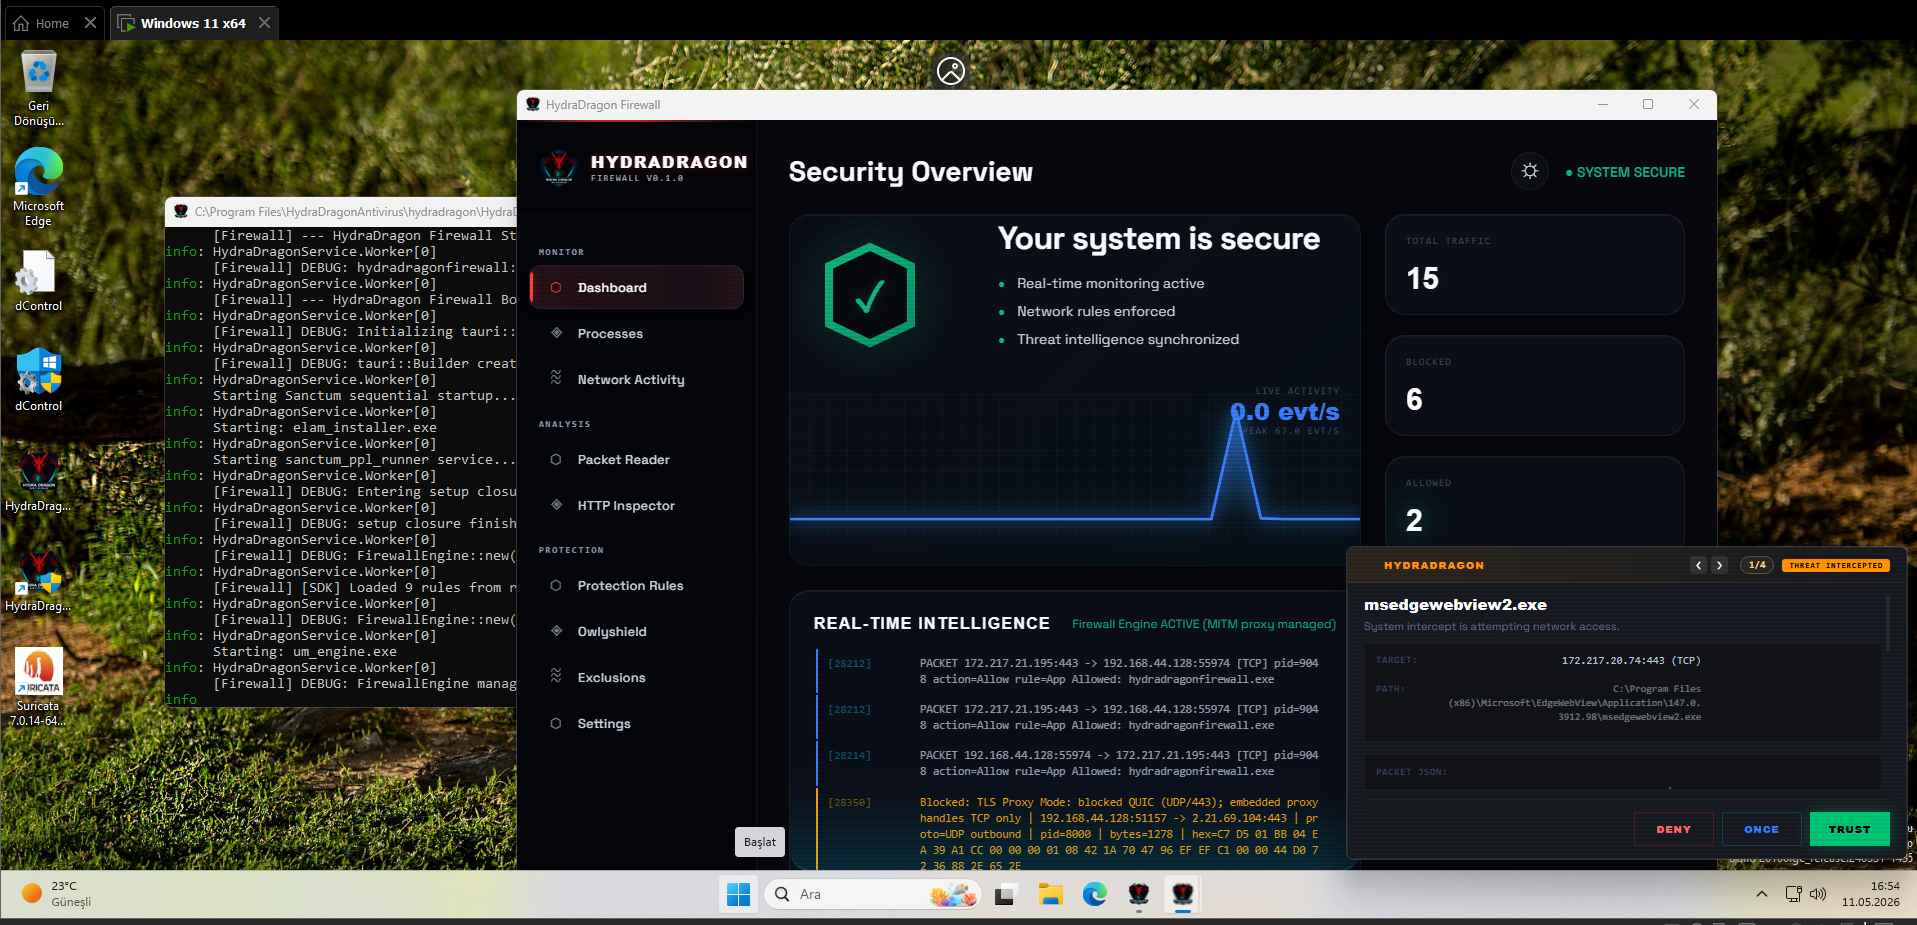 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 horsicq/detect-it-easy
Windows、Linux、MacOS向けのファイルタイプ判定プログラム。
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 kevoreilly/capev2
マルウェア設定とペイロード抽出






