Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
rootkit-signal-hunter — シグナルを使用してプロセス特権を昇格させるLinuxルートキットを検出します。 | Kitploit
ツール/GitHubGitHub/bcoles/rootkit-signal-hunter
防御ツール特権昇格動的分析 (サンドボックス)脆弱性分析フォレンジックマルウェア分析
GitHubbcoles/rootkit-signal-hunter

rootkit-signal-hunter

シグナルを使用してプロセス特権を昇格させるLinuxルートキットを検出します。

リポジトリを見る
3511年前未レビュー
共有

Rootkit Signal Hunter

Build Status Release License: MIT

Rootkit Signal Hunter

シグナルを使用してプロセス権限を昇格させる Linux ルートキットを検出します。


一部のルートキットは、特定のシグナルを待ち受けて権限を昇格するシグナルハンドラをインストールします。 このツールは、シグナルを送信して UID が root に切り替わるのを観測することで、これらのルートキットを特定できます。 必要に応じて root シェルを起動します。
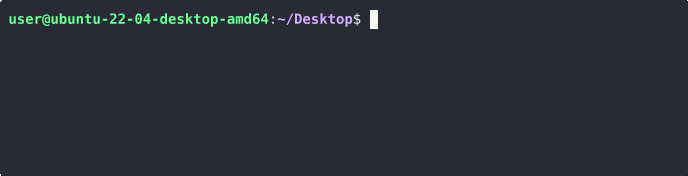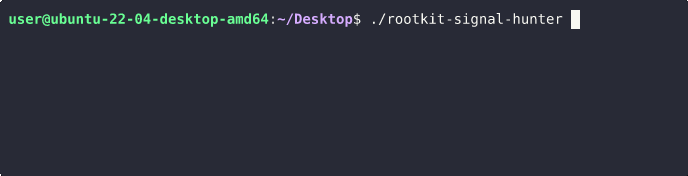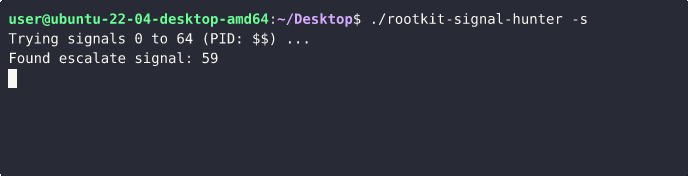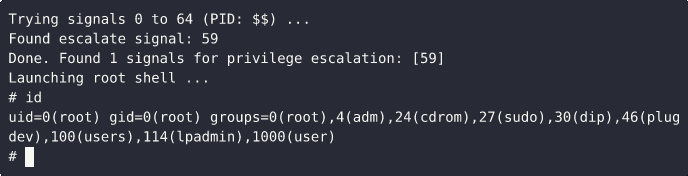
Rootkit Signal Hunter

検証済み:

  • Singularity 5b6c4b6 (2025-10-19) Ubuntu 24.04 kernel 6.8.0-31-generic (x64) で
  • Diamorphine 2337293 (2023-09-20) Ubuntu 22.04 kernel 5.19.0-38-generic (x64) で
  • Codeine 9644336 (2025-09-02) Ubuntu 22.04 kernel 5.19.0-38-generic (x64) で
  • KoviD 9b67e46 (2025-10-14) Ubuntu 24.04 kernel 6.8.0-31-generic (x64) で
    • (検出を成功させるには、ハードコードされたターゲット PID 666 を知っている必要があります)

インストール

最新のプレビルドバイナリは リリースページ からダウンロードできます。または、ソースから最新のプレリリース版をビルドすることもできます:

git clone https://github.com/bcoles/rootkit-signal-hunter && \
cd rootkit-signal-hunter && \
cargo build --release

使い方

rootkit-signal-hunter -- [OPTIONS]

オプション

  • --min <MIN>: 最小シグナル番号 (デフォルト: 0)
  • --max <MAX>: 最大シグナル番号 (デフォルト: 64)
  • -s, --shell: ルートシェルを起動する (検出された場合)
  • -t, --threads: ワーカースレッド数 (デフォルト: 16)
  • -p, --pid: シグナルを送信するプロセス ID (デフォルト: $$)
  • -v, --verbose: 詳細出力を有効にする

[!NOTE] --pid の実装は、新しく生成されたプロセスのプロセス ID を表すために $$ を使用します。 これは、Fish のような POSIX 非準拠シェルでは失敗します。

例

Singularity や Diamorphine のようなルートキットは、任意のプロセス ID を使用した権限昇格を許可しており、デフォルトのオプションで簡単に検出できます (-s は root シェルを起動します):

rootkit-signal-hunter -s

KoviD のようなルートキットは、-p / --pid フラグで特定のプロセス ID を指定する必要があります:

rootkit-signal-hunter -s --pid 666

[!NOTE] ID 666 の正当なプロセスを終了させるリスクがあります (現在のユーザーに必要な権限がある場合)。

ライセンス

このプロジェクトは MIT ライセンスの下でライセンスされています。詳細については LICENSE ファイルを参照してください。

謝辞

lsrootkit の一部として同様のシグナルベースの検出を実装した David Reguera Garcia (Dreg) に感謝します。

著作権

Copyright © 2025, bcoles

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








