#2
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Burp Suite拡張機能で、Next.js / React Server Components (RSC) のリモートコード実行の脆弱性(CVE-2025-55182 & CVE-2025-66478)を検出します。
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus チャレンジ ステージ2 ブートキット/ルートキット解析
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 aliclub0x00/cve-2025-55182-poc-nextjs
リバースシェルを確立するための NextJS RCE の動作する概念実証。[React2Shell]
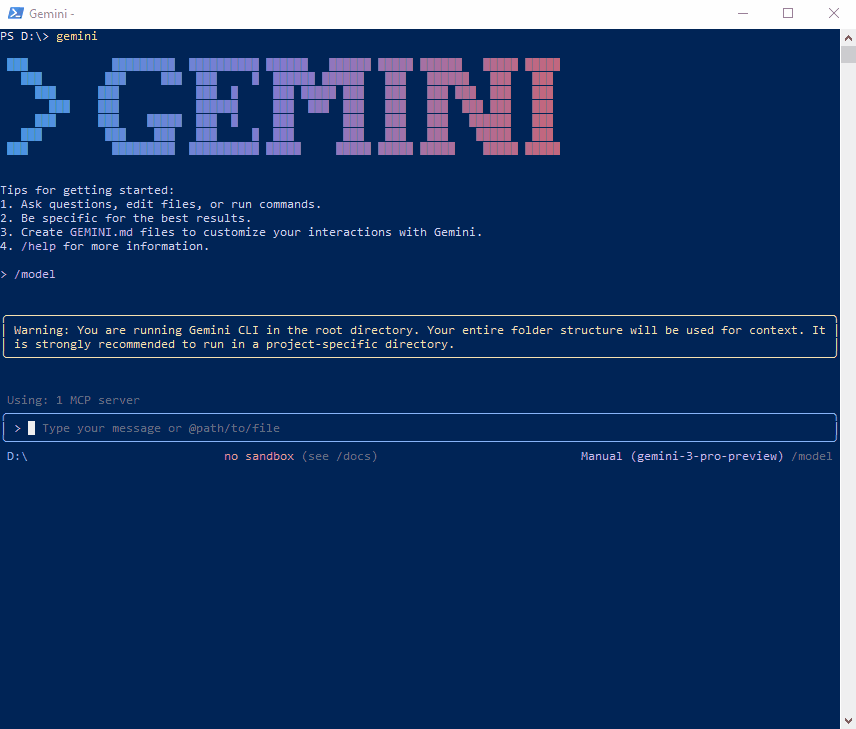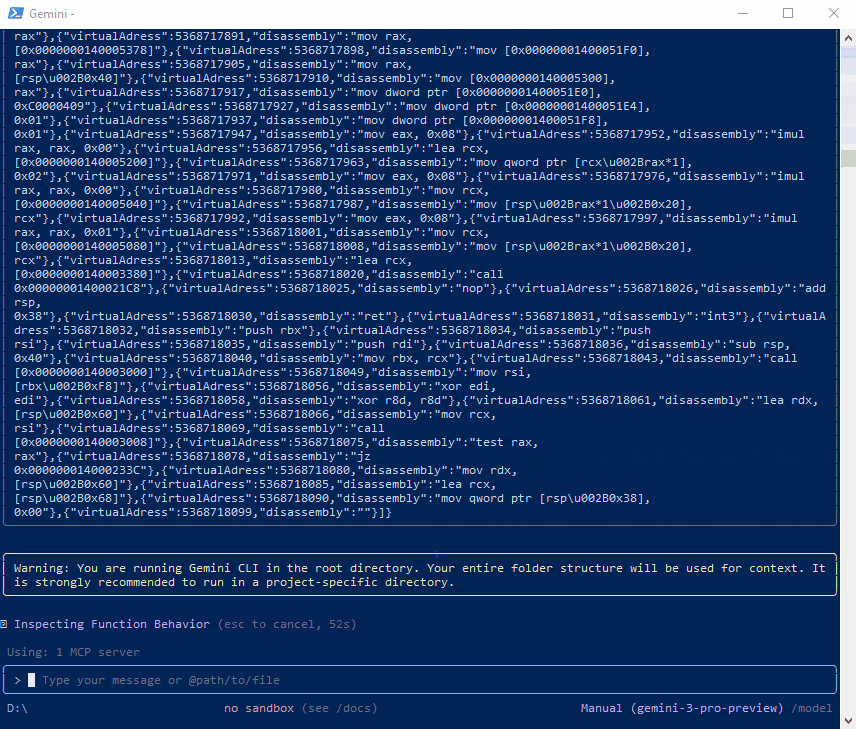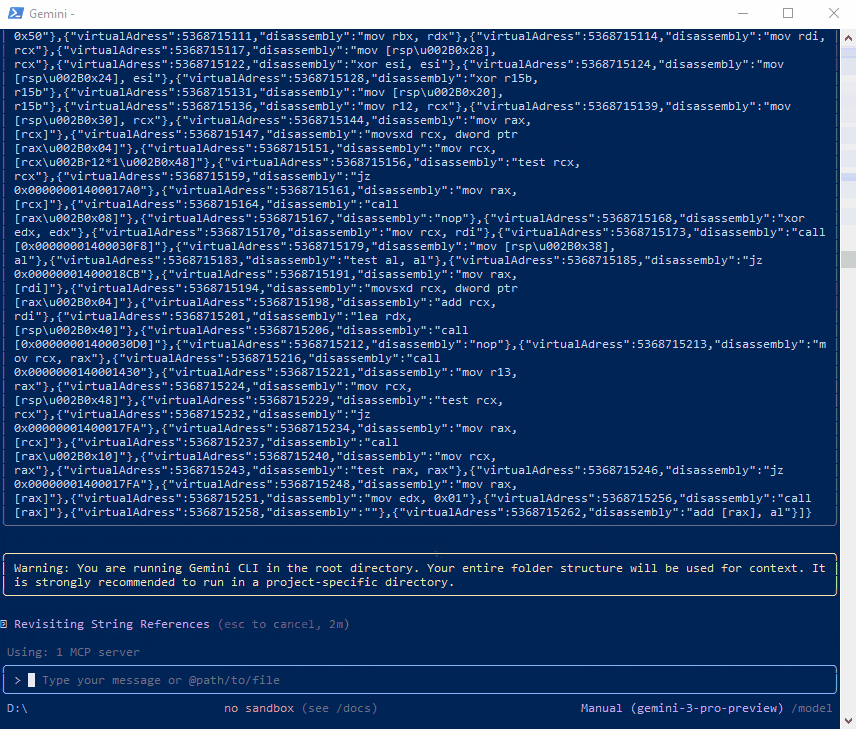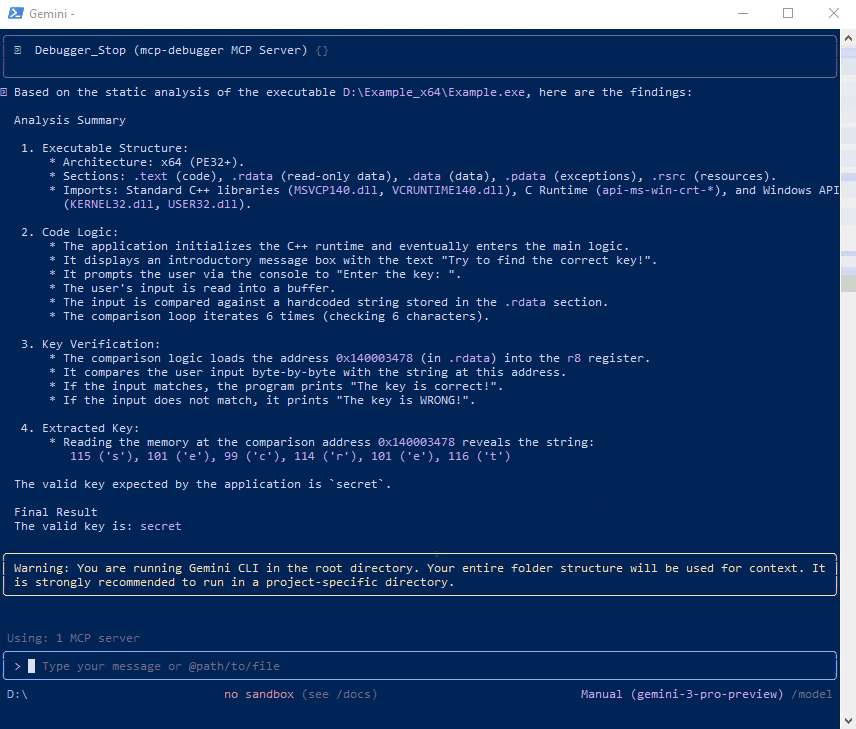 fatmike-gh/mcpdebugger
Windows実行ファイル(x86およびx64)向けのMCPデバッガーサーバー。デバッグ対象の静的/動的解析とメモリ検査のためのデバッガー機能を、クリーンなインターフェースを通じてMCP Toolsとして公開します。
 h1nayoshi/smalien
Androidアプリケーション向け情報フロー解析ツール
 gmh5225/frida-il2cpp-datacollector
Fridaベースのツールで、Cheat EngineのMonoDataCollectorをAndroidとiOSに移植し、モバイルアプリの実行時におけるMono/IL2CPPデータ収集とメモリ検査を可能にします。
 ejfkdev/dae
Config駆動のDart AOTスナップショットアナライザー。IDA、radare2、Frida向けにblutter互換のシンボルと構造体をエクスポートし、Dart SDKなしで関数をdart-analyze-cleanなDartにデコンパイルします。
 top-celestial-company-ltd/dros-vep-lite
オープンソースで100%再現可能なAIエージェントランタイムセキュリティベンチマーク&サンドボックス環境(RFC-010ドラフトプロトコル)。
 koadt/poc-cve-2025-55182
このリポジトリには、CVE-2025-55182 の POC が含まれています。これは、React Server Components(別名 React2Shell)に影響を与える、重大な(CVSS スコア 10.0)事前認証リモートコード実行脆弱性です。
 trailofbits/not-slithering-anywhere
「Not Go-ing Anywhere」脆弱性アプリケーションのPython版
 veridiff/veridiff
ネイティブコード向けの動的な分岐発散ファインダー -- 2つのFrida実行をトレースし、それらが発散する正確な命令を特定します。
 cspf-founder/api-scanner-docker
OpenAPI/Swagger仕様書やWSDLファイルを使用してRESTおよびSOAP APIの脆弱性をスキャンする自動化されたAPIセキュリティテストツールです。 OWASP ZAP、MariaDB、MongoDBを用いたフル スタックを展開します。
 rakutentech/jndi-ldap-test-server
JavaにおけるJNDI+LDAPインジェクション攻撃、特にCVE-2021-44228に対する脆弱性をテストするためのミニマルなLDAPサーバーです。
 giovannigatti/cve-bench
実世界のセキュリティ脆弱性を修正するAIエージェントを評価するためのベンチマーク。
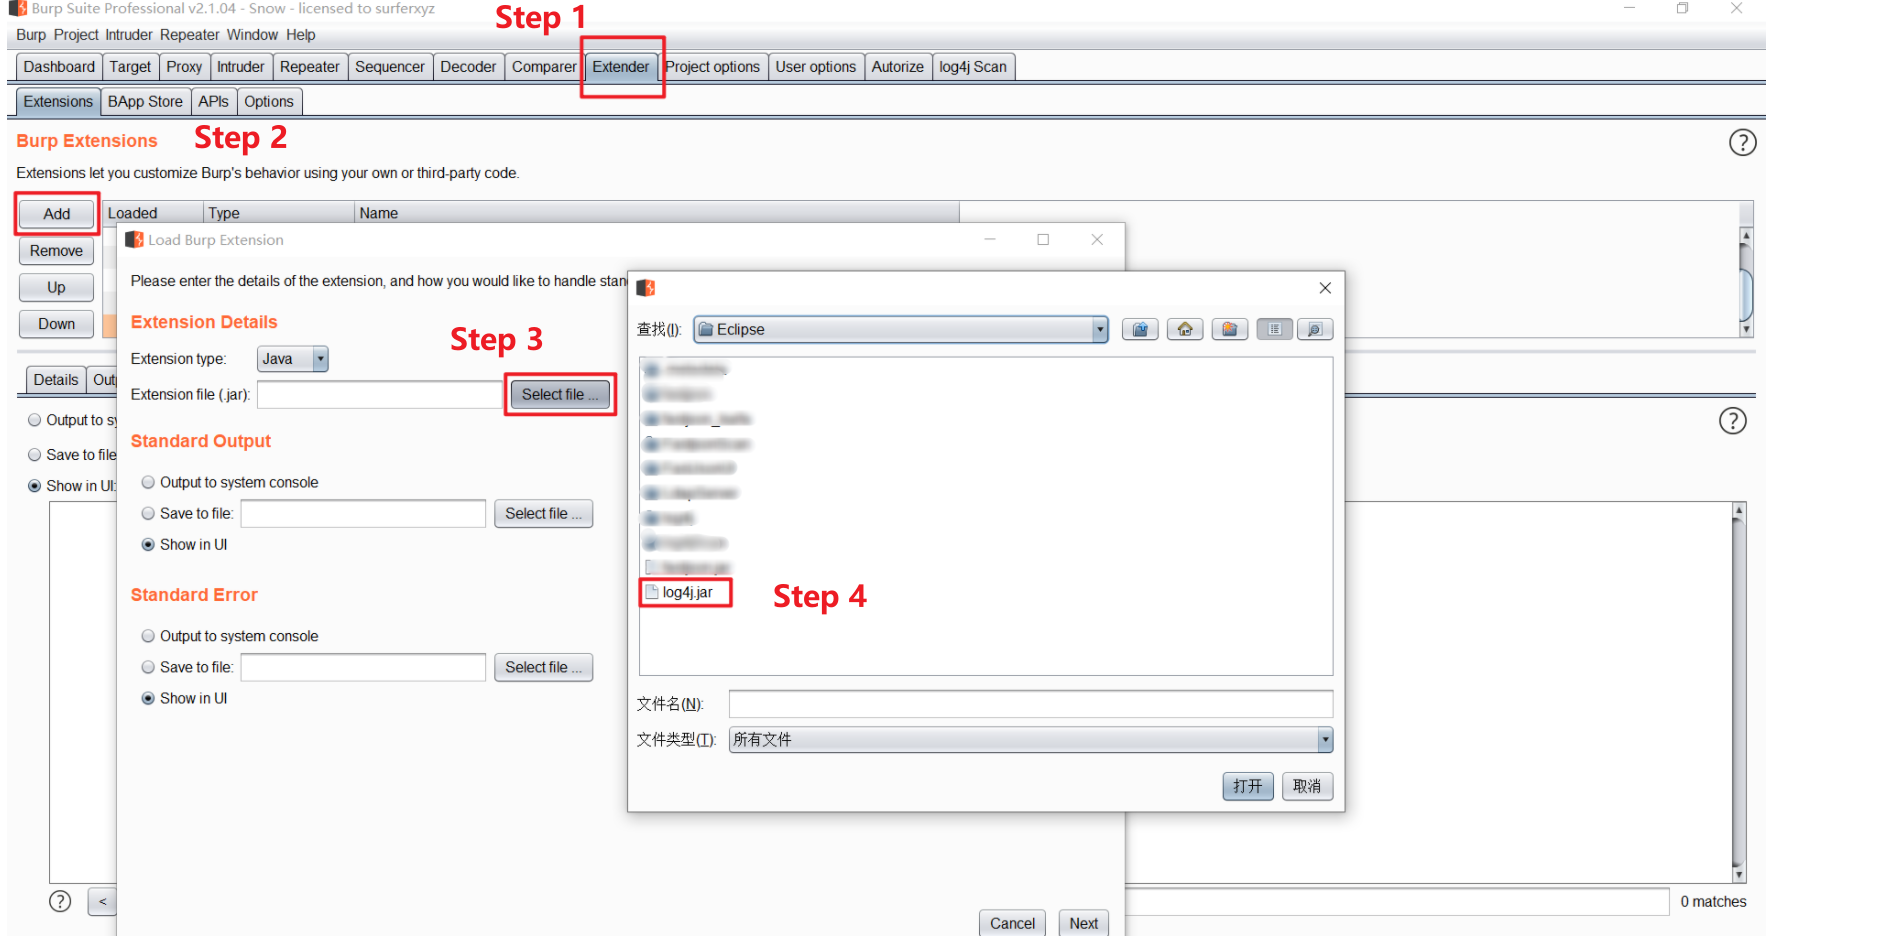 snow0715/log4j-scan-burpsuite
Log4jの脆弱性(CVE-2021-44228)のBurpsuite検出プラグイン
 sunghoojung/reverse-engineering-browser
ローカルファーストのmacOSリサーチブラウザ。カスタムBraveビルド上に構築され、Webアプリのリバースエンジニアリングのためにネットワークトラフィック、フィンガープリント、スクリプト、ランタイム証跡をキャプチャします。