#2
 payloadsecurity/sandbox_scryer
公開サンドボックスのデトネーションレポートを解析して脅威ハンティングインテリジェンスを生成し、MITRE ATT&CKに基づいて発見事項を整理、IOCを収集し、大規模な攻撃分析のためのNavigatorヒートマップを生成します。
 oalabs/frida-extract
Frida.re ベースの RunPE(および MapViewOfSection)抽出ツール
 plum-umd/redexer
Dalvikバイトコード向けのRedexerバイナリインストルメンテーションフレームワーク
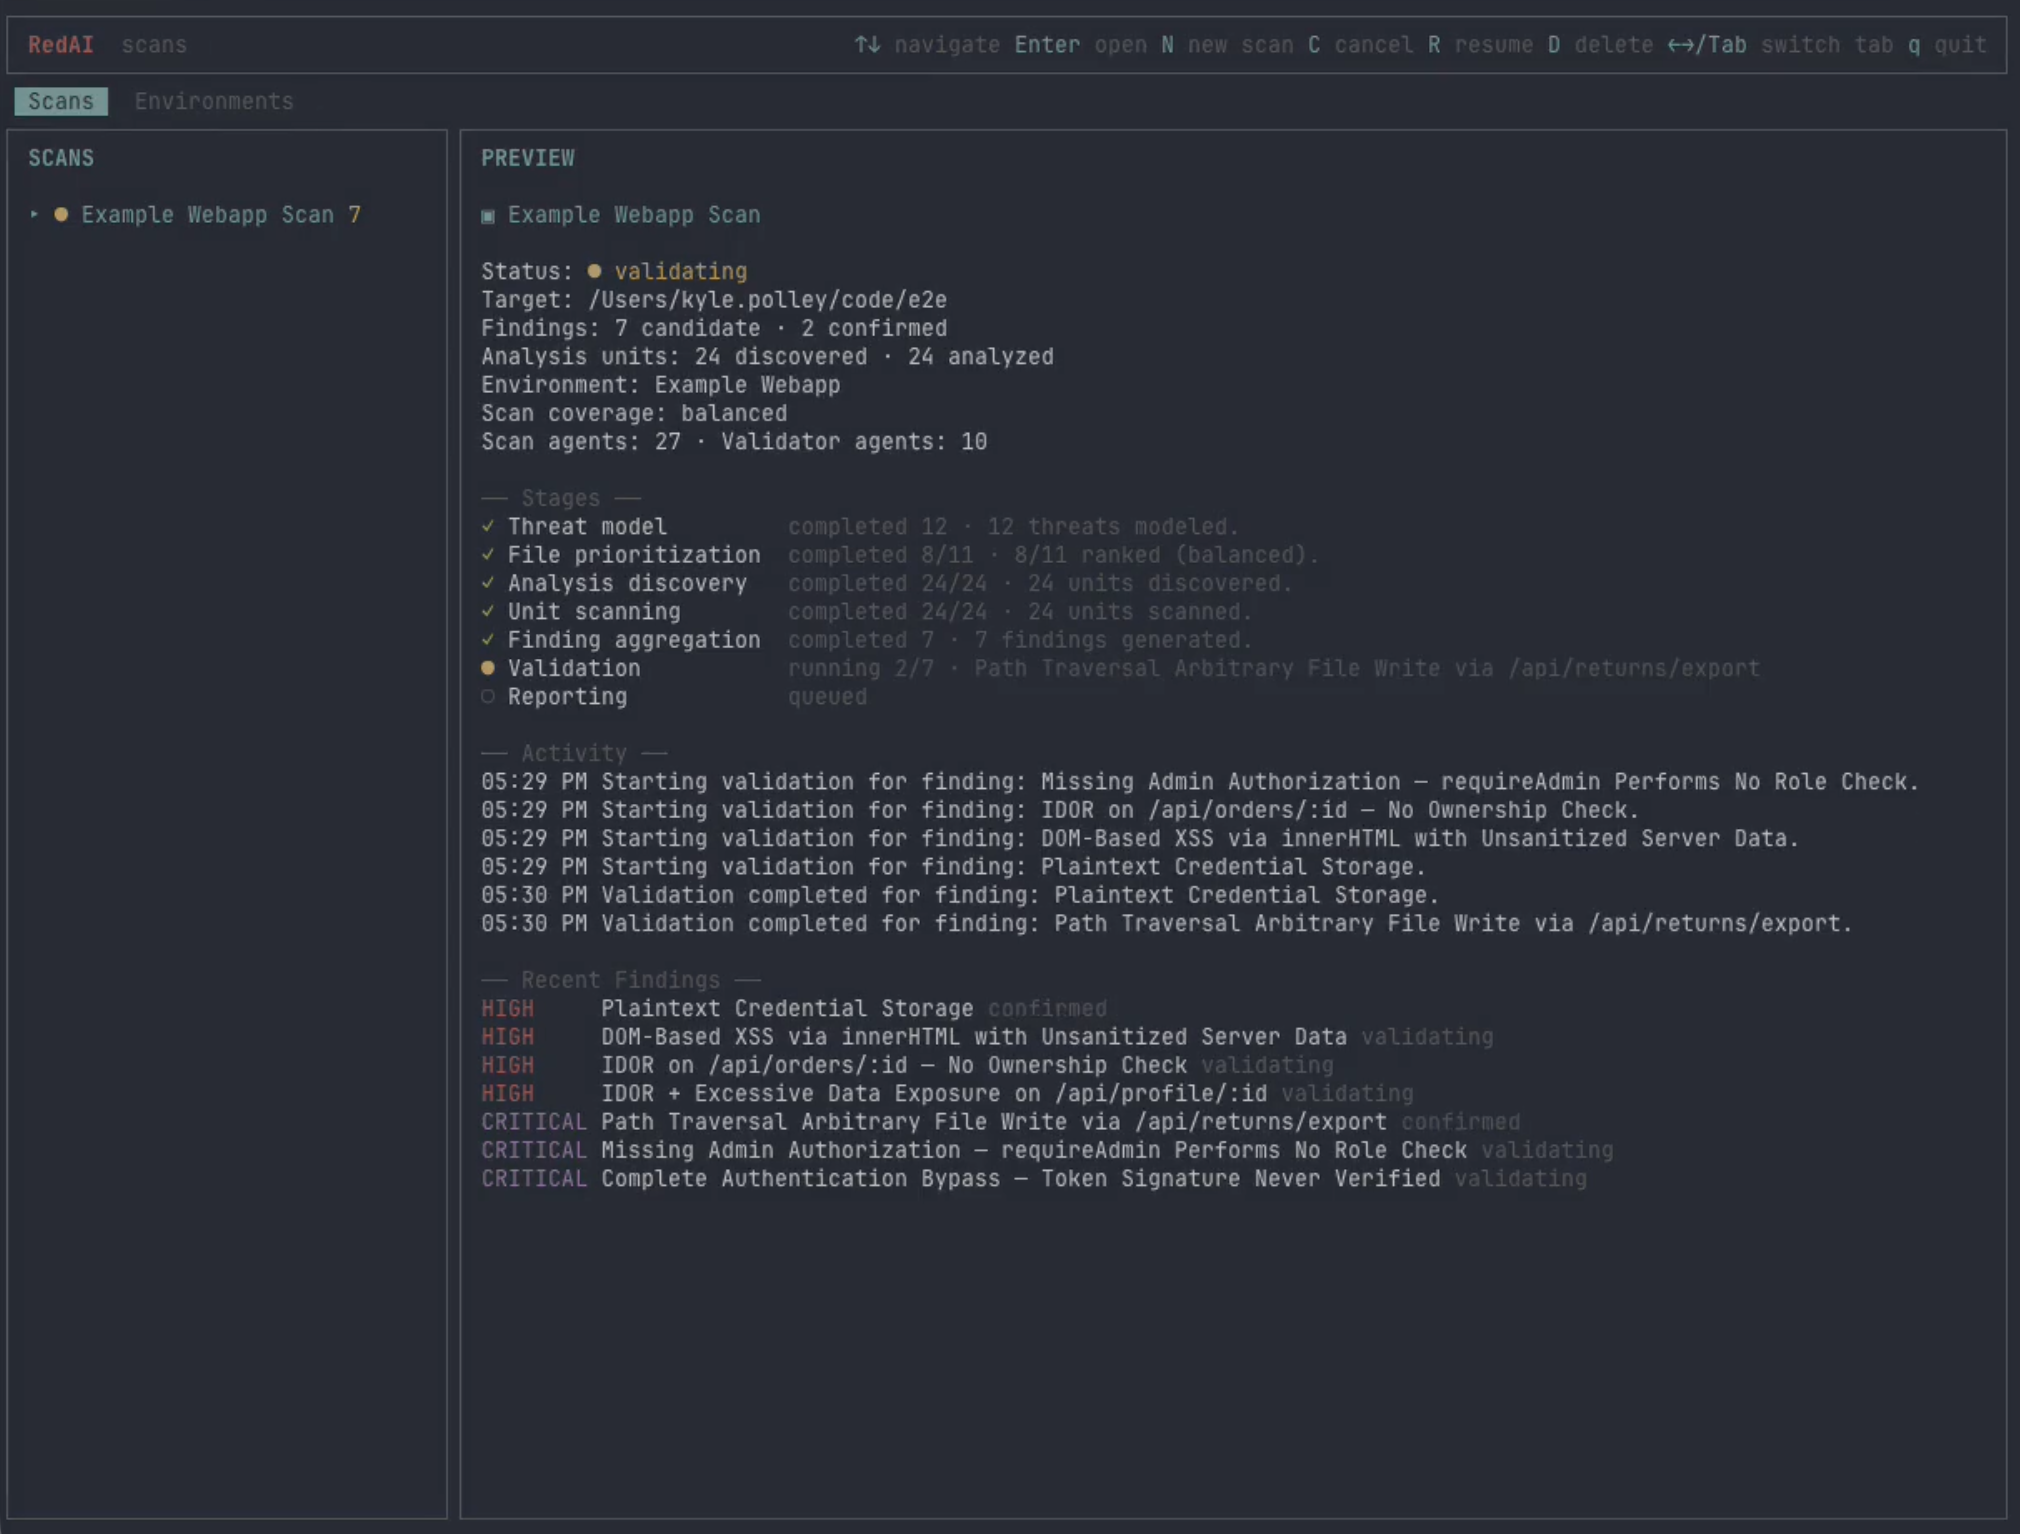 kpolley/redai
AI駆動の脆弱性発見とライブ検証
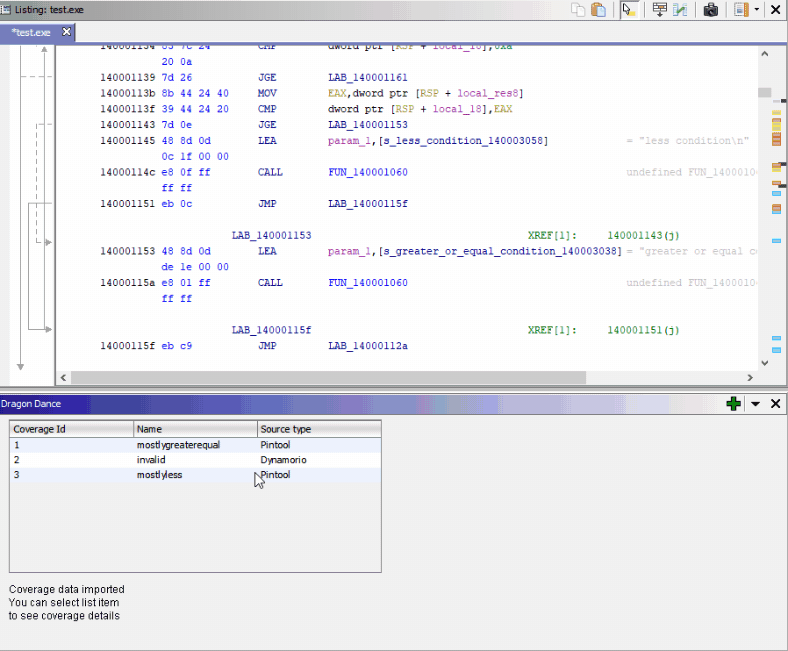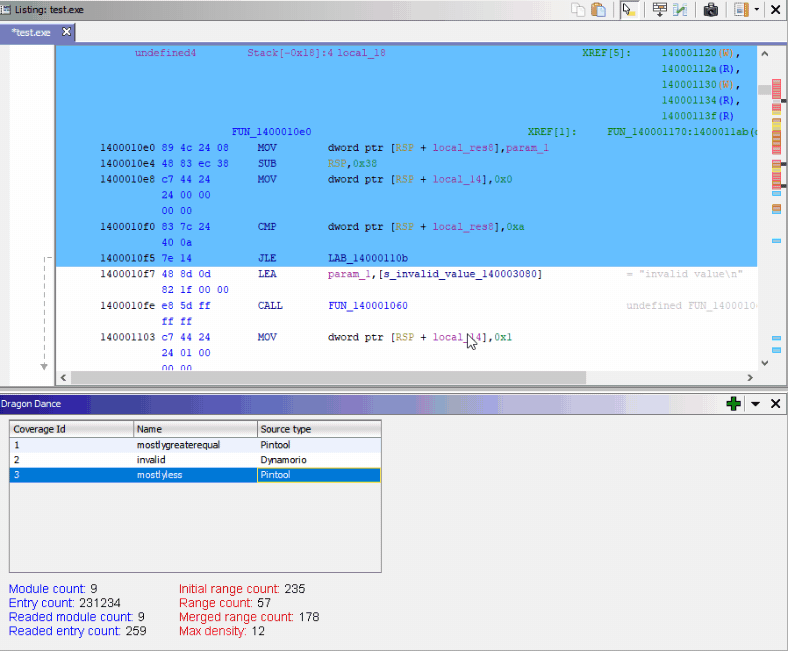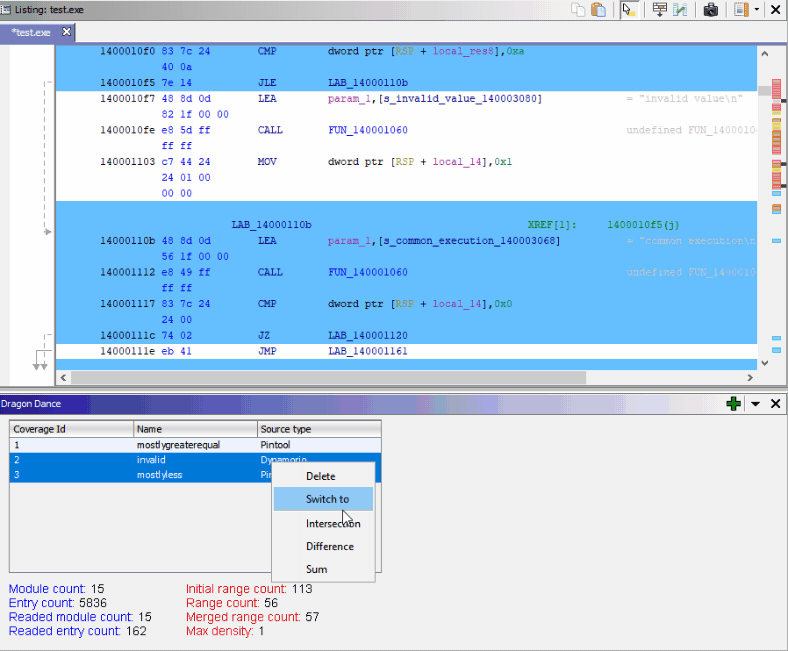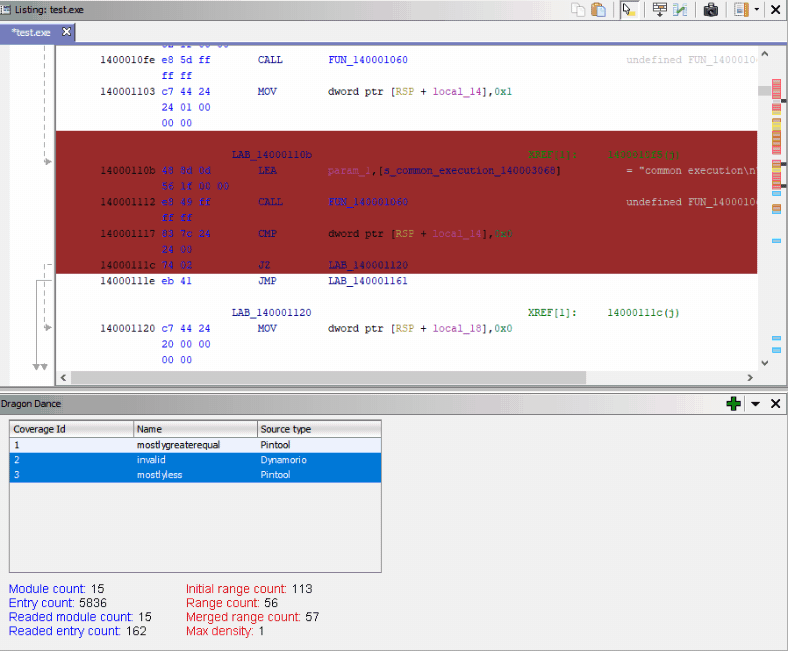 0ffffffffh/dragondance
Ghidra用バイナリコードカバレッジ可視化プラグイン
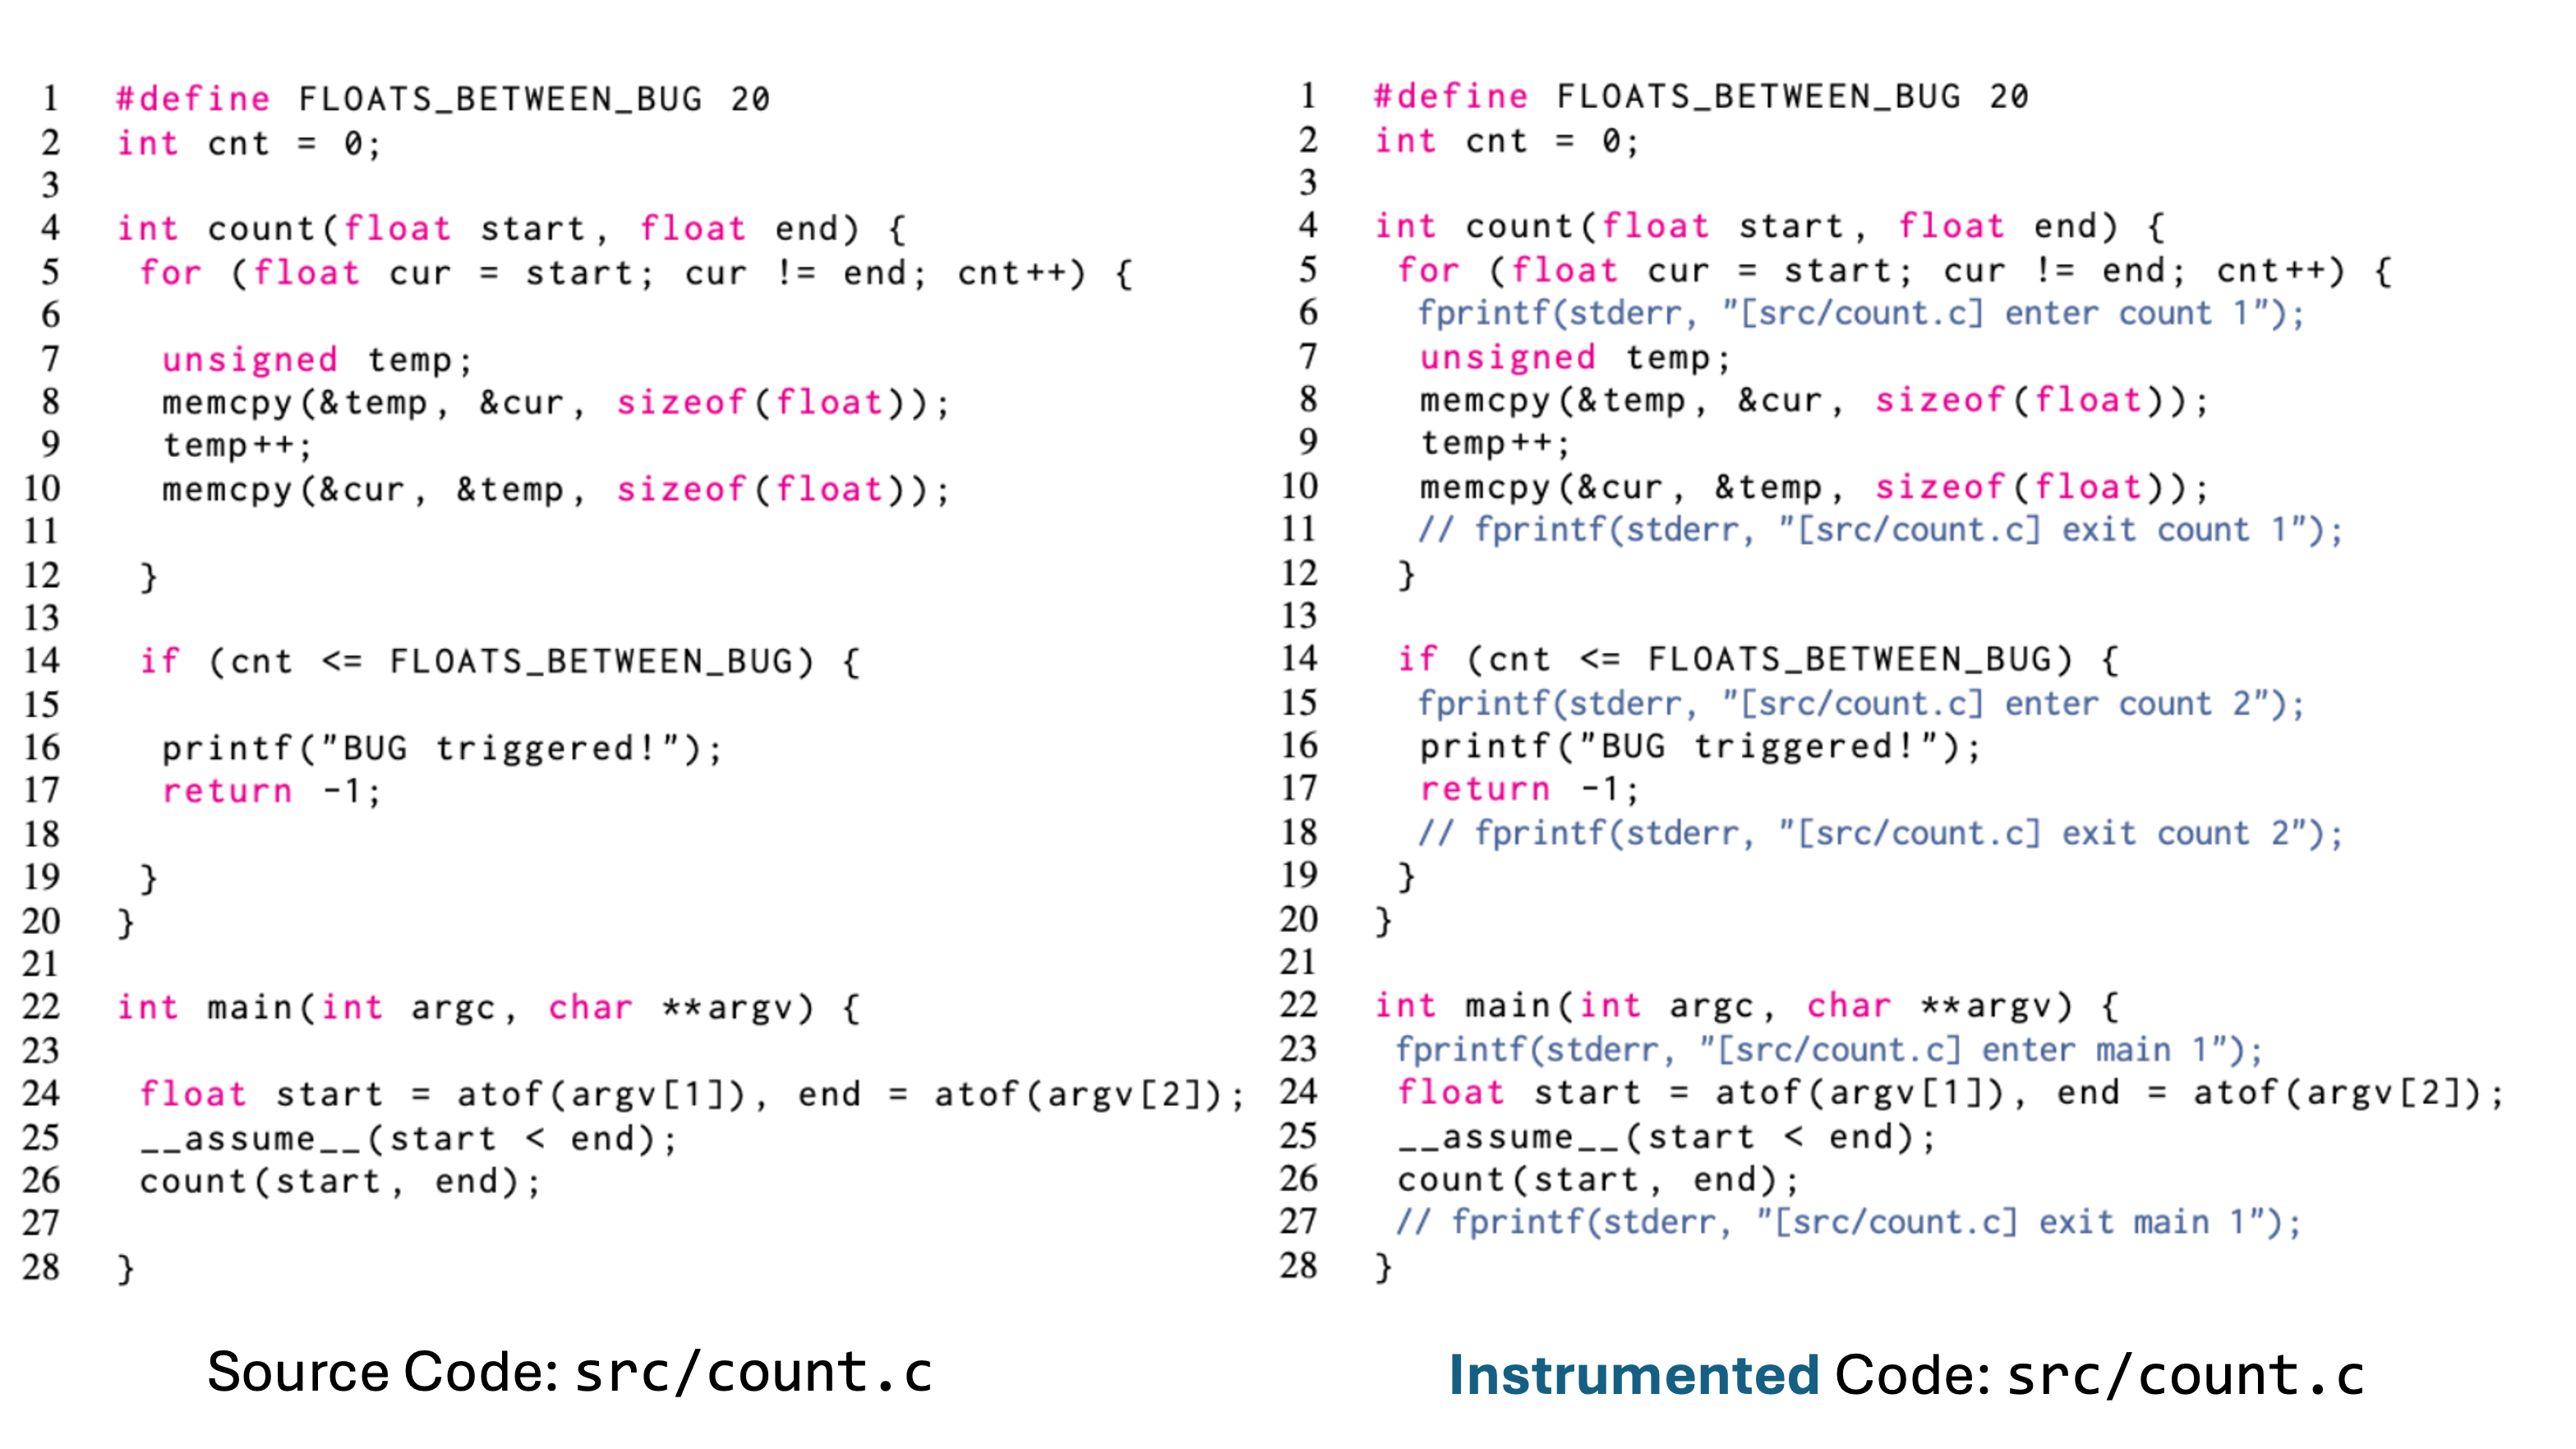 concollmic/concollmic
LLMエージェントを活用したコンコリック実行エンジン。ソースコードを計装し、パス制約を自然言語で要約し、あらゆるプログラミング言語でブランチカバレッジを最大化するテストケースを生成します。
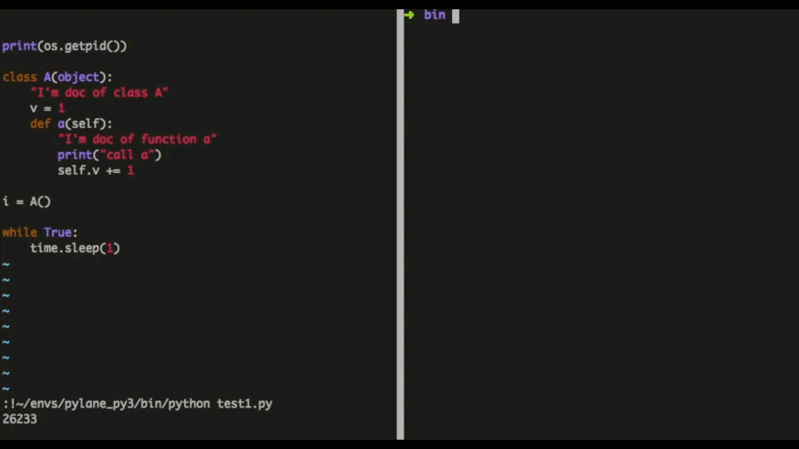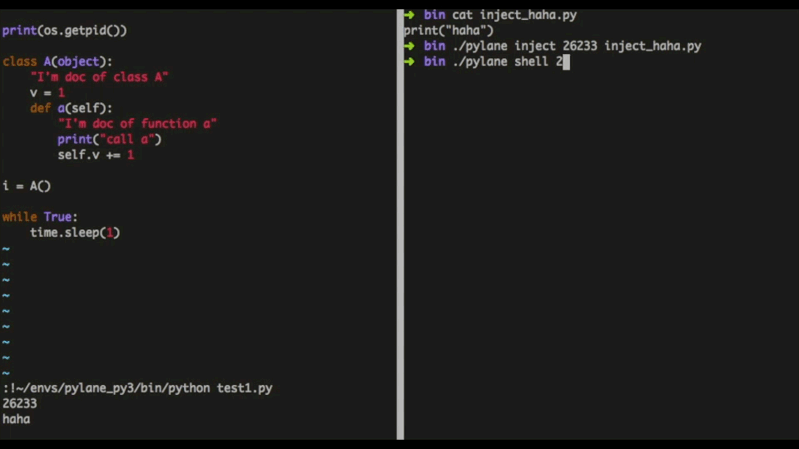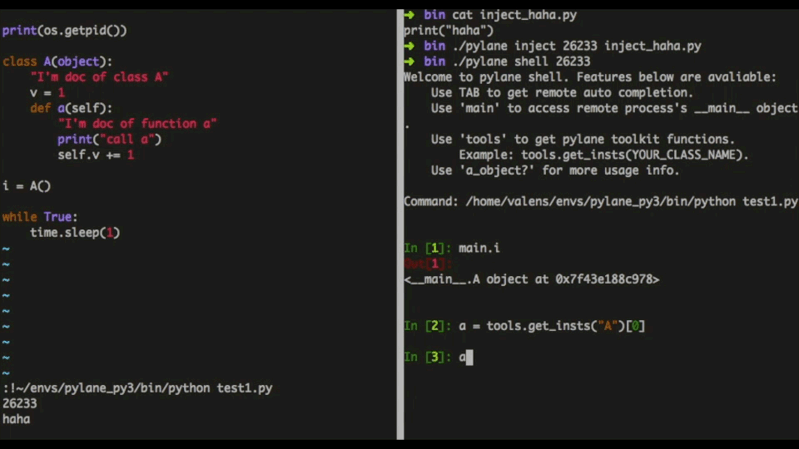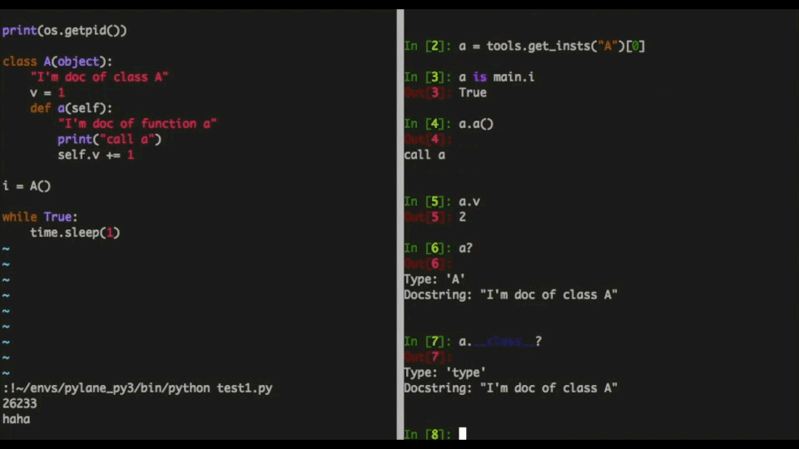 nteseyes/pylane
gdbに基づいた、デバッグツールを備えたPython VMインジェクター。
 penberg/chimera
信頼できないコードをホストに安全にアクセスできるサンドボックス
 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 hellsender01/llmmap
LLM統合アプリケーション向けの自動プロンプトインジェクション試験フレームワーク、デュアルLLMアーキテクチャ搭載。
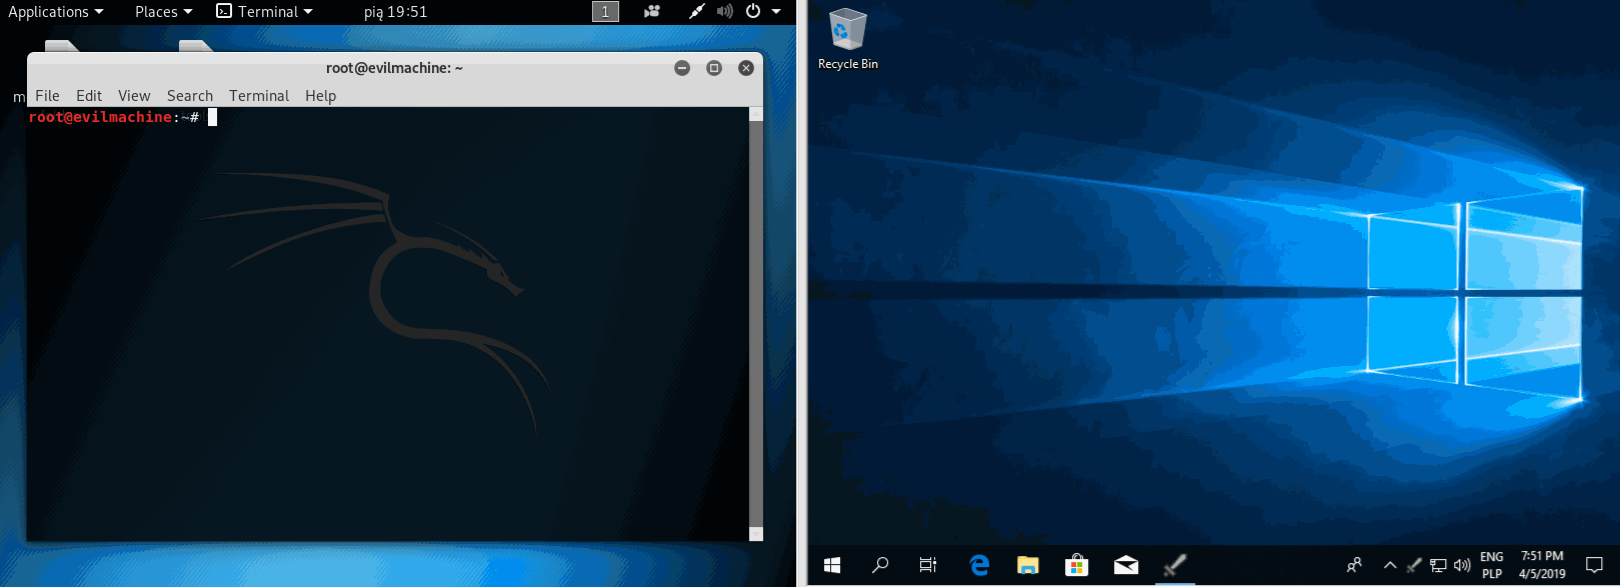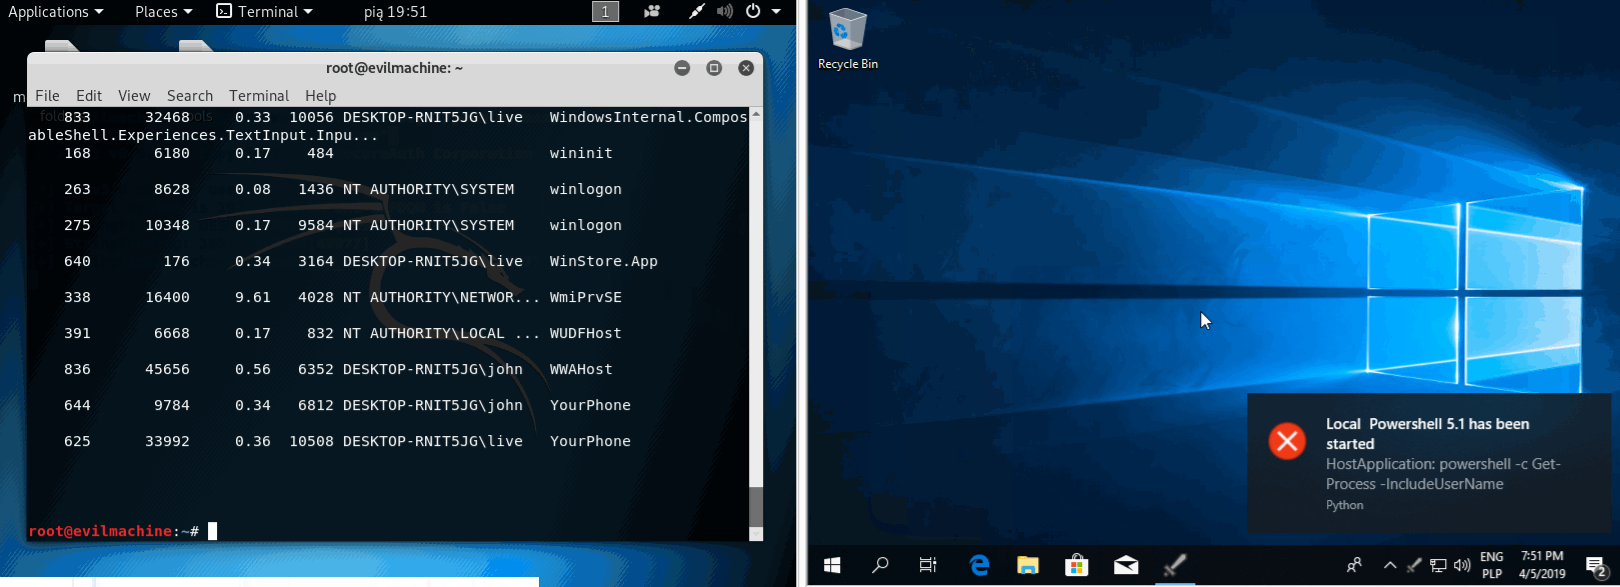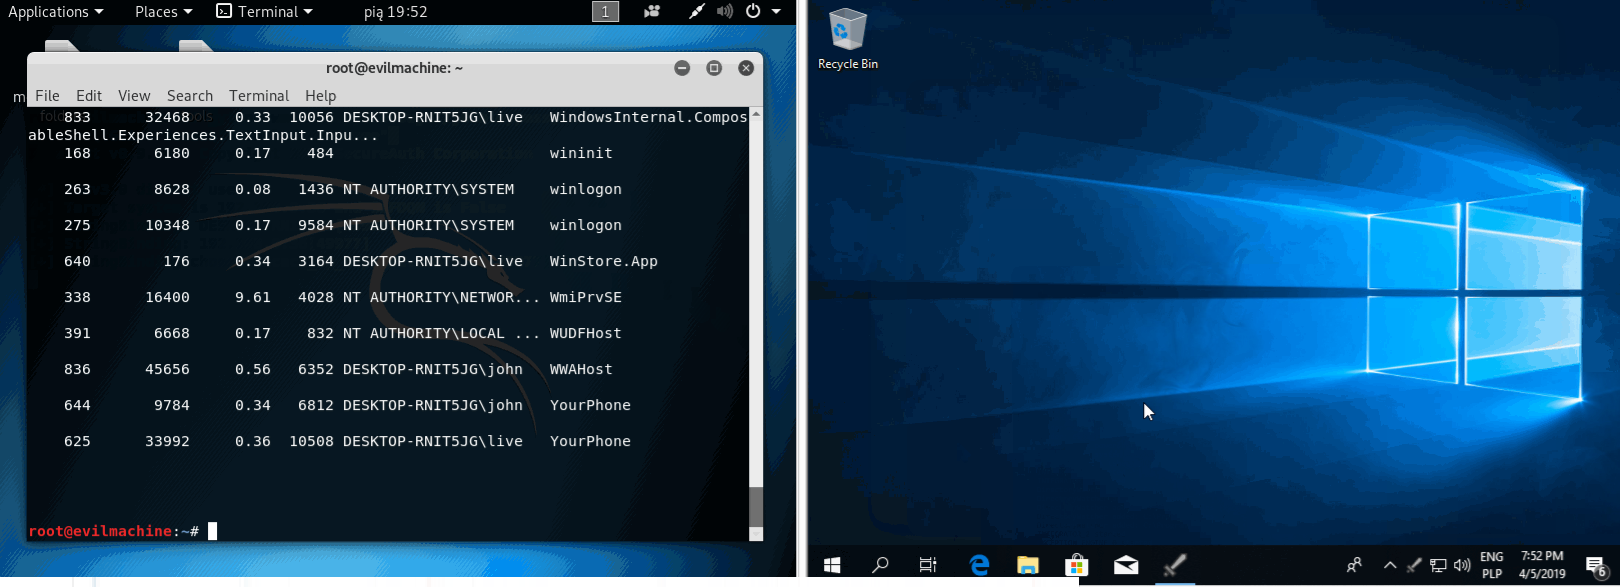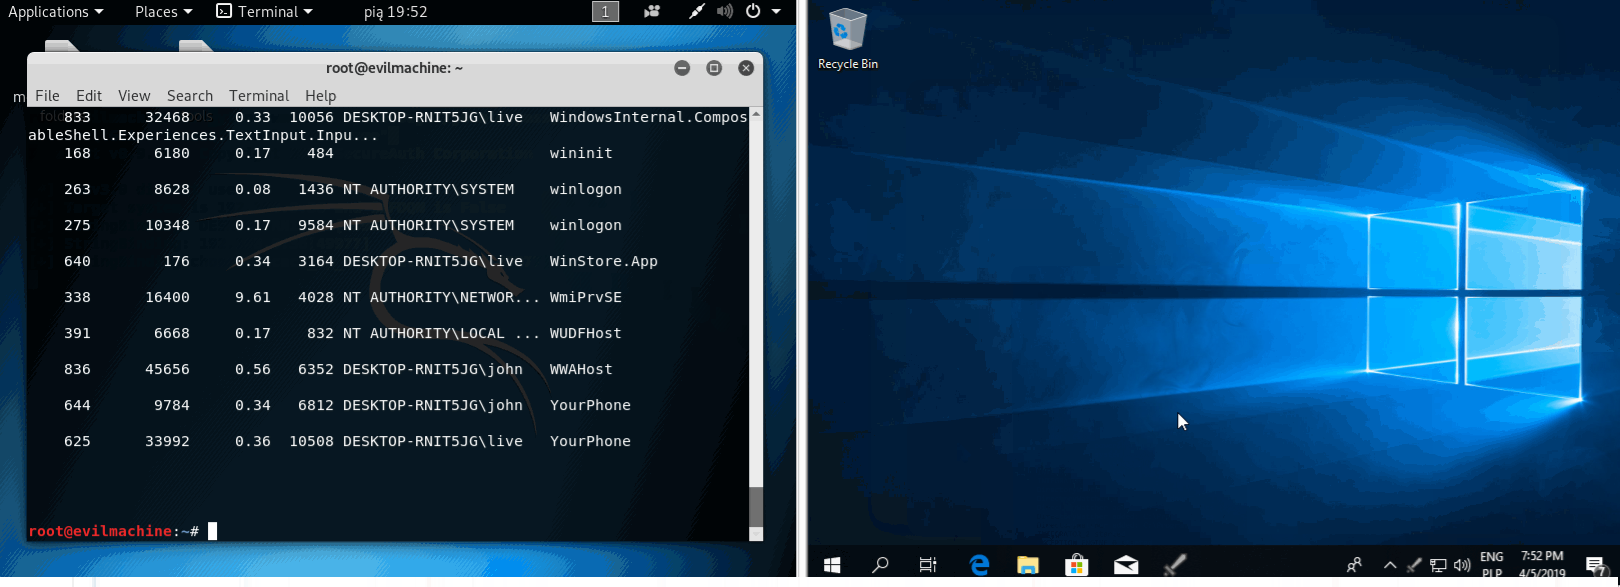 yarox24/attack_monitor
エンドポイント検知 & マルウェア解析ソフトウェア
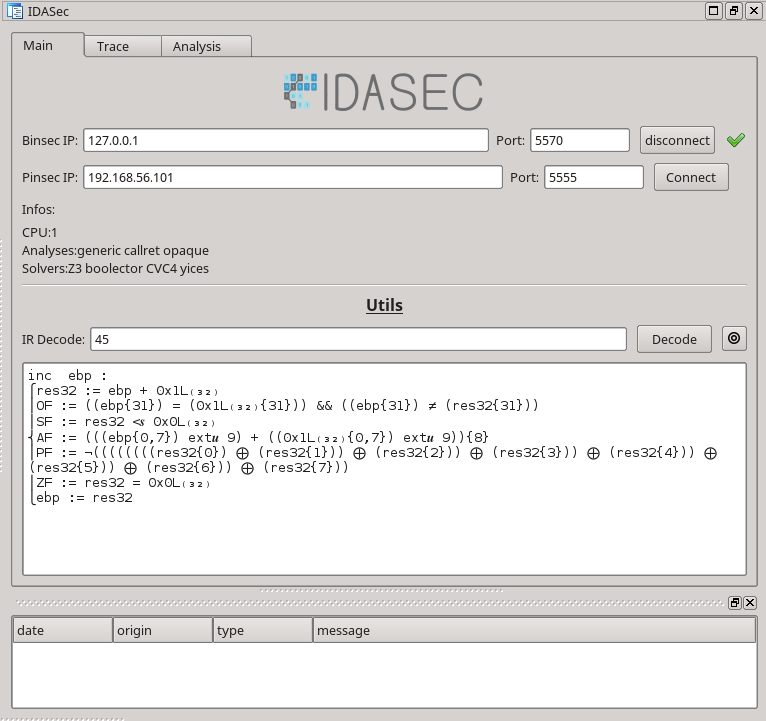 robindavid/idasec
Binsecプラットフォームとのリバースエンジニアリングおよび動的インタラクションのためのIDAプラグイン
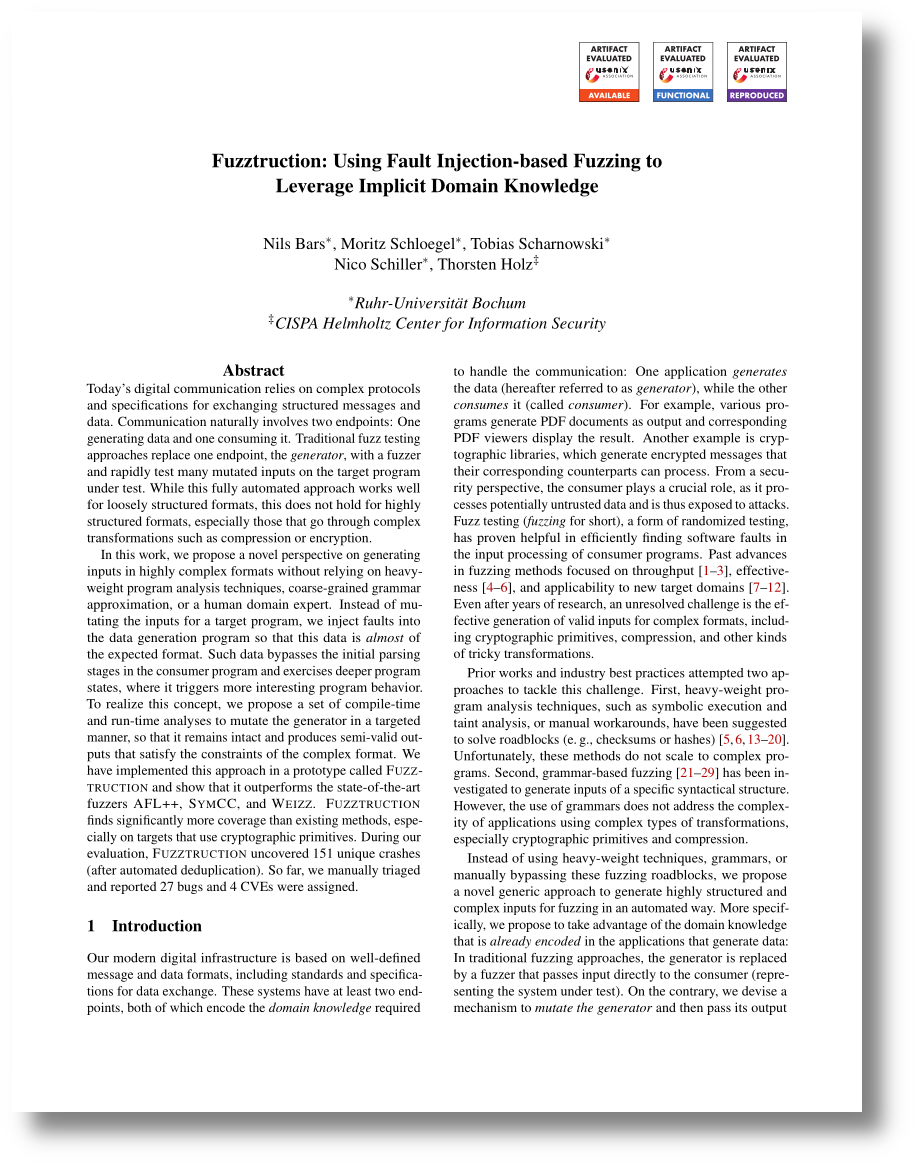 fuzztruction/fuzztruction
フォールトインジェクションベースのファザーで、ジェネレータプログラムを変異させてターゲット用のほぼ有効な入力を生成し、複雑なフォーマットや暗号保護されたデータを文法近似なしでファジングできるようにします。
 schumilo/vusbf
再現可能なVM実行、マルチプロセッシング、XMLテストケース生成を通じてデバイスドライバのバグを発見する、QEMU/KVMベースのUSBファジングフレームワーク。
 sysnets/atfuzzer
文法誘導進化的ファザーは、AndroidスマートフォンのATコマンドインターフェースをBluetoothおよびUSB経由で動的に解析し、DoS、プライバシー漏洩、およびプロトコルダウングレードの脆弱性を明らかにします。