
 #2
悪意のあるソフトウェアの動作を分離された環境で観察し、その行動と影響を理解するためのツール。
Kitploit おすすめ
 sysnets/atfuzzer
文法誘導進化的ファザーは、AndroidスマートフォンのATコマンドインターフェースをBluetoothおよびUSB経由で動的に解析し、DoS、プライバシー漏洩、およびプロトコルダウングレードの脆弱性を明らかにします。
 demonslay335/cryptotester
暗号を扱うためのユーティリティ、ランサムウェア分析向け。
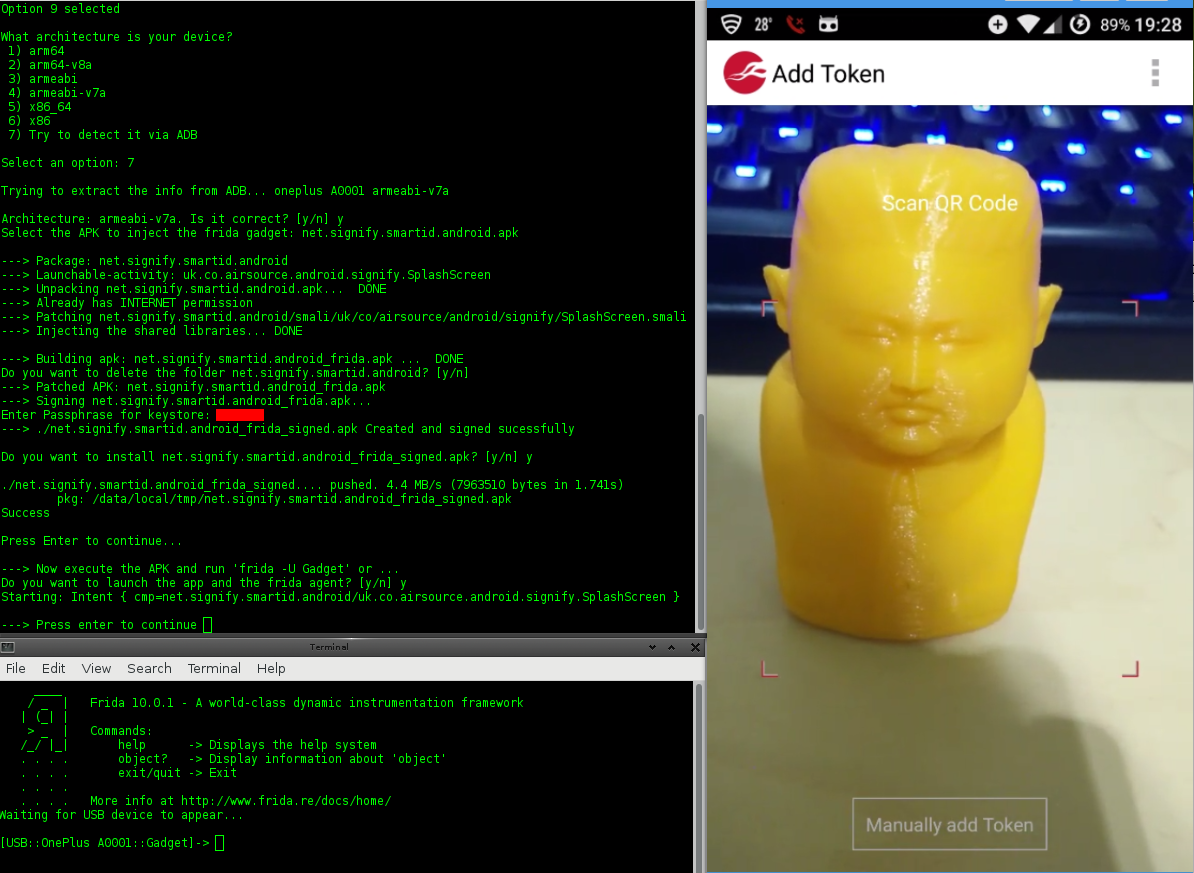 nccgroup/lazydroid
Androidアプリケーションの評価のいくつかの側面を支援するbashスクリプト
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight ヘックスエディターのマルウェア解析用デコードツールボックス
 xoreaxeaxeax/schrodingers-toctou
安全なCコードをTOCTOU脆弱性に変える、コンパイラが生成したメモリロードを検出します。自動化されたソースコード監査、Unicornベースのバイナリ解析、100以上のプロジェクトにわたるコンパイラ/アーキテクチャ/フラグのスイープを含みます。
 hahwul/mzap
⚡️ 複数ターゲットのZAPスキャン
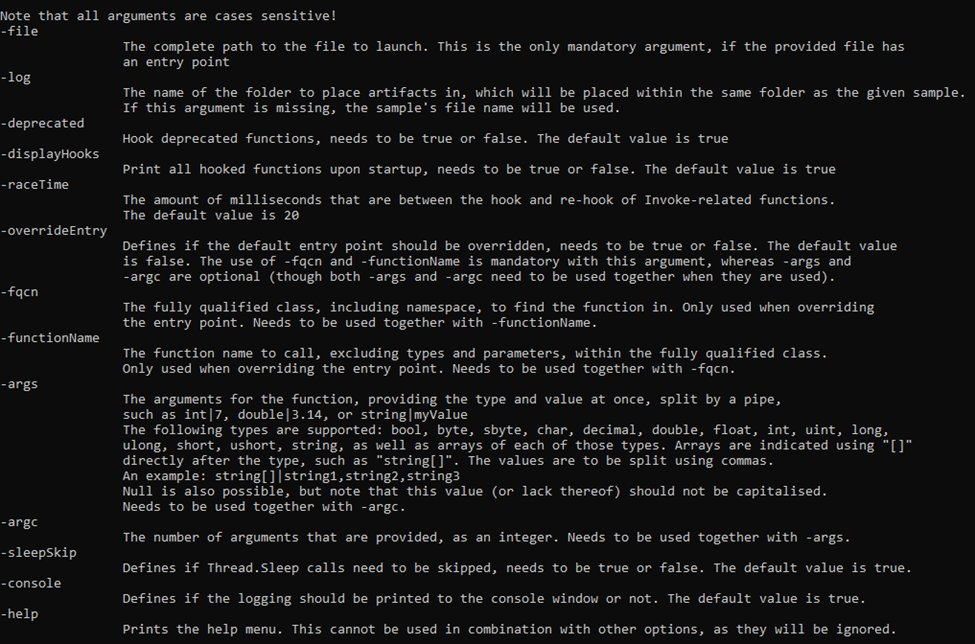 advanced-threat-research/dotdumper
.NET Framework を対象とするファイルの自動アンパッカーとロガー
 cybermaggedon/cyberprobe
サイバー攻撃の捕捉、分析、および対応
 ngwg/ceasta
PE/ELFバイナリ向けの逆アセンブラ、デコンパイラ、x64dbgスタイルのデバッガ。IDAスタイルのリスティング、関数グラフ、Luaプラグイン、CLI、そしてAI駆動分析のための組み込みMCPサーバーを備えています。
 facebook/mcpguard-dynamic
カーネルレベルの eBPF サンドボックス - Model Context Protocol (MCP) を介して行われる LLM エージェントのツール呼び出しを保護します。
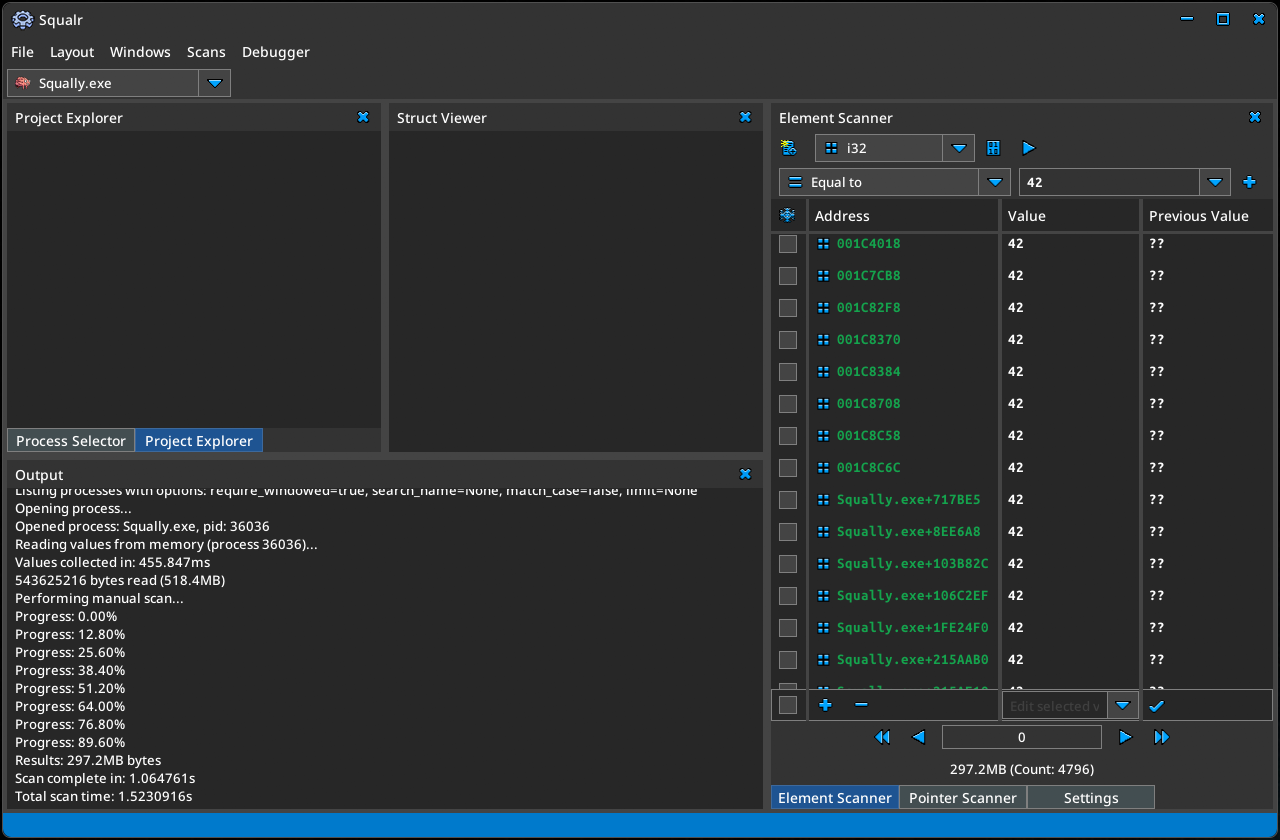 squalr/squalr
Rustで一から構築された汎用ゲーム/ソフトウェアハッキングツール。
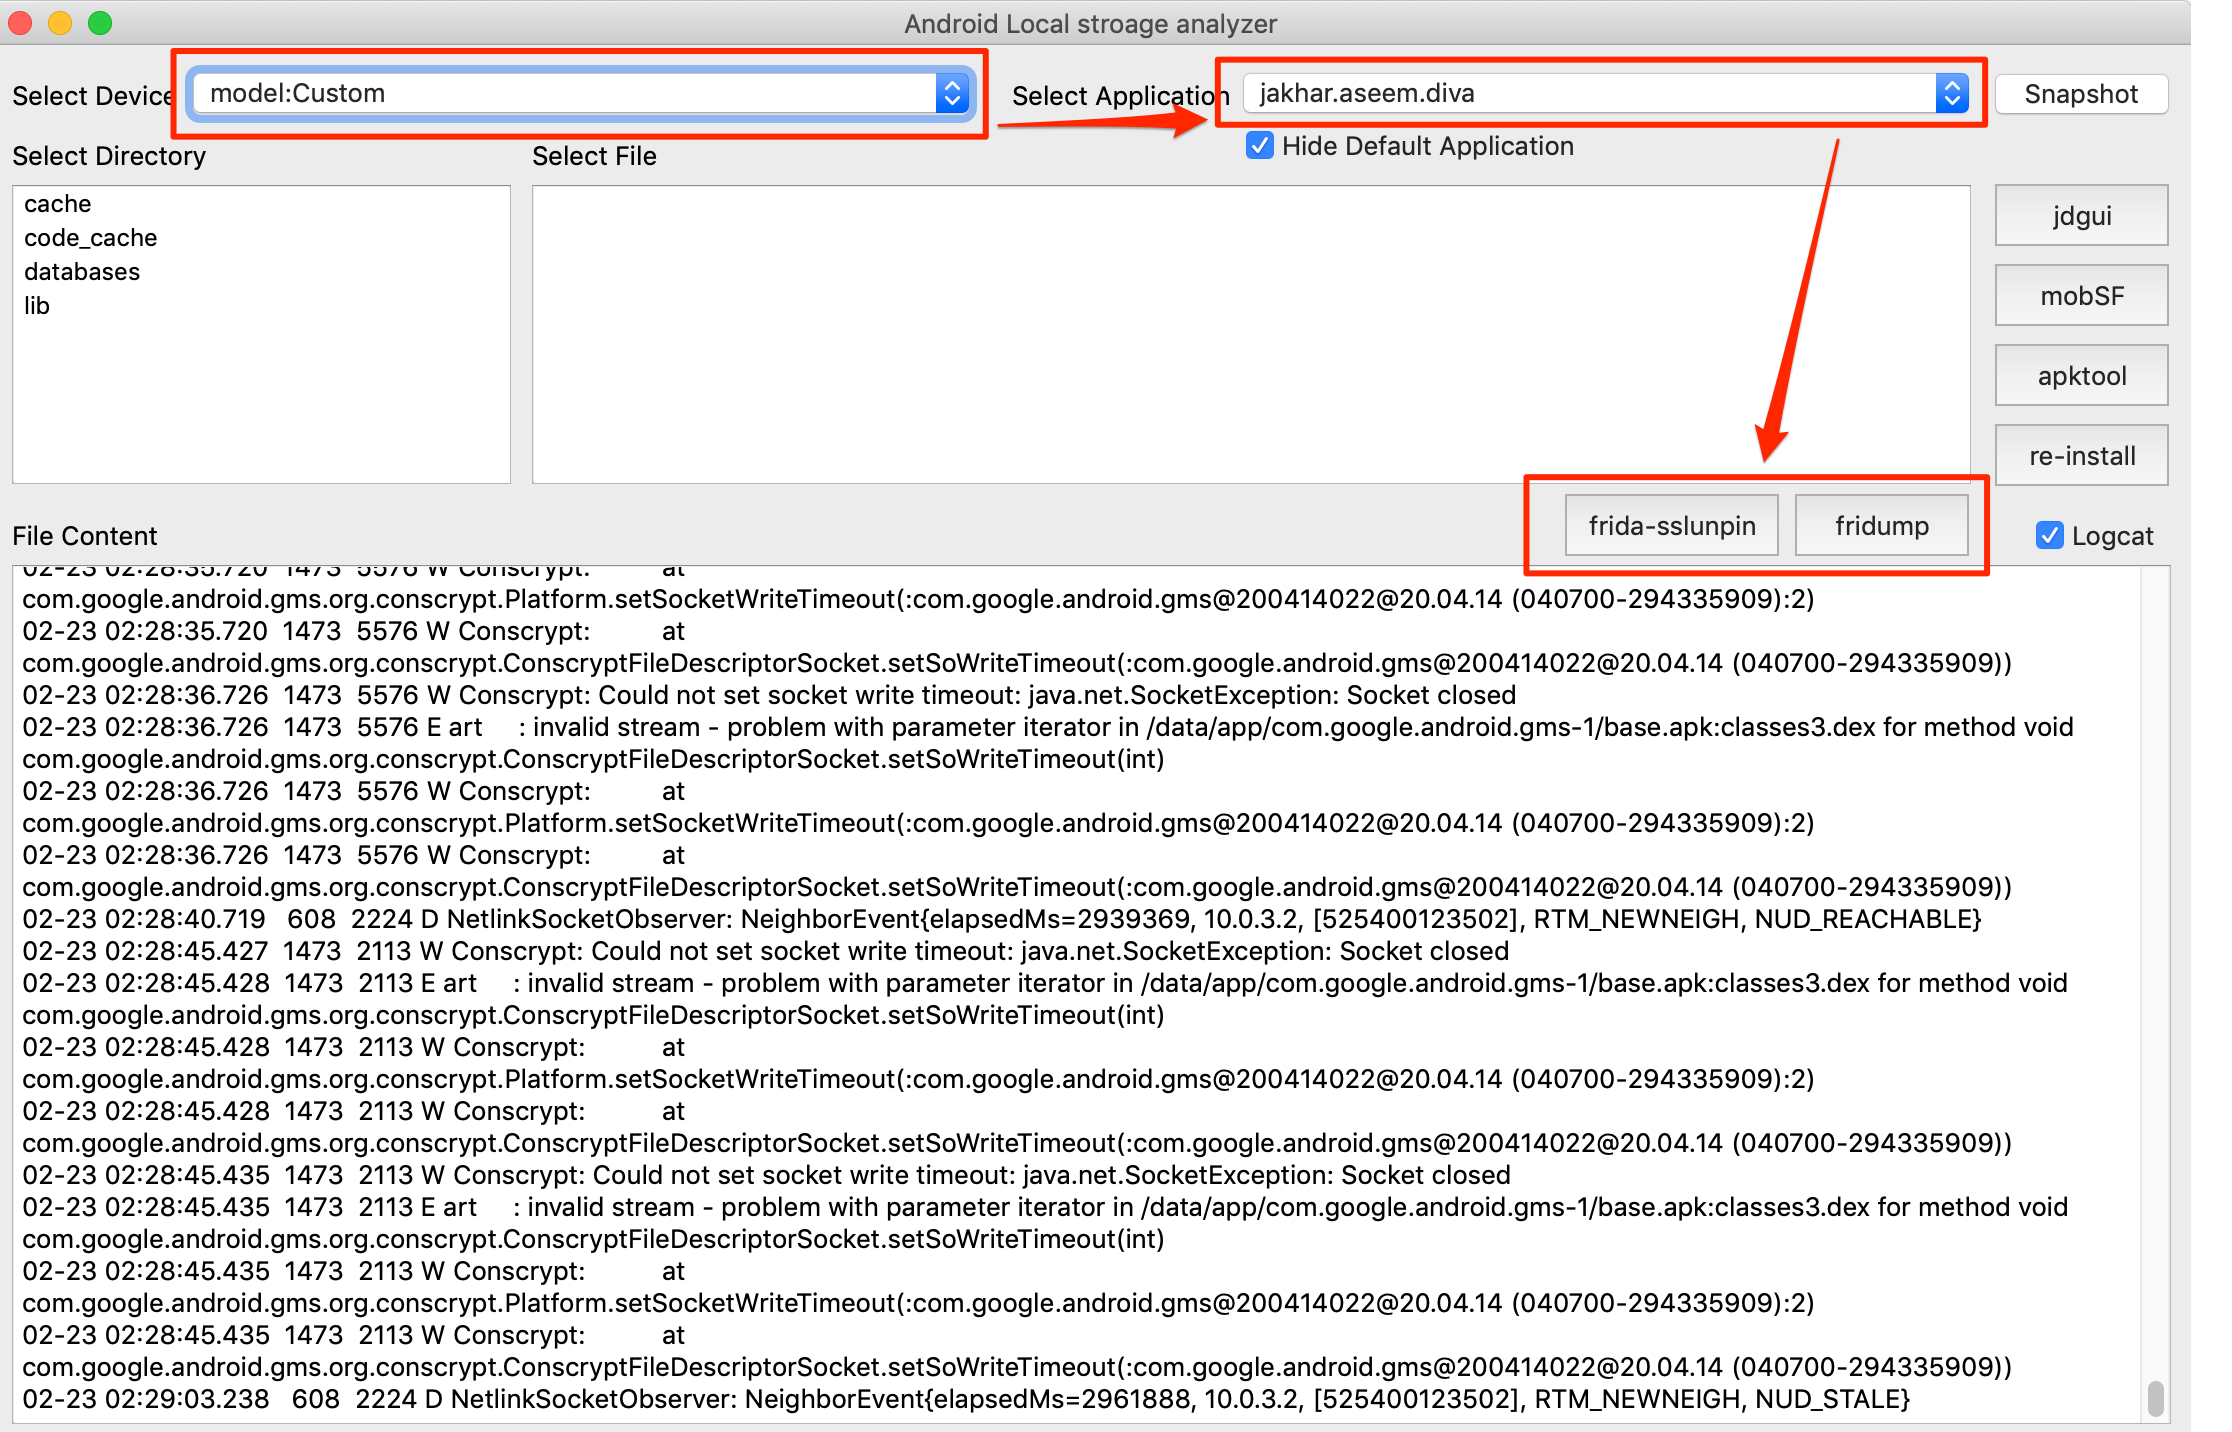 notsosecure/android_application_analyzer
このツールは、Androidアプリケーションのローカルストレージ内のコンテンツを分析するために使用されます。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。
 traceforce/mcp-xray
MCPサーバーのための統合セキュリティスキャナーで、config、pentest、repo-scanモードを備えています。CI/CD統合用にSARIFレポートを生成し、トークンおよびLLMアナライザーを介してシークレット、脆弱性、誤設定を検出します。
 icicle-emu/icicle
MSP430ファームウェア向けのエミュレーションベースのファザーで、メモリ破壊バグを発見・分析し、詳細なクラッシュレポートと再現可能な入力を生成します。
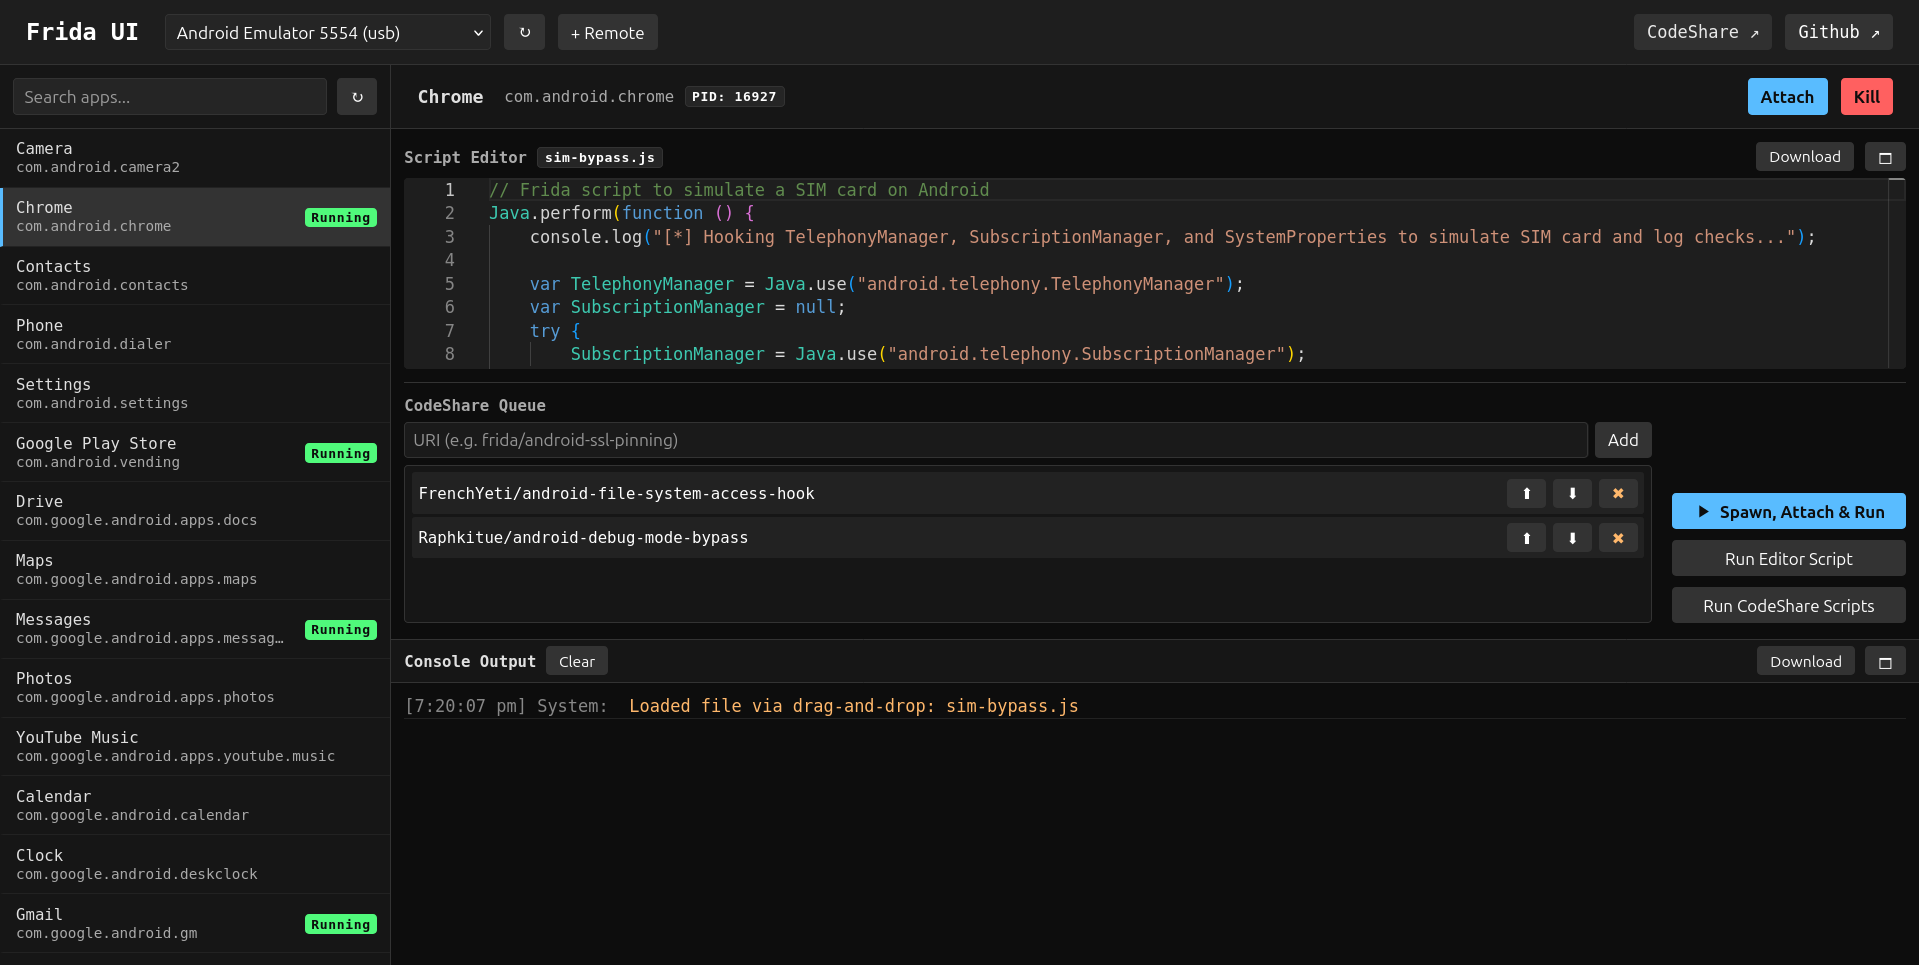 adityatelange/frida-ui
Fridaデバイス、プロセス、スクリプトをブラウザから直接操作できます。
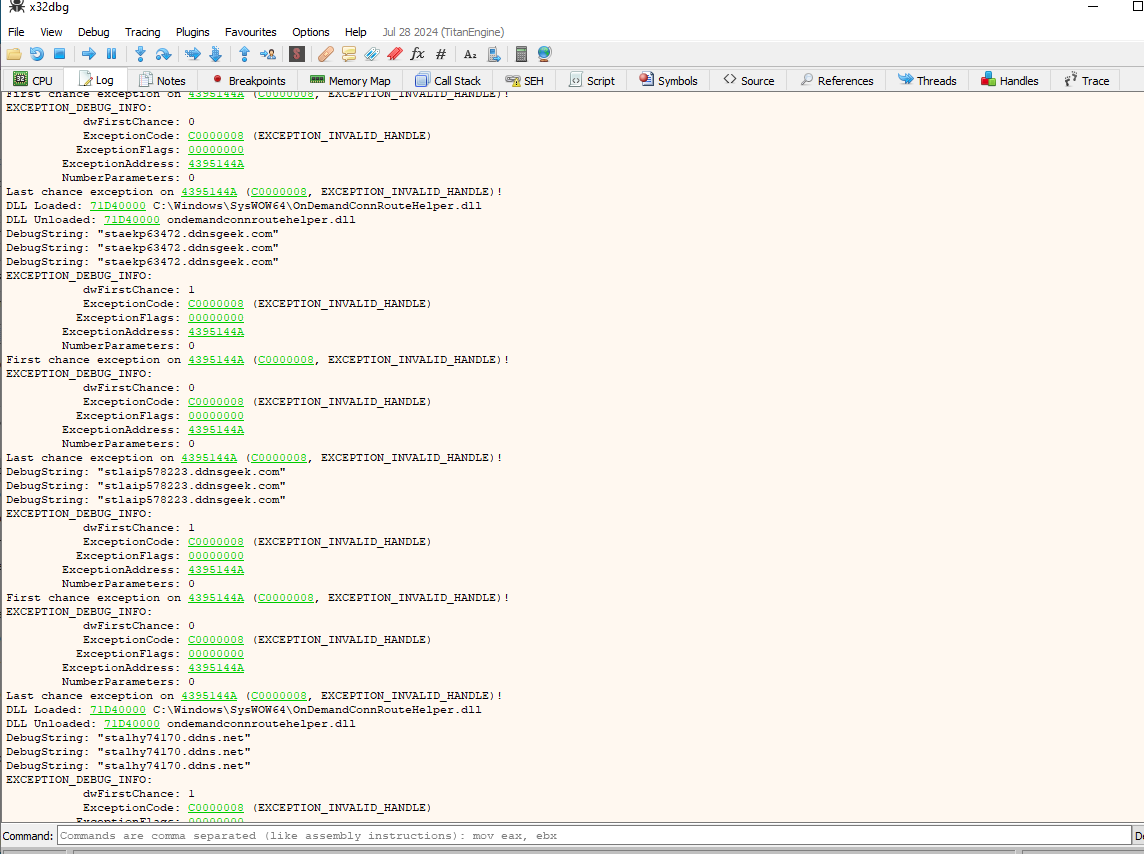 zeromemoryex/c2-hunter
リアルタイムC2トラフィック抽出ツール(マルウェア解析者向け)。Win32接続APIをフックし、コマンド&コントロール通信を傍受・分析。マルウェアの遅延を回避し、脅威インサイトを迅速に取得。








