
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 tech4242/aquaman
🔱 AIエージェント向け唯一の独立したクレデンシャルプロキシ:自己管理型ヴォールト分離と最小権限リクエストポリシーを実現。キーは元の保管場所に留まり、エージェントのメモリには決して触れません。1Password、keychain、keepassxcなどと互換性があります。
 pigeonlabshq/pigeon
AIエージェントに対して、署名付き・スコープ限定の認証情報を用いて最小権限の委任を強制します。サブエージェントには狭い範囲の機能とリソースのみを付与し、実行前にアクションを検証して、権限昇格を防止します。
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 aquasecurity/trivy-plugin-aqua
TrivyをAqua Securityプラットフォームと統合し、IaC、パイプライン、依存関係の脆弱性と設定ミスをスキャンするためのプラグイン。
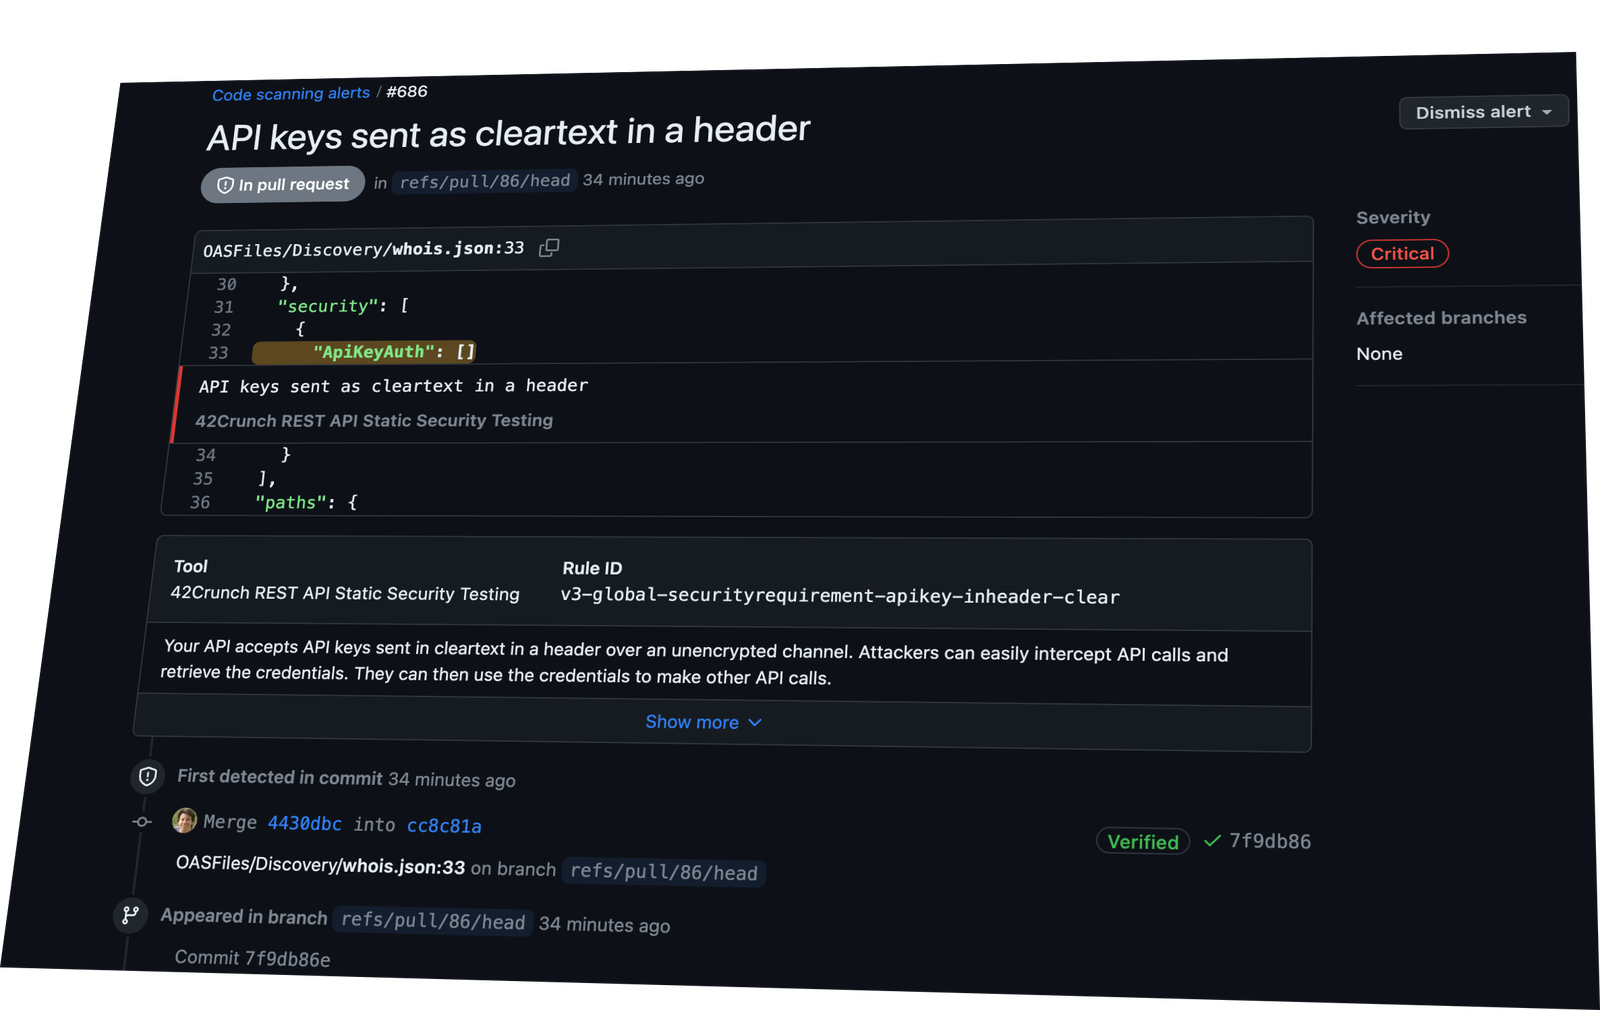 42crunch/api-security-audit-action
OpenAPI コントラクトの静的 API セキュリティ監査を CI/CD で自動化し、認証・認可・データ制約に関する 300 以上のチェックを実行。最小スコアゲートと SARIF 出力に対応。
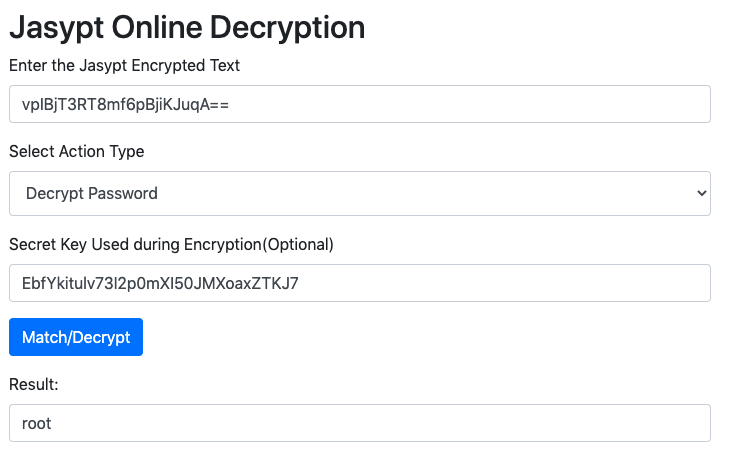 jas502n/database-spring-enc
sprint encode (平文) 暗号化パスワードを取得
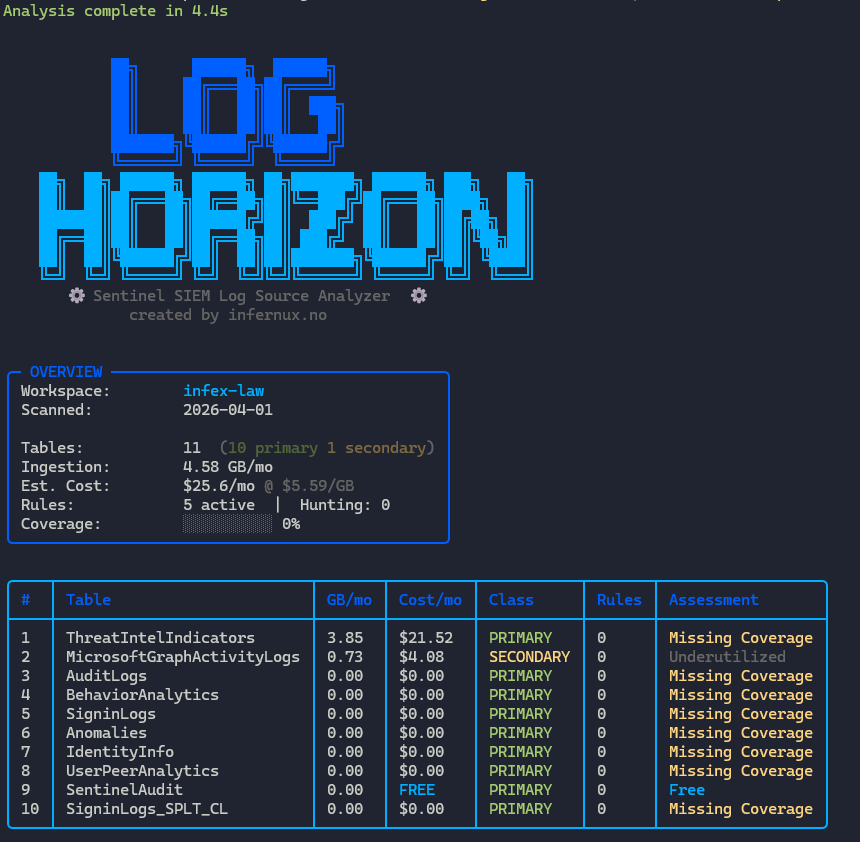 lnfernux/log-horizon
Microsoft Sentinel SIEM ログソース分析ツール
 0xcyberstan/cve-2026-42533-config-scanner
「complex_value two-pass capture-clobbering」バグ(regex map + regex capture → ヒープオーバーフロー / 情報漏洩)に対して脆弱な nginx 設定を検出する静的設定スキャナ。
 eskatos/creadur-rat-gradle
Apache RAT(リリース監査ツール)Gradleプラグイン
 robert-auger/safer-dependencies
AIコーディングアシスタント向けの自動依存関係セキュリティレイヤー。npm、PyPI、RubyGems、Maven、Go、Rustエコシステム全体で、パッケージのCVE、タイポスクワッティング、放置、バージョン経年問題、ハッシュ整合性を監査します。
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
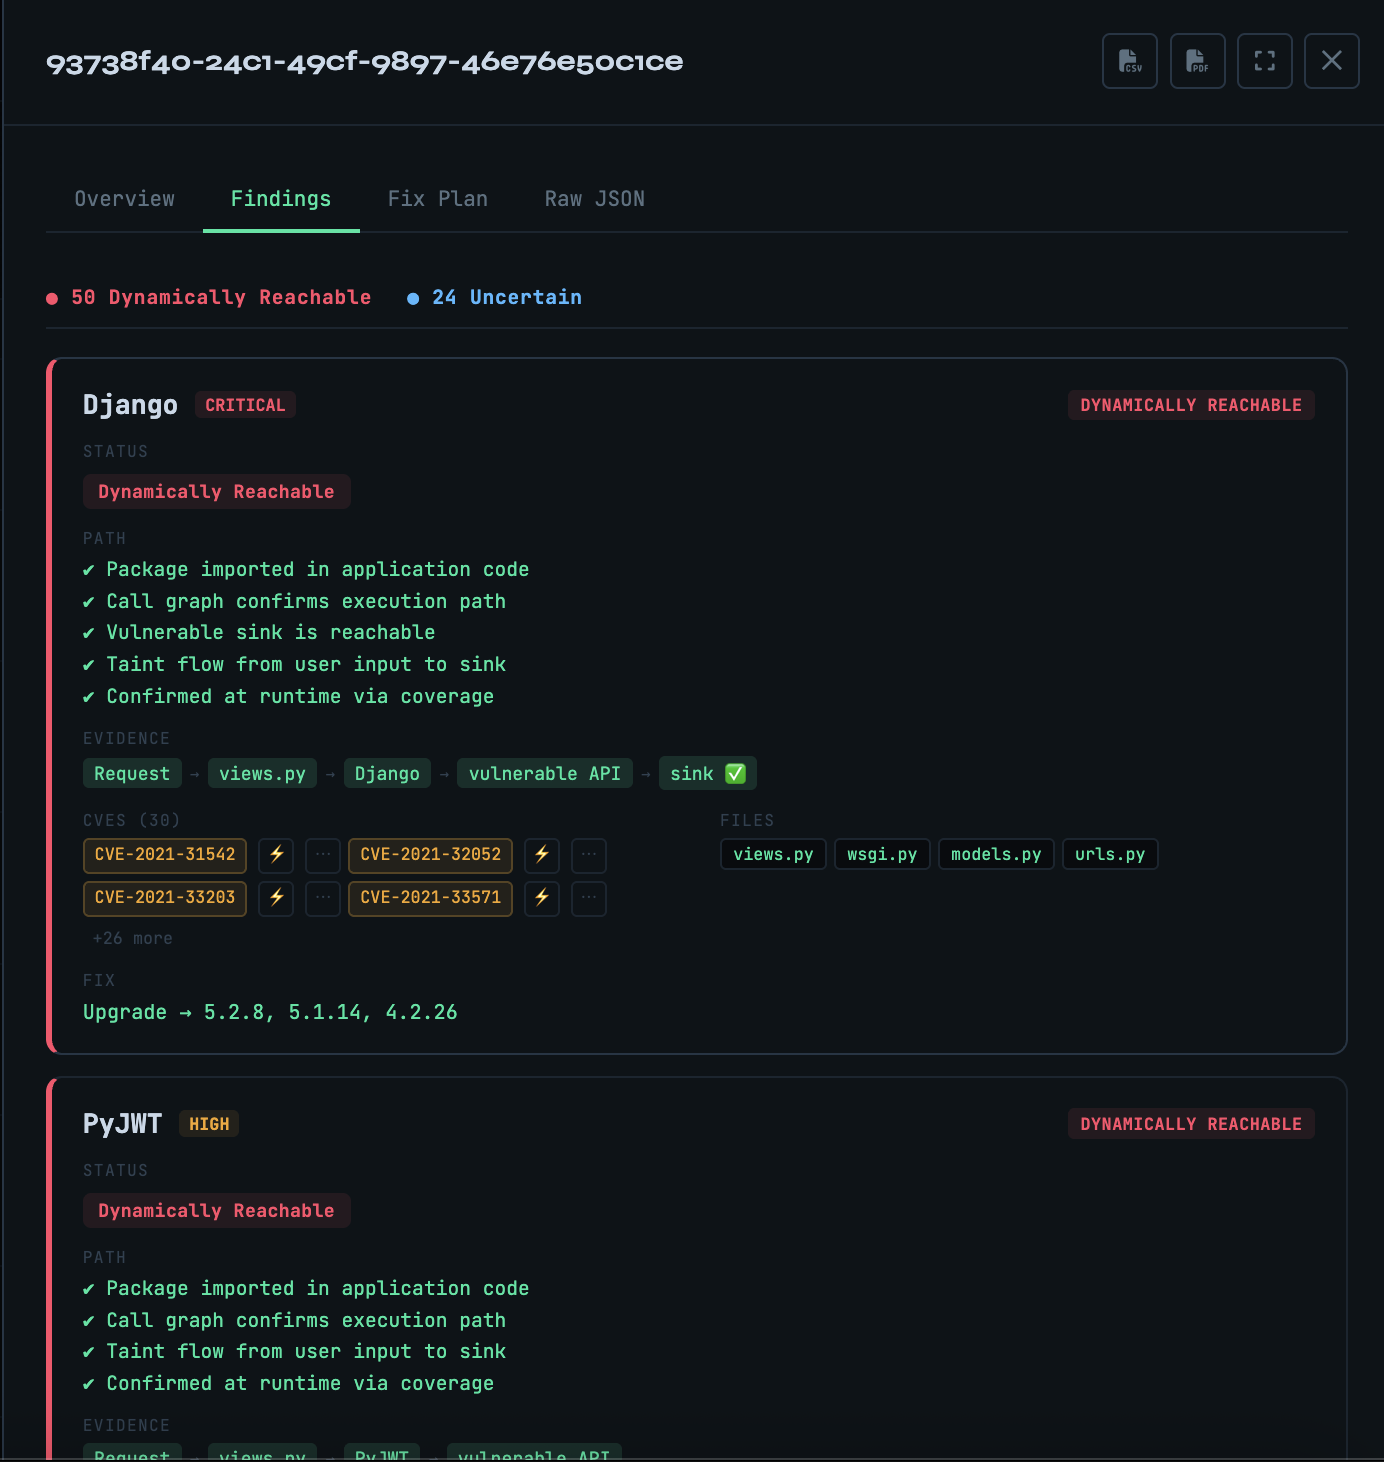 owasp/vulnreach
ランタイム対応のSCA — インストールされているだけでなく、実際に到達可能なCVEを証明します。
 bugbounty-site/gitsecure
GitHubのコミットで露出したAPIキーを検出します。
 mattijsmoens/intentshield
エージェントの事前実行意図検証。AIが述べていることではなく、これから行おうとしていることを監査します。依存関係ゼロ、決定論的、ハッシュシールド。
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
xz-utilsのCVE-2024-3094を検出および修復するためのシェルスクリプトとAnsibleプレイブック。パッケージバージョンをチェックし、セキュアなリリースにアップグレードまたはダウングレードし、Linuxサーバー全体で修正を自動化します。
 owasp/owasp-aibom
OWASPプロジェクト。AI/MLコンポーネント、依存関係、サプライチェーンリスクを文書化し、AIセキュリティ分析を行うためのAI部品表(AIBOM)標準を定義する。
 ntanwir10/guardscan
100%無料 & オープンソース • プライバシー最優先のセキュリティスキャンとAIコードレビューCLI








