
 #1

 cider-security-research/cicd-goat
意図的に脆弱なCI/CD環境です。複数のチャレンジを通じてCI/CDセキュリティを学べます。
 dgourillon/mitigate-cve-2024-6387
CVE-2024-6387脆弱性の検出と軽減を行うシェルスクリプト。システム構成を監査し、推奨される修正を適用します。
 vkaushik-chef/regresshion
regreSSHion 脆弱性 CVE-2024-6387 をチェックするための Chef Inspec プロファイル
 felipecruz91/node-ip-vex
VEXを使用してCVE-2024-29415を抑制するサンプルプロジェクト
 zenzue/cve-2024-6387-mitigation
OpenSSH における CVE-2024-6387 の緩和ガイド
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
RCEのリスクを軽減するためのAnsible Playbook(CVE-2024-6387)プラットフォームがOpenSSHを脆弱性のないバージョンに更新するまで。
 claranet/ansible-role-log4shell
Ansibleロールで、ファイルシステムとオープンファイルをスキャンして脆弱なJAR/WARファイルを検出し、Log4Shell(CVE-2021-44228)を特定します。バージョンとJndiLookupの有無を報告します。
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ サイバーセキュリティのブルーチーム向けの、厳選されたリソース、ツール、その他の役立つ情報のコレクション。

 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
選択したファイルをルールに記載されたパターンでスキャンします。これは、誤ってファイルに書き込んでしまったシークレットを見つけるために使用されます。このスキャナーは、カスタムスキャナーによって GitLab…
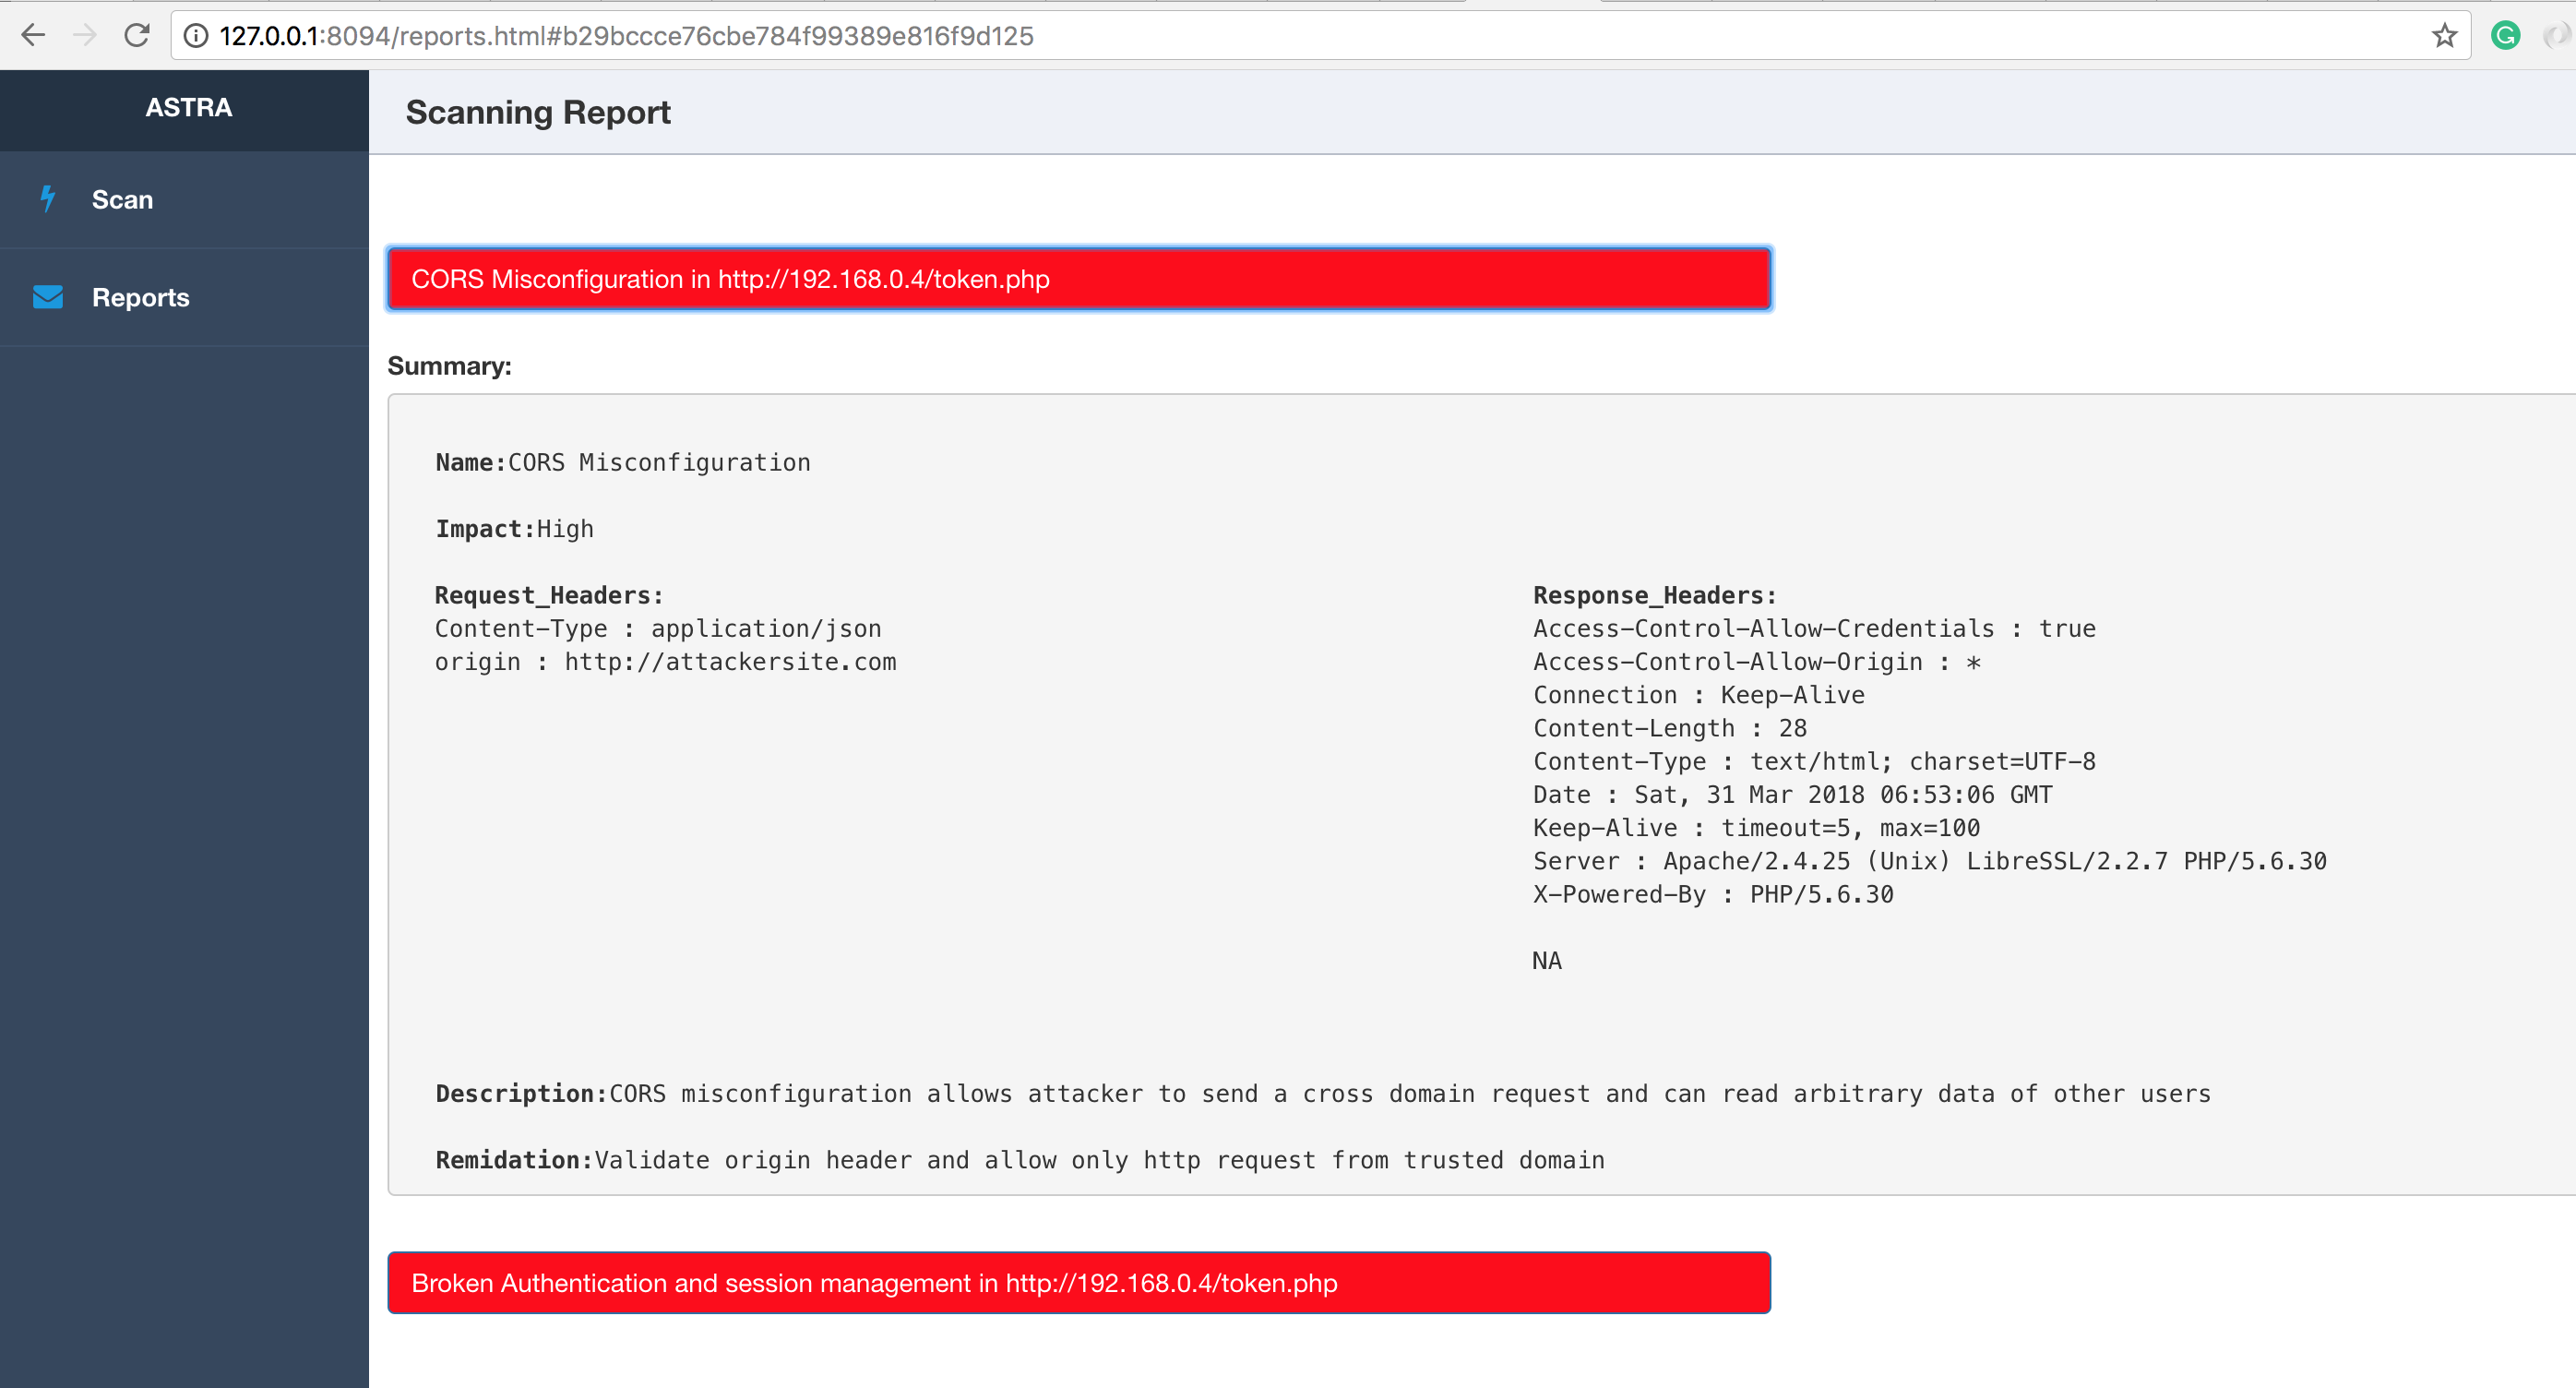 flipkart-incubator/astra
REST APIの自動セキュリティテスト

 aquasecurity/trivy-plugin-kubectl
KubernetesリソースのイメージをスキャンするTrivyプラグイン
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 lunasec-io/lunasec
LunaSec - 依存関係セキュリティスキャナー。Pull RequestやビルドにおいてLog4Shellやnode-ipcなどの脆弱性を自動的に通知します。LunaTrace GitHubアプリを使えば30秒で保護できます:…

 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
xz-utilsのCVE-2024-3094を検出および修復するためのシェルスクリプトとAnsibleプレイブック。パッケージバージョンをチェックし、セキュアなリリースにアップグレードまたはダウングレードし、Linuxサーバー全体で修正を自動化します。
 robertdebock/ansible-playbook-cve-2024-3094
単一のプレイブックを含む小さなリポジトリ。









