
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
コンテキストに応じたエンコーダとサニタイザを提供するJavaセキュリティライブラリ。XSS、パストラバーサル、コマンドインジェクションなどの脆弱性をプロプライエタリコード内で自動的に修復します。
 shoucheng3/payara__payara_cve-2022-37422_5-2022-2
Jakarta EEおよびMicroProfileアプリケーションサーバーランタイム。開発およびコンテナ化されたデプロイメント向けで、クラウドネイティブミドルウェアをサポートし、頻繁なリリースとコミュニティサポートを提供します。
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
リポジトリ操作(fetch、checkout、merge、tag)を自動化するためのGit APIを提供するJenkinsプラグインで、CI/CDパイプラインでの資格情報ベースの認証をサポートします。
 chen-keinan/kube-beacon
k8sクラスター向けのオープンソースランタイムスキャナーで、CIS Kubernetes Benchmark仕様に基づいてセキュリティ監査チェックを実行します
 luftwaffe66/gobfuscator
Goのソースコードを、実行時の動作を維持しつつ、AES-256文字列暗号化と実行時復号、識別子の名前変更、コメント削除によって難読化し、リバースエンジニアリングを妨げます。
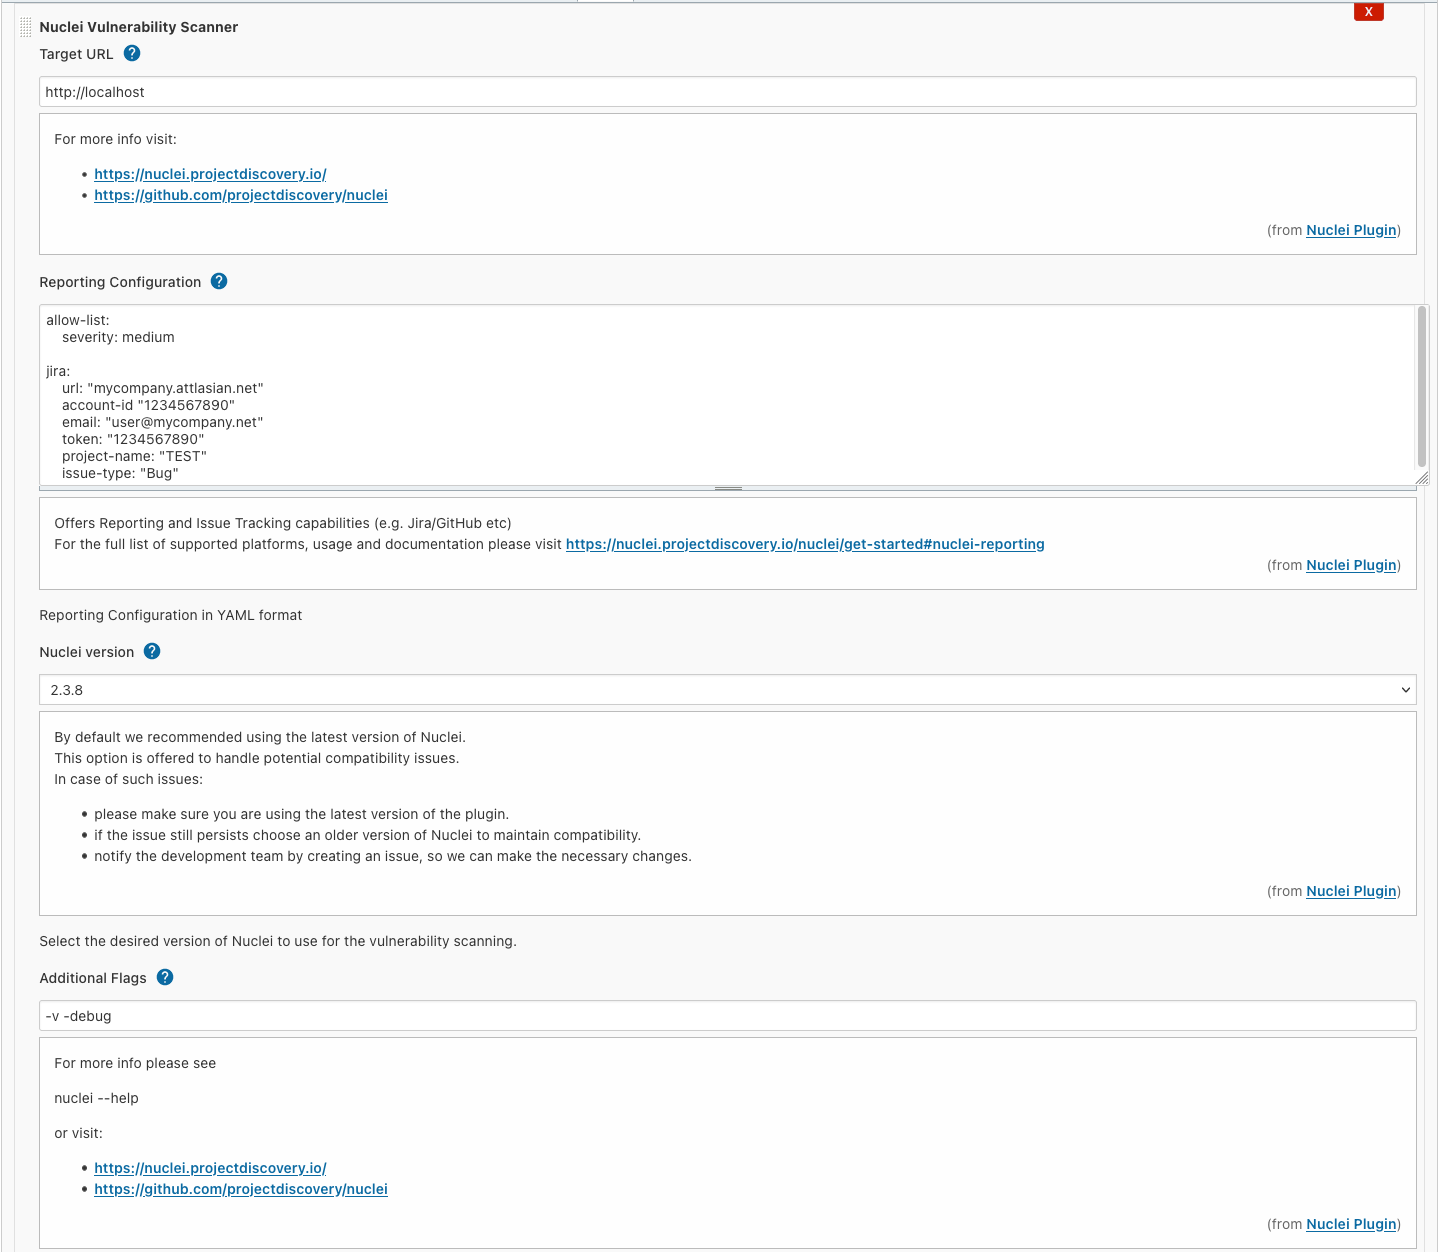 jenkinsci/nuclei-plugin
Nucleiは、設定可能な対象脆弱性スキャンのための高速なツールであり、テンプレートに基づいて、広範な拡張性と使いやすさを提供します。
 projectdiscovery/nuclei-templates-labs
脆弱な環境と、すぐに使えるNucleiテンプレートを組み合わせた、セキュリティテストと学習用のリソース!🚀
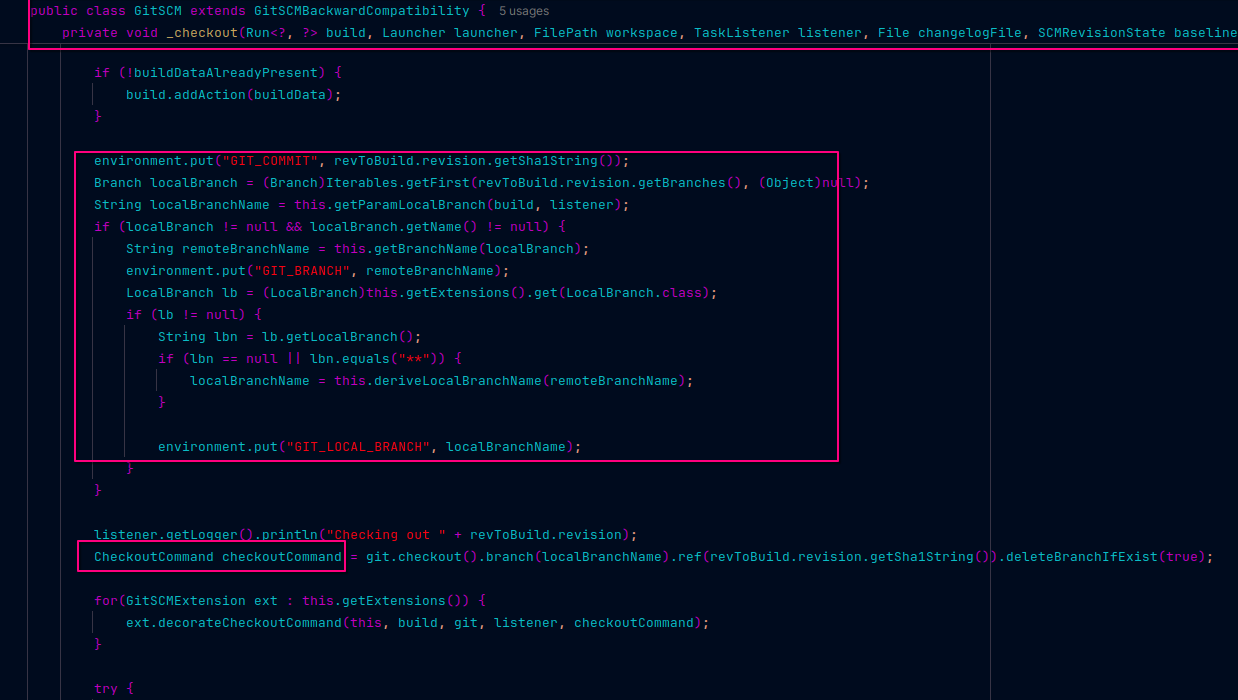 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter Analysis
 joshlarsen/aws-recon
マルチスレッド対応のAWSインベントリ収集ツールで、セキュリティに関連するリソースとメタデータに焦点を当てています。
 securityuniversalorg/secusphere
一元化されたDevSecOpsプラットフォーム:脆弱性管理、CI/CDセキュリティ統合、自動化されたセキュリティ評価の集約、そしてトレーニングとコラボレーションを通じてセキュアな開発プラクティスを促進します。
 mindpatch/vulfy
🐺 Vulfy – Rustベースの高速パッケージバージョンスキャナー
 gmh5225/llm-guard-service
AIサービスとやり取りする際のプロンプトインジェクション、ジェイルブレイク攻撃、有害なコンテンツに対する保護を提供するサービス。

 atlassian/git-secrets-scan
Gitリポジトリ内のハードコードされたシークレット、キー、パスワードをGitleaksを使用してスキャンし、Code InsightsレポートでBitbucket Pipelinesにセキュリティを統合します。
 brunoh6/web-threat-mitigation
OWASP ZAP、Burp Suite、ModSecurity WAF(OWASP CRS使用)を用いたWebアプリの脅威の検出と緩和に関するハンズオンラボ。ケーススタディ:Spring4Shell(CVE-2022-22965)。Dockerベースのローカル環境でのセットアップ。
 kvesta/vesta
実践的なクラウドコンピューティングのペネトレーションテストに基づく、脆弱性の静的解析、Docker および Kubernetes クラスター構成検出ツールキット
 sda-se/cluster-image-scanner
本番環境における脆弱性とコンテナイメージの設定ミスを発見します。

 swiftdevcollective/xcodeprojectsecurity
Xcodeプロジェクトファイルの潜在的なセキュリティ問題をスキャンするmacOSアプリ。
 hxsecurity/dongtai
オープンソースのInteractive Application Security Testing (IAST)ツールで、Javaアプリケーションを受動的に計測し、開発テスト中に脆弱性とサードパーティコンポーネントのリスクをリアルタイムで検出します。








