
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 thewaterbug/alpr-dashboard-patches
algertc/alpr-dashboard 向けランタイムパッチ: 非同期ロガー修正および CVE-2025-29927 の nginx 緩和策
 joaoreis13/flight-risk
CVE-2025-55182 (React2Shell) 用セキュリティツールキット — React Server Components RCE の脆弱性をスキャン、検出、関連付け、テストします
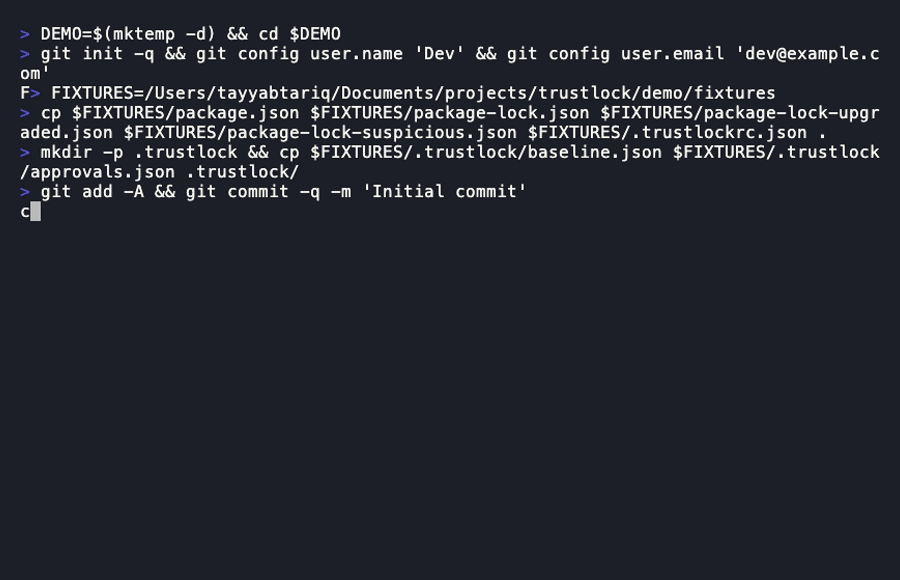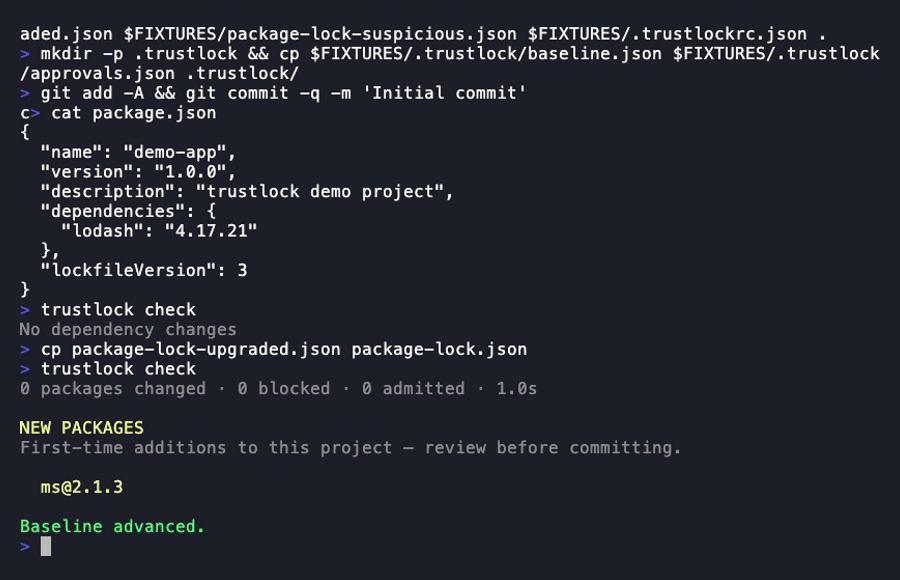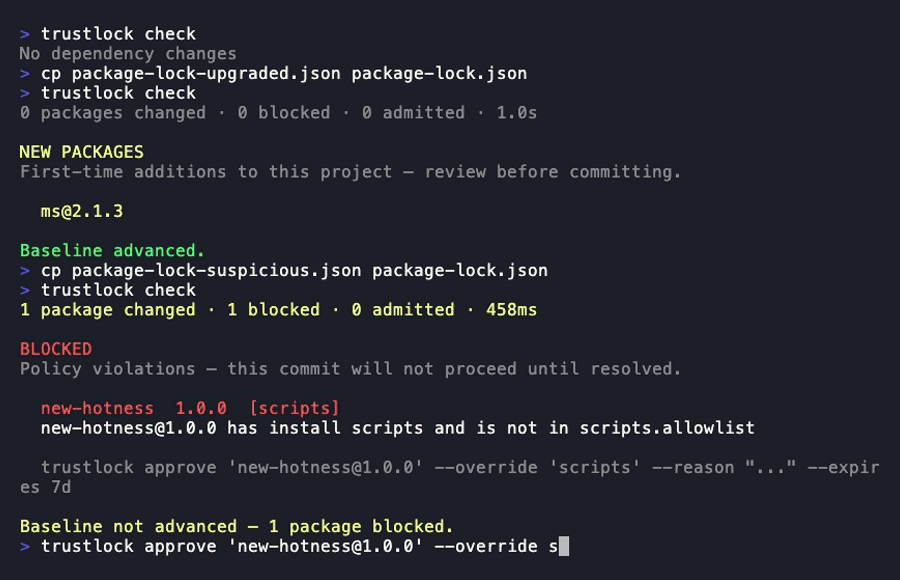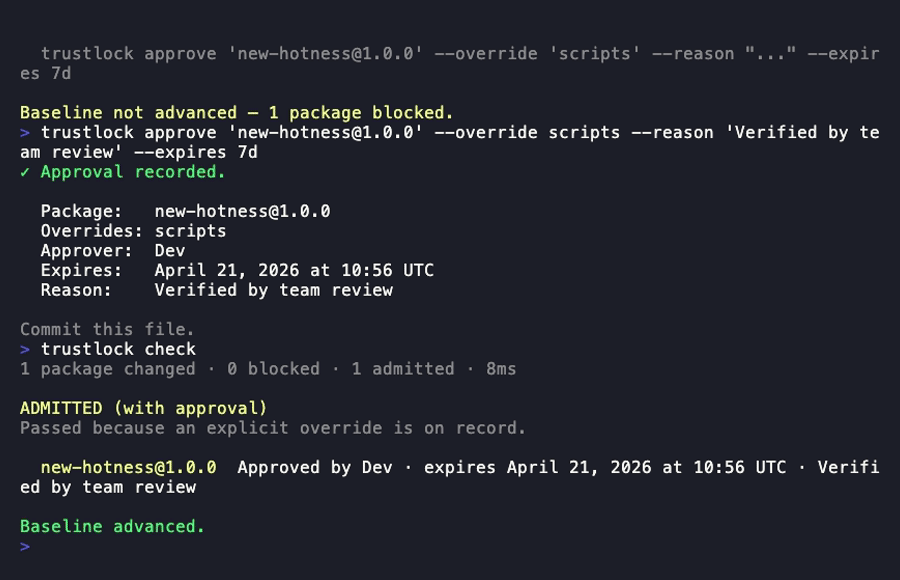 tayyabt/trustlock
Gitネイティブな依存関係アドミッションコントローラ。依存関係の変更ごとに信頼シグナルを評価し、パッケージがチームのポリシーに違反した場合、コミットやビルドをブロックします。プリコミットフック + CIゲートに組み込み承認ワークフローを搭載。
 junelegency/dexfinder
クロスプラットフォームのAPK/DEXメソッドファインダー:コールチェーントレーシング、ProGuard難読化解除、および隠しAPI検出機能
 moisei-dev/go-dbmigrate
GoライブラリおよびCLIで、PostgreSQL、MySQL、SQLite、Cassandraをサポートしたデータベーススキーママイグレーションを管理するためのツールです。アップ/ダウンマイグレーションのワークフローに対応しています。
 surri/audit-axios
ローカルリポジトリをスキャンして脆弱なaxiosバージョン(CVE-2026-40175)を検出し、対話的にパッチを適用します
 cybergabisoft/depalert
DepAlertは、CI/CDパイプライン向けのオープンソースのセキュリティゲートです。SBOMをマルウェアインテリジェンスデータと照合し、ビルドに既知の悪意のあるパッケージが含まれているかどうかを迅速に通知します。
 bogdanticu88/ratrace
軽量なCLIツールで、Webアプリケーション、API、および最新のサービスにおける競合状態を体系的に検出・悪用するためのものです。
 tomjwxf/scopeblind-gateway
MCPサーバー向けセキュリティゲートウェイ。ツールごとのポリシー適用、Ed25519署名付き監査レシート、シャドウモードログを備える。AIエージェントのアクセス制御のために、Cedar、OPA、Cerbosの外部ポリシーエンジンをサポート。
 gouldnicholas/cve-2026-4660-poc
PoC for CVE-2026-4660: hashicorp/go-getter の git checkout を介した任意ファイル読み取り
 scythe-io/purple-team-exercise-framework
パープルチーム演習フレームワーク
 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。
 h4wkst3r/dop2mop
BloodHound向けのOpenGraphコレクターで、DevOpsからMLOpsインフラへの攻撃経路をマッピングし、CI/CDパイプライン、サービスプリンシパル、MLプラットフォームリソースを収集して横方向移動の分析を行います。
 arzaan789/keyguard
コードベースとGCPプロジェクトをスキャンして、公開されたAPI認証情報を検出します。
 jricramc/aigate
AI Prompt Secret Scanner: AI APIに到達する前にシークレットをブロックするローカルプロキシとClaude Codeフック
 moshe-ship/bidi-guard
コード内の不可視の双方向 Unicode 文字をスキャンします(Trojan Source 攻撃の防止、CVE-2021-42574)
 yelp/detect-secrets
コード内のシークレットを検出・防止するためのエンタープライズ向けの方法。








