
 #1

 roxanne_ardary/aurea
Aureaは、Terraform、Kubernetes、Docker、AnsibleにわたるInfrastructure as Code(IaC)を保護する、オープンソースのAI搭載プラットフォームです。CI/CDパイプラインと統合し、設定ミスのスキャン、脆弱性の検出、ポリシーの適用、実行可能な修復…

 gravitational/teleport
すべてのインフラストラクチャにアクセスし、保護するための、最も簡単で最も安全な方法。
 boringtools/git-alerts
GitHub組織ユーザーの公開リポジトリから秘密情報や機密ファイルを検出・監視するツール
 rashedhasan090/aegisjava
私はAegisJavaを作成しました。これはCVE-2025-30749を修正(検出および緩和)するためのツールです。
 gduma-phdata/patch-cve-2026-04321
Zyxelファイアウォールにおける重大なOSコマンドインジェクションの脆弱性CVE-2026-04321のパッチです。展開状況と修復のための参考情報が含まれています。
 gduma-phdata/patch-cve-2026-07219
F5 BIG-IP iControl REST の脆弱性 CVE-2026-07219 に対する緊急パッチをデプロイし、本番環境向けの検証とデプロイ追跡を提供します。
 gduma-phdata/patch-cve-2026-09881
パッチ: テンプレートインジェクション RCE (Atlassian Confluence)
 gduma-phdata/patch-cve-2026-14290
パッチ: GlobalProtect (Palo Alto PAN-OS) におけるコマンドインジェクション
 gduma-phdata/patch-cve-2026-19843
パッチ: Web UI経由の権限昇格 (Cisco IOS XE)
 luiscastellanos-dev/cobol-shield
COBOLレガシーシステム向けのセキュリティ強化ツールキット — 不可視Unicode検出、フォーマット境界分析、ソース変換の完全性
 mattijsmoens/intentshield
エージェントの事前実行意図検証。AIが述べていることではなく、これから行おうとしていることを監査します。依存関係ゼロ、決定論的、ハッシュシールド。
 google-github-actions/run-gemini-cli
Gemini CLIを呼び出すGitHub Action
 appsec-forge/appsec-forge
本番環境に着想を得たケースを備えた構造化セキュリティ知識ベース:エンジニアリングチーム向けの脆弱性分析、エクスプロイトの解説、修復、およびDevSecOps。
 owasp/appsec-agent
フロンティアモデル上に構築された、アプリケーションセキュリティ(AppSec)タスク向けのAI搭載エージェントを提供するTypeScriptパッケージ。
 pigyon/mcpwner
自律的な脆弱性発見のためのModel Context Protocolサーバー
 c00ln3t/log4shellauditor
CVE-2021-44228(Log4Shell)向けの、フルサイクルセキュリティ監査、WAF回避、OOB LDAP検証、自己修復(自動パッチ適用)、コンプライアンスレポート作成を実行する自律型リフレクティブGoエージェント。
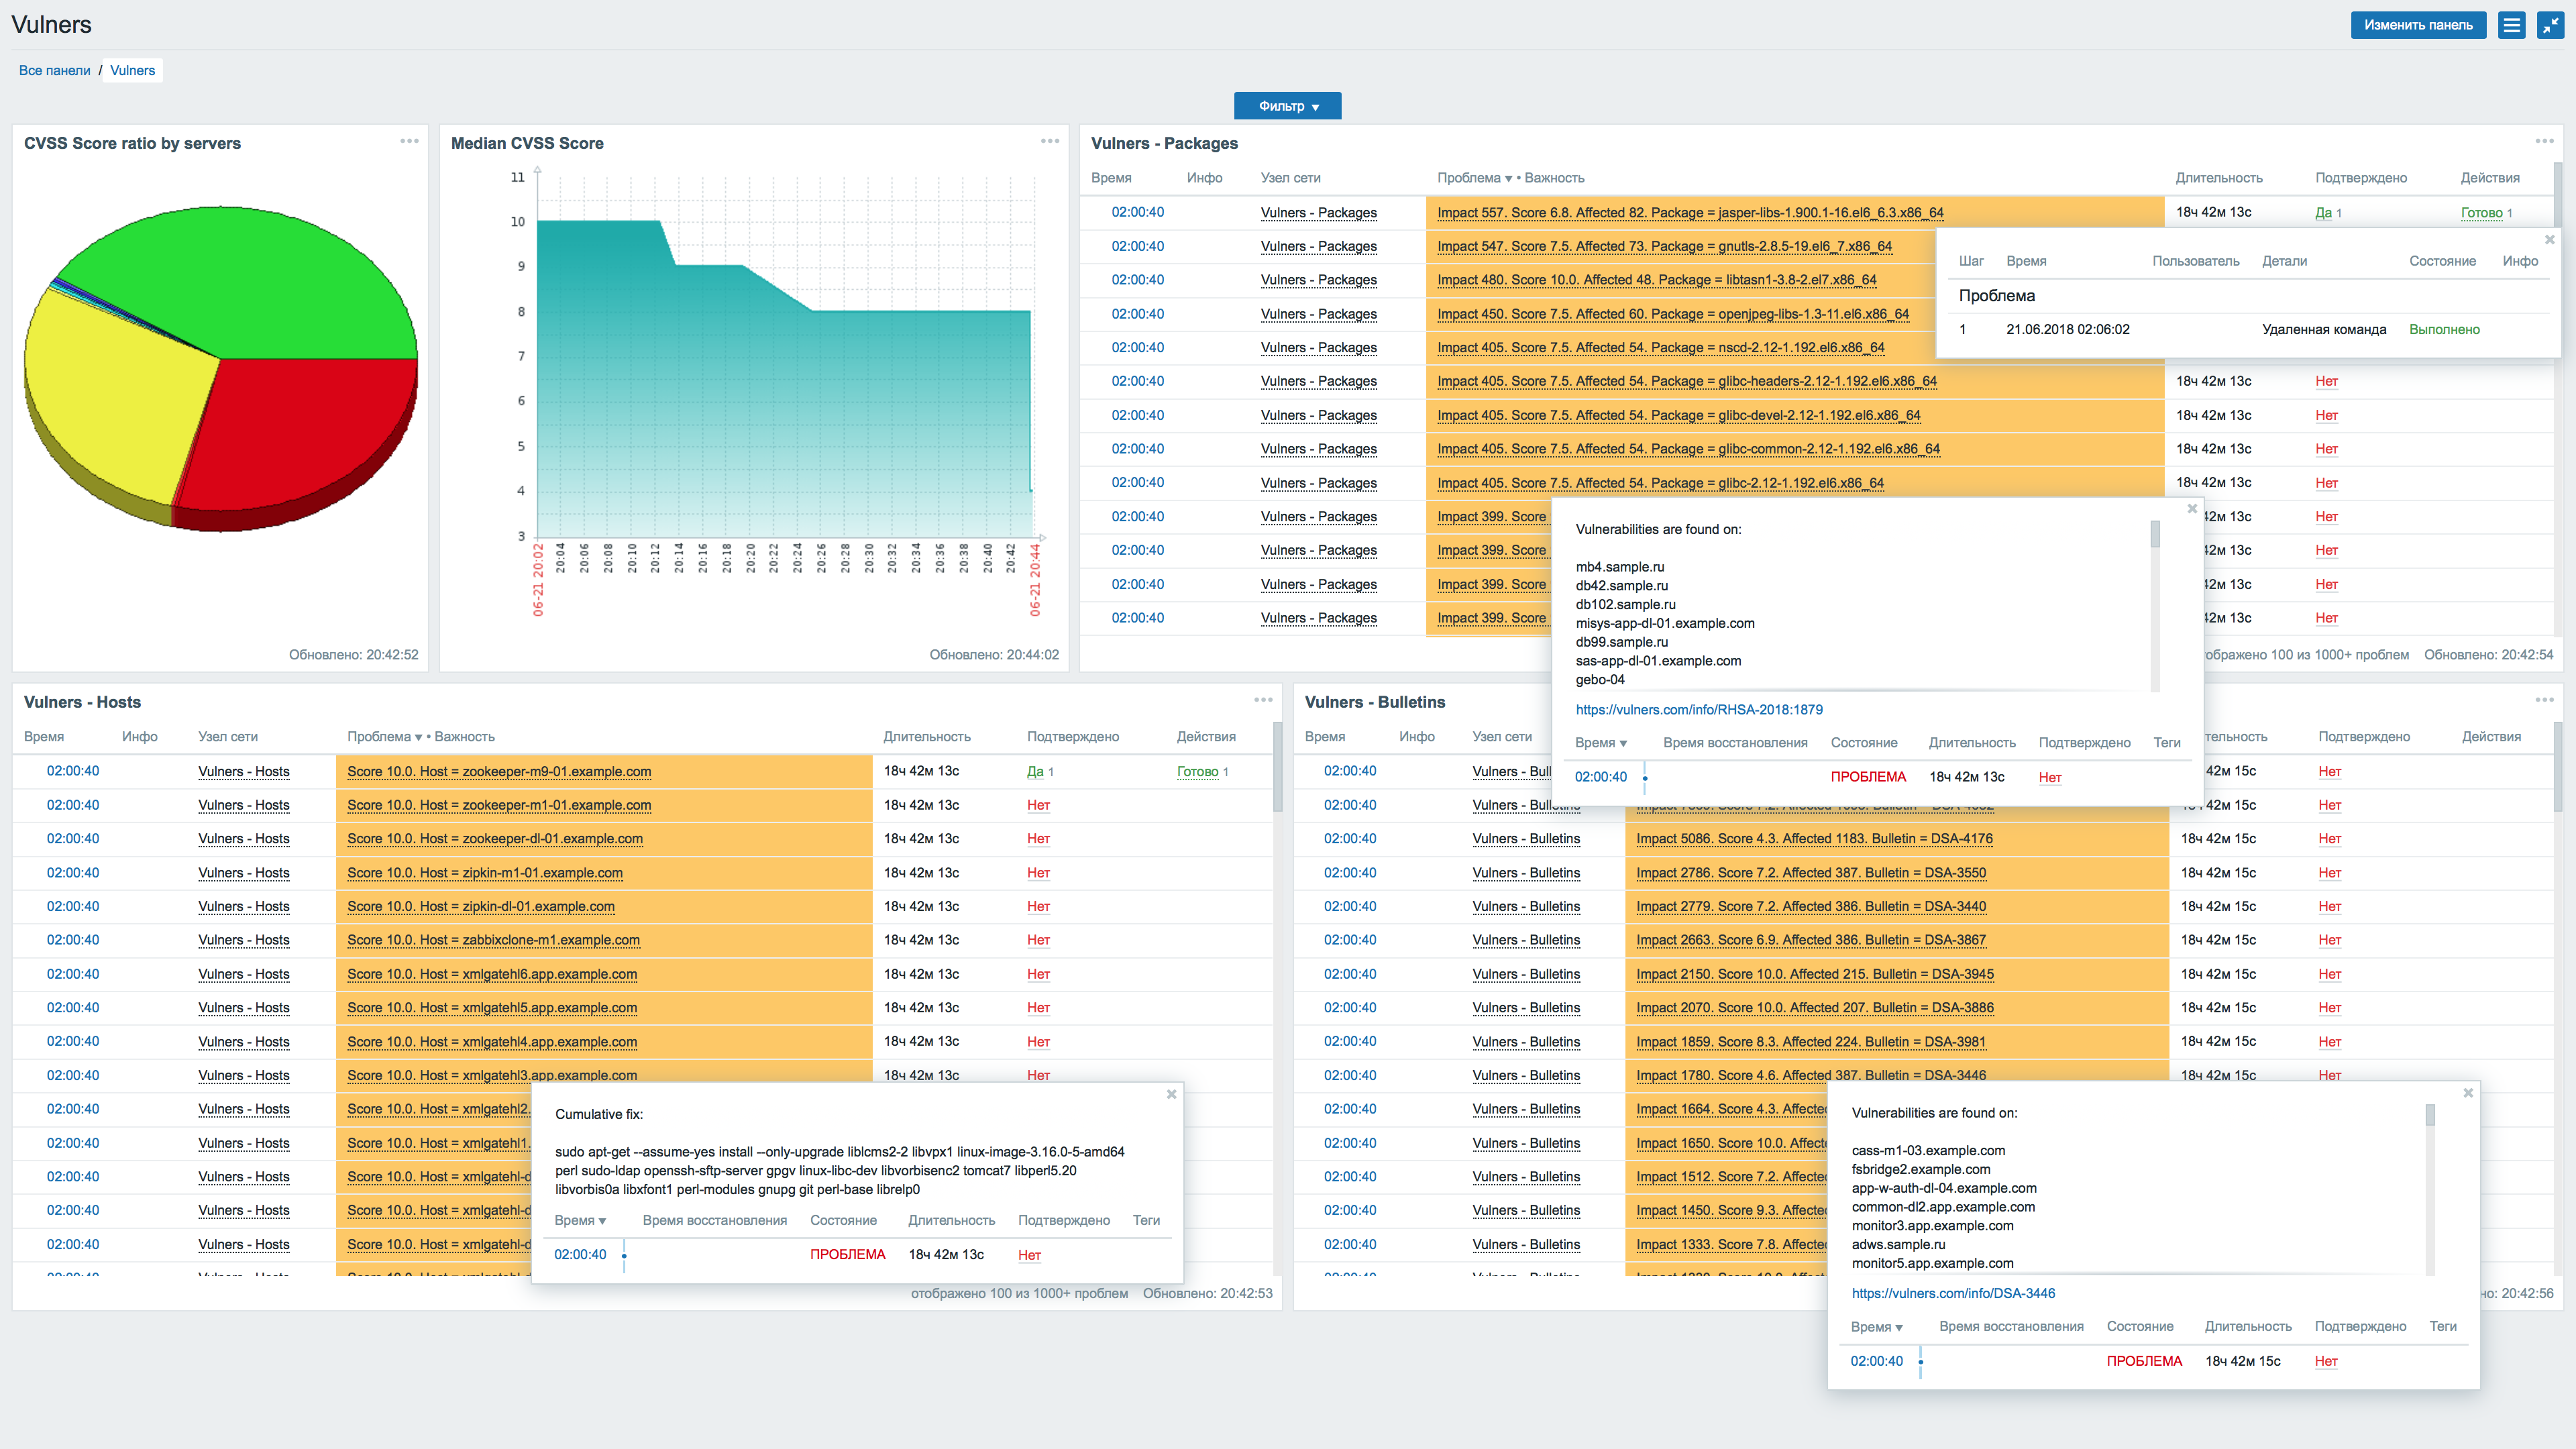 vulnerscom/zabbix-threat-control
Zabbix 脆弱性評価プラグイン









