
 #1

 nihal799/zttp
ゼロトラストSSH踏み台プロキシ。Vaultをバックエンドとした鍵管理、RBACポリシー適用、完全なセッション録画、および本番インフラへの監査可能なアクセスを実現する管理用TUIを備えています。

 ffffffff0x/f8x
紅/青チーム環境自動化デプロイツール | レッド/ブルーチーム環境自動化デプロイツール
 wantasticapp/wantasticcore
AIO クラウド管理サーバー
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 rune42/elasticrift
CVE-2026-42945(NGINX Rift)の影響を中心に据えた、設計段階から脆弱性を前提とし、デプロイ段階でセキュアにするNGINXパイプライン。
 jayu/rev-dep
モダンなJavaScriptおよびTypeScriptコードベース向けの依存関係分析・最適化ツールキット。非常に高速なCLIで依存関係グラフの健全性を維持し、未使用コードを削除します。
 owasp-noir/alibi
攻撃対象領域の見解を相互検証し、互いに裏付けが取れないエンドポイントを見つけ出します。
 hoppr/hoppr-cop
複数のデータベースから脆弱性データを集約し、CycloneDX SBOMに統合。重複排除されたVEX、HTML、GitLab互換のレポートを生成し、継続的なサプライチェーンセキュリティ監視を実現します。
 xiaoqimikko/fastjson-check
依存関係ゼロのオフラインCLIスキャナーで、JARやSpring Boot fat-JAR内のfastjsonを検出し、CVE-2026-16723への露出を警告し、CIゲーティング用にシェーディングされた依存関係を検出します。
 mayank729/cve-2025-55182-scanner
🔍 React Server Components の CVE-2025-55182 リスクをスキャンする、アプリケーションの重大な脆弱性の検出に役立つ非侵入型ツールです。
 ampedwastaken/cve-2026-97229-gitlab-ci-cd-regex-compiler-rce
CVE-2026-97229(GitLab CI/CD 正規表現 RCE)の技術的調査:ローカルでパッチ適用済みの GitLab ラボ、CI Lint API チェック、バージョン監査、および防御的ガイダンス。動作するエクスプロイトはなし。
 sshwarts/skillscript
Skillscript — エージェントワークフローを作成するための小さな宣言型言語。ランタイム、コンパイラ、CLI。
 kstenerud/yoloai
あなたのエージェントはセキュリティリスクです。だから、そのように扱ってください。yoloAIはAIエージェントのサンドボックス化を正しく実現します。
 xiaoqimikko/bc-check
2026年のBouncy Castle CVEのうち、実際に自分に該当するものを特定するオフラインスキャナー。BC、BC-LTS、BC-FJA(FIPS)に対応しており、これらはバージョンスキームを共有していません。CVE-2026-58062 / CVE-2026-8763 /…
 xiaoqimikko/async-http-client-check
エージェント、スキル、ツール(Gmail、Calendar)を備えたセルフホスト型AIワークスペース。すべて自分のプロバイダーAPIキー(BYOK)で動作します。自分のキーを持ち込みましょう — Groq、OpenRouter、NVIDIA、Hugging Face、Google AI。
 owasp/docksec
AIを搭載したDockerセキュリティスキャナー。脆弱性を平易な言葉で説明します。OWASP Lab Projectです。
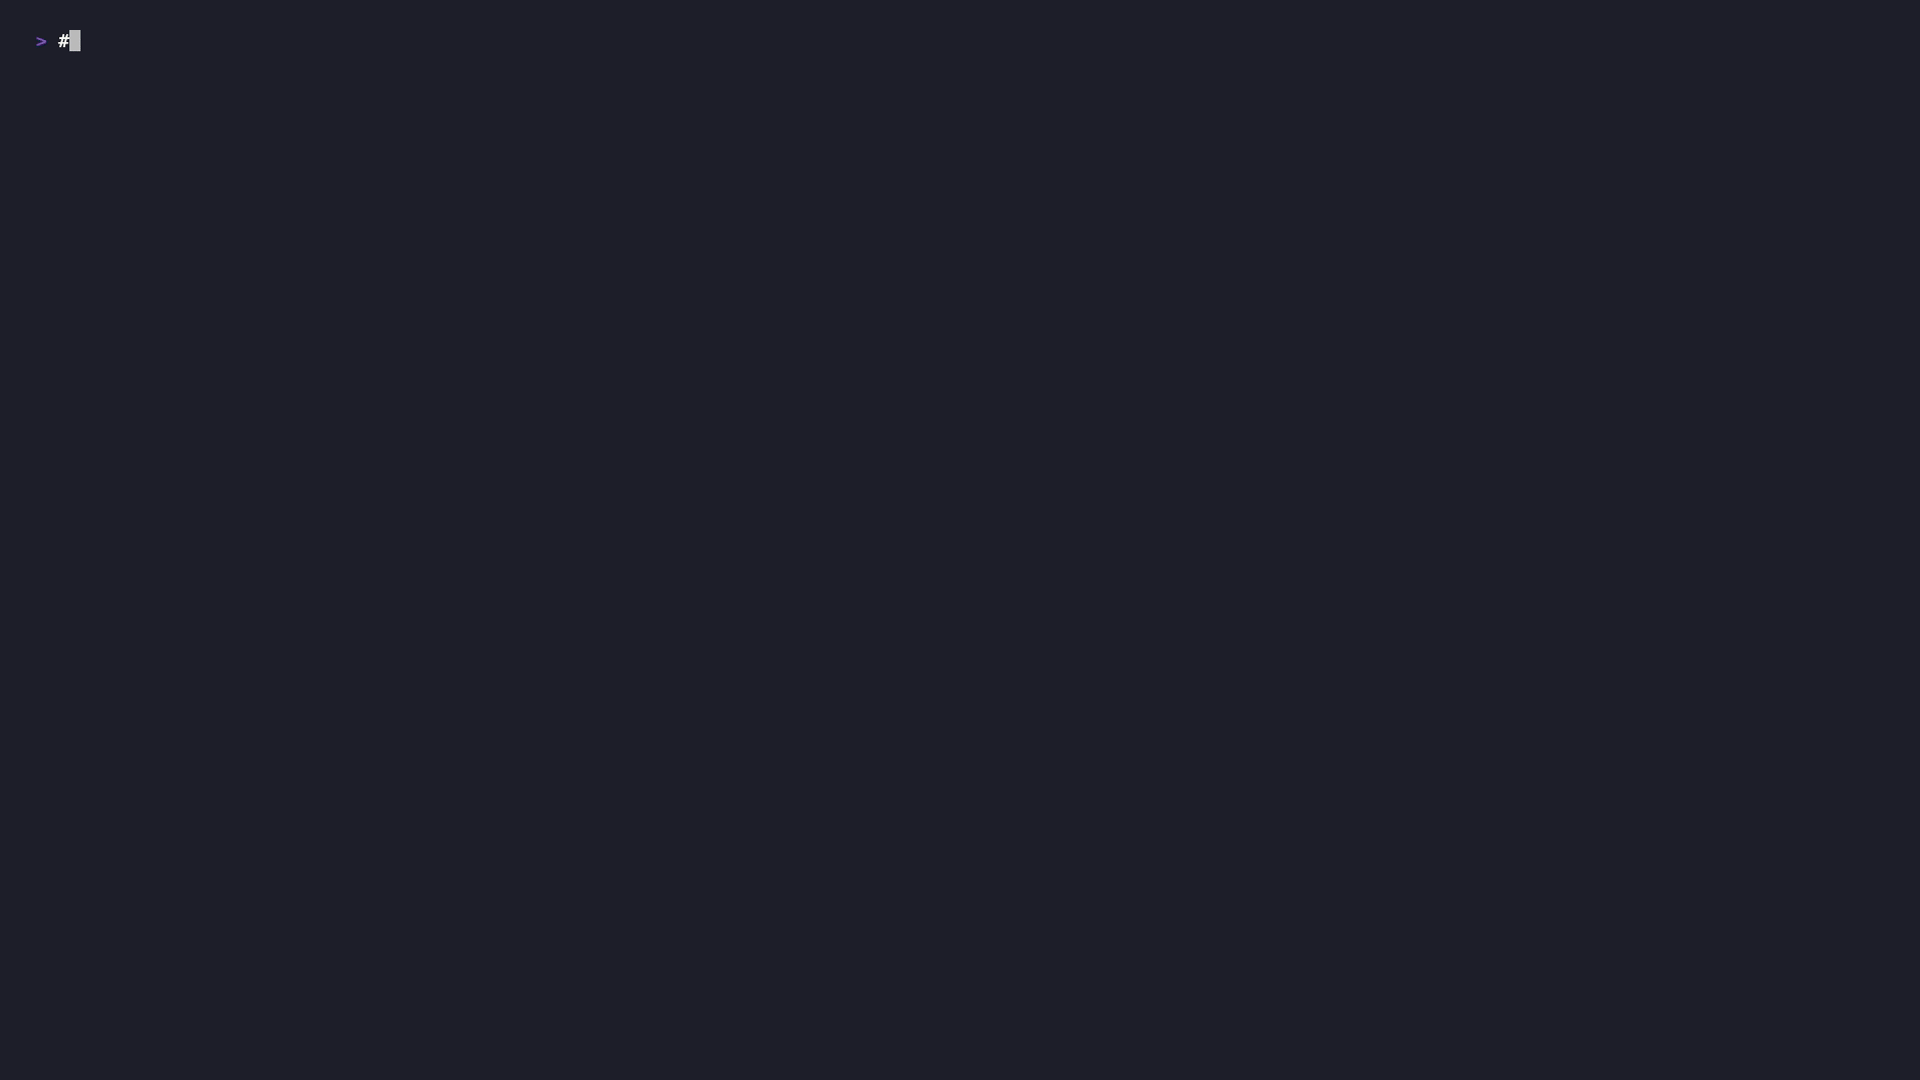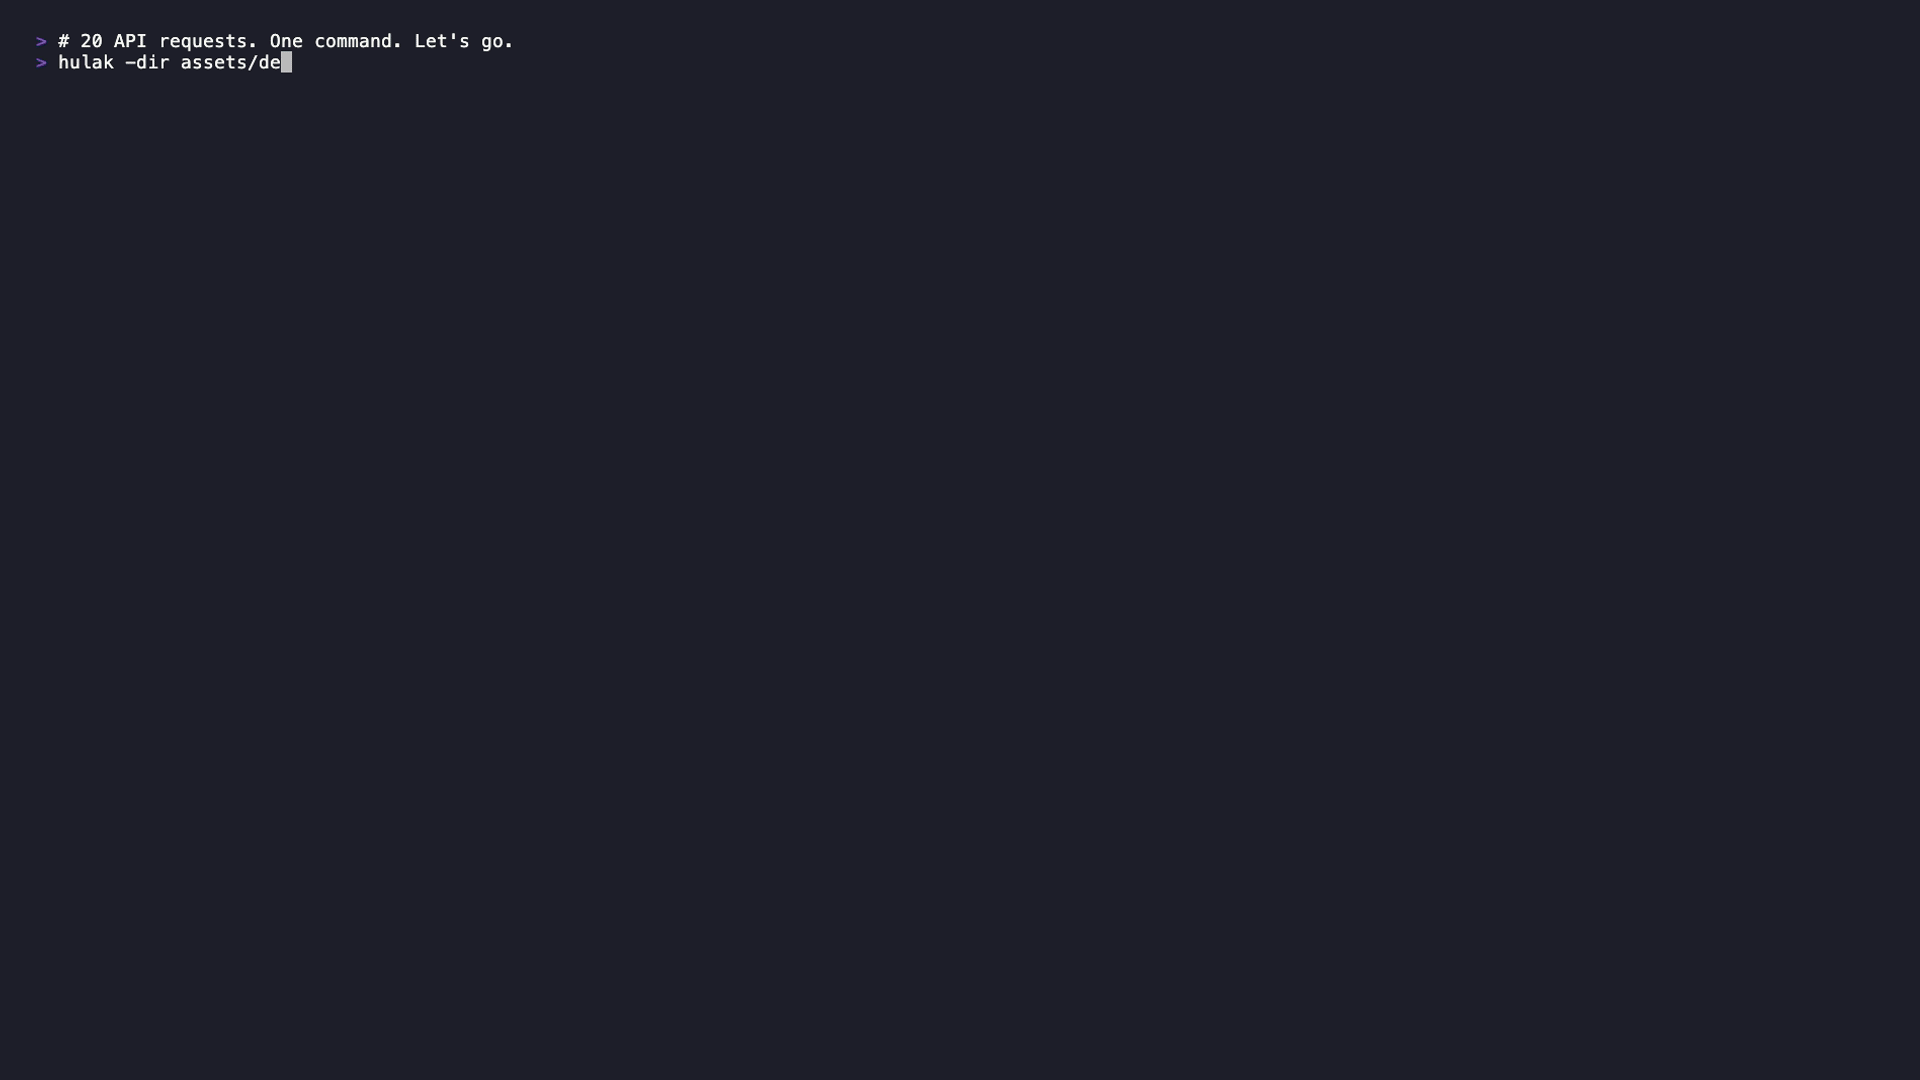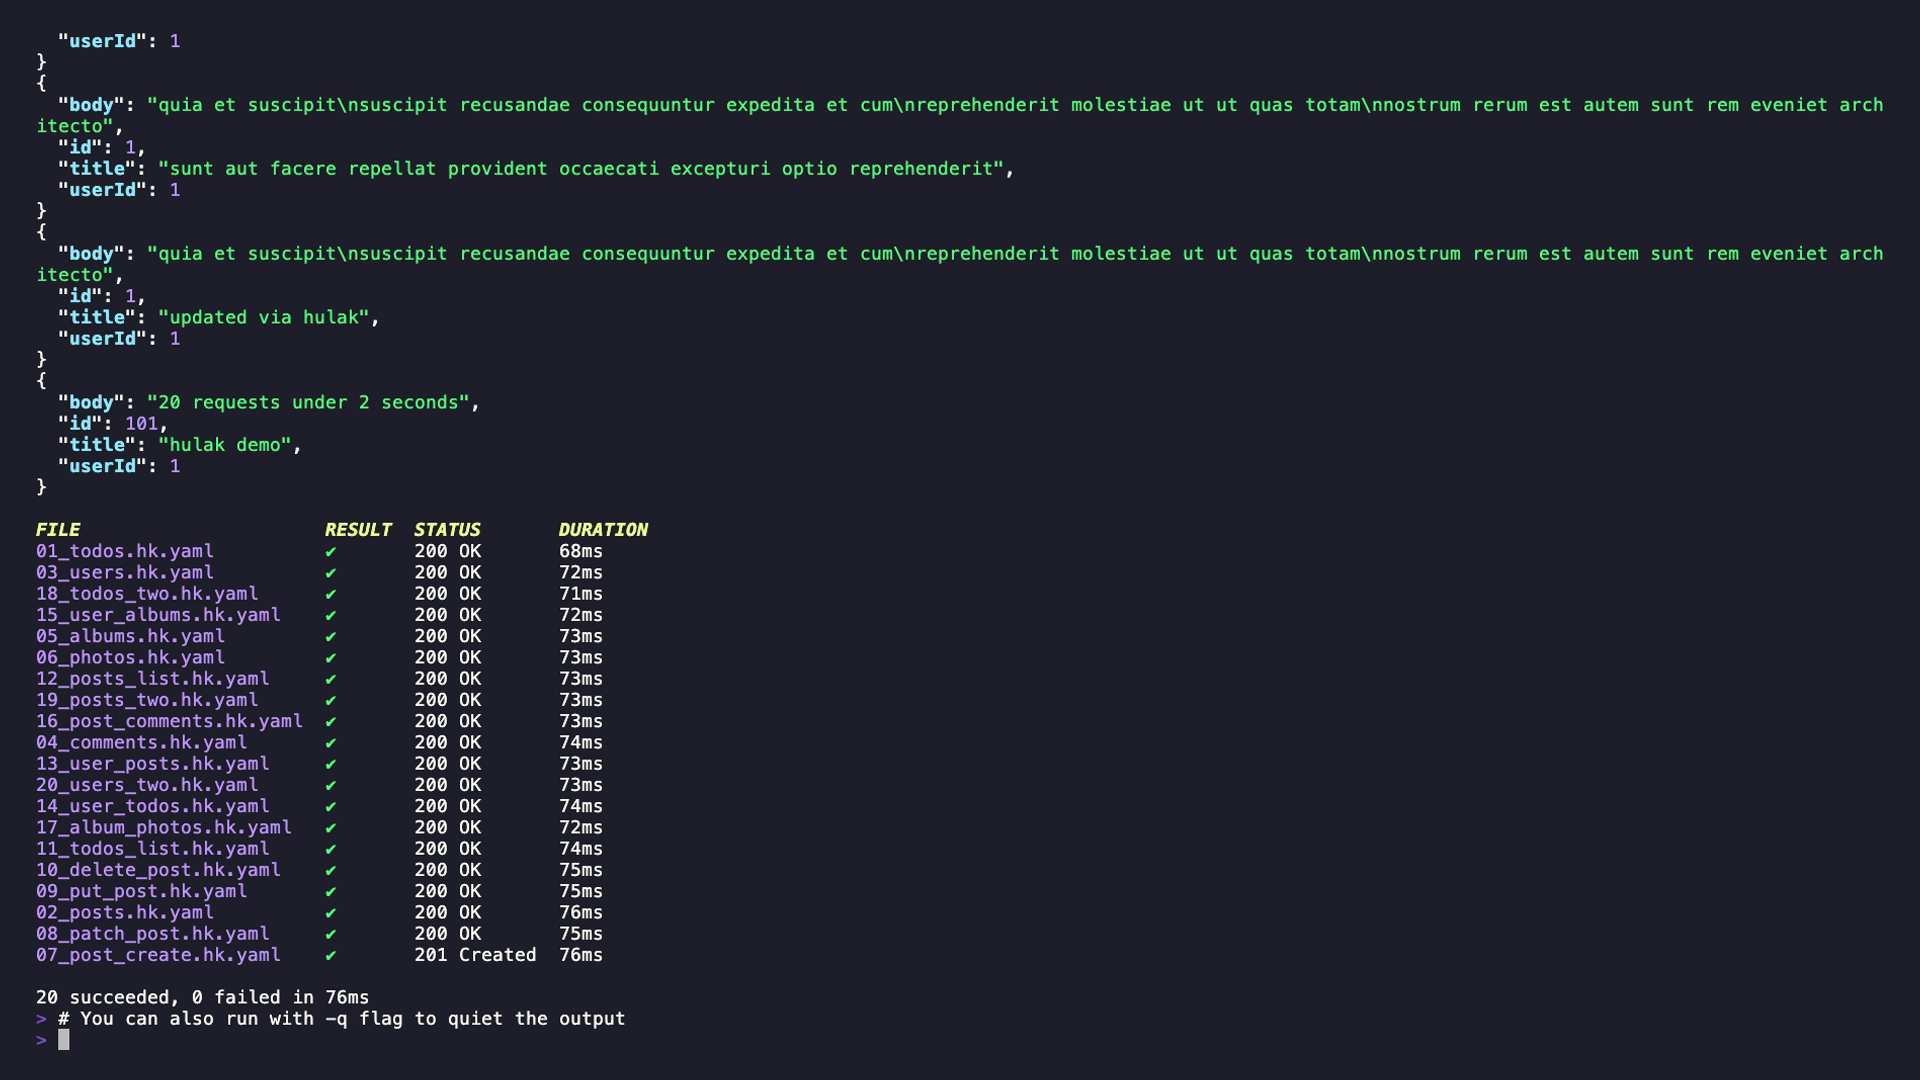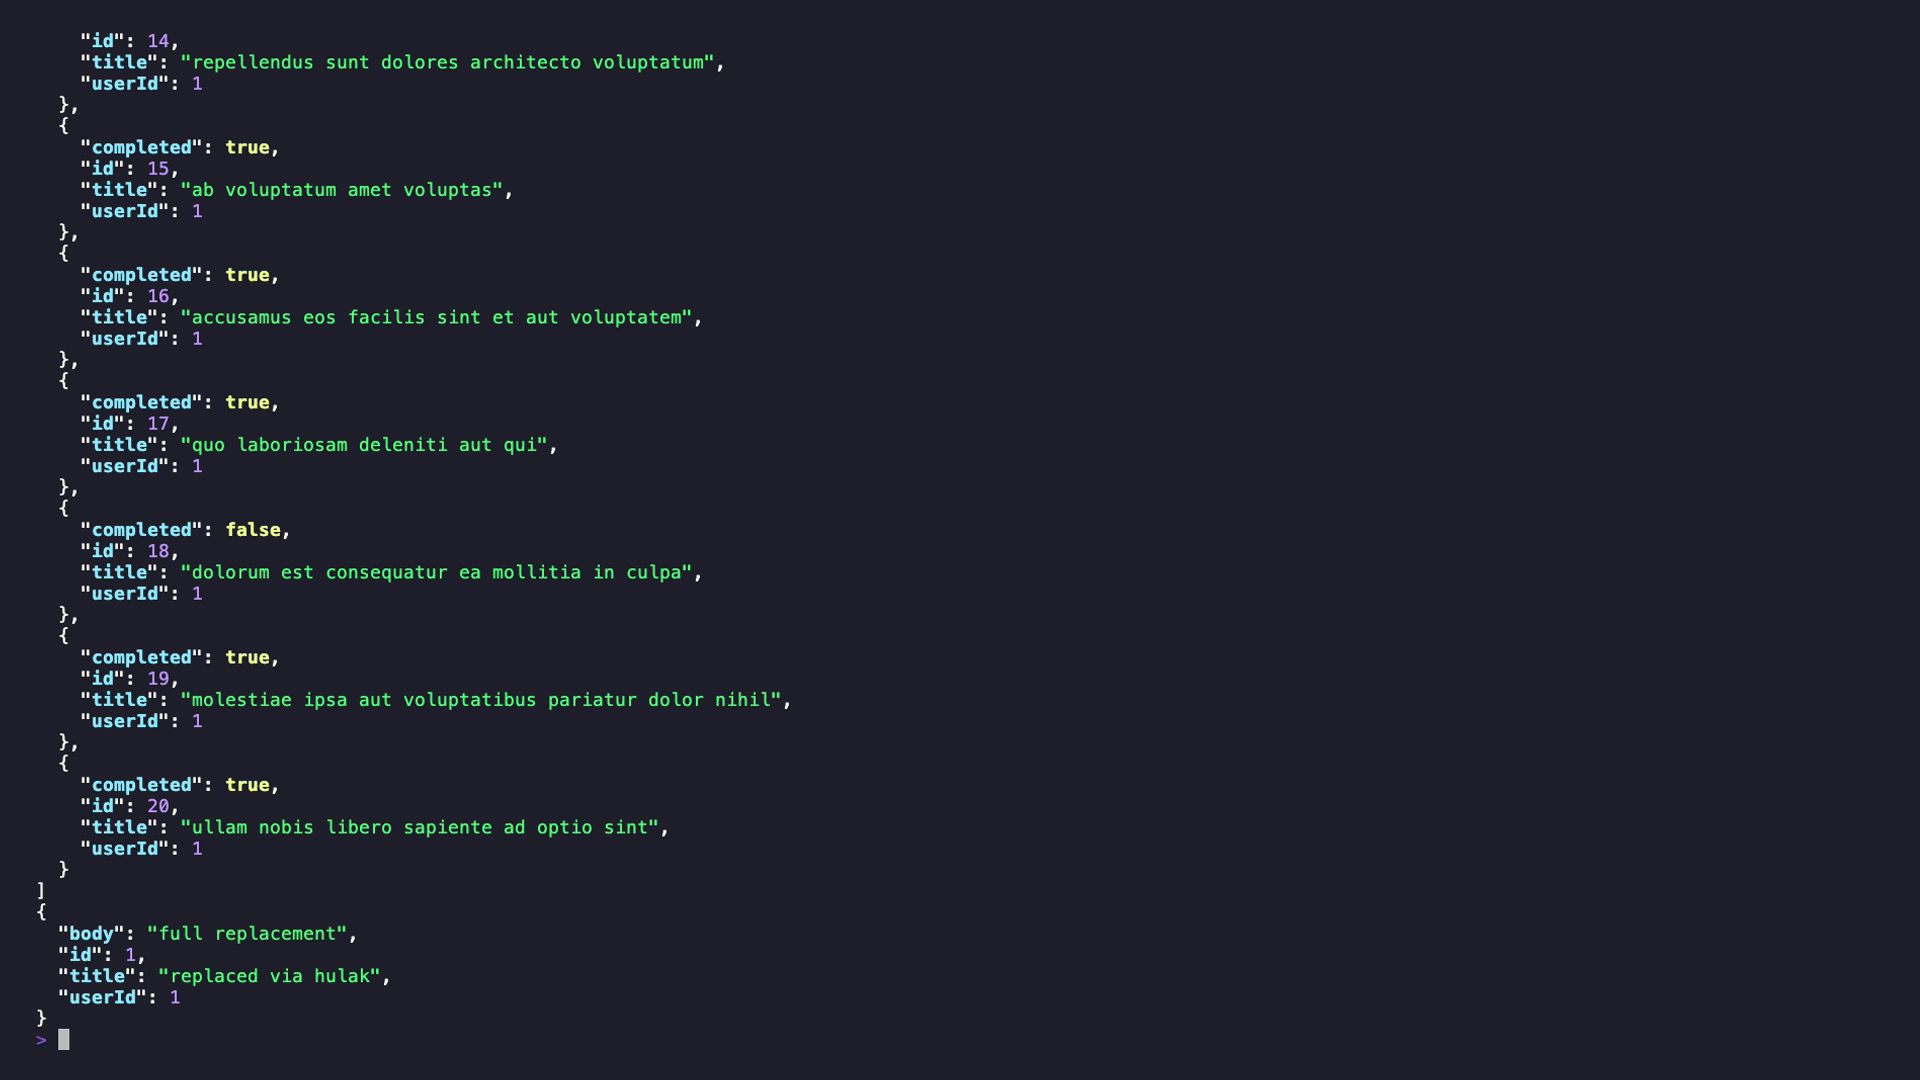 xaaha/hulak
軽量なファイルベースのCLI APIクライアント。age暗号化されたシークレット、ファーストクラスのGraphQLサポート、AIエージェントワークフロー向けの組み込みMCPサーバーを備えています。









