
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 google/osv.dev
オープンソースの脆弱性データベースとトリアージサービス。
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 cybersecsi/raudi
DockerイメージをGitHub Actionsを通じて自動生成し、最新に保つためのリポジトリ。
 google/osv-scanner
Goで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
 mindersec/minder
ソフトウェアサプライチェーンセキュリティプラットフォーム
 openai/codex-security
セキュリティ脆弱性を発見、検証、修正するためのOpenAIのCodex Security CLIおよびTypeScript SDK。 npm: https://www.npmjs.com/package/@openai/codex-security
aquasecurity/trivyコンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
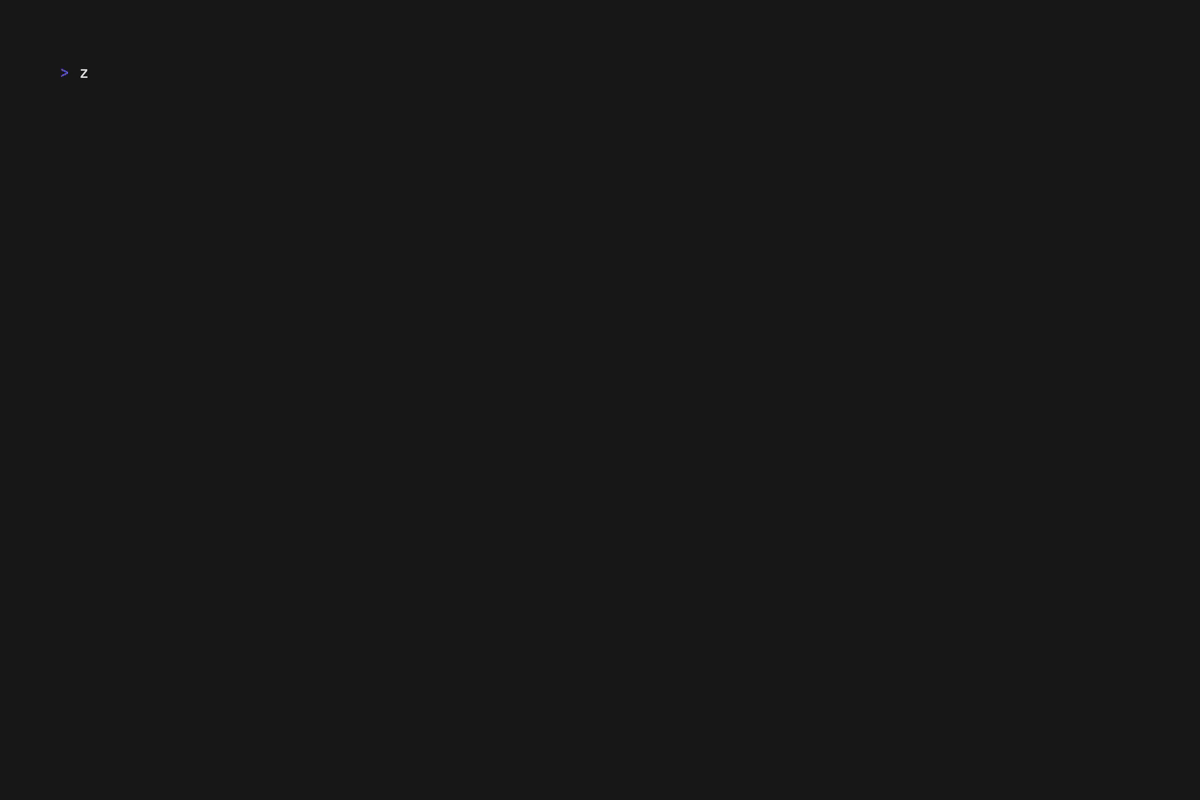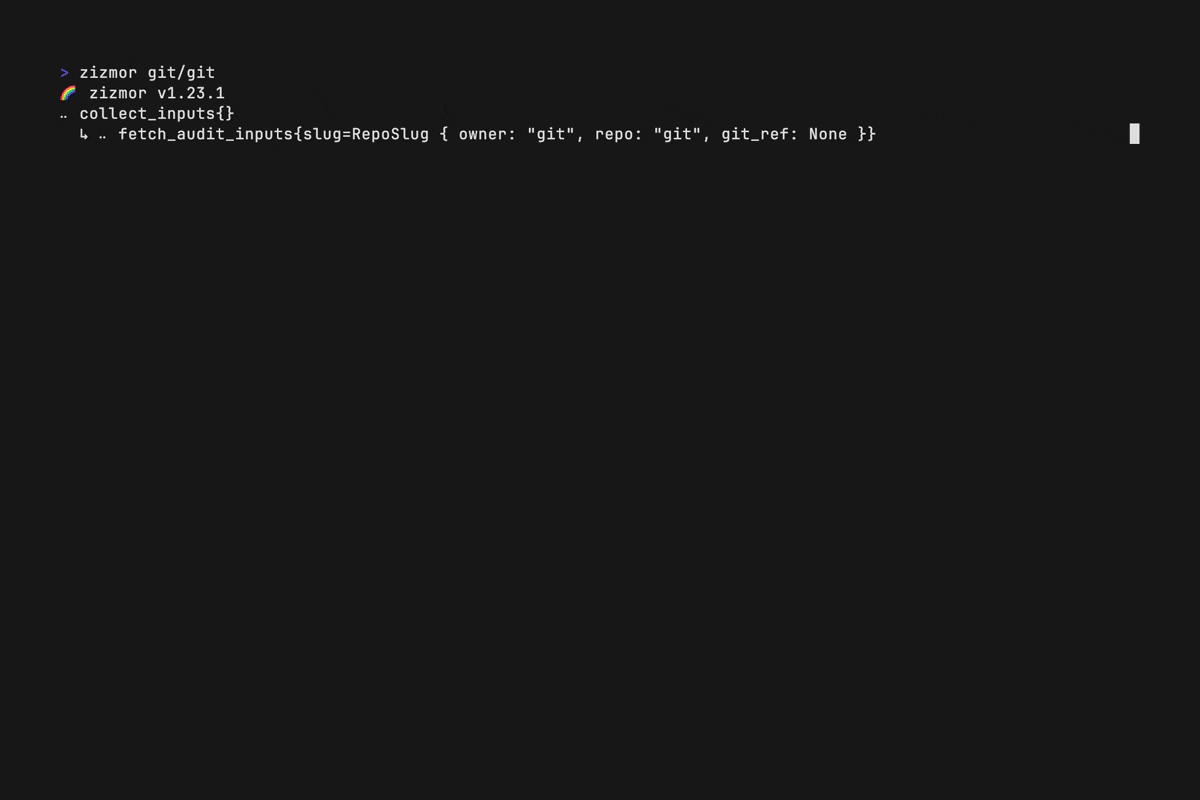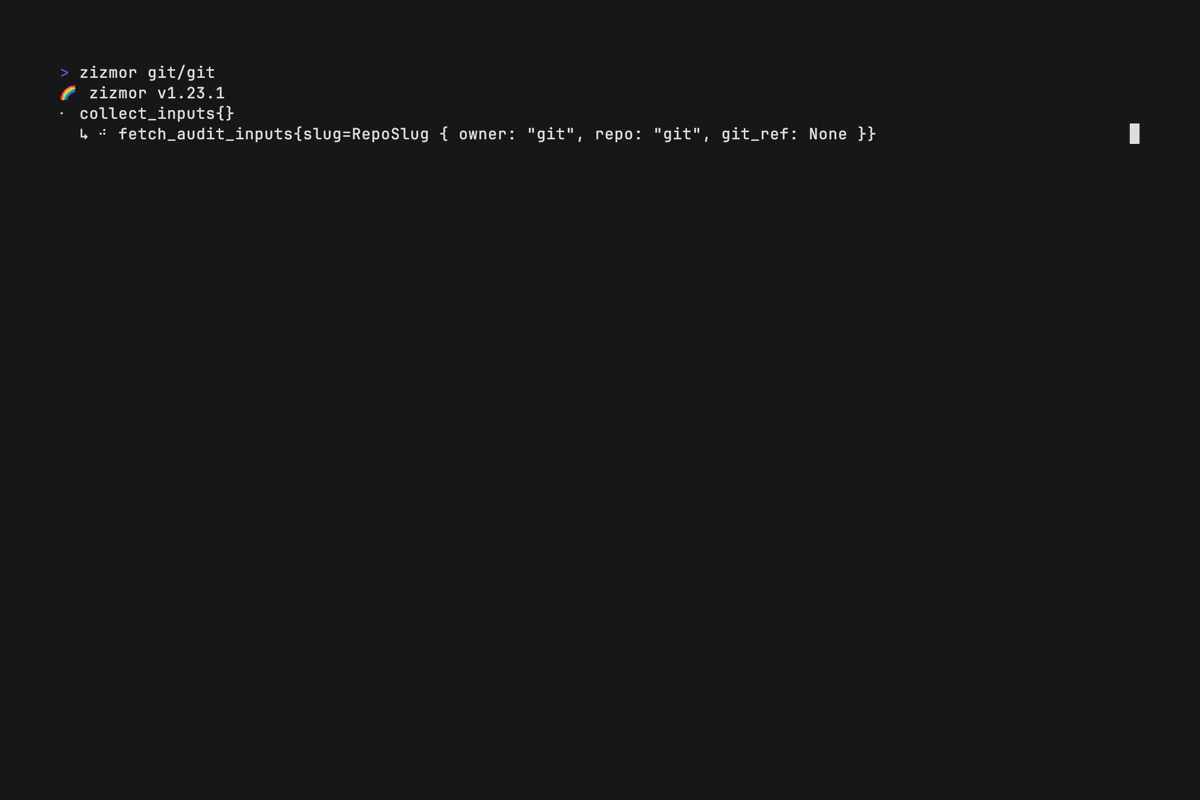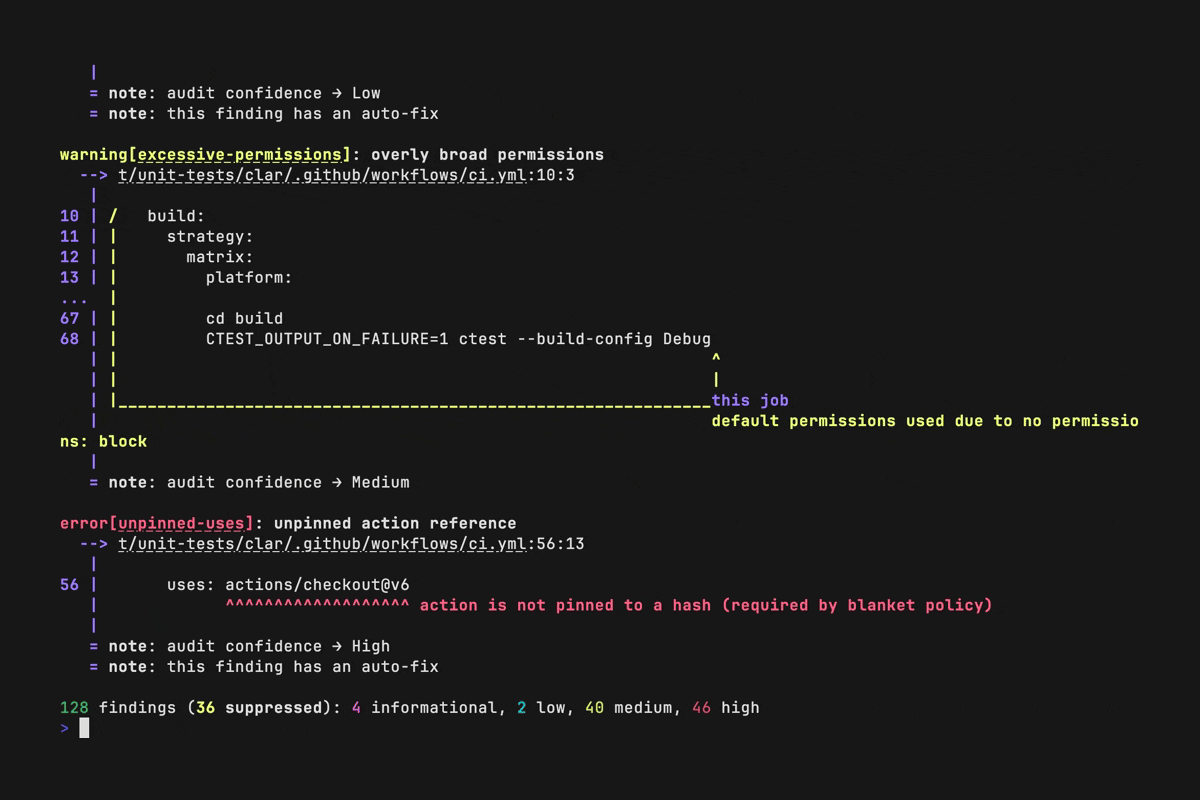 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。
 microsoft/agent-governance-toolkit
自律型AIエージェント向けのポリシー強制、ゼロトラストアイデンティティ、実行サンドボックス化、および監査ログ記録。決定論的でフェイルクローズなガバナンスにより、OWASP Agentic Top 10の10/10をカバーしています。
 firezone/firezone
WireGuardベースのゼロトラストアクセスプラットフォーム。エンタープライズネットワーク向けに、詳細なポリシー制御、SSO認証、監査ログを備えた、安全なピアツーピアのリモートアクセスを提供します。
 praetorian-inc/trajan
マルチプラットフォーム対応のCI/CD脆弱性検出および攻撃自動化ツールで、パイプライン構成のセキュリティ上の弱点を特定します。
 hashicorp/vault
シークレット管理、暗号化サービス、特権アクセス管理のためのツール
 vicanso/pingap
nginx のようなリバースプロキシ、pingora 上に構築、シンプルで効率的。
 cloudquery/cloudquery
クラウド設定およびセキュリティデータのためのデータパイプライン。クラウド資産インベントリ、CSPM、FinOps、脆弱性管理ソリューションを構築。AWS、Azure、GCP、および70以上のクラウド・SaaSソースから抽出。
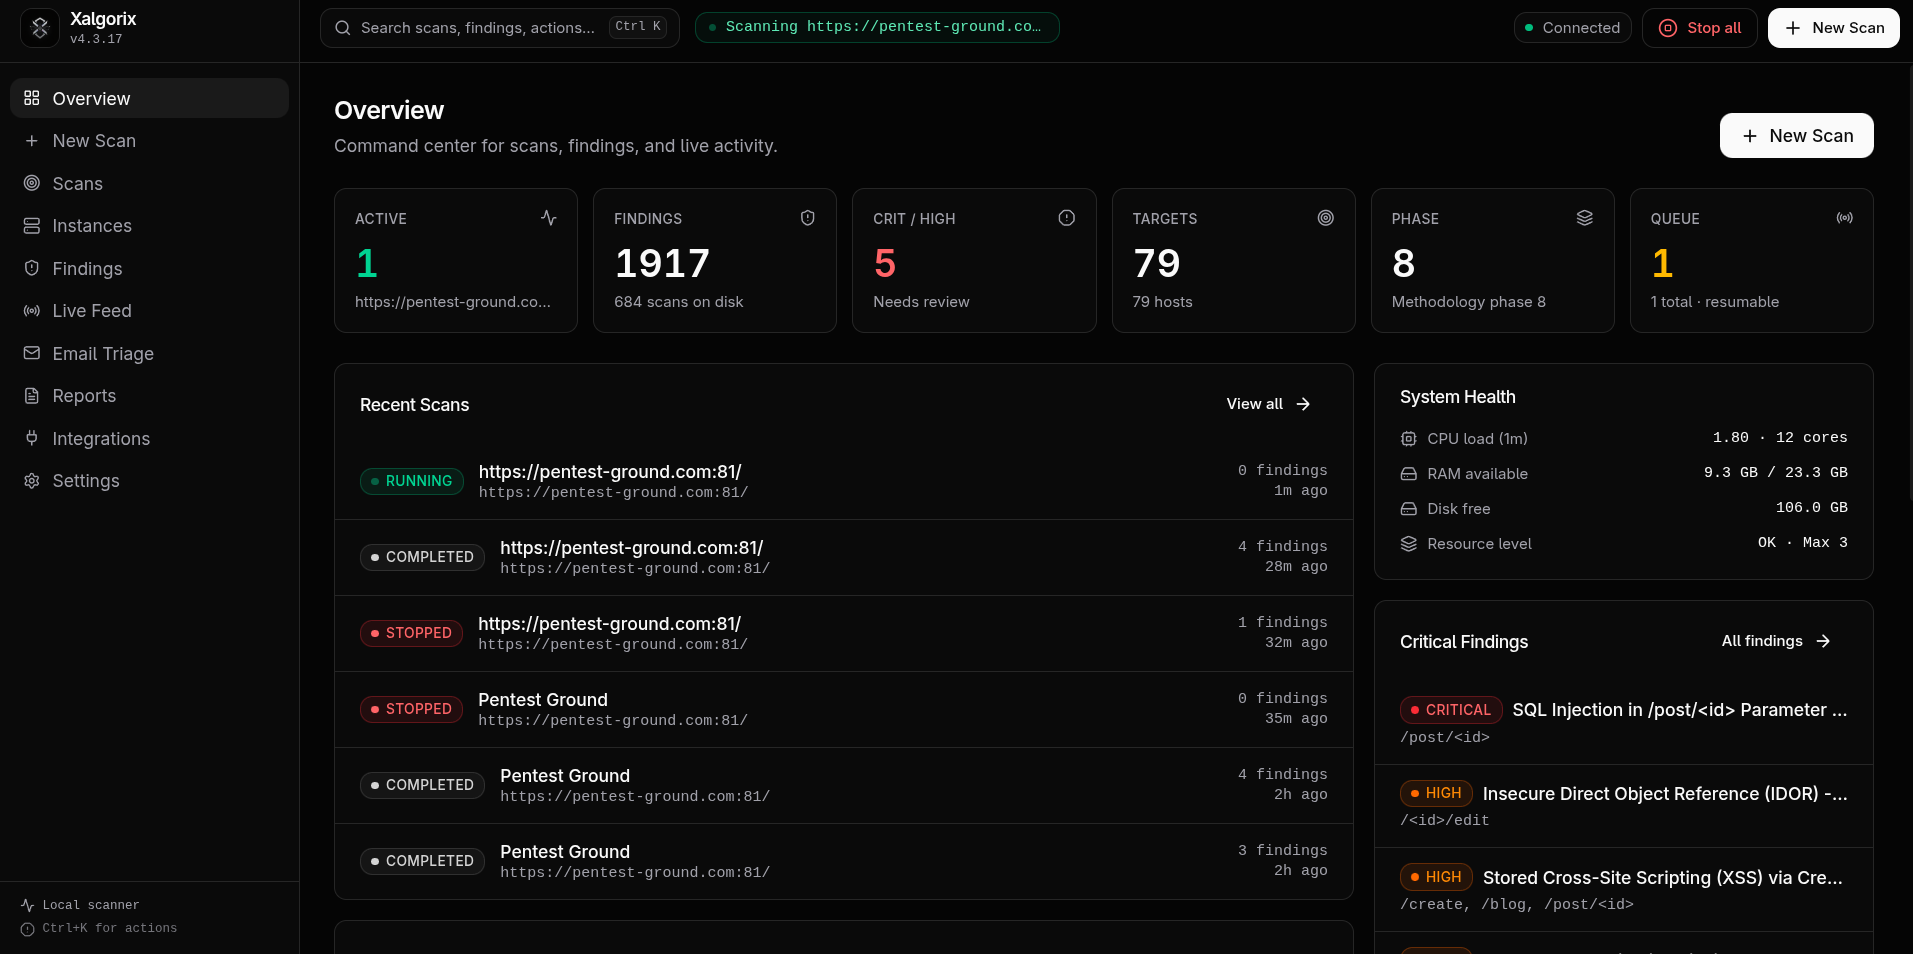 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 promptfoo/modelaudit
AI/MLモデルファイル向けセキュリティスキャナー。デプロイ前に悪意のあるコード、バックドア、脆弱性を検出します。
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ







