
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 aquasecurity/trivy-plugin-aqua
TrivyをAqua Securityプラットフォームと統合し、IaC、パイプライン、依存関係の脆弱性と設定ミスをスキャンするためのプラグイン。
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 leonlai-tw/php-eol-cve-2026-109618-109619
EOLプラットフォーム向けのPHP CVE-2026-109618 / CVE-2026-109619(RCE、CVSS 9.2)の非公式パッチ:CentOS/RHEL 7上のPHP 7.3(Remi)、Amazon Linux 2上のPHP 5.4、Amazon Linux 1上のPHP 5.3
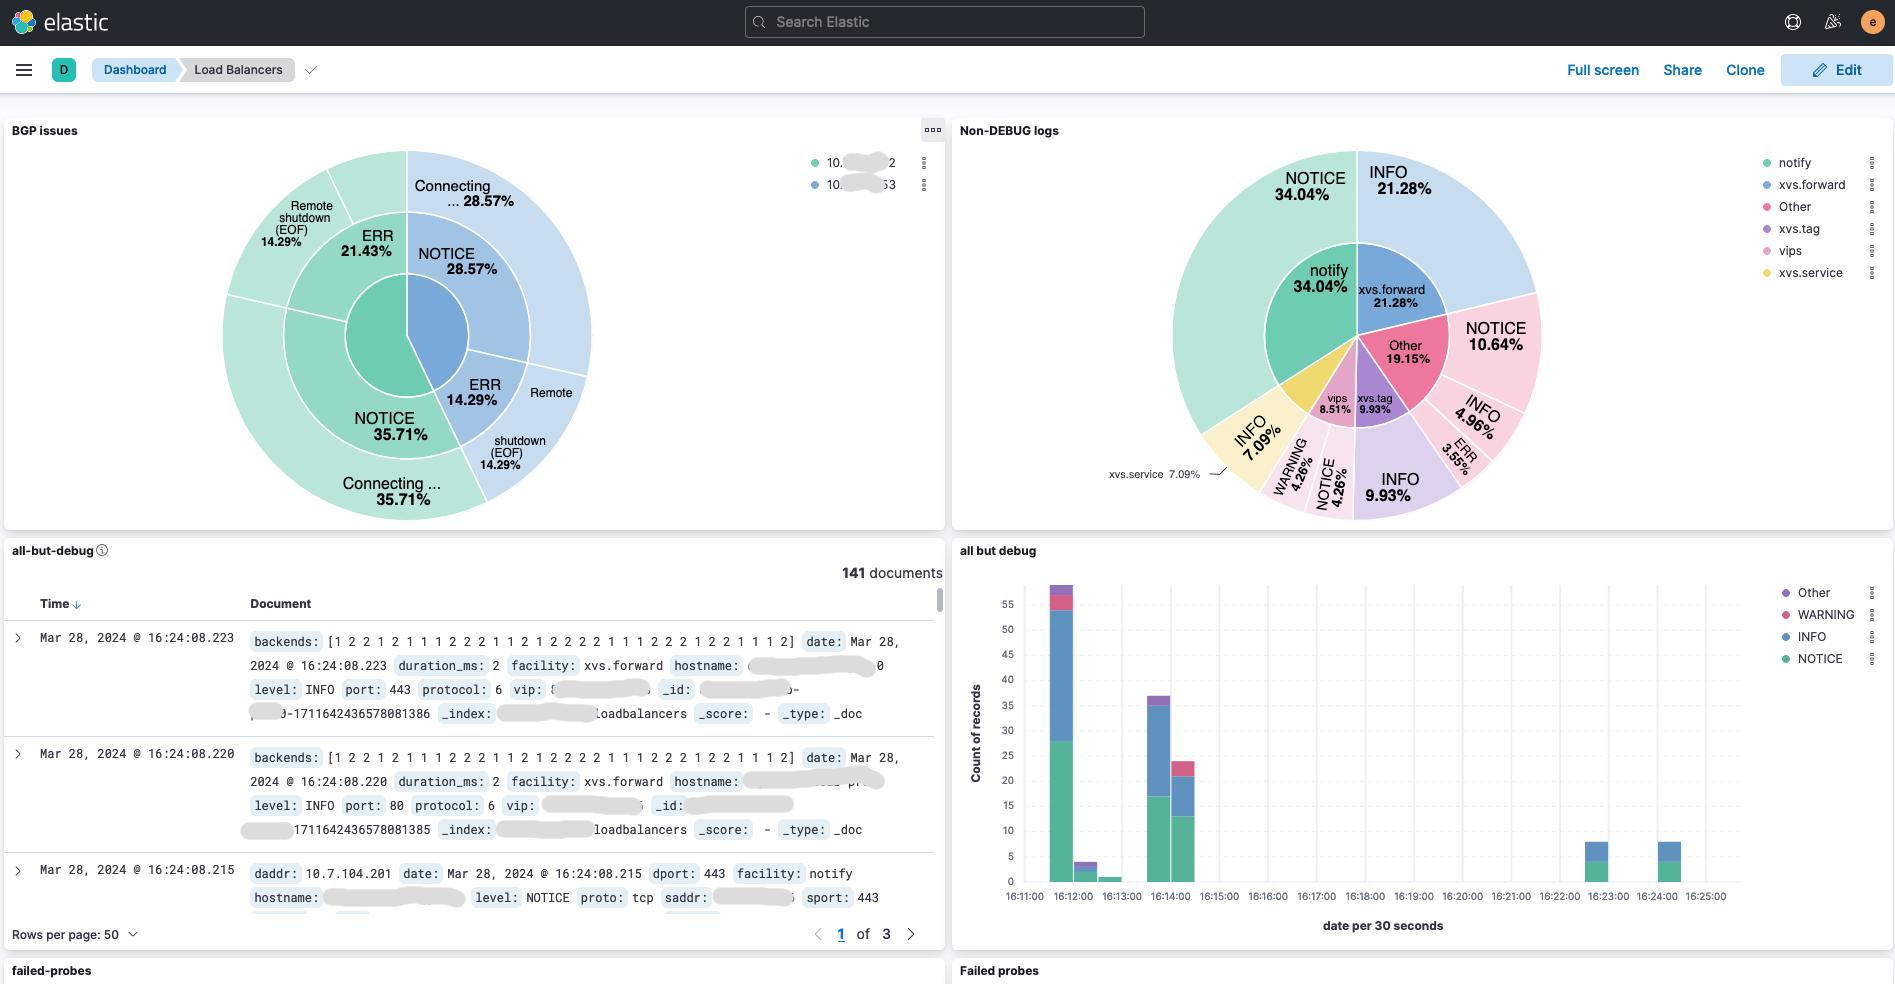 davidcoles/vc5
XDP/eBPFを使用した、Linux向けの水平方向にスケーラブルなDirect Server Returnレイヤ4ロードバランサー
 codesource/copyfail-check
アーカイブ済み。codesource/cve-check に移動しました。Linux システム上で CVE-2026-31431(Copy Fail)への露出と緩和策を検出するシェルスクリプト:カーネルチェック、モジュール状態、起動パラメータ、AF_ALG…
 d0rb/shellscope
Plex2Shellおよびphp2shellに対する防御的露出監査ツール — 攻撃者に見つけられる前に、自分で見つけよう。
 bunkerity/bunkerweb
🛡️ オープンソースかつクラウドネイティブなWebアプリケーションファイアウォール(WAF)
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
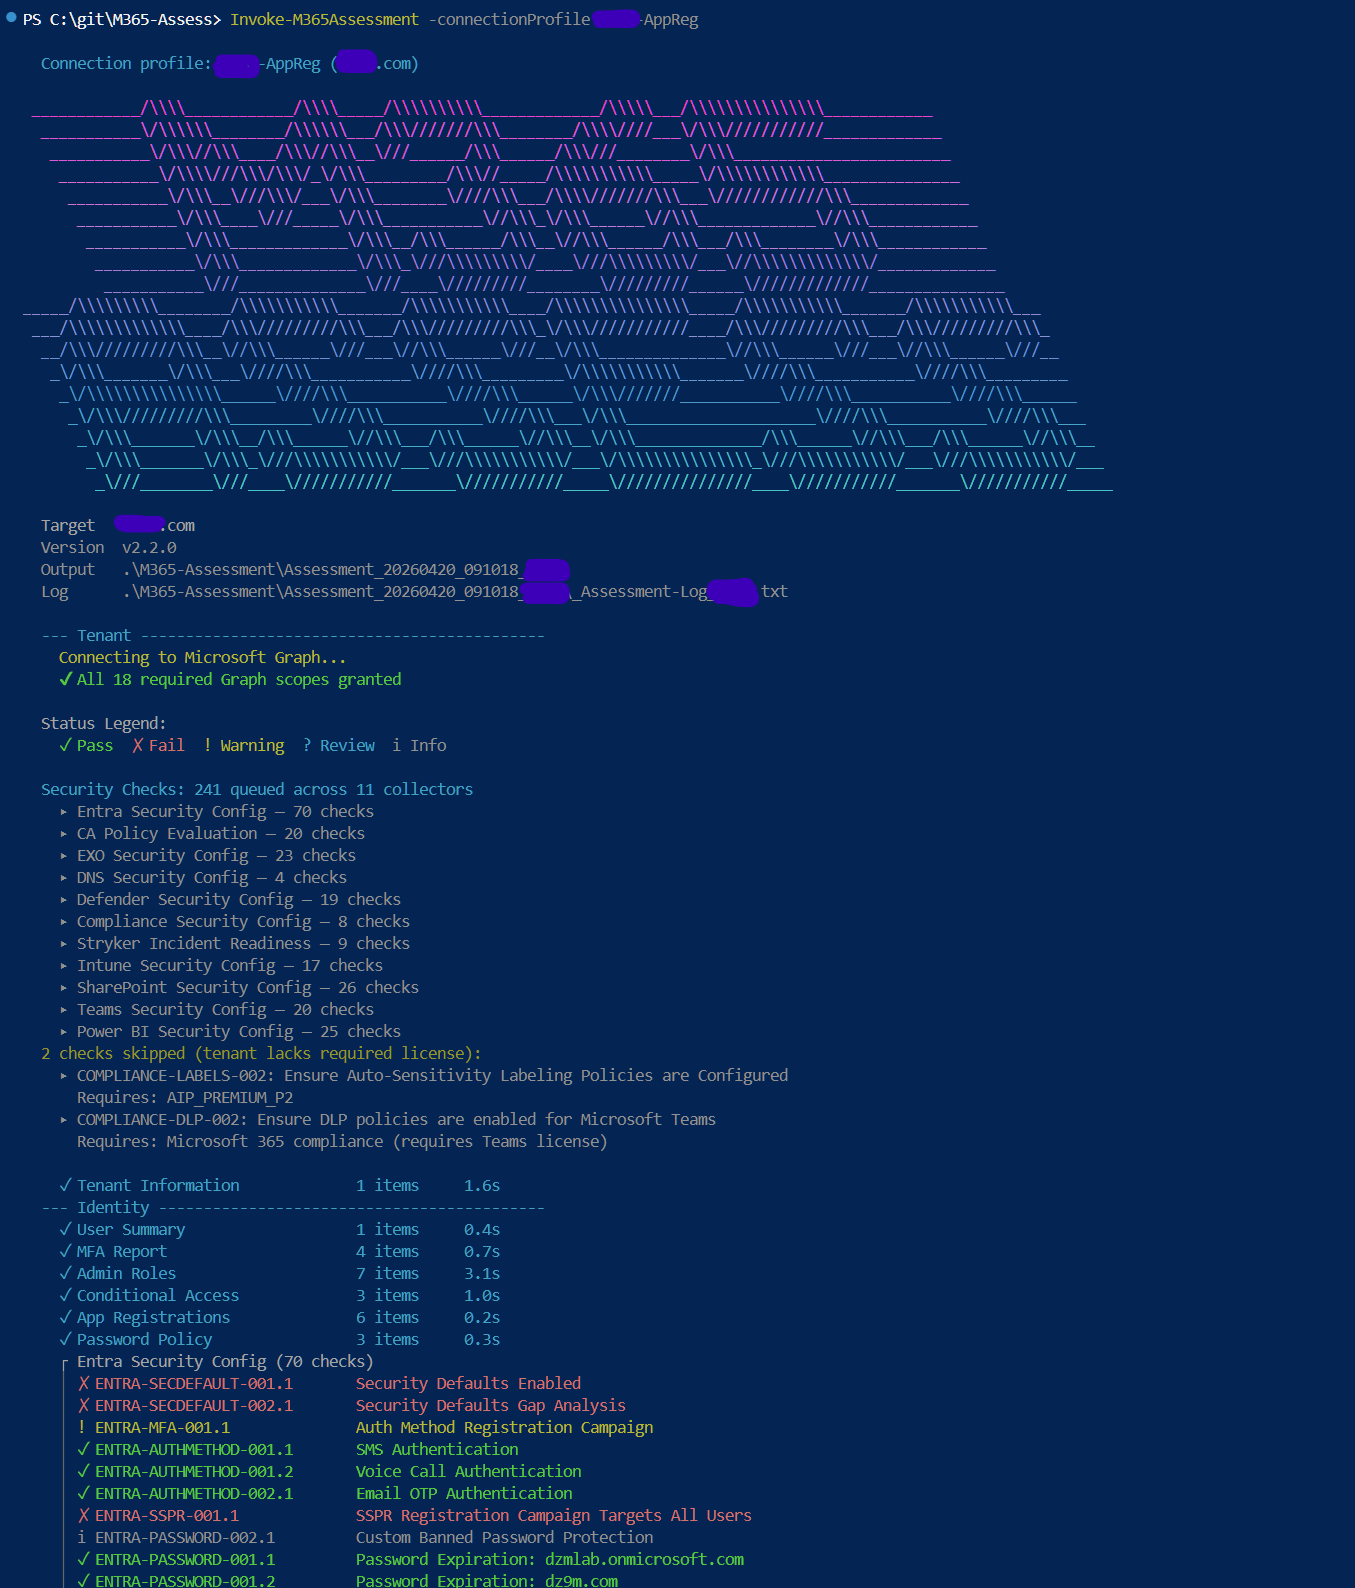 galvnyz/m365-assess
14のコンプライアンスフレームワークにわたる290以上の自動チェック、インタラクティブなHTMLレポート、データはマシンから外部に漏れません。
 n1kat/forkybot_ai
Bytebotの最適化フォーク: デスクトップ制御用AIエージェント。7GBから1.09GBに削減、CVE-2026-78250にパッチ適用、リビングドキュメント(Obsidian)とHuman-in-the-loop作業プロトコルを備える。
 synacktiv/nord-stream
Nord Streamは、悪意のあるパイプラインを展開することでCI/CD環境内に保存されたシークレットを抽出できるツールです。現在、Azure DevOps、GitHub、GitLabをサポートしています。
 firelock-ai/kin
AIが書いたコードのためのセマンティックグラフベースのバージョン管理。ファイル差分ではなくエンティティとリレーションを追跡し、ブラストレイディアス分析、シャドウマージレビュー、MCPを活用したエージェントコンテキストを可能にして、信頼できるAI生成ソフトウェアを実現します。
 infobyte/faraday-cli
Faradayのコマンドラインインターフェース
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 zerobootdev/zeroboot
AIエージェント向けのコピーオンライトフォークによるサブミリ秒VMサンドボックス
 iceman2050/chatml-role-token-probe
Fire ChatML/Mistral/Llama の制御トークンリテラルを自ホスト型エージェントスタックに送り込み、攻撃者より先にロール偽装を証明する(CVE-2026-61732)。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。








